Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BlueBunny — Servidor C2 baseado em BLE para Hak5 Bash Bunny, permitindo injeção de comandos sem fio, entrega de payloads e controle remoto via Bluetooth Low Energy. | Kitploit
Ferramentas/GitHubGitHub/90n45-d3v/bluebunny
Segurança BluetoothComando e ControleSegurança de Hardware e IoTRed TeamingDesenvolvimento de Payloads
GitHub90n45-d3v/bluebunny

BlueBunny

Servidor C2 baseado em BLE para Hak5 Bash Bunny, permitindo injeção de comandos sem fio, entrega de payloads e controle remoto via Bluetooth Low Energy.

Ver Repositório
20351há 3 anosRevisado pelo Kitploit
Compartilhar
Site

BlueBunny-Banner


Solução C2 que se comunica diretamente via Bluetooth de Baixa Energia com seu Bash Bunny Mark II.
Envie todas as instruções que seu Bash Bunny precisa apenas pelo ar.
Índice

  • Visão Geral
  • Instalação e Início
  • Comunicação manual com o Bash Bunny via Python
  • Solução de Problemas
  • Trabalhando em...
  • Informações Adicionais

Visão Geral

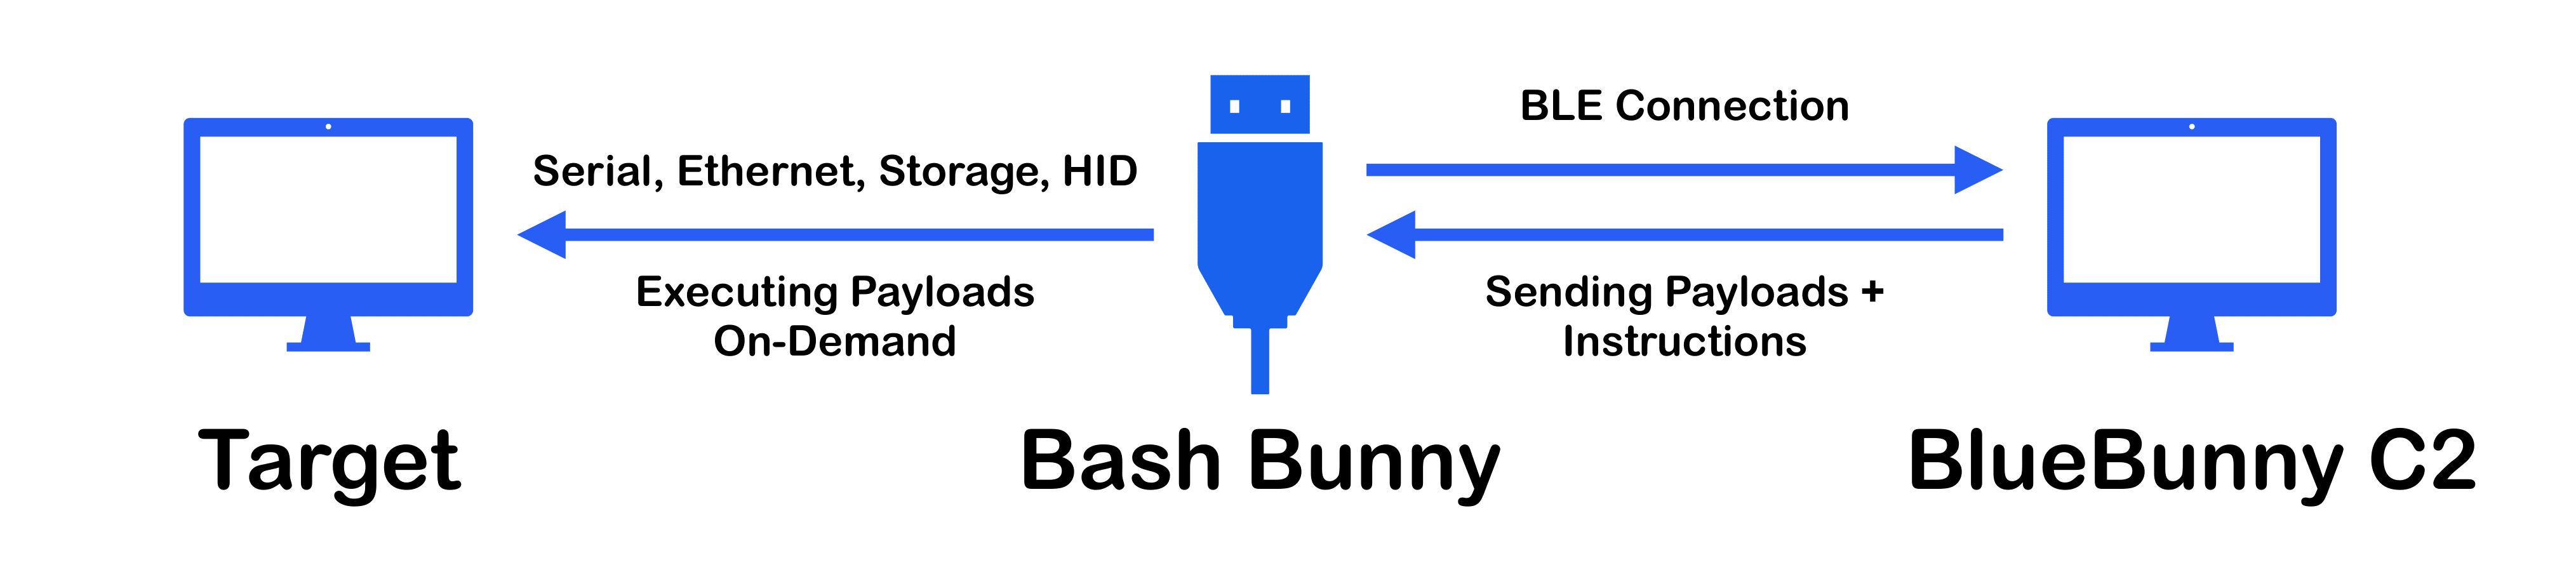
Estrutura

BlueBunny-Structure

Instalação e Início

  1. Instale as dependências necessárias
pip install pygatt "pygatt[GATTTOOL]"

Certifique-se de que o BlueZ está instalado e o gatttool está utilizável

sudo apt install bluez
  1. Baixe o repositório do BlueBunny (e entre na pasta correta)
git clone https://github.com/90N45-d3v/BlueBunny
cd BlueBunny/C2
  1. Inicie o servidor C2
sudo python c2-server.py
  1. Conecte seu Bash Bunny com o payload do BlueBunny na máquina alvo (payload em: BlueBunny/payload.txt).
  2. Acesse seu servidor C2 pelo navegador em localhost:1472 e conecte seu Bash Bunny (Seu Bash Bunny acenderá verde quando estiver pronto para parear).

Comunicação manual com o Bash Bunny via Python

Você pode usar o backend BLE do BlueBunny e se comunicar com seu Bash Bunny manualmente.

Código de Exemplo

# Importe o backend (BlueBunny/C2/BunnyLE.py)
import BunnyLE

# Defina os dados a serem enviados
data = "QUACK STRING I love my Bash Bunny"
# Defina o tipo dos dados a serem enviados ("cmd" ou "payload") (dados do tipo payload serão escritos temporariamente em um arquivo, para executar múltiplos comandos como em um arquivo de script de payload)
d_type = "cmd"

# Inicialize o BunnyLE
BunnyLE.init()

# Conecte-se ao seu Bash Bunny
bb = BunnyLE.connect()

# Envie os dados e deixe-os executar
BunnyLE.send(bb, data, d_type)

Solução de Problemas

Conectar seu Bash Bunny não funciona? Tente as seguintes instruções:

  • Tente conectar mais algumas vezes
  • Verifique se seu adaptador Bluetooth está disponível
  • Reinicie o sistema onde seu servidor C2 está rodando
  • Verifique se seu Bash Bunny está executando o payload BlueBunny corretamente
  • Qual a distância do seu Bash Bunny? O ambiente (distância, interferências etc.) ainda é sustentável para conexões BLE típicas?

Bugs no BlueZ

A pilha Bluetooth usada é bem conhecida, mas também muito cheia de bugs. Se iniciar a conexão com seu Bash Bunny não funcionar, provavelmente é um problema temporário devido ao BlueZ. Aqui estão alguns tipos de erros que podem ser causados por bugs temporários. Eles geralmente desaparecem o mais tardar após reiniciar o sistema operacional do C2, então não se surpreenda e fique calmo se eles aparecerem.

  • Timeout após 5.0 segundos
  • Erro desconhecido ao escanear dispositivos BLE

Trabalhando em...

  • Acesso remoto ao shell
  • Canal de exfiltração BLE
  • Processo de conexão melhorado

Informações Adicionais

Como eu disse, o BlueZ, a base para a parte Bluetooth usada no BlueBunny, é um tanto propenso a bugs. Se você encontrar bugs não temporários ao conectar ao Bash Bunny, bem como quaisquer outros bugs/dificuldades em todo o projeto BlueBunny, você é sempre bem-vindo para entrar em contato comigo. Seja um problema, uma ideia/solução ou apenas um feedback legal.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →