Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
tcl-androidtv-root-attempts — Documenta a engenharia reversa de uma camada de fábrica de uma TV Android TCL: protocolo IR de 56 kHz, daemon tclfactoryos, driver IR do kernel e evidências de que o root por software é inalcançável. | Kitploit
Ferramentas/GitHubGitHub/4onurdemir/tcl-androidtv-root-attempts
Segurança AndroidSegurança de Sistemas EmbarcadosEscalada de PrivilégiosSegurança IoTExploraçãoEngenharia ReversaSegurança de Hardware e IoTAnálise de BináriosPapers e Pesquisa
Compartilhar
Aprendizado e Educação
Análise de Firmware
GitHub4onurdemir/tcl-androidtv-root-attempts

tcl-androidtv-root-attempts

Documenta a engenharia reversa de uma camada de fábrica de uma TV Android TCL: protocolo IR de 56 kHz, daemon tclfactoryos, driver IR do kernel e evidências de que o root por software é inalcançável.

Ver Repositório
152há 15 diasAinda não revisado

cover


🌐 Idiomas: Inglês (este arquivo) · 🇹🇷 Türkçe

O Mapa Completo da Camada de Fábrica de uma TCL Android TV — e a Prova de Por Que o Root por Software É Impossível Neste Firmware

Oito dias, uma TCL 65T61C, um Arduino Uno e centenas de portas fechadas. Este repositório não é um "guia de root" — é um relatório de encerramento: a camada de fábrica/serviço da TV foi mapeada de ponta a ponta, o root por software foi demonstrado — com evidências — como inalcançável neste firmware, e tudo foi documentado para que o próximo pesquisador não precise percorrer o cemitério novamente.

A história curta: dentro da TV roda um daemon de root chamado tclfactoryos, e dentro dele roda um processador de comandos com uma chamada system() por trás. Três canais levam até lá: IR, UART e p2p. Fizemos engenharia reversa completa do protocolo IR (56 kHz!), desmontamos o driver do kernel e provamos que os bytes marcadores fixos da sequência de teclas de fábrica simplesmente não existem na própria tabela de teclas da TV — nenhuma sequência válida pode jamais ser transmitida. A UART é física; a thread p2p só é gerada a partir de uma sequência IR válida. A superfície de software: esgotada. Este repositório é a jornada completa.

Uma nota sobre idiomas: este README está em inglês, e toda a documentação também: os sete documentos de fase ficam em docs/en/ (originais em turco em docs/). Os comentários de código seguem o inglês onde é relevante.


O dispositivo

ModeloTCL 65T61C (65", Android TV 12)
PlataformaRealtek RTD2875P / rtd6748
FirmwareV8-R75PT01-LF1V618 (build STT2.230203.001 release-keys)
Kernel5.4.284+ · patch de segurança 2025-12-05
Controle remotoRC833A dual-mode (Bluetooth HID + IR)

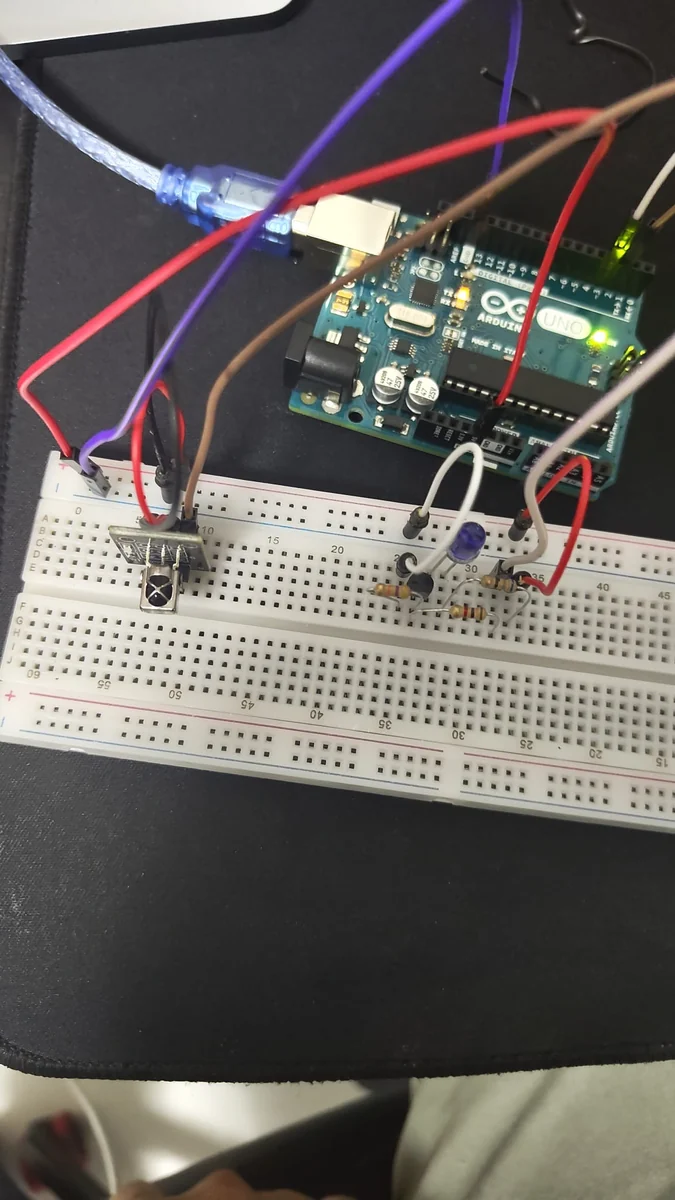
a montagem real

A montagem real que conversou com a TV: Arduino Uno + driver 2N2222A + LED IR de 940 nm — fotografada durante as sessões. Este circuito aumentava e diminuía o volume da TV, tecla por tecla, e conduziu toda sondagem de fábrica em docs/04.

A pesquisa foi feita em um dispositivo de propriedade do autor, estritamente dentro da própria rede doméstica dele. A TV nunca foi aberta; nenhuma escrita persistente, nenhuma adulteração de key/MID/SN; o dispositivo foi retornado ao estado de fábrica no momento em que o trabalho terminou.

As cinco descobertas que importam

  1. O protocolo IR: uma portadora de 56 kHz. Toda referência diz 38 kHz; este receptor quer 56. Essa única incompatibilidade silenciosamente matou todas as tentativas iniciais. Cabeçalho 4000+4000 µs, ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8) de 24 bits MSB-first, bit = marca de 500 µs
    • espaço de 1000/2000 µs. Tabela completa de 40 teclas: data/TCL-kumanda-kodlari.md.
  2. A linguagem privada do driver IR do kernel, decodificada. Os quadros são acumulados LSB-first, cada byte transformado por bitrev8, em um w19 de 32 bits; a tabela de teclas corresponde a esses valores (VOL+ = 0x0b0f4f00, verificado byte a byte). As teclas de fábrica surgem como eventos de entrada especiais type-0x19 — e o byte de argumento vem da tabela de teclas, não do quadro.
  3. A prova de impossibilidade. A sequência de fábrica do daemon exige bytes marcadores fixos 0x01 e 0x0C; esses valores devem vir da família de dígitos da tabela ({b2,a3,f7,ac,81,58,92,ef}); eles não existem lá. Nenhuma sequência válida pode ser construída. Além disso, a flag de modo de relatório que controla a emissão de type-0x19 fica atrás de sysfs restrito a root.
  4. O nascimento secreto do canal p2p. Nada na inicialização do daemon cria a thread de conexão reversa; apenas um commit IR válido a gera. O que significa que nem um reboot nem um reinício do daemon trazem o p2p de volta — a descoberta que matou a esperança de "gravar o IP no DB e reiniciar" com evidências.
  5. Uma porta de execução de código com uid-1000. O serviço de diagnósticos da TCL executa qualquer jar que você entregar como system_app, além de um socket de fábrica em 127.0.0.1:27856 (quadros de 144 bytes, um banco de propriedades sem whitelist). Não é root — mas dedos na superfície do root.

Evidências

Todas as afirmações foram verificadas em logs/getevent/desmontagem; trechos de exemplo: data/kanit-ornekleri.md · log bruto de medição de IR: data/tus_kaydi_ham.log · a própria tabela de teclas do kernel: data/ir_table.bin (+ parser: tools/arduino/ir_tablo_parse.py).

O que há no repositório

docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)


Ordem de leitura

  1. docs/en/01 — Reconhecimento e portas de acesso — obtenção de firmware, a porta uid-1000, a família de harnesses M-jar
  2. docs/en/02 — Dentro do daemon — protocolo de socket, FCMD, ts/p2p, os pontos de shell root
  3. docs/en/03 — A guerra de IR: de 38 a 56 kHz — cada fracasso e o avanço decisivo
  4. docs/en/04 — Fase root: provas de kernel — w19, type-0x19, a prova de impossibilidade, o nascimento do p2p
  5. docs/en/05 — O inventário dos becos sem saída — mais de 20 vetores fechados, com justificativas
  6. docs/en/06 — Lições — técnico + método + disciplina (14 lições)
  7. docs/en/07 — Ferramentas e uso — a receita de cada ferramenta

⚡ O único caminho não testado que ainda pode funcionar — UART física. Tente.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →