Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BeaconHunter — Detecte e responda a beacons do Cobalt Strike usando ETW. | Kitploit

Ferramentas/GitHubGitHub/3lp4tr0n/beaconhunter
Ferramentas DefensivasAnálise de MalwareInteligência de AmeaçasResposta a Incidentes
GitHub3lp4tr0n/beaconhunter

BeaconHunter

Detecte e responda a beacons do Cobalt Strike usando ETW.

Ver Repositório
5164937há 4 anosRevisado pelo Kitploit
Compartilhar

BeaconHunter

Ferramenta de monitoramento e caça baseada em comportamento construída em C# utilizando rastreamento ETW. Equipes azuis podem usar esta ferramenta para detectar e responder a potenciais beacons do Cobalt Strike. Equipes vermelhas podem usar esta ferramenta para pesquisar bypass de ETW e descobrir novos processos que se comportam como beacons.

Autor: Andrew Oliveau (@AndrewOliveau)
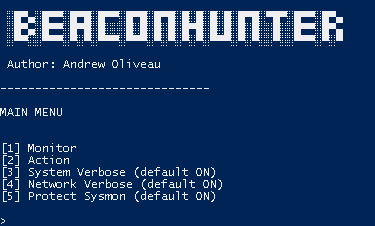
image

TL;DR

Implantes de beacon injetados em um processo benigno vivem em uma thread com estado Wait:DelayExecution (provavelmente relacionado ao sleep do Cobalt Strike). Encontre todos os processos que contêm uma thread em estado Wait:DelayExecution. Então, utilize o rastreamento ETW para monitorar especificamente atividades suspeitas de thread:

  • Callbacks HTTP/HTTPS
  • Consultas DNS
  • Sistema de arquivos (cd,ls,upload,rm)
  • Terminação de processos (kill)
  • Comandos de shell (run,execute)

Pontue comportamentos suspeitos. Registre, exiba e tome ações contra eles.

Compilação / Instalação

Pré-compilado

Lançamento

ou git clone e vá para a pasta Release.

Versão do .NET Framework

4.5

Pacotes NuGet:

Tools -> NuGet Package Manager -> Package Manager Console

  • Install-Package ConsoleTables -Version 2.4.2
  • Install-Package Microsoft.Diagnostics.Tracing.TraceEvent -Version 2.0.64
  • Install-Package System.Runtime.InteropServices.RuntimeInformation -Version 4.3.0

Executando o BeaconHunter

  • Abra o PowerShell ou CMD como Administrador
  • .\BeaconHunter.exe

MONITORAR

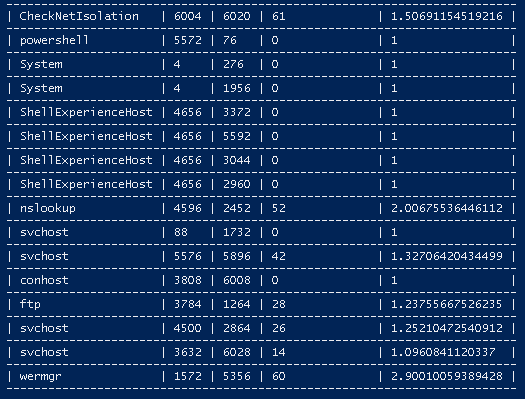
Pontuação de Beacon de Rede
  • A pontuação é determinada calculando a diferença de tempo entre callbacks de beacon (delta), então calculando a primeira derivada de delta, e então alimentando a resposta em uma função inversa 100/x onde x é a primeira derivada de delta. (Nota: Provavelmente existe uma maneira melhor, mas funciona)
image

Estatísticas de IP e PORTA

image

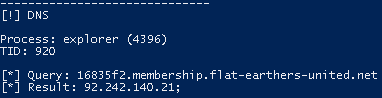
Consultas DNS

  • Útil para detectar beacons DNS.

image

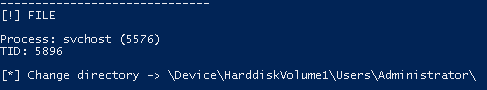
Mudança de Diretório

image

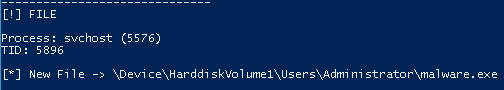
Novos Arquivos Enviados

image

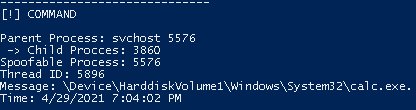
Comandos Shell

  • Detecta spoofing de PPID

image

AÇÃO

Suspender ID da Thread - Manual

image

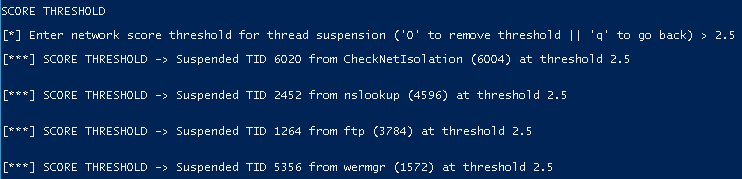
Suspender ID da Thread - Automatizado

  • Defina um limite de pontuação. Se a Pontuação de Beacon de Rede ultrapassar o limite, o BeaconHunter suspenderá automaticamente a thread.

image

Referências

  • Provedores ETW: https://gist.github.com/guitarrapc/35a94b908bad677a7310#file-providerlist-md
  • Eventos ETW: https://github.com/jdu2600/Windows10EtwEvents
  • Guia da Biblioteca TraceEvent: https://github.com/microsoft/perfview/blob/main/documentation/TraceEvent/TraceEventProgrammersGuide.md
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →