
 0xshe/fuck-cdn
Habilidade automatizada de descoberta de IP de origem de CDN para o Claude Code que executa mais de 40 métodos OSINT priorizados, valida candidatos de forma cruzada por meio de comportamento SSL e HTTP, e classifica a confiança.
Esgote todos os meios, arranque a cueca do CDN e encontre o IP real.
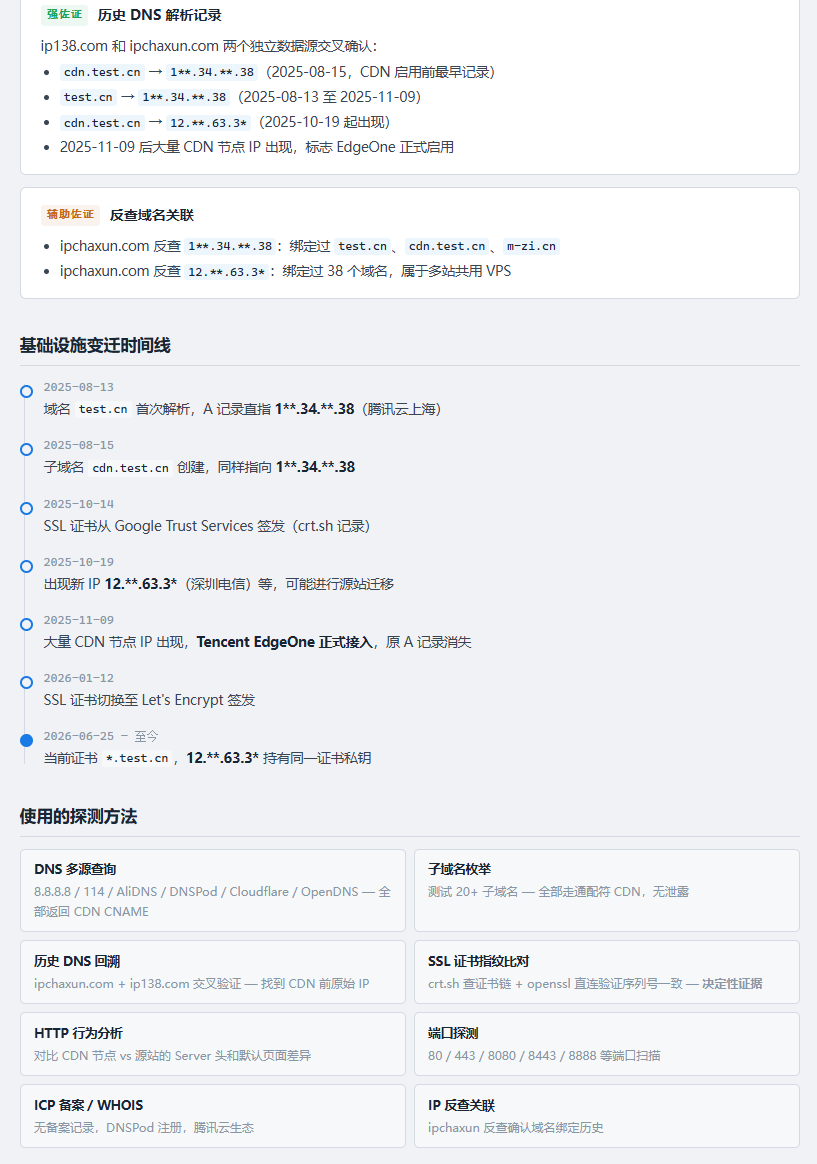
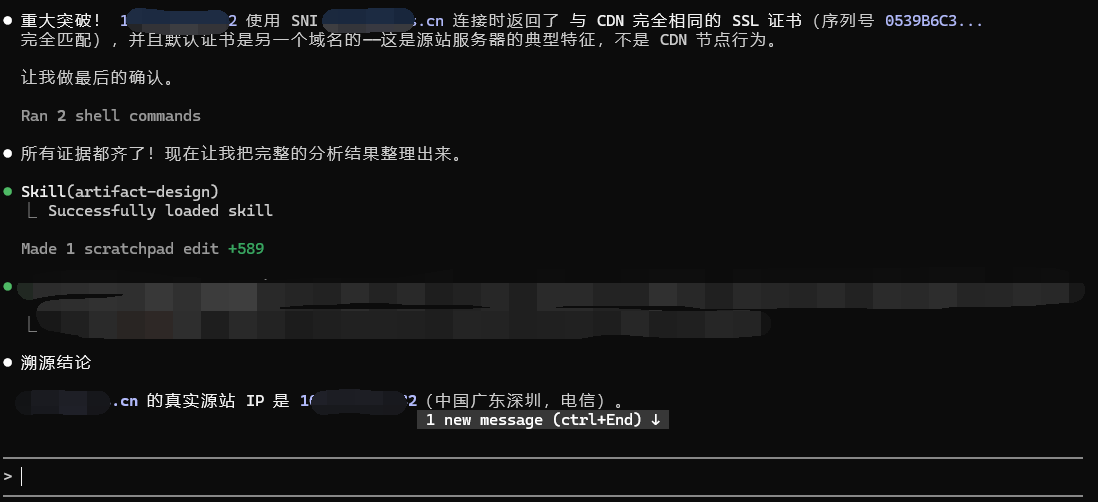
Uma skill de automação de rastreamento de origem de CDN (Skill) criada para o Claude Code. Insira o domínio alvo, e ela executa automaticamente mais de 40 métodos OSINT por ordem de prioridade, constrói uma cadeia de evidências e produz a conclusão final.
╔══════════════════════════════════════════════════╗
║  IP real:  103.***.**.32                        ║
║  Confiança:  Confirmado (95%+)                   ║
║  Localização:  Shenzhen, Guangdong, China · Telecom ║
║  Cadeia de evidências:  [S] Correspondência exata de certificado SSL ║
║          [A] Confirmação por registos DNS históricos ║
║          [A] Verificação por diferenças de comportamento HTTP ║
╚══════════════════════════════════════════════════╝
Independentemente de atrás de qual CDN o alvo esteja escondido — Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, ou mesmo qualquer CDN desconhecido que não esteja na lista — o FUCK-CDN tentará por ordem de custo, do mais baixo ao mais alto:
| Prioridade | Método | Custo de Token |
|---|---|---|
| P0 | Vazamento de registos SPF/MX/TXT, ligação direta IPv6, retrospetiva de DNS histórico | Muito baixo |
| P1 | Comparação exata de número de série de certificado SSL, enumeração de subdomínios, análise de diferenças de comportamento do cabeçalho HTTP Server | Médio |
| P2 | Pesquisa espacial Shodan / FOFA / Censys / ZoomEye / Quake / Hunter, Favicon Hash, varredura de todas as portas | Relativamente alto |
| P3 | Rastreamento de cabeçalhos de e-mail, auditoria de código-fonte JS, associação de domínios da mesma organização, pesquisa reversa por GA/AdSense ID, bypass específico de CDN | Alto |
| P4 | Mineração profunda: arqueologia do Web Archive, auditoria de configuração de código-fonte, inteligência passiva, metadados de fornecedores de cloud, penetração de WAF, ataques na dimensão temporal, apoio de engenharia social, inferência de topologia de rede | Muito alto |
Se o P0 acertar, o trabalho termina, sem desperdiçar um único Token. Só se não acertar é que se sobe para o nível seguinte. P0-P3 + bypass específico/genérico de CDN falharam todos? O P4 esgotará todos os meios não convencionais até ao fim. Após encontrar um IP candidato, entra automaticamente na fase de verificação — comparação de certificado SSL + comparação de comportamento HTTP + pesquisa reversa de IP — verificação cruzada tripla, com atribuição de classificação de confiança.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
Após clonar, inicie o Claude Code diretamente no diretório do projeto; a skill é carregada automaticamente.
Se já tem o seu próprio projeto, basta copiar o ficheiro da skill para dentro dele:
# Execute no diretório raiz do seu projeto
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
Ou manualmente:
.claude/skills/fuck-cdn.md.claude/skills/ do seu projeto (crie-o se não existir)# Coloque no diretório de skills ao nível do utilizador, partilhado por todos os projetos
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Após iniciar o Claude Code, escreva / para ver a lista de skills disponíveis; deverá ver fuck-cdn.
Invoque diretamente no Claude Code:
/fuck-cdn example.com
Ou em linguagem natural:
Ajuda-me a descobrir o IP real de example.com
Existem duas formas de configurar a API Key:
Abra .claude/skills/fuck-cdn.md, encontre a zona de configuração de API Key no topo e insira as suas Keys:
SHODAN_API_KEY     = "a sua Key"
FOFA_EMAIL         = "o seu e-mail"
FOFA_API_KEY       = "a sua Key"
CENSYS_API_ID      = "o seu ID"
CENSYS_API_SECRET  = "o seu Secret"
SECURITYTRAILS_KEY = "a sua Key"
ZOOMEYE_API_KEY    = "a sua Key"
QUAKE_API_KEY      = "a sua Key"
HUNTER_API_KEY     = "a sua Key"
VIRUSTOTAL_KEY     = "a sua Key"
Depois de preencher, será usado automaticamente em cada invocação, sem necessidade de introduzir novamente.
Aviso de segurança: se o seu projeto for um repositório público, não faça commit do ficheiro de skill que contém Keys. Recomenda-se adicionar
.claude/skills/fuck-cdn.mdao.gitignore, ou preencher as Keys apenas numa instalação local / global (~/.claude/skills/).
Diga diretamente ao Claude as suas Keys na conversa; serão usadas apenas na memória da sessão atual e não serão escritas em nenhum ficheiro:
A minha Shodan key é xxxx, o e-mail FOFA é xxx e a key é xxx
Ajuda-me a descobrir o IP real de example.com
| Plataforma | Formato da Key | Quota gratuita | Finalidade |
|---|---|---|---|
| Shodan | SHODAN_API_KEY | Disponível após registo | Pesquisar IPs com as mesmas características por certificado/favicon/título |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | Disponível após registo | Pesquisa por icon_hash, certificado, palavra-chave no body |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | Disponível após registo | Pesquisa exata por impressão digital de certificado SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | 50 vezes/mês grátis | Registos DNS históricos, enumeração de subdomínios |
| ZoomEye | ZOOMEYE_API_KEY | Disponível após registo | Pesquisa por certificado, título |
| 360 Quake | QUAKE_API_KEY | Disponível após registo | Pesquisa por certificado |
| 鹰图 Hunter | HUNTER_API_KEY | Disponível após registo | Pesquisa por certificado |
| VirusTotal | VIRUSTOTAL_KEY | 500 vezes/dia grátis | Histórico de resolução, enumeração de subdomínios |
Também funciona sem nenhuma Key. Todos os métodos das fases P0 e P1 (DNS histórico, comparação de certificados, enumeração de subdomínios, análise de comportamento HTTP) não precisam de Key e já têm uma taxa de acerto elevada. O valor das Keys está na fase P2 — os motores de busca espacial podem aumentar significativamente a taxa de acerto em alvos com proteção elevada.
Não é apenas identificação; cada CDN tem métodos de bypass exclusivos:
