
 0xreadingsteiner/cisco-security-research
Pesquisa de segurança independente em produtos Cisco — CUCM, Expressway, FTD, ISE

Pesquisador: 0xReadingSteiner Contato: [email protected] Fornecedor: Cisco Systems, Inc. Fornecedor Notificado: 2026-08-04 (Cisco PSIRT, ZDI, SSD) Resposta do Fornecedor: Nenhuma
Pesquisa de segurança independente sobre produtos Cisco disponíveis comercialmente identificou vulnerabilidades críticas em múltiplas linhas de produtos — incluindo os sistemas dos quais as empresas dependem para comunicações de voz, colaboração e segurança de rede.
Múltiplas tentativas de coordenação foram feitas antes da publicação:
A recusa da Cisco em se envolver deixa os defensores corporativos às cegas. Estes avisos existem para que as organizações que executam infraestrutura Cisco possam avaliar seu próprio risco e tomar medidas protetivas.
| Produto | Função | Status |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | Processamento de chamadas de voz corporativas | Ativo — 55+ vulnerabilidades identificadas, 3 kill chains publicadas (incl. False;Relay entre produtos) |
| Cisco Expressway X14.x / X15.x | Borda de colaboração / proxy de travessia | Ativo — Blind;Wire (contrabando SIP pré-autenticação) + False;Relay (cadeia de corredor MRA) + Null;Tone (saturação do barramento de componentes pré-autenticação, C e E) publicados |
| Cisco Firepower Threat Defense (FTD) | Firewall de próxima geração / IPS | Em breve |
Cada aviso combina múltiplas vulnerabilidades em uma narrativa de ataque completa.
| # | Nome | Componentes | Resumo | CVSSv3.1 | Data |
|---|---|---|---|---|---|
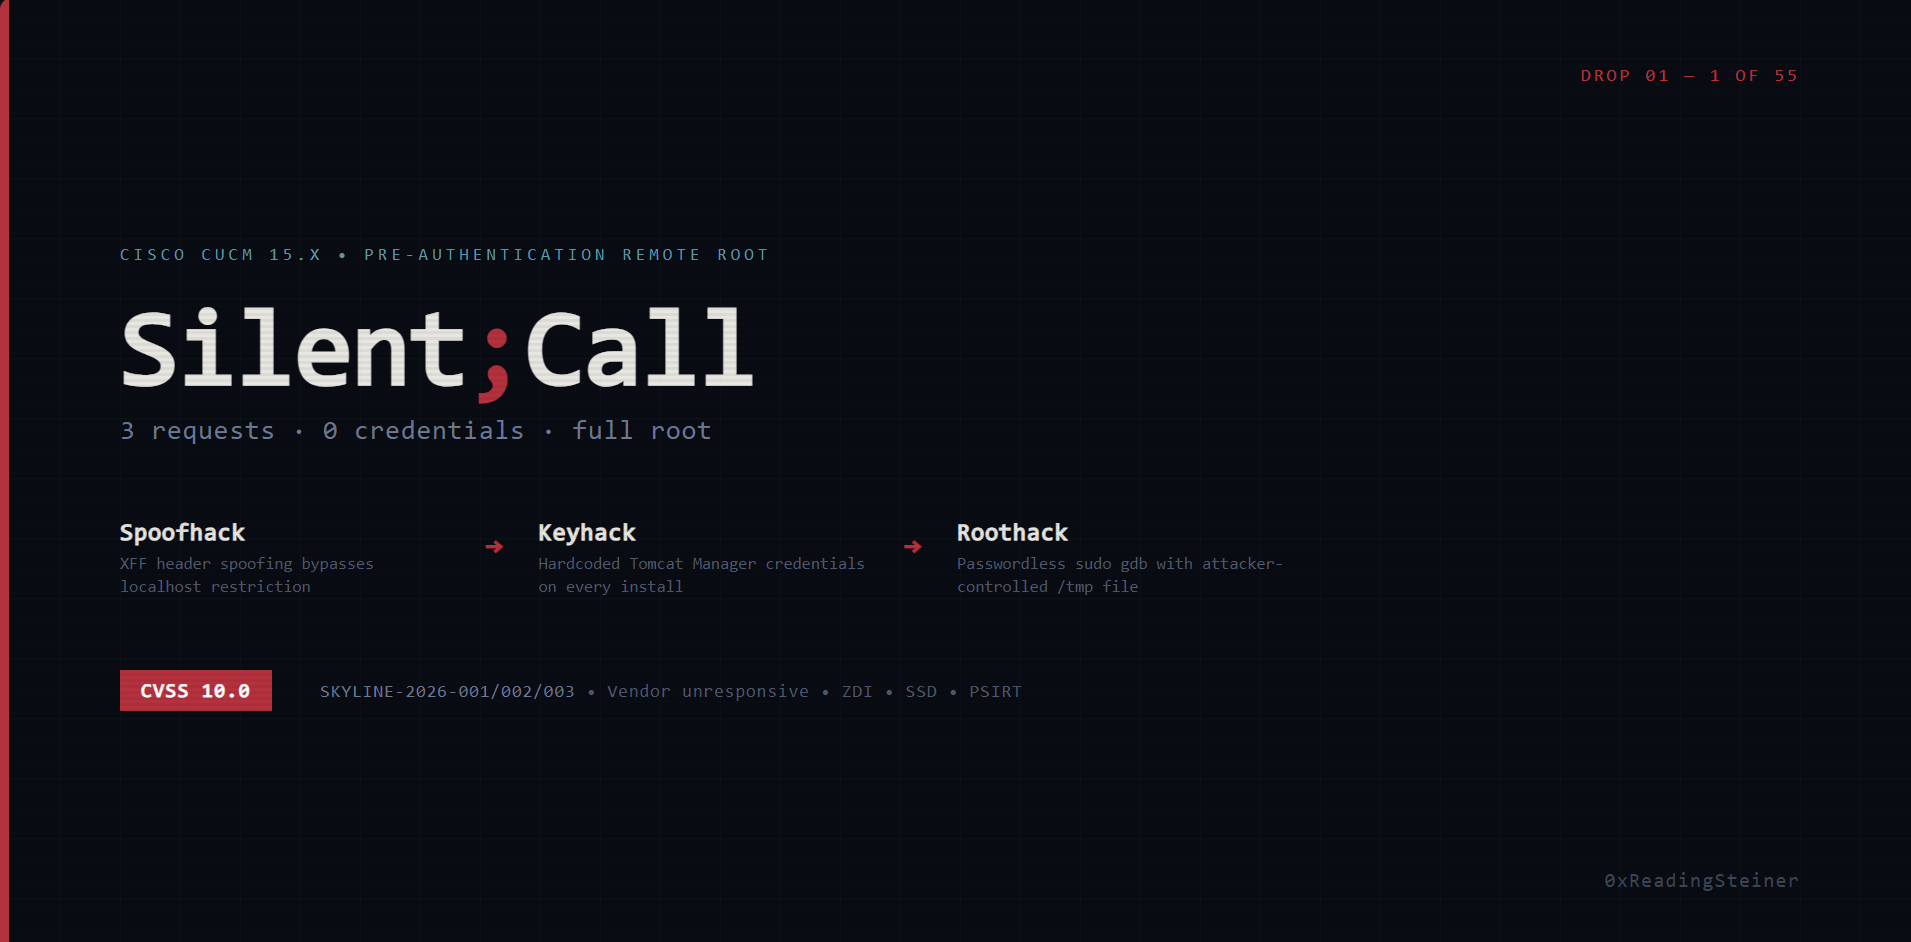
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | Root remoto pré-autenticação — 3 requisições HTTP, zero credenciais | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | RCE pré-autenticação via Apache Axis AdminService da era de 2006 + injeção JNDI no WebDialer — sobrevive à rotação de credenciais do Tomcat Manager | 10.0 | 2026-08-10 |
| # | Nome | Componentes | Resumo | CVSSv3.1 | Data |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | Contrabando de requisições SIP pré-autenticação — Content-Length: 2³² sofre wrap para 0, transformando o proxy de borda em um túnel cego a políticas | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | Apagão do barramento de componentes XCP pré-autenticação em ambos C e E — name-squat de qualquer id de componente + bomba de profundidade Θ(n²) (limites hardcoded 0/0, sem ajuste pelo operador) satura ambos os núcleos a ~10 KB/s sustentados; :7400 não tem cobertura de fail2ban; verificado ao vivo em 2026-10-05 em dois appliances de versão de produção (ΔCPU +218,6 s / +92 s, sondagens 0,00 s→18,18 s, recuperação limpa com pid contínuo) | 8.2 | 2026-10-05 |
| # | Nome | Componentes | Resumo | CVSSv3.1 | Data |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corredor → Badgehack (+ Splithack / Wraphack / Namehack) | Abuso do corredor MRA — gate de borda somente-presença + seeding de credenciais de relay sem autenticação + falsificação de identidade por chave de cluster: dados CUCM pré-autenticação originados da internet (200 XML UDS ao vivo) e aceitação de sessão SSO com Bearer forjado, comprovados ao vivo de ponta a ponta tanto em um caminho com seeding quanto em um caminho com credenciais puramente reais. Extensão de 2026-09-28: o gate de recurso de usuário UDS foi resolvido — um token forjado com sub correspondente lê o registro de qualquer usuário e grava seu PIN/credenciais a partir da internet (204, verificado no banco de dados); tomada de conta por usuário, silenciosa, tudo 2xx. Zero acionamentos de fail2ban no caminho de sucesso. | 10.0 (composto) / 8.5 (uma conta MRA) | 2026-09-28 |
Cadeias de ataque adicionais serão publicadas de forma contínua.
Cada cadeia de ataque é composta por vulnerabilidades individuais, documentadas separadamente para rastreamento de CVE.
| ID | Nome | Título | CWE | Usado Em |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | Confiança no Cabeçalho X-Forwarded-For Sem Restrição | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | Credenciais do Tomcat Manager Codificadas em Duro | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | Múltiplos Caminhos de Escalação de Privilégios Sudo Sem Restrição | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Implantação Arbitrária de Classes via AdminService do Apache Axis | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | Injeção JNDI via Serviço SOAP Implantado | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | Aceitação de Token de Acesso Bearer Forjado via Falsificação de Identidade por Cluster-Key | CWE-287 | False;Relay |






