
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
poc-cve-xss-uploading-svg — Prova de conceito para CVE-2023-4460: XSS refletido e armazenado autenticado no plugin WordPress Uploading SVG, WEBP and ICO files, acionado via upload de SVG malicioso. | Kitploit
Ferramentas/GitHubGitHub/0xn4d/poc-cve-xss-uploading-svg
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHub0xn4d/poc-cve-xss-uploading-svg

poc-cve-xss-uploading-svg

Prova de conceito para CVE-2023-4460: XSS refletido e armazenado autenticado no plugin WordPress Uploading SVG, WEBP and ICO files, acionado via upload de SVG malicioso.

Ver Repositório
9há 3 anosAinda não revisado
Compartilhar

Detalhes

Title: Cross-Site Scripting Refletido Autenticado no Plugin "Uploading SVG, WEBP and ICO files" para WordPress CMS
Data: 2023-08-10
Autor: Danilo Albuquerque
Página do Fornecedor: https://wordpress.org
Link do Software: https://wordpress.org/download
Versão: WordPress 6.3
Nome e Versão do Plugin: Uploading SVG, WEBP and ICO files 1.2.1
Testado em: Brave (Versão 1.50.119 Chromium: 112.0.5615.121 (Versão Oficial) 64 bits)

PoC para vulnerabilidade XSS Refletida no Uploading SVG, WEBP and ICO files 1.2.1

  1. Instale o plugin;
  2. Crie um arquivo SVG com o payload malicioso dentro;
  3. Vá para a página "Media" e faça upload do arquivo SVG; e então
  4. Acesse o arquivo através da URL.

Quando você fizer tudo isso e atualizar a página atual, aparecerá o pop-up de alerta com a mensagem.

Capturas de tela abaixo

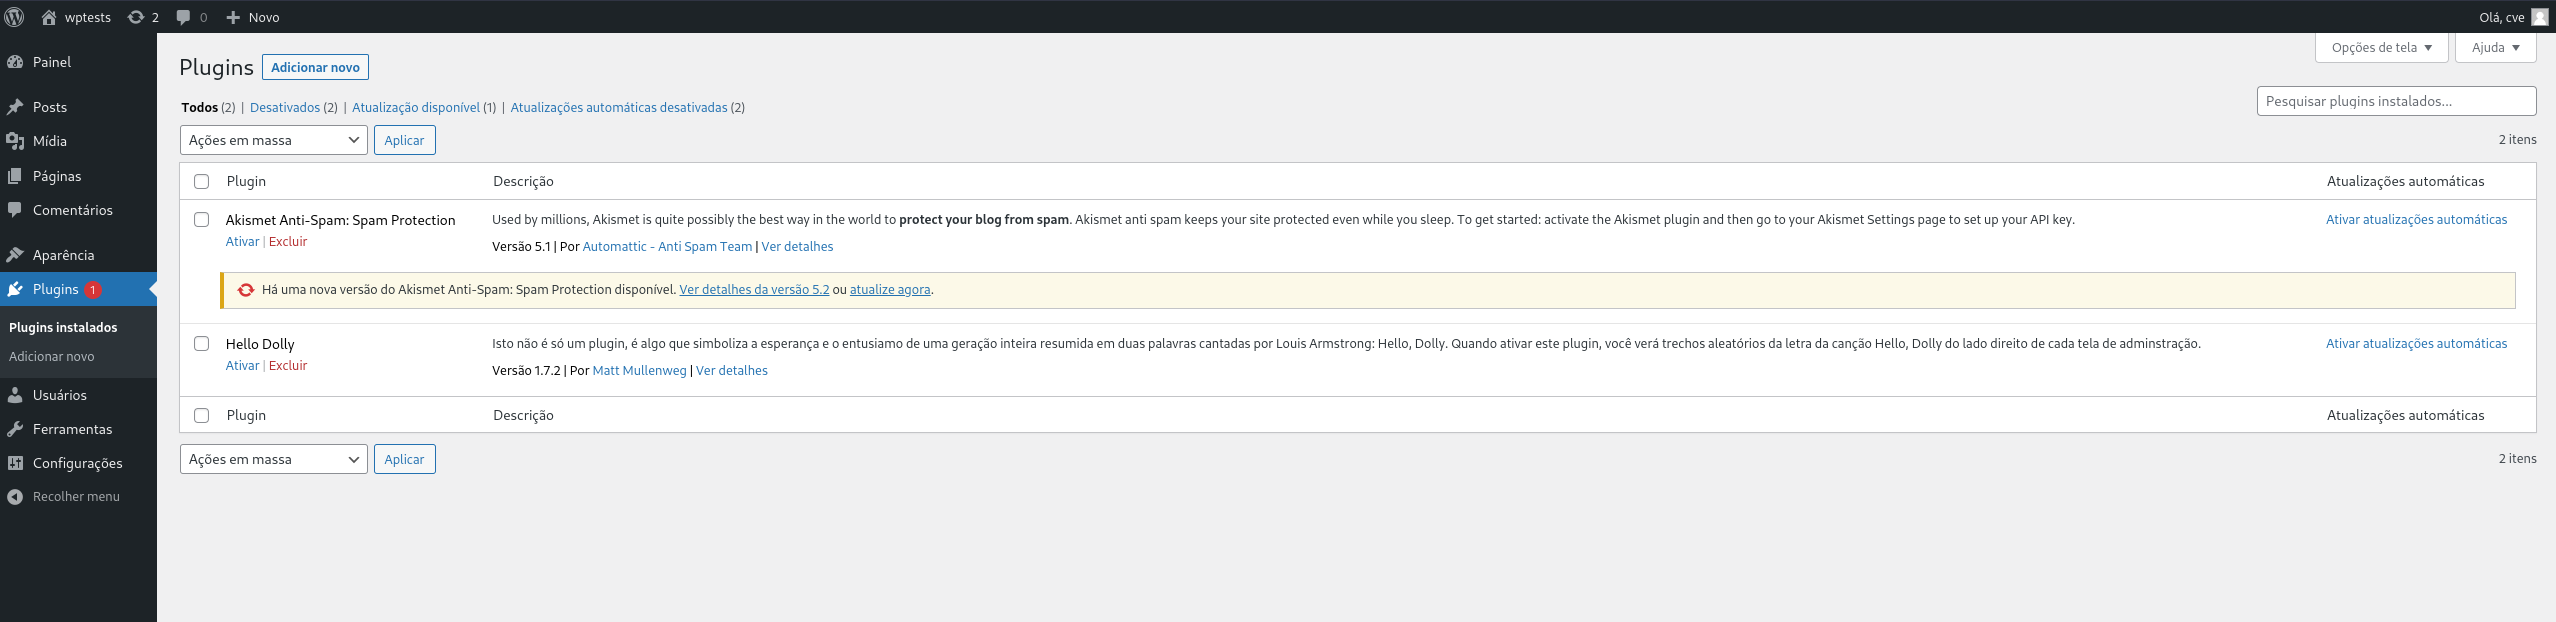
  1. PoC sem plugin: sem_o_plugin

  2. Quando não há plugin, o upload do arquivo SVG não funciona: sem_o_plugin_nao_pega

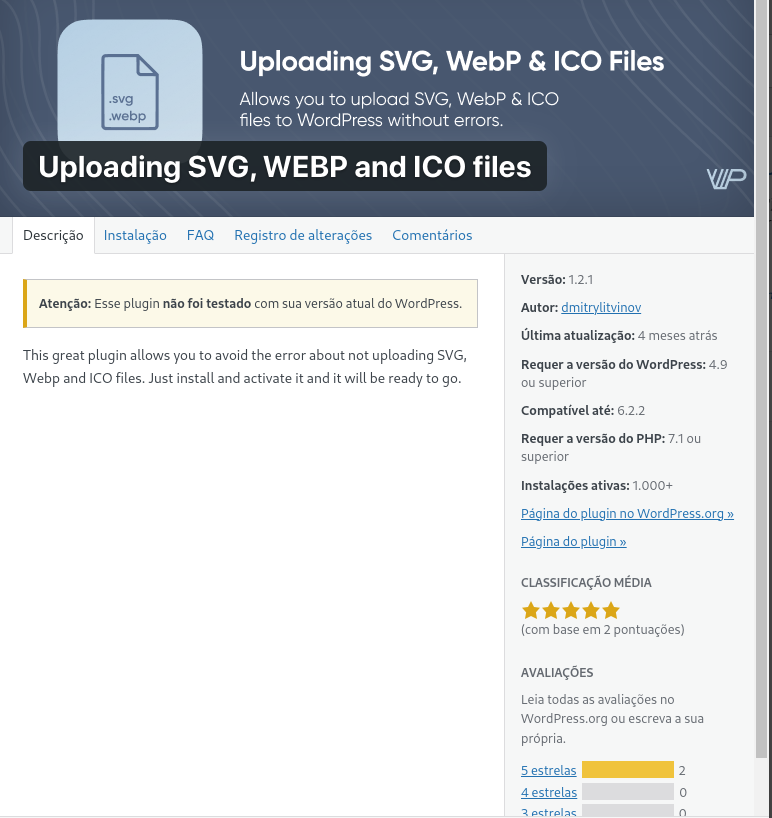
  3. A versão do plugin neste dia: versao_do_dia

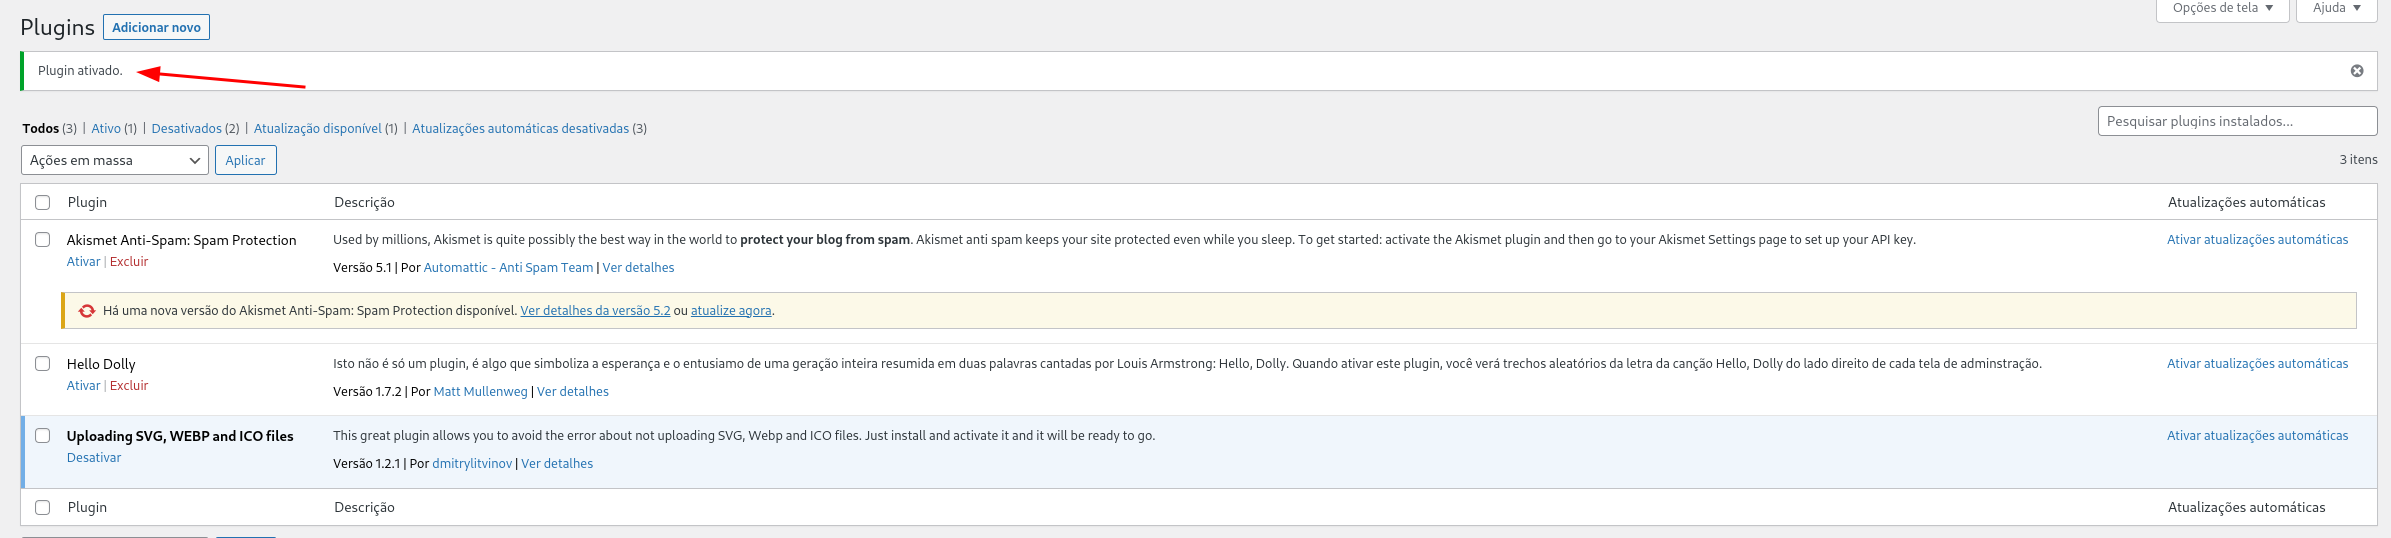
  4. O plugin agora está instalado e ativo: plugin_instalado_e_ativo
  5. Criado o arquivo SVG com o payload malicioso dentro: codigo_do_xss

  6. Upload do arquivo SVG concluído: upload_feito_e_aceito

  7. Payload acionado quando o arquivo é carregado: quando_acessa_xss

Seção bônus: XSS Armazenado

  1. Alterado o conteúdo do arquivo malicioso: xss_stored_code

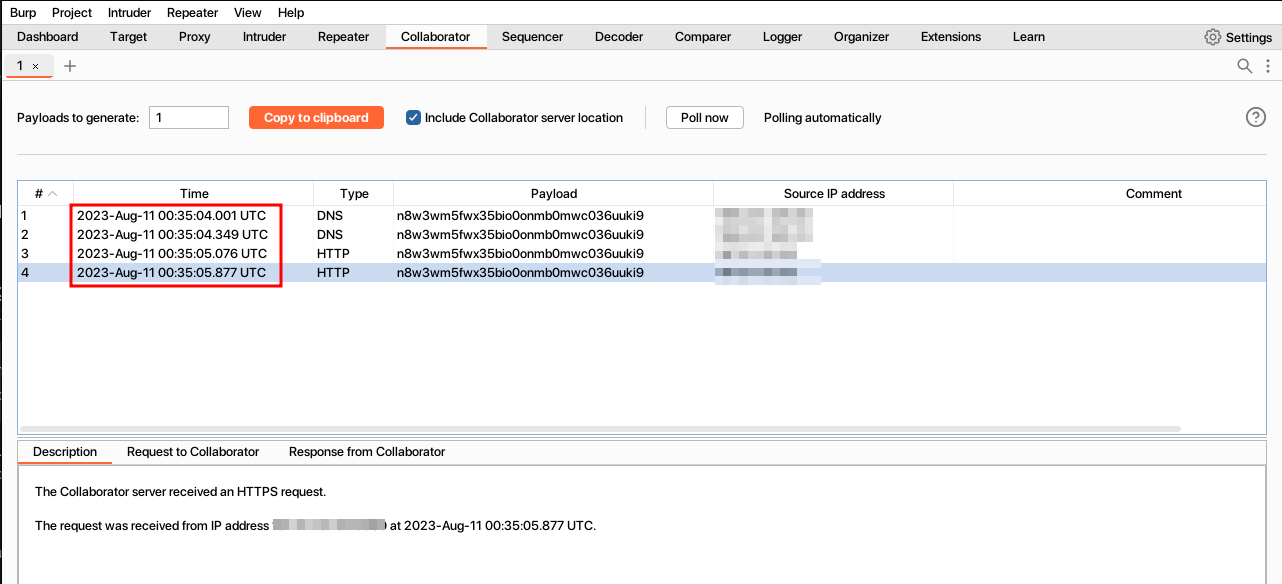
  2. Recebi a requisição POST no meu Collaborator oastify: collaborator_poc
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →