Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
poc-cve-xss-encoded-wp-inventory-manager-plugin — PoC para CVE-2023-2123 | Kitploit
Ferramentas/GitHubGitHub/0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesSegurança WebTestes de Penetração
GitHub0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin

poc-cve-xss-encoded-wp-inventory-manager-plugin

PoC para CVE-2023-2123

Ver RepositórioSite
222há 3 anosAinda não revisado
Compartilhar

Update - 5/10/2023

O ID CVE-2023-2123 foi reservado e o PoC foi publicado no site WPScan: https://wpscan.com/vulnerability/44448888-cd5d-482e-859e-123e442ce5c1

Detalhes

Título: Cross-Site Scripting Refletido Não Autenticado no Plugin WP Inventory Manager para WordPress CMS
Data: 2023-04-15
Autor: Danilo Albuquerque
Site do Fornecedor: https://wordpress.org
Link do Software: https://wordpress.org/download
Versão: WordPress 6.2
Nome e Versão do Plugin: WP Inventory Manager 2.1.0.12
Testado em: Brave (Versão 1.50.119 Chromium: 112.0.5615.121 (Versão Oficial) 64 bits)

PoC para vulnerabilidade de XSS Refletido no WP Inventory Manager 2.1.0.12

  1. Vá para a página que possui os itens do inventário;
  2. Acesse o item que deseja;
  3. Preencha o formulário na seção "Reserve This Item" da página e clique no botão "Reserve";
  4. Depois de ser redirecionado para a página "Your reservation has been submited", adicione o payload CODIFICADO %3Cscript%3Ealert%281%29%3C%2Fscript%3E no parâmetro message na URL;
  5. Pressione Enter para fazer a requisição e voilá.

Quando você fizer tudo isso e atualizar a página atual, aparecerá o pop-up de alerta com a mensagem.

Capturas de tela abaixo

  1. Vá para a página que possui os itens do inventário:
    imagem

  2. Acesse o item que deseja:
    imagem

  3. Preencha o formulário na seção "Reserve This Item" da página e clique no botão "Reserve":
    imagem

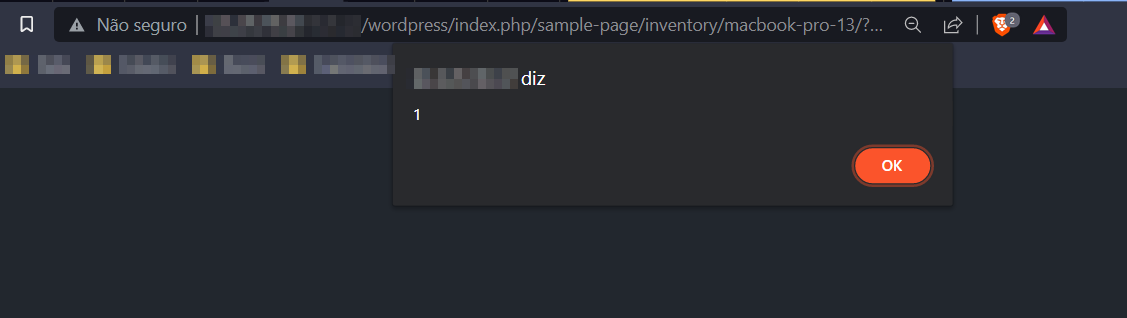
  4. Depois de ser redirecionado para a página "Your reservation has been submited", adicione o payload CODIFICADO %3Cscript%3Ealert%281%29%3C%2Fscript%3E no parâmetro message na URL:
    imagem

  5. O pop-up de alerta: imagem

Bônus

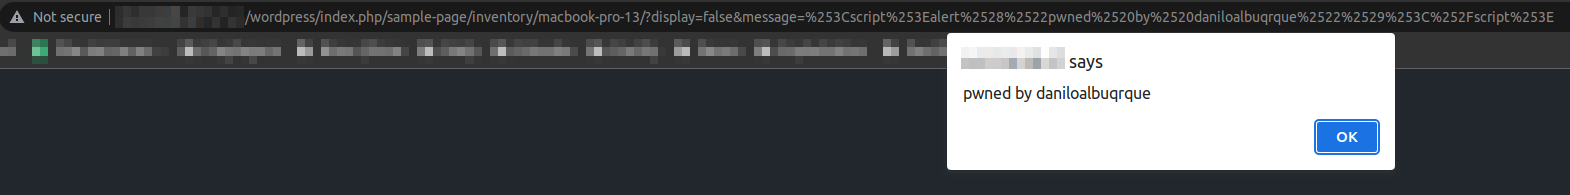
Você também pode adicionar um payload malicioso DUPLAMENTE CODIFICADO, e o atacante será capaz de contornar alguns controles de segurança, como não aceitar aspas.

O payload que usei: %253Cscript%253Ealert%2528%2522pwned%2520by%2520daniloalbuqrque%2522%2529%253C%252Fscript%253E

Captura de tela abaixo:
imagem

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →