
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-48908 — CVE-2026-48908 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-48908
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingResposta a Incidentes
GitHub0xblackash/cve-2026-48908

CVE-2026-48908

CVE-2026-48908

Ver Repositório
2143há 4 mesesAinda não revisado
Compartilhar

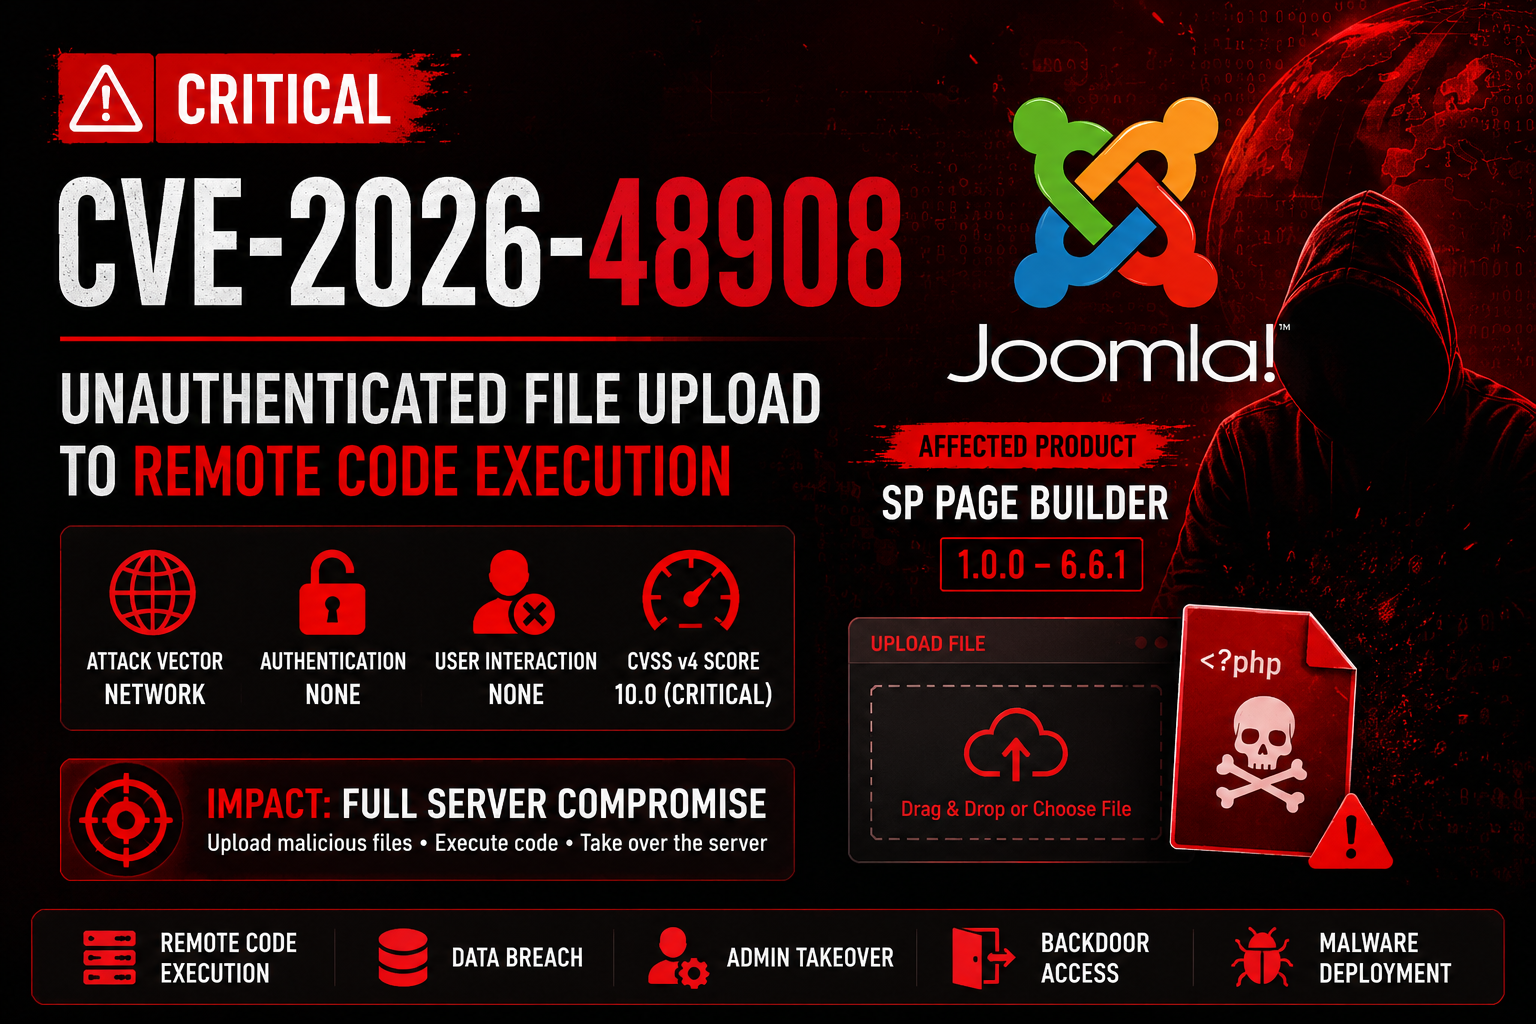
🚨 CVE-2026-48908 — Comprometimento Total do Servidor via Upload Arbitrário de Arquivos

Imagem do ChatGPT - 25 de junho de 2026, 00:36:53

Upload Não Autenticado Crítico de Arquivos → Execução Remota de Código (RCE)

Severity CVSS Platform Status

Uma vulnerabilidade crítica no SP Page Builder permite que atacantes não autenticados façam upload de arquivos arbitrários e alcancem Execução Remota de Código (RCE), potencialmente levando ao comprometimento total do servidor.


📖 Visão Geral

CVE-2026-48908 é uma vulnerabilidade de segurança crítica que afeta o SP Page Builder, uma extensão popular para Joomla.

A falha decorre de controle de acesso inadequado e validação insuficiente na funcionalidade de upload de arquivos, permitindo que atacantes façam upload de arquivos maliciosos sem autenticação.

A exploração bem-sucedida pode resultar em:

  • Execução Remota de Código (RCE)
  • Assunção completa do site
  • Comprometimento do banco de dados
  • Roubo de credenciais
  • Instalação persistente de backdoor

🎯 Informações da Vulnerabilidade

AtributoValor
CVE IDCVE-2026-48908
GravidadeCrítica
Pontuação CVSS v410.0
Vetor de AtaqueRede
Autenticação NecessáriaNenhuma
Interação do UsuárioNenhuma
ComplexidadeBaixa
ImpactoComprometimento Total do Sistema

Componente Afetado

Component:
SP Page Builder

Affected Versions:
1.0.0 → 6.6.1

Fixed Version:
6.6.2+

🔥 Resumo Técnico

A vulnerabilidade existe em:

asset.uploadCustomIcon

O mecanismo de upload não aplica adequadamente:

  • Verificações de autenticação
  • Controles de autorização
  • Validação de tipo de arquivo
  • Restrições de execução

Como resultado, os atacantes podem fazer upload de arquivos PHP executáveis diretamente para o servidor alvo.


💥 Impacto Potencial

Site

  • Assunção administrativa completa
  • Desfiguração do site
  • Manipulação de conteúdo

Dados

  • Roubo de banco de dados
  • Divulgação de informações sensíveis
  • Exposição de credenciais de usuário

Infraestrutura

  • Implantação de backdoor
  • Instalação de malware
  • Movimentação lateral
  • Preparação de ransomware

🔍 Indicadores de Comprometimento (IoCs)

Fique atento a:

Unexpected PHP files in upload directories
Unknown administrator accounts
Suspicious POST requests
New scheduled tasks
Outbound connections to unknown hosts
Web shell artifacts

🛡️ Mitigação

Imediata

Upgrade SP Page Builder to 6.6.2 or newer

Ações Adicionais

  • Auditar diretórios de upload
  • Remover arquivos não autorizados
  • Rotacionar credenciais expostas
  • Revisar logs do servidor
  • Implantar um Web Application Firewall (WAF)

🧪 Ideias de Detecção

Pesquise diretórios de upload:

find . -type f -name "*.php"

Procure por arquivos criados recentemente:

find . -mtime -7

Revise os logs do servidor web:

grep "POST" access.log

📊 Avaliação de Risco

CategoriaClassificação
Explorabilidade⭐⭐⭐⭐⭐
Dificuldade de Detecção⭐⭐
Impacto nos Negócios⭐⭐⭐⭐⭐
Privilégios NecessáriosNenhum
Risco de Exposição à InternetCrítico

🚨 Resumo Executivo

CVE-2026-48908 é uma vulnerabilidade crítica de upload de arquivos não autenticado que afeta o SP Page Builder para Joomla. A falha permite que atacantes façam upload de arquivos executáveis arbitrários e alcancem execução remota de código, potencialmente resultando no comprometimento completo do servidor afetado.

Organizações que utilizam versões vulneráveis devem aplicar o patch imediatamente e realizar uma avaliação completa de comprometimento.


🔴 CVE-2026-48908

Upload Não Autenticado de Arquivos → Execução Remota de Código

Aplique o Patch Imediatamente

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →