Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-41651 — CVE-2026-41651 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-41651
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPapers e PesquisaAprendizado e Educação
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

Ver Repositório
8151há 6 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

Vulnerabilidade de Escalação de Privilégios no PackageKit (Condição de Corrida TOCTOU)

Severity Affected Type Status


📌 Visão Geral

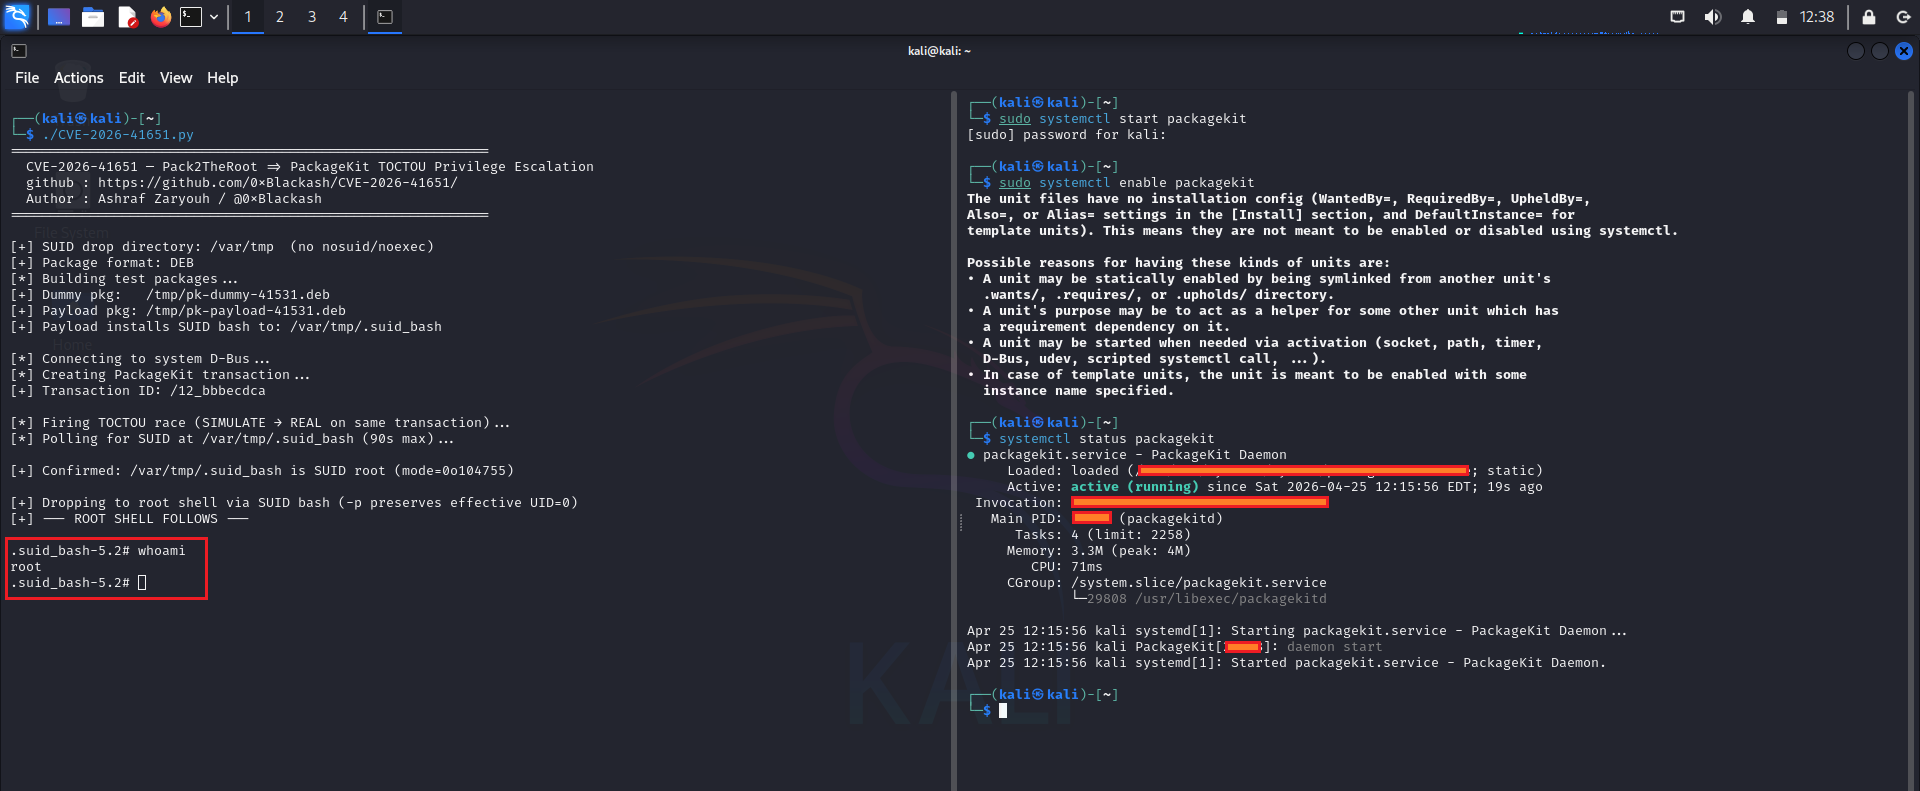
CVE-2026-41651 é uma vulnerabilidade local de escalação de privilégios que afeta o serviço de sistema PackageKit usado em várias distribuições Linux.

A vulnerabilidade é causada por uma condição de corrida do tipo Time-of-Check to Time-of-Use (TOCTOU), que pode ser explorada para manipular fluxos de instalação de pacotes e escalar privilégios para root.


⚠️ Impacto

Se explorada com sucesso, esta vulnerabilidade pode permitir que um usuário local sem privilégios:
CVE-2026-41651
  • Obter privilégios de nível root
  • Executar scripts arbitrários de instalação de pacotes (scriptlets RPM)
  • Modificar configurações de nível de sistema
  • Comprometer a integridade e a confidencialidade do sistema

🧠 Nota: Esta vulnerabilidade requer acesso local e não pode ser explorada remotamente.


🧩 Versões Afetadas

  • PackageKit 1.0.2 → 1.3.4

🔧 Versão Corrigida

  • PackageKit 1.3.5

🧬 Descrição Técnica

O problema origina-se de um tratamento inseguro do estado transacional dentro do PackageKit. Uma condição de corrida ocorre entre:

  1. Fase de validação (verificar permissões / flags)
  2. Fase de execução (realizar operação privilegiada)

Durante essa janela, um atacante pode manipular o estado do sistema, levando a uma execução privilegiada não intencional.


🛡️ Mitigação

Para reduzir o risco:

  • Atualize o PackageKit para a versão 1.3.5 ou posterior
  • Aplique atualizações de segurança do fornecedor da sua distribuição Linux
  • Restrinja o acesso de usuários locais em sistemas multiusuário
  • Monitore os logs de atividade do gerenciamento de pacotes

🧾 Referências

  • Aviso de Segurança do Fornecedor (PackageKit)
  • Atualizações de Segurança das Distribuições Linux
  • Common Vulnerabilities and Exposures: CVE-2026-41651

📊 Resumo de Risco

AtributoValor
Vetor de AtaqueLocal
ComplexidadeMédia
Privilégios Nec.Baixo
ImpactoAlto (Comprometimento do Sistema)

⚡ Aviso Legal

Este repositório destina-se apenas a fins educacionais e de segurança defensiva.
Nenhum código de exploração nem instruções maliciosas estão incluídos.


🧠 Mantenha-se Seguro

Mantenha sempre os sistemas atualizados e revise regularmente os riscos de escalação de privilégios nos serviços de sistema.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →