

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-106173 — Documenta o CVE-2026-106173, uma path traversal (CWE-22) no Fortinet FortiSIEM, com análise de impacto, orientações de deteção e passos de mitigação para defensores. | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-106173
Ferramentas DefensivasAnálise de VulnerabilidadesSegurança WebPapers e PesquisaAprendizado e EducaçãoResposta a Incidentes
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Documenta o CVE-2026-106173, uma path traversal (CWE-22) no Fortinet FortiSIEM, com análise de impacto, orientações de deteção e passos de mitigação para defensores.

Ver Repositório
2123há 29 diasAinda não revisado
Compartilhar

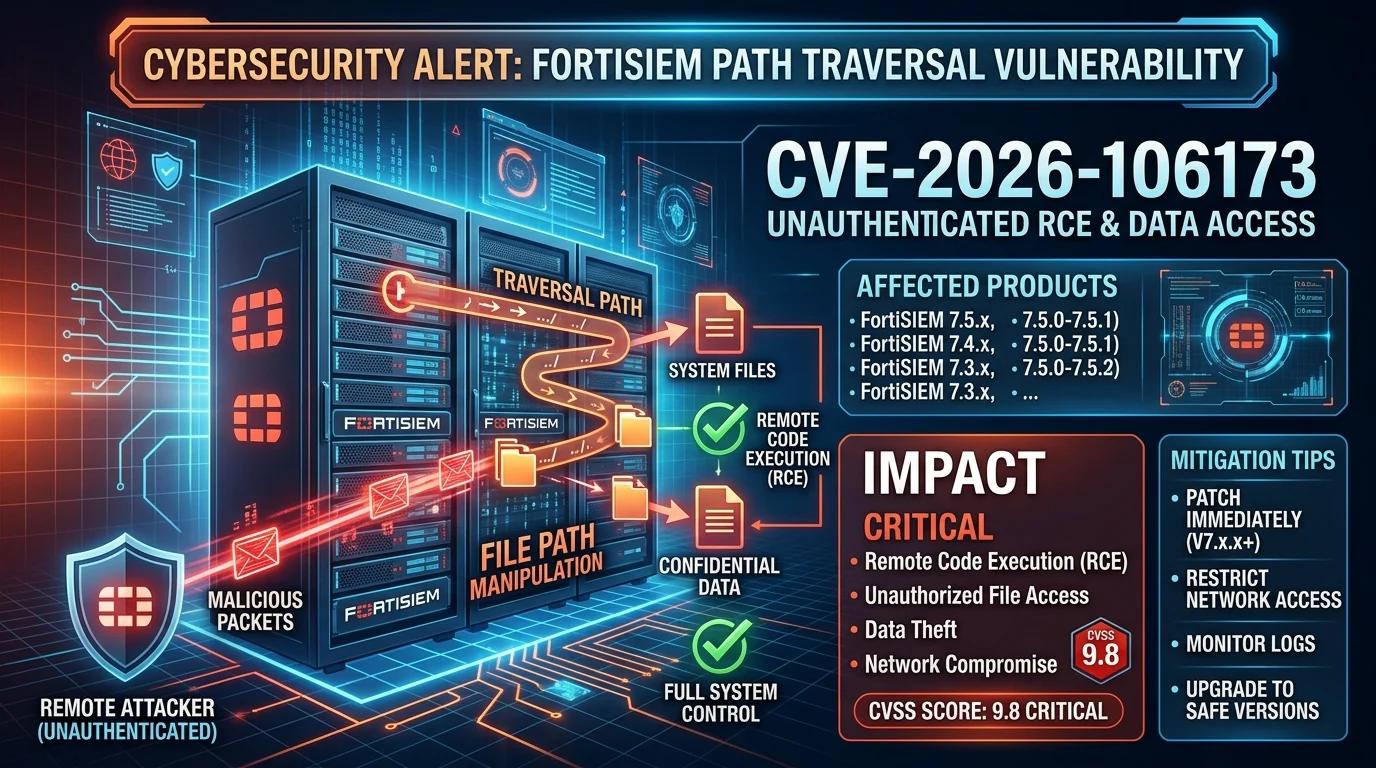
CVE-2026-106173 — Vulnerabilidade de Path Traversal no FortiSIEM

Gemini_Generated_Image_jq3zkajq3zkajq3z

Visão Geral

Este repositório documenta a CVE-2026-106173, uma vulnerabilidade de path traversal relatada que afeta o Fortinet FortiSIEM.

Vulnerabilidades de path traversal ocorrem quando uma aplicação falha em validar adequadamente caminhos de arquivos, potencialmente permitindo que um atacante acesse recursos fora de um diretório pretendido. Dependendo do componente vulnerável e do contexto de execução, as consequências podem incluir acesso não autorizado a arquivos ou comprometimento adicional do sistema.

Aviso: Este repositório destina-se a pesquisa de vulnerabilidades, segurança defensiva e fins educacionais. Verifique todos os detalhes técnicos junto ao aviso oficial do fornecedor antes de confiar neles.


Informações da Vulnerabilidade

CampoDetalhes
ID CVECVE-2026-106173
FornecedorFortinet
ProdutoFortiSIEM
Tipo de VulnerabilidadePath Traversal
CWECWE-22
SeveridadeRelatada como Crítica
CVSSVerifique a pontuação e a versão aplicáveis no registro oficial
Vetor de AtaqueRelatado como Rede
AutenticaçãoRelatada como Não Necessária
StatusInvestigue e verifique junto às orientações do fornecedor

Impacto Potencial

Dependendo do componente afetado e da configuração de implantação, a exploração bem-sucedida pode potencialmente resultar em:

  • Acesso não autorizado a arquivos ou recursos.
  • Exposição de informações sensíveis do sistema.
  • Comprometimento da integridade do sistema.
  • Comprometimento adicional do ambiente afetado.

O impacto real depende da implementação vulnerável, dos privilégios, da exposição de rede e dos controles de segurança aplicáveis.
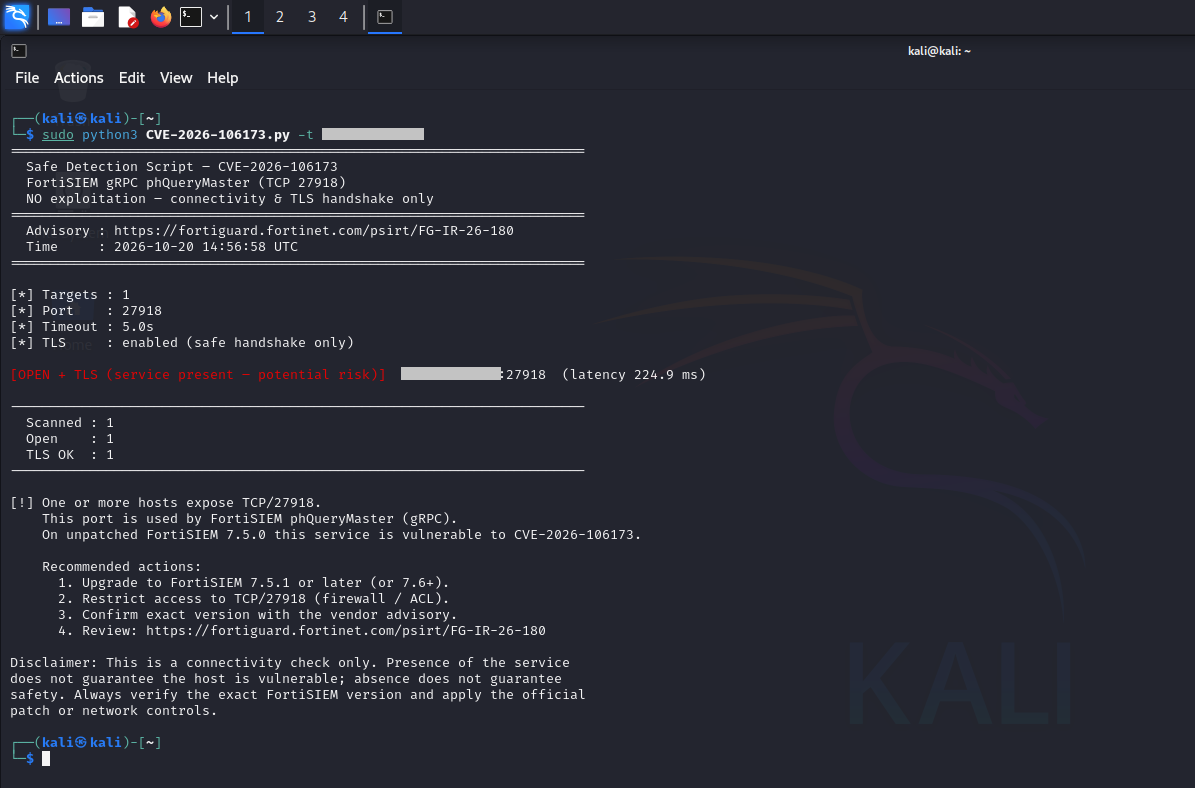

Demonstração

cve-2026-106173

Versões Afetadas

Consulte o aviso oficial do fornecedor para identificar as versões exatas afetadas e corrigidas.

Não confie em números de versão copiados de fontes secundárias sem verificar as orientações atuais do fornecedor.


Mitigação e Remediação

Ações defensivas recomendadas:

  1. Verificar exposição: Identifique instâncias do FortiSIEM e determine suas versões instaladas.
  2. Aplicar correções do fornecedor: Atualize para uma versão explicitamente confirmada como corrigida pela Fortinet.
  3. Restringir acesso: Limite as interfaces de gerenciamento e de serviço a redes confiáveis e hosts autorizados.
  4. Revisar logs: Investigue requisições suspeitas, acesso inesperado a arquivos, execução incomum de processos e alterações de configuração não explicadas.
  5. Monitorar atividades: Procure conexões de saída anômalas e outros indicadores de possível comprometimento.
  6. Documentar a remediação: Registre os ativos afetados, as correções aplicadas e os resultados da validação.

Detecção e Investigação

As equipes de segurança devem revisar a telemetria disponível em busca de:

  • Requisições incomuns ou malformadas a serviços expostos.
  • Acesso inesperado a arquivos ou atividade no sistema de arquivos.
  • Processos filhos inesperados ou execução de comandos.
  • Anomalias de autenticação e alterações de configuração.
  • Conexões de rede suspeitas originadas de hosts afetados.

Preserve logs e evidências relevantes antes de realizar uma remediação disruptiva quando houver suspeita de incidente.


Referências

  • Registro Oficial da CVE — CVE-2026-106173
  • Avisos do Fortinet PSIRT
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • NIST National Vulnerability Database

Aviso

Este repositório é fornecido apenas para fins educacionais e de segurança defensiva. Não é afiliado nem endossado pela Fortinet.

Todos os testes devem ser realizados apenas em sistemas para os quais foi obtida autorização explícita. Os detalhes da vulnerabilidade, as versões afetadas, as classificações de severidade e as orientações de remediação devem ser verificados de forma independente junto de fontes autoritativas.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




