Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-17103 — CVE-2020-17103 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2020-17103
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed Teaming
GitHub0xblackash/cve-2020-17103

CVE-2020-17103

CVE-2020-17103

Ver Repositório
36há 5 mesesAinda não revisado
Compartilhar

🛡️ MiniPlasma - CVE-2020-17103
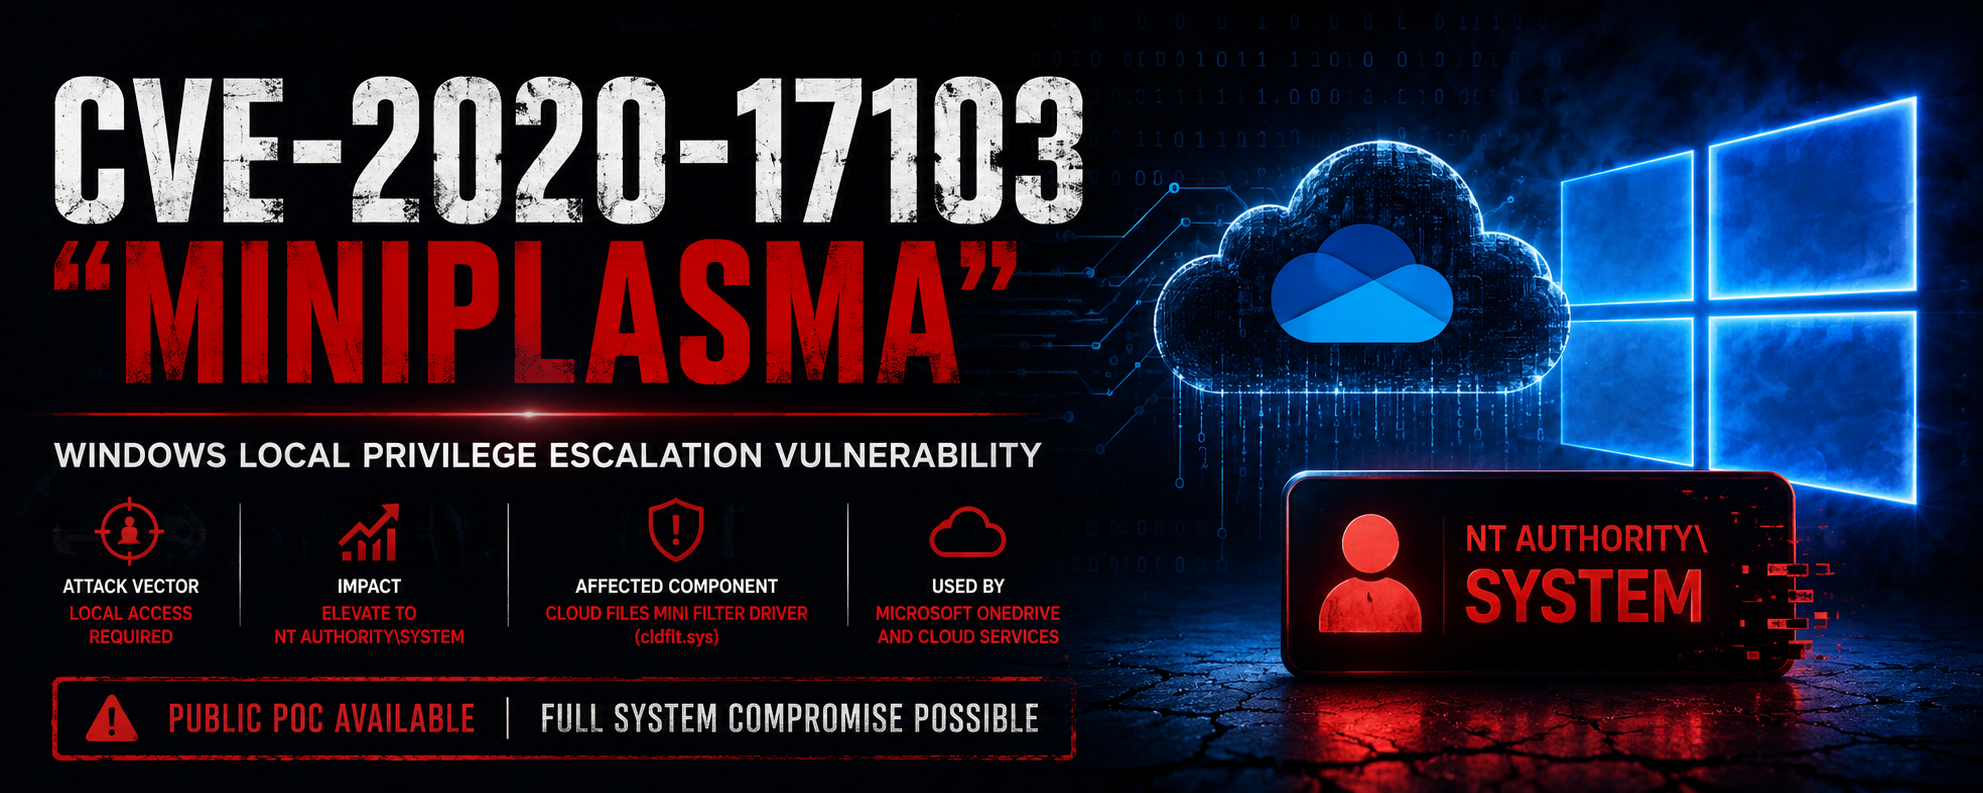
Imagem do ChatGPT, 7 de junho de 2026, 05_28_02 PM

MiniPlasma Windows Gravidade

Um zero-day de escalonamento de privilégio local do Windows

Transformando arquivos de espaço reservado em acesso SYSTEM


📋 Visão Geral

MiniPlasma é um poderoso exploit de escalonamento de privilégio local que visa o CVE-2020-17103 no driver de filtro mini de arquivos da nuvem do Windows (cldflt.sys).

Permite que qualquer usuário padrão escale para privilégios NT AUTHORITY\SYSTEM em sistemas Windows 11, Windows Server 2022 e Windows Server 2025 totalmente corrigidos (a partir de junho de 2026).


🎯 Sistemas Afetados

Sistema OperacionalSuportadoStatus do Patch
Windows 11 (todas as versões)SimNão corrigido
Windows Server 2022SimNão corrigido
Windows Server 2025SimNão corrigido
Windows 10ParcialVaria

Nota: Não funciona nas compilações mais recentes do Windows 11 Insider Canary.


🔍 Detalhes Técnicos

  • CVE: CVE-2020-17103
  • Componente: cldflt.sys (Driver de Filtro Mini de Arquivos da Nuvem)
  • Função Vulnerável: HsmOsBlockPlaceholderAccess
  • Tipo de Exploit: Condição de corrida + Manipulação de token
  • Pesquisador: Chaotic Eclipse (Nightmare-Eclipse)

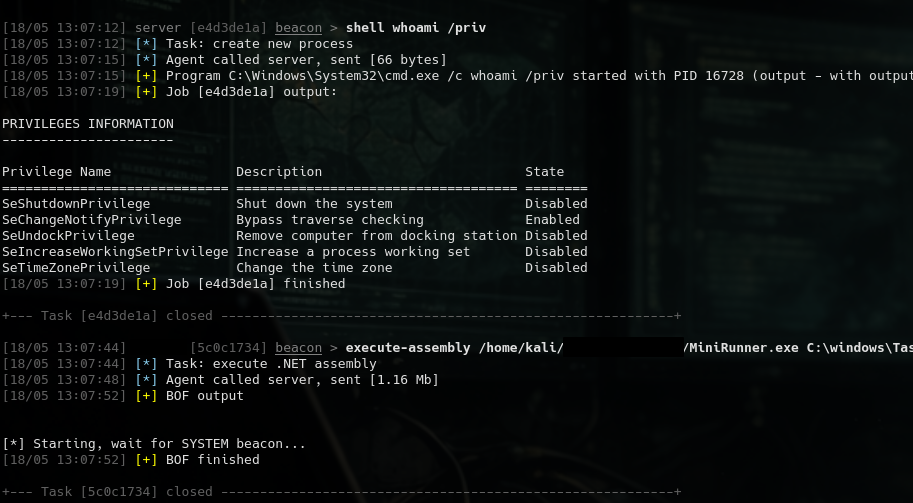
Como Funciona (Simplificado)
594222868-9f18cb34-f591-4663-bb13-8eac984cae08
  1. Dispara operações de hidratação de arquivos de espaço reservado (arquivos estilo OneDrive)
  2. Manipula tokens de impersonação (válido ↔ anônimo)
  3. Corrida com verificações de acesso do kernel
  4. Alcança execução arbitrária de código como SYSTEM

⚠️ Impacto

  • Escalonamento de Privilégio: Usuário → SYSTEM
  • Nenhum direito de administrador necessário
  • Funciona a partir do contexto de usuário padrão
  • Ignora a maioria das suposições de EDR
  • Extremamente perigoso em ambientes empresariais

🛠️ Mitigação e Recomendações

  • Aplique a próxima atualização da Microsoft Patch Tuesday imediatamente
  • Desabilite arquivos de espaço reservado do Cloud Files / OneDrive onde possível
  • Use controle de aplicativo rigoroso (WDAC / AppLocker)
  • Monitore atividades suspeitas de cldflt.sys
  • Siga princípios de menor privilégio

📚 Referências

  • Relatório Original do Project Zero (2020)
  • Lançamento Público do PoC do MiniPlasma (Maio de 2026)
  • Resposta de Segurança da Microsoft

Feito com ❤️ para a comunidade de segurança

Fique seguro. Corrija cedo. Corrija com frequência.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








