

strix — Updated!
Ferramenta open-source de teste de penetração com IA para encontrar e corrigir as vulnerabilidades do seu aplicativo.
Strix
A ferramenta open-source de pentesting com IA. Hackers de IA autônomos que encontram e corrigem as vulnerabilidades do seu aplicativo.




[!TIP] Novo! O Strix se integra perfeitamente ao GitHub Actions e aos pipelines de CI/CD. Faça varreduras automáticas de vulnerabilidades em cada pull request e bloqueie código inseguro antes que ele chegue à produção - Comece agora sem necessidade de configuração.
Visão geral do Strix
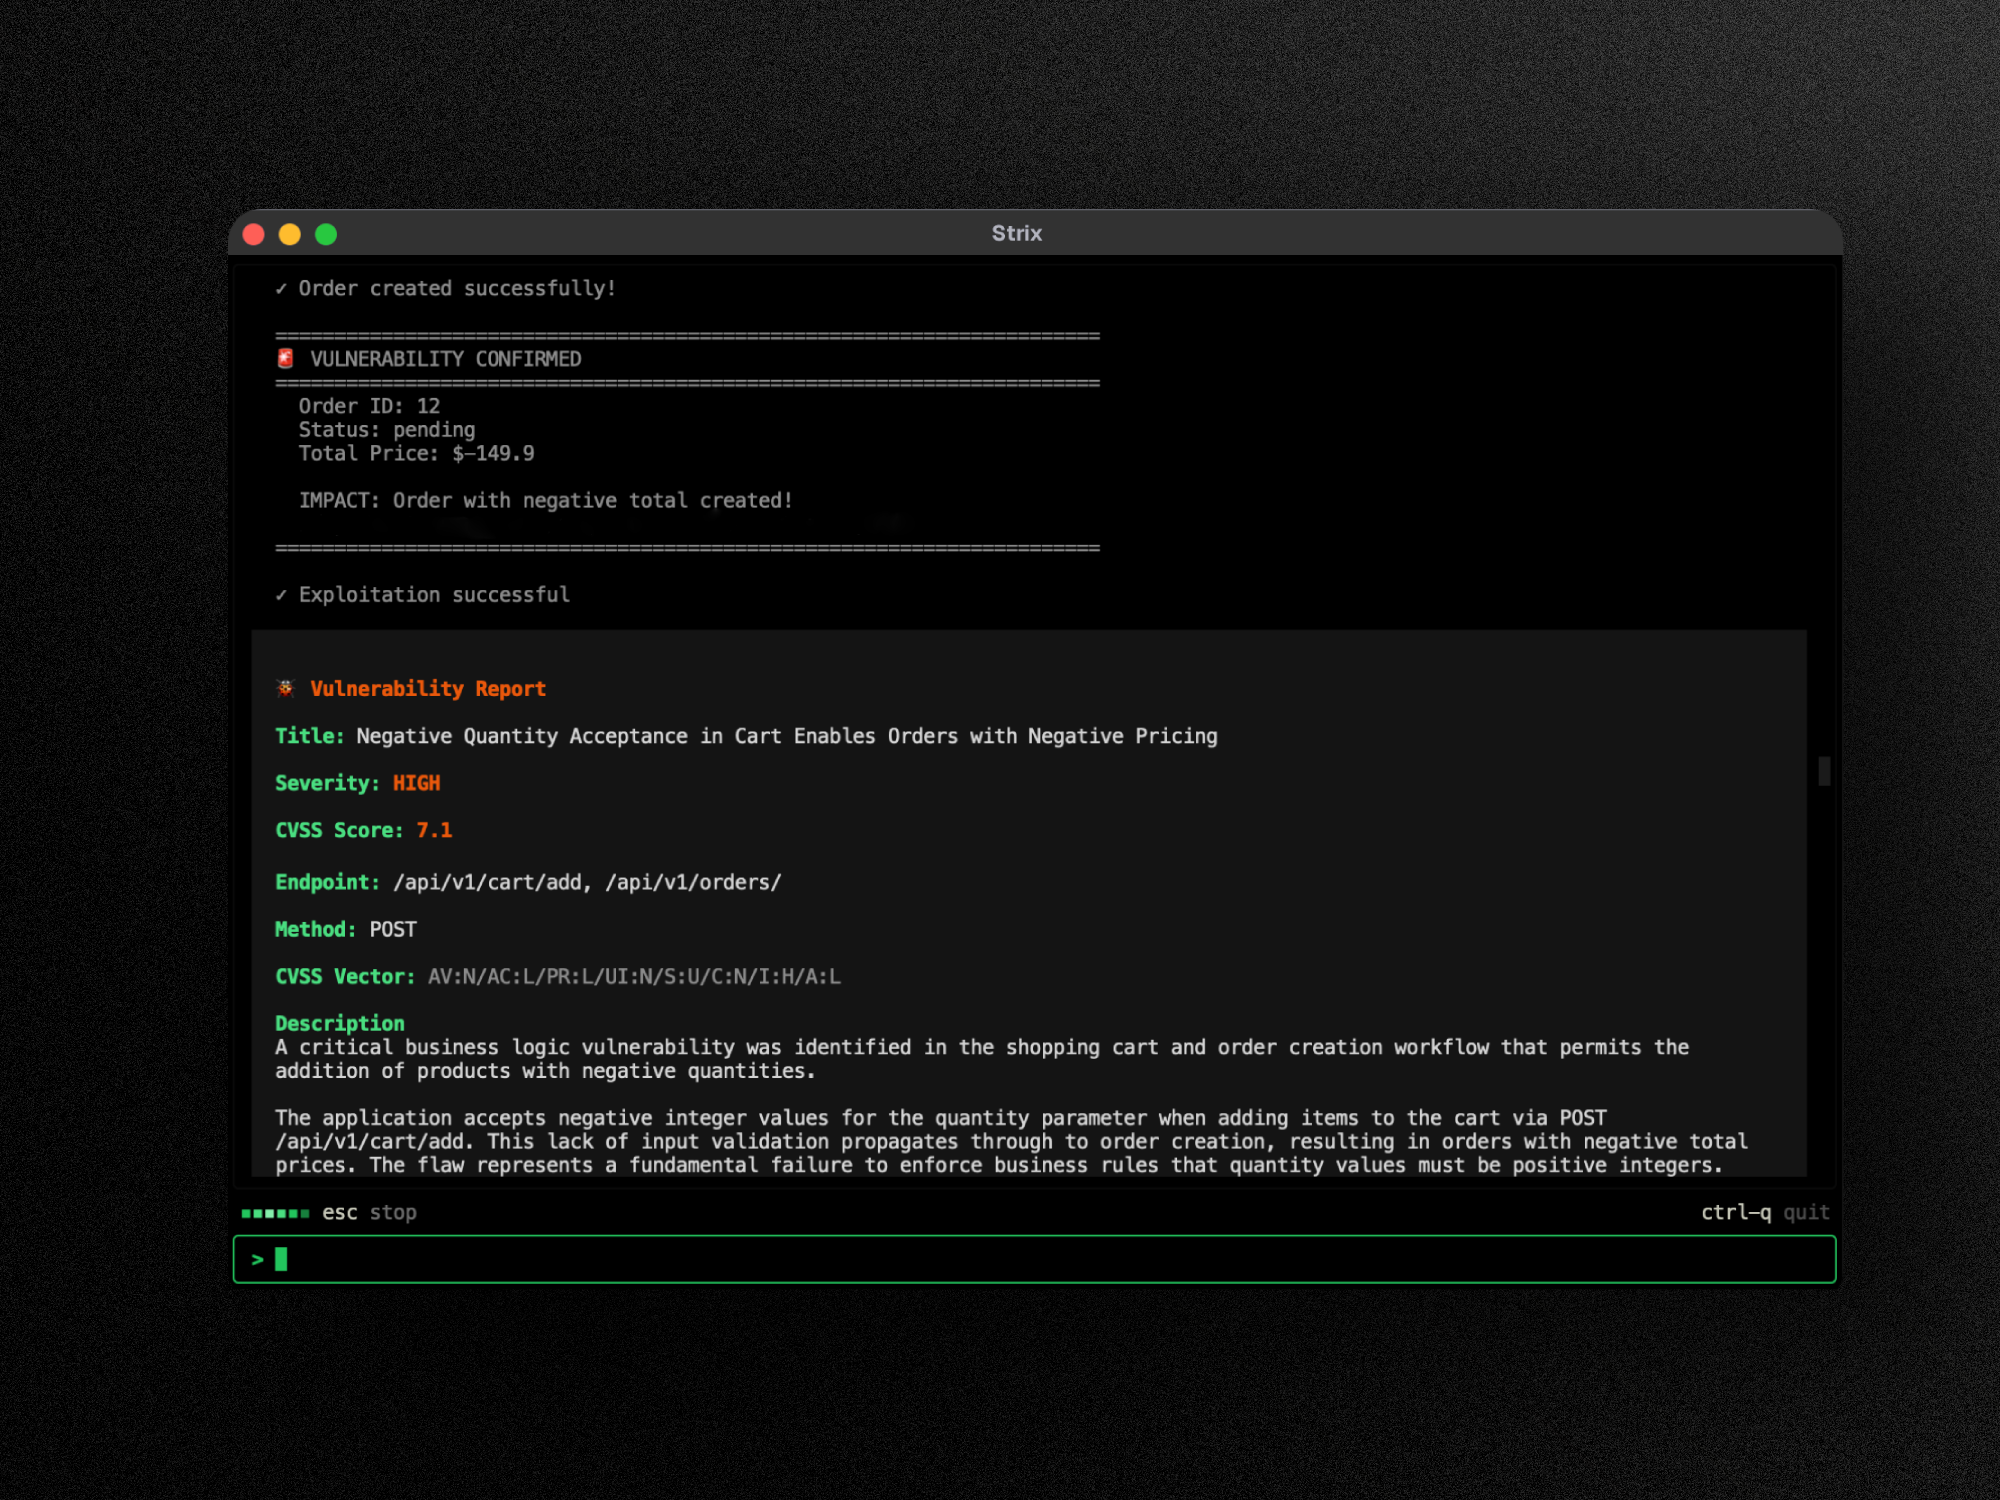
O Strix é composto por agentes autônomos de teste de intrusão com IA que agem como hackers reais - eles executam seu código dinamicamente, encontram vulnerabilidades e as validam por meio de provas de conceito reais. Criado para desenvolvedores e equipes de segurança que precisam de testes de segurança rápidos e precisos, sem a sobrecarga do pentesting manual ou os falsos positivos das ferramentas de análise estática.
Principais capacidades:
- Kit completo de pentesting - reconhecimento, exploração e validação prontos para uso
- Orquestração multiagente - equipes de pentesters de IA que colaboram e escalam
- Validação real de exploits - PoCs funcionais, não falsos positivos como os scanners de vulnerabilidade tradicionais
- CLI voltada ao desenvolvedor - descobertas acionáveis com orientações de remediação
- Correção automática e relatórios - gere patches e relatórios de pentest prontos para conformidade
Casos de uso
- Teste de Segurança de Aplicações - Detete e valide vulnerabilidades críticas nas suas aplicações
- Teste de Penetração Rápido - Realize testes de penetração em horas, não em semanas, com relatórios de conformidade
- Automação de Bug Bounty - Automatize a investigação de bug bounty e gere PoCs para relatórios mais rápidos
- Integração CI/CD - Execute testes em CI/CD para bloquear vulnerabilidades antes de chegarem à produção
🚀 Início Rápido
Pré-requisitos:
- Docker (em execução)
- Uma chave de API de LLM de qualquer fornecedor suportado (OpenAI, Anthropic, Google, etc.)
Instalação e Primeira Análise
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] A primeira execução baixa automaticamente a imagem Docker do sandbox. Os resultados são salvos em
strix_runs/<run-name>
Atualização
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
Instalado com pipx, uv ou pip? strix --update exibe o comando de atualização correspondente (pipx upgrade strix-agent, uv tool upgrade strix-agent, pip install --upgrade strix-agent). O Strix também mostra um aviso com o comando correto quando uma nova versão está disponível.
Formas de Executar o Strix
- Open Source - gratuito, executa localmente com Docker e sua própria chave de LLM. Quick Start
- Strix Cloud - sem configuração, descobertas validadas, correção automática com um clique e revisões de PR. Executar um pentest →
- Enterprise - SSO, relatórios prontos para conformidade, implantação em VPC ou auto-hospedada. Experimente o Strix Enterprise →
☁️ Strix Cloud
Experimente a plataforma de testes de penetração full-stack Strix em app.strix.ai - cadastre-se gratuitamente, conecte seus repositórios e domínios e inicie um pentest em minutos.
- Descobertas validadas com PoCs - toda vulnerabilidade inclui um exploit proof-of-concept funcional e etapas de reprodução
- Correção automática com um clique - patches de segurança gerados por IA como pull requests prontos para merge
- Pentest contínuo - varredura de vulnerabilidades sempre ativa que acompanha suas implantações
- Integrações DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear e pipelines de CI/CD
- Aprendizado contínuo - IA que se baseia em descobertas anteriores, adapta-se ao seu código e reduz falsos positivos ao longo do tempo
🏢 Enterprise
Tenha a mesma experiência do Strix com controles de nível empresarial: SSO (SAML/OIDC), relatórios personalizados de testes de penetração prontos para conformidade (SOC 2, ISO 27001, PCI DSS), suporte dedicado e SLA, opções de implantação personalizadas (VPC ou auto-hospedada), suporte a modelos BYOK e agentes de pentest com IA adaptados e otimizados para o seu ambiente.
Experimente o Strix Enterprise →