

prowler v5.47.0
Prowler é a plataforma de segurança em nuvem de código aberto mais amplamente utilizada no mundo, que automatiza a segurança e a conformidade em qualquer ambiente de nuvem. Conecte seus agentes agora e construa sobre o Agentic Cloud Defender.
Prowler é a Plataforma Aberta de Segurança em Nuvem (Open Cloud Security Platform) na qual milhares confiam para automatizar a segurança e a conformidade em qualquer ambiente de nuvem. Com milhares de verificações e frameworks de conformidade prontos para uso, o Prowler oferece monitoramento em tempo real e personalizável, além de integrações perfeitas, tornando a segurança em nuvem simples, escalável e econômica para organizações de qualquer porte.
O Defensor Agêntico da Nuvem
Junte-se à nossa comunidade Prowler!




Descrição
Prowler é a Plataforma de Segurança em Nuvem Open-Source mais amplamente utilizada do mundo, que automatiza a segurança e a conformidade em qualquer ambiente de nuvem. Com milhares de verificações de segurança prontas a usar, orientações de remediação e frameworks de conformidade, o Prowler foi criado para "Proteger QUALQUER Nuvem à Velocidade da IA". O Prowler oferece avaliações, dashboards, relatórios e integrações impulsionados por IA, personalizáveis e fáceis de usar, tornando a segurança em nuvem simples, escalável e economicamente vantajosa para organizações de qualquer dimensão.
O Prowler inclui centenas de controlos incorporados para garantir a conformidade com normas e frameworks, incluindo:
- Prowler ThreatScore: Pontuação de priorização de risco ponderada que o ajuda a concentrar-se primeiro nos achados de segurança mais críticos
- Normas da Indústria: CIS, NIST 800, NIST CSF, CISA e MITRE ATT&CK
- Conformidade Regulatória e Governação: RBI, FedRAMP, PCI-DSS e NIS2
- Frameworks para Dados Sensíveis e Privacidade: GDPR, HIPAA e FFIEC
- Frameworks para Governação Organizacional e Controlo de Qualidade: SOC2, GXP e ISO 27001
- Frameworks Específicos da Nuvem: AWS Foundational Technical Review (FTR), AWS Well-Architected Framework e BSI C5
- Normas de Segurança Nacional: ENS (Esquema Nacional de Segurança espanhol) e KISA ISMS-P (coreano)
- Frameworks de Segurança Personalizados: Adaptados às suas necessidades
Prowler Cloud & Prowler Local Server
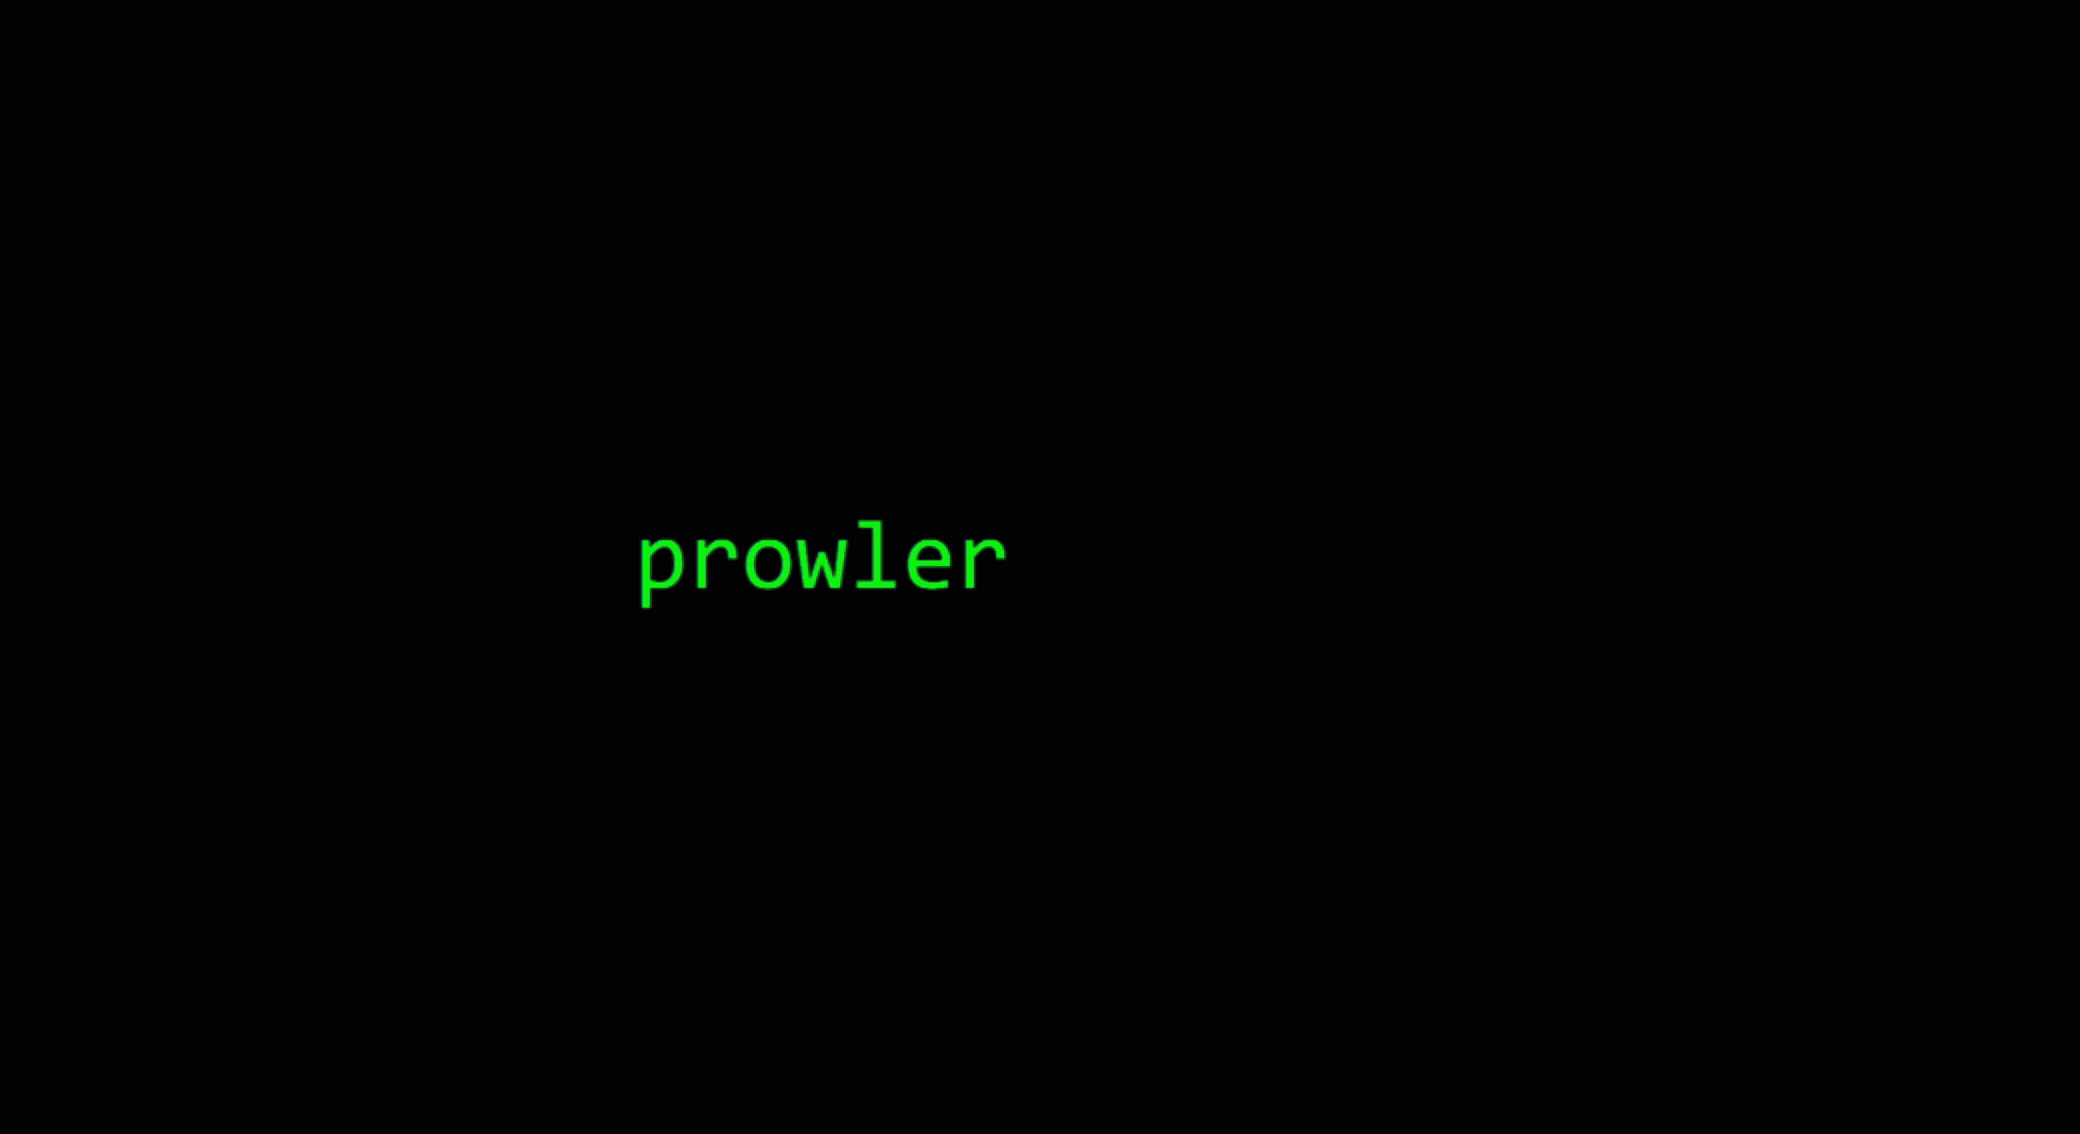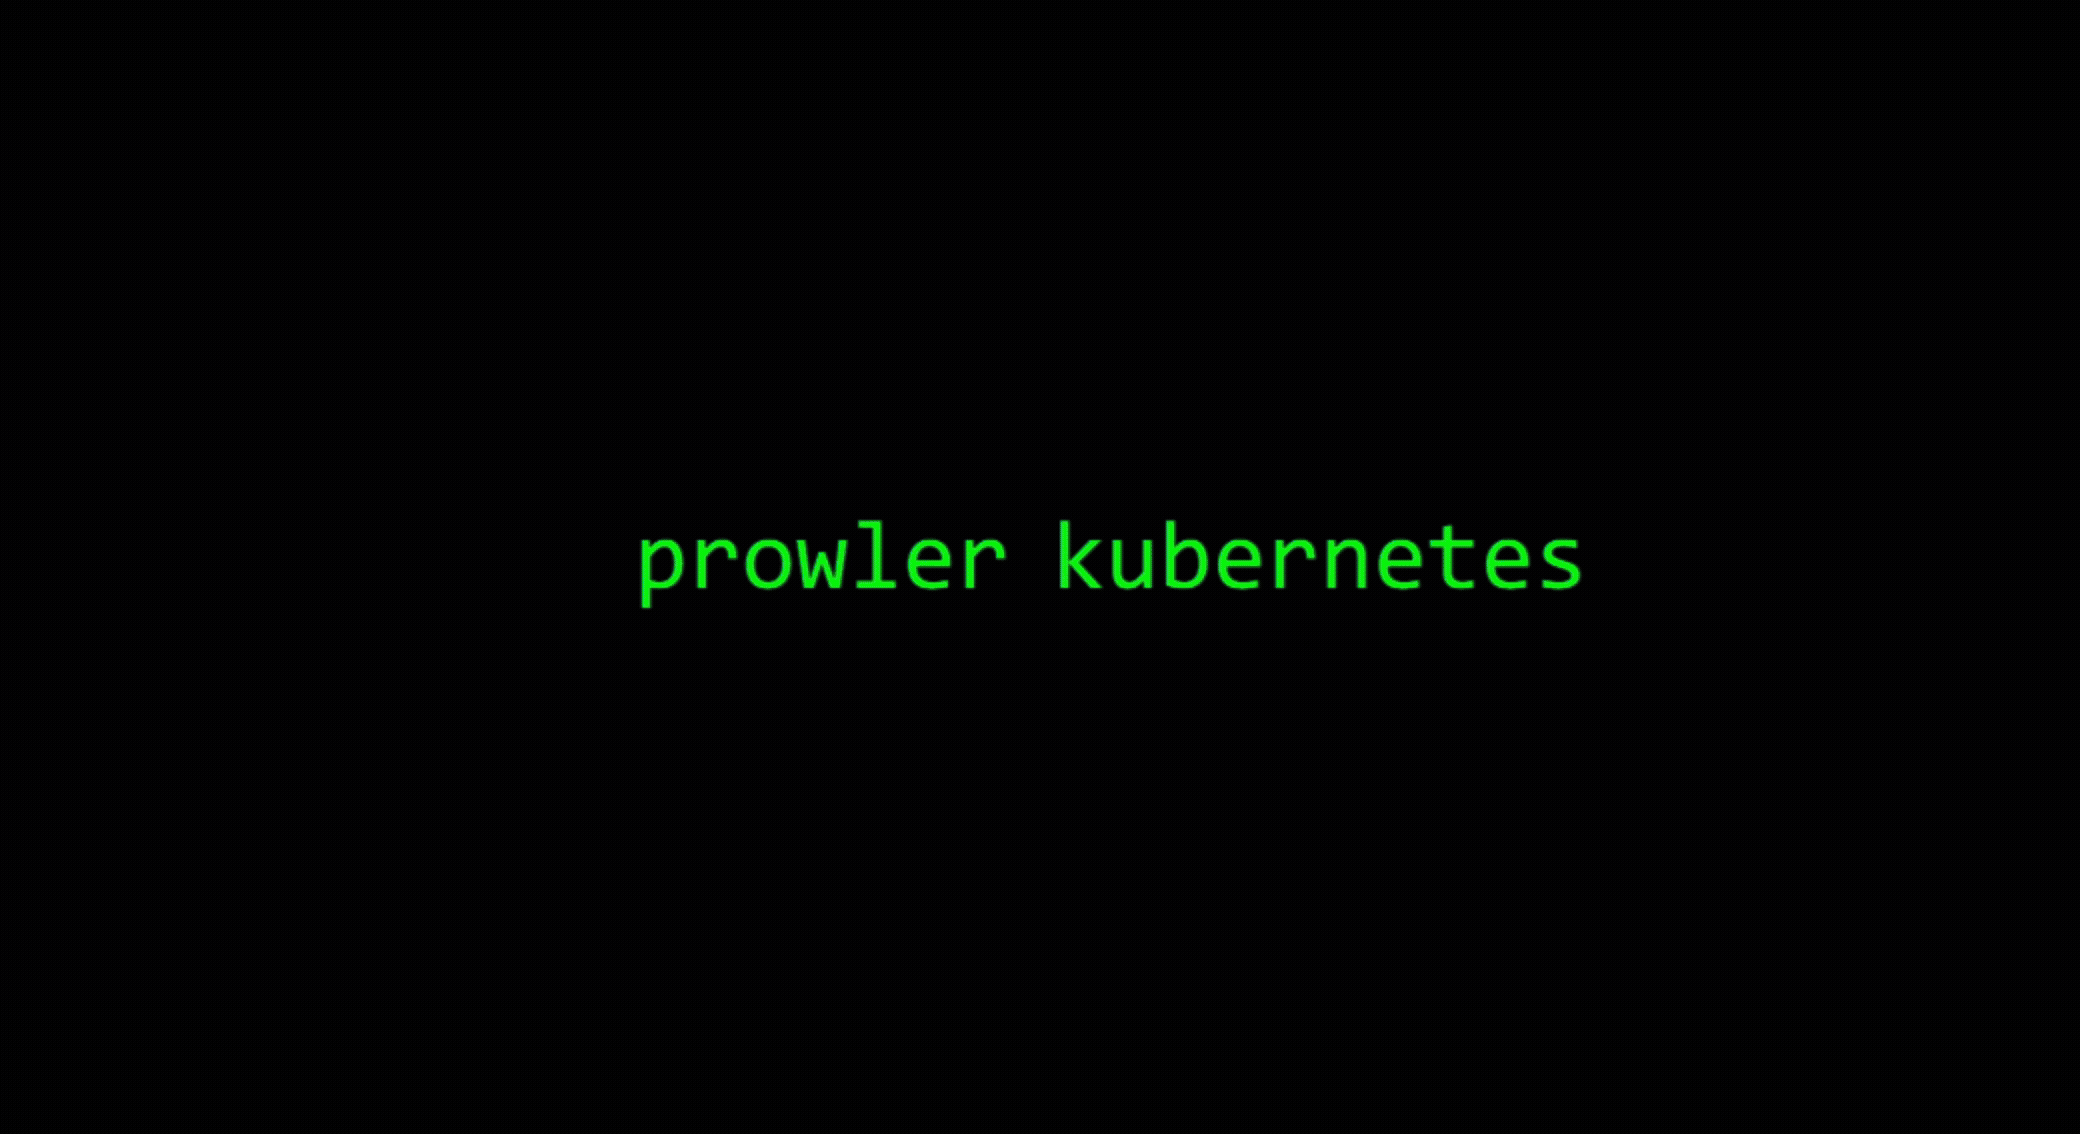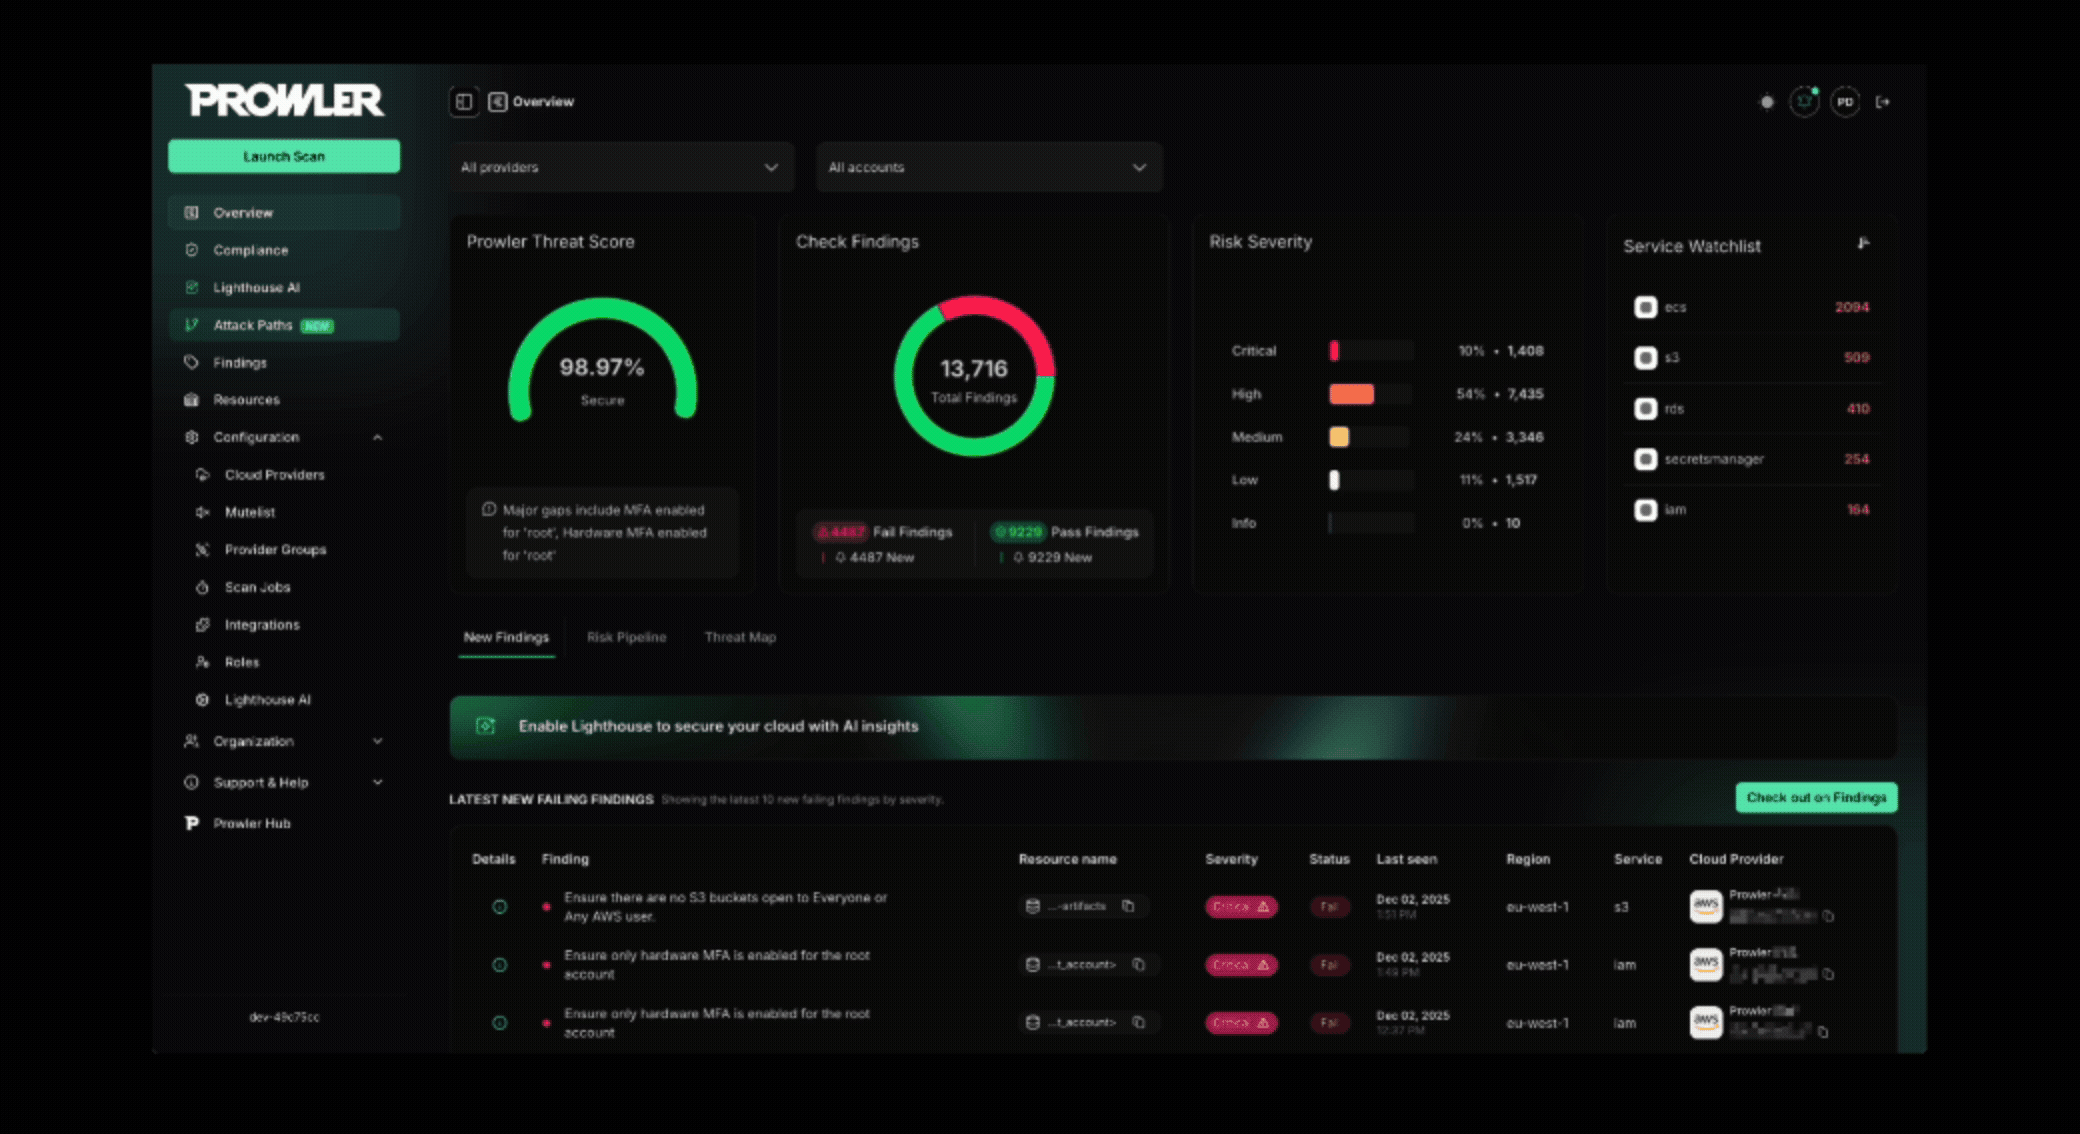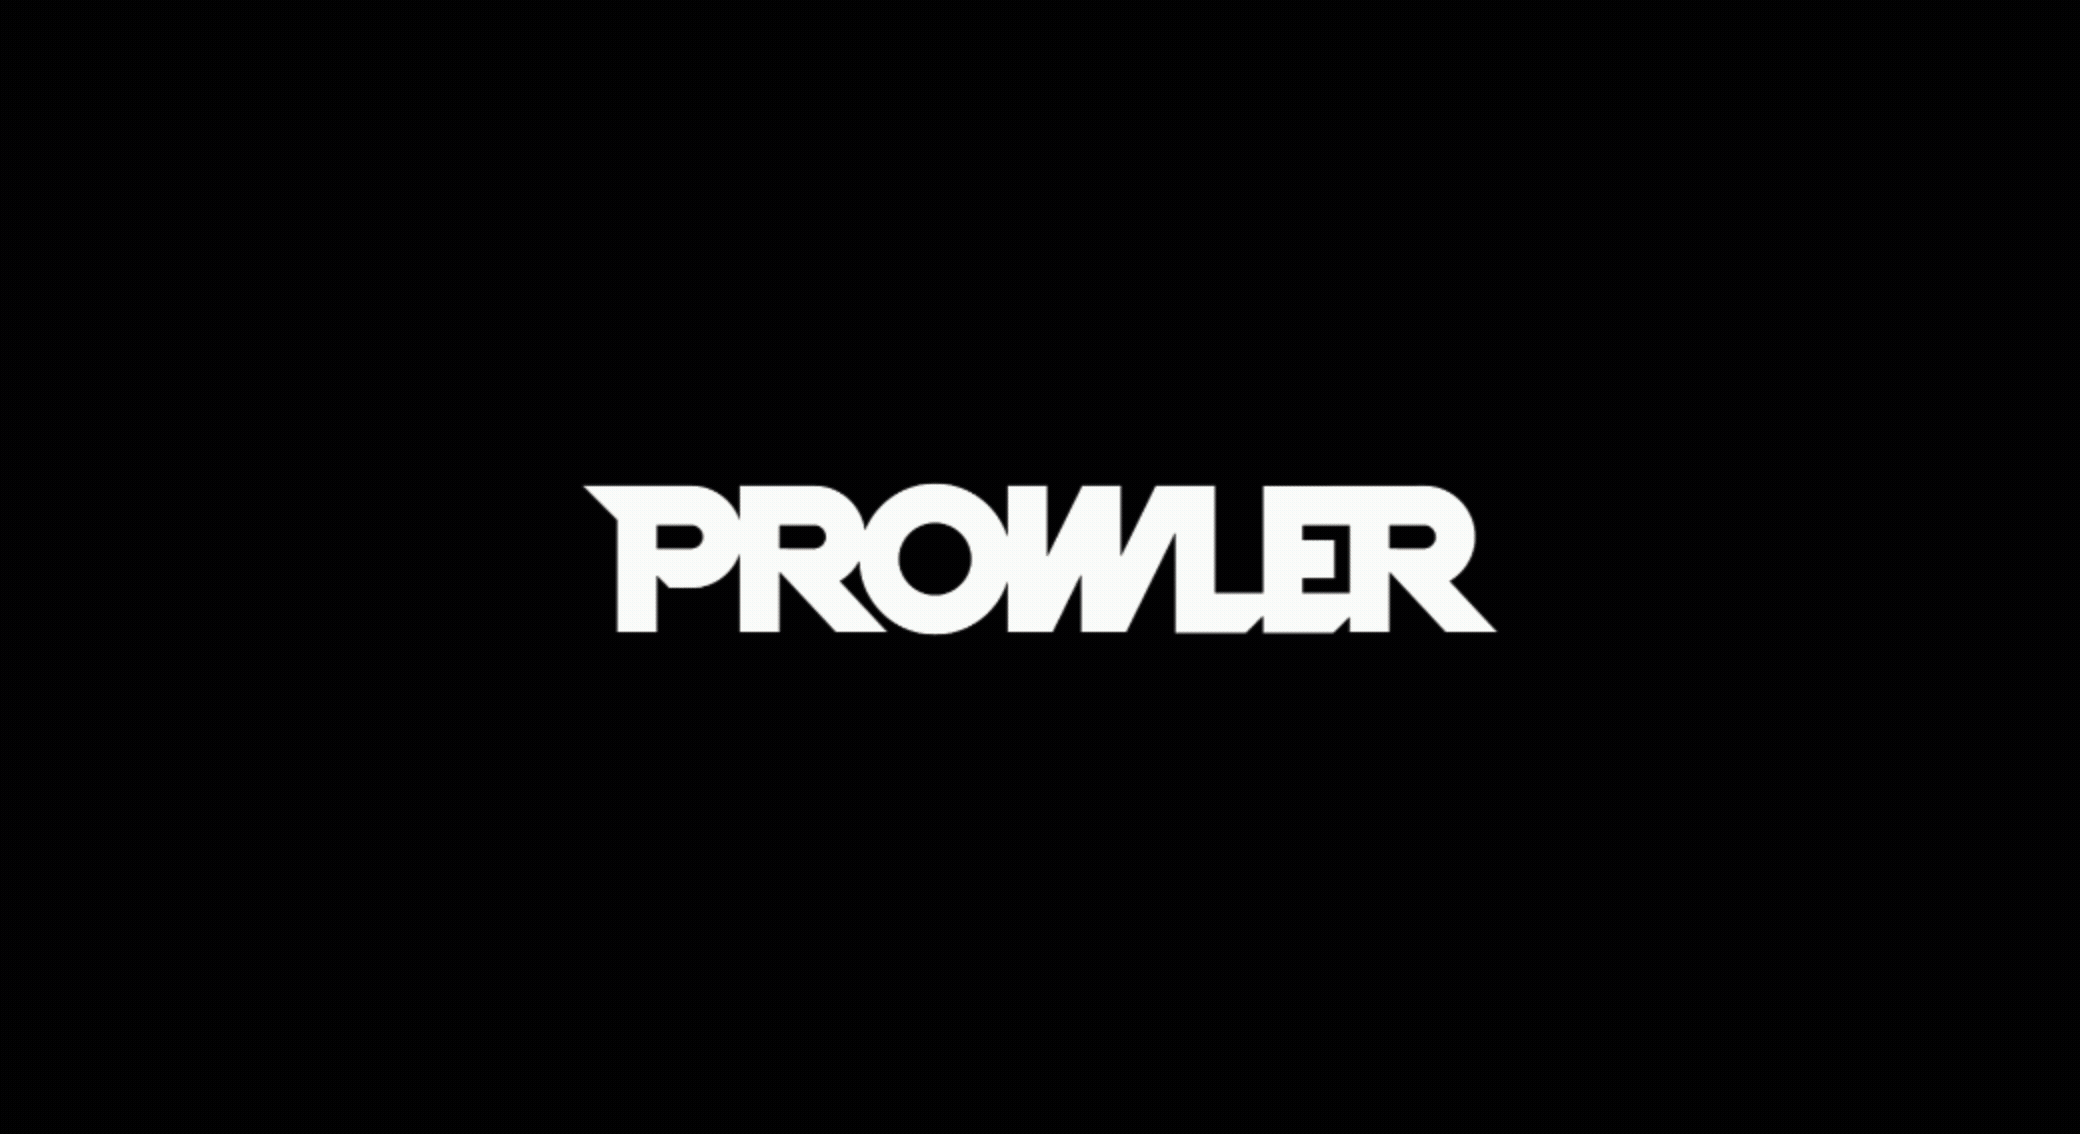
O Prowler Cloud e o Prowler Local Server, a sua versão open-source auto-alojada, são aplicações web que simplificam a execução do Prowler nas contas dos seus fornecedores de nuvem. Proporcionam uma interface amigável para visualizar os resultados e simplificar as suas avaliações de segurança.
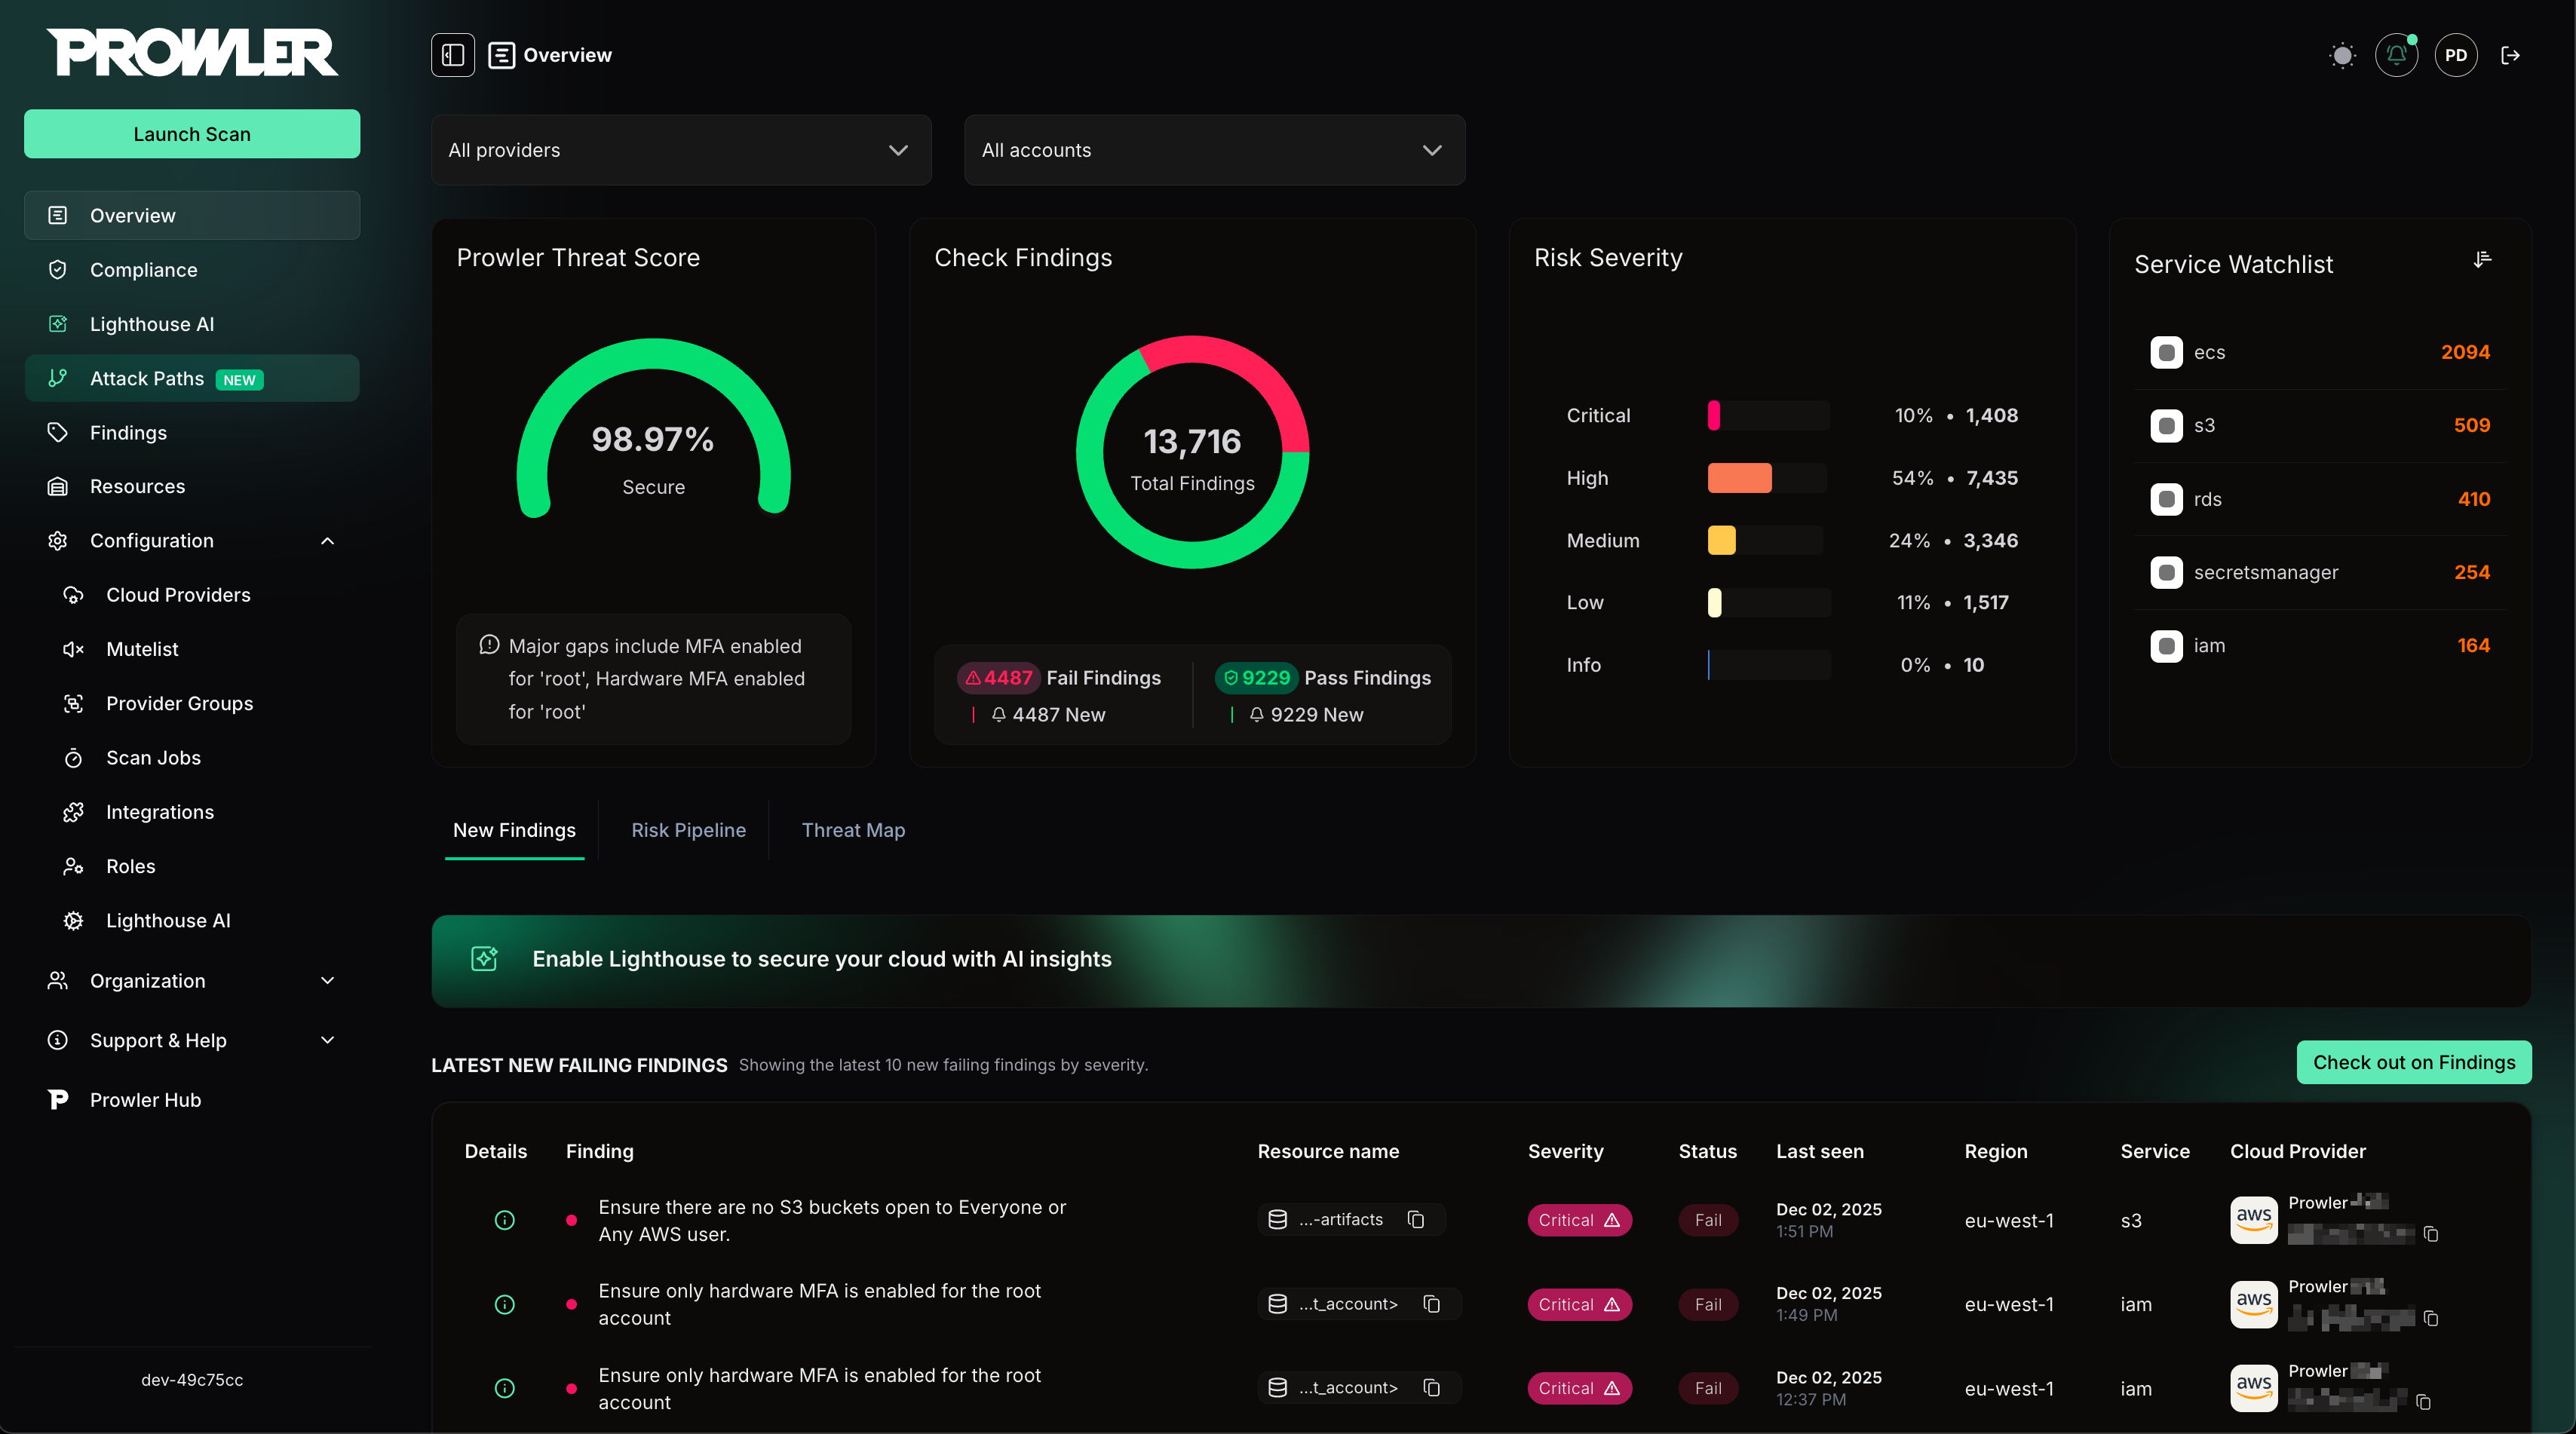
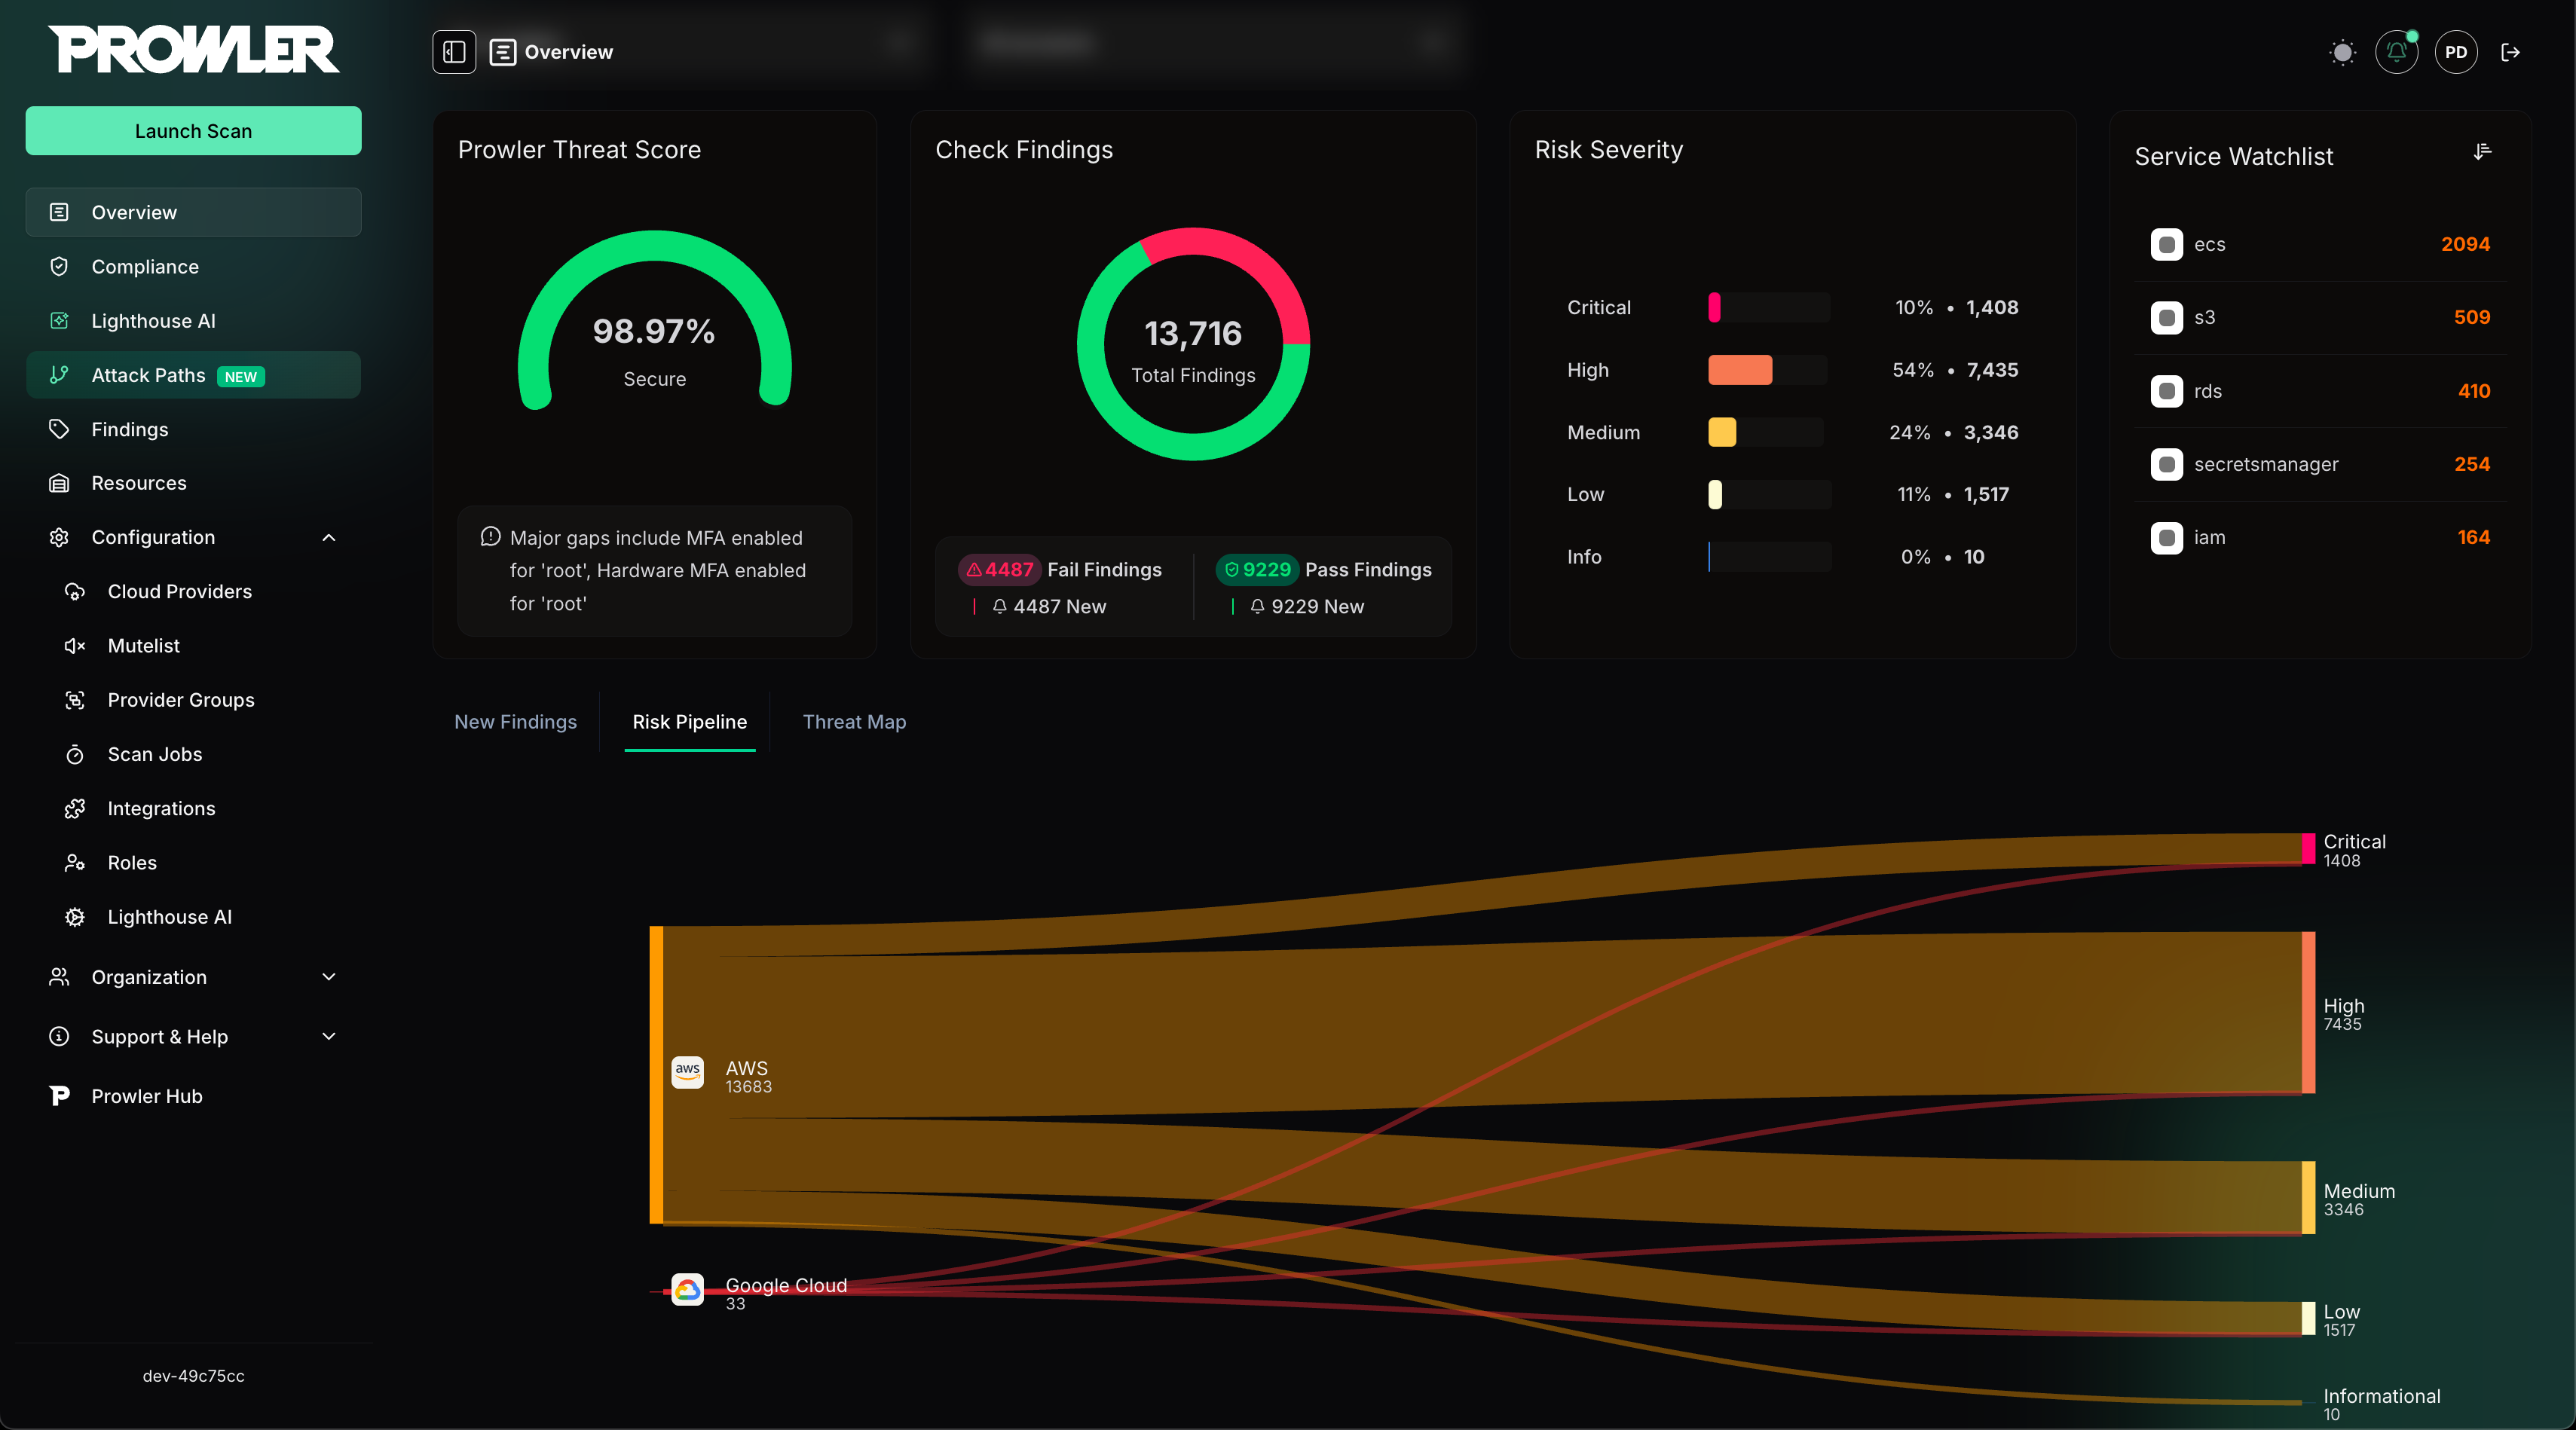
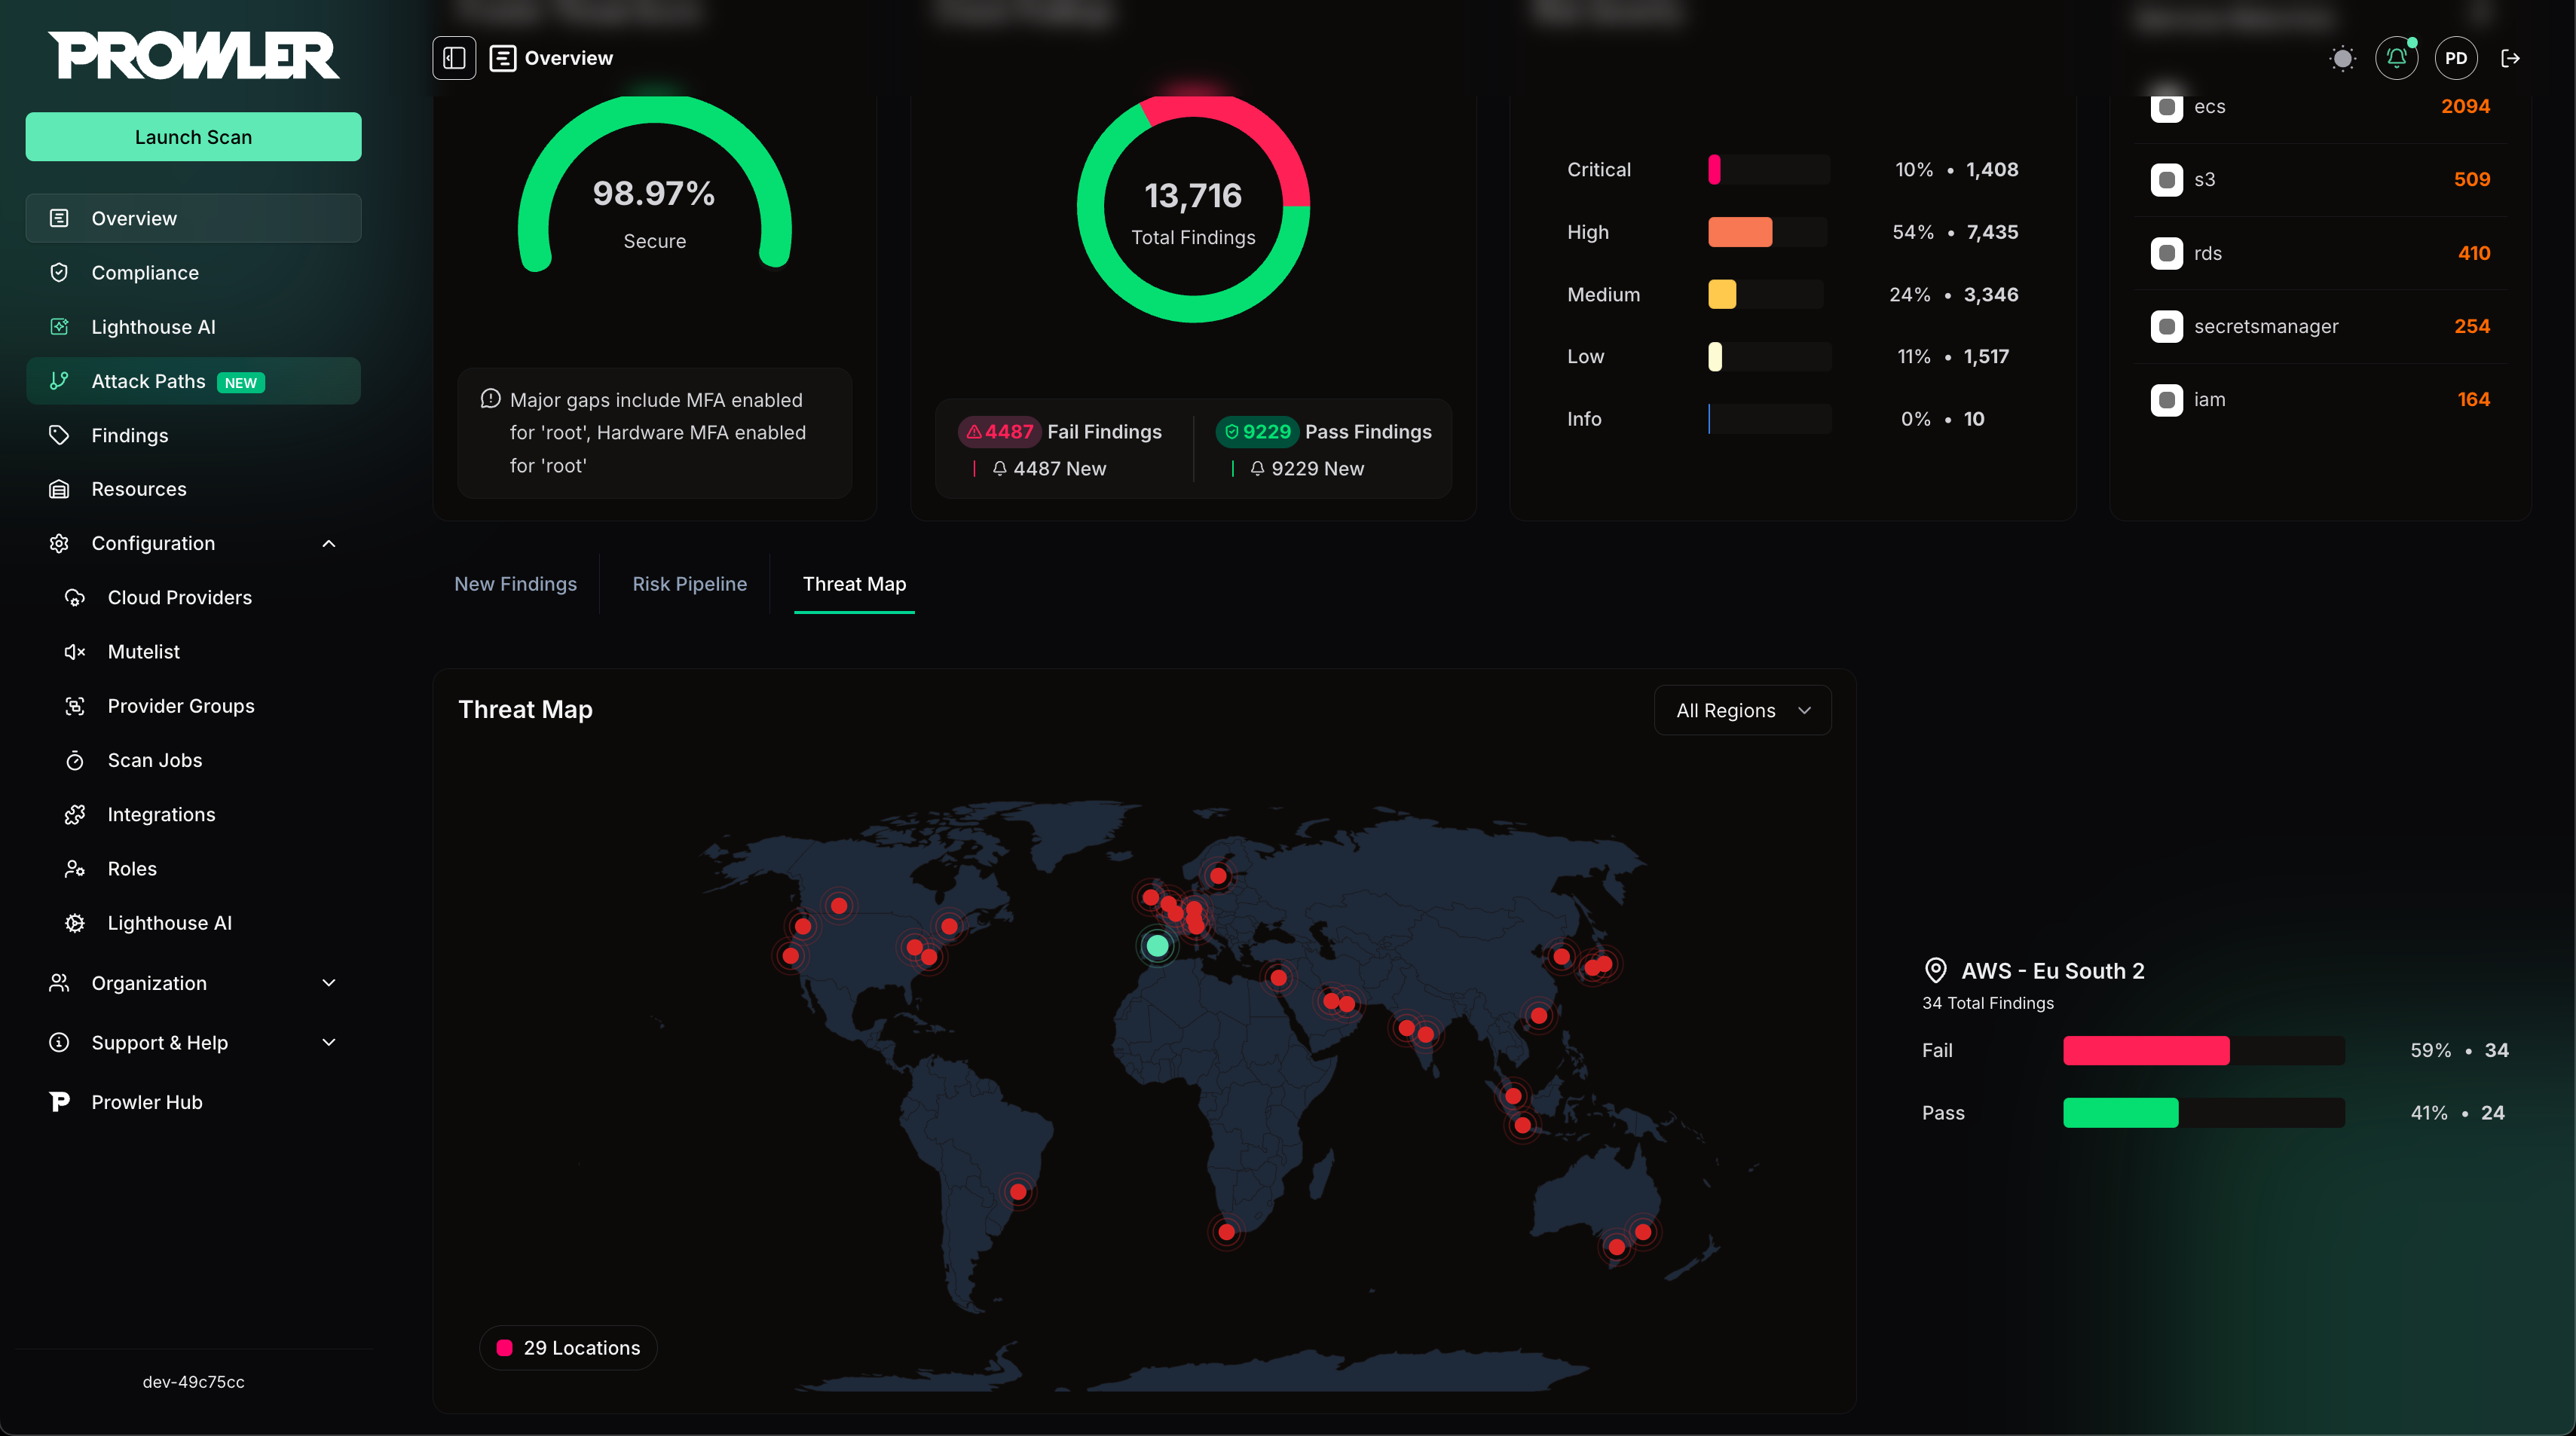
Para mais detalhes, consulte a documentação do Prowler Local Server
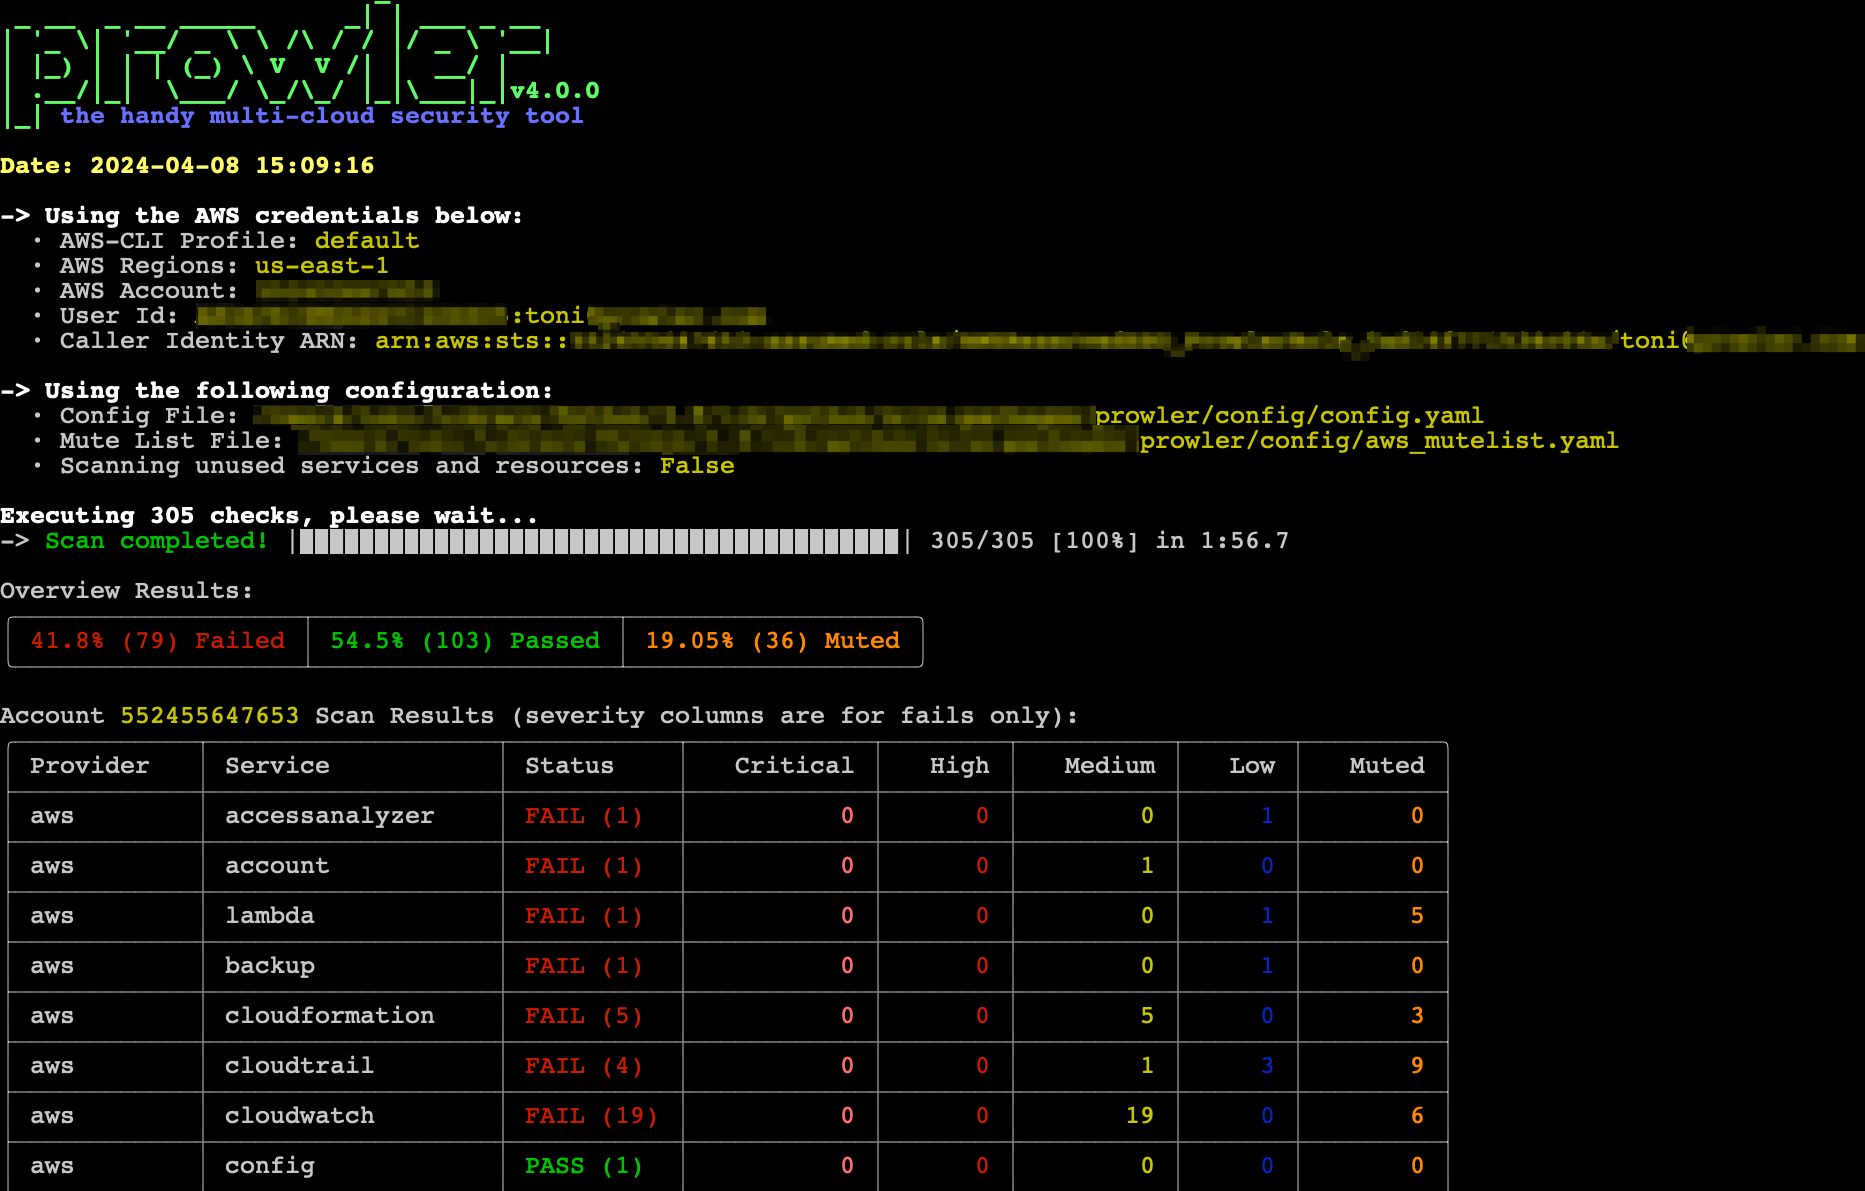
Prowler CLI
prowler <provider>
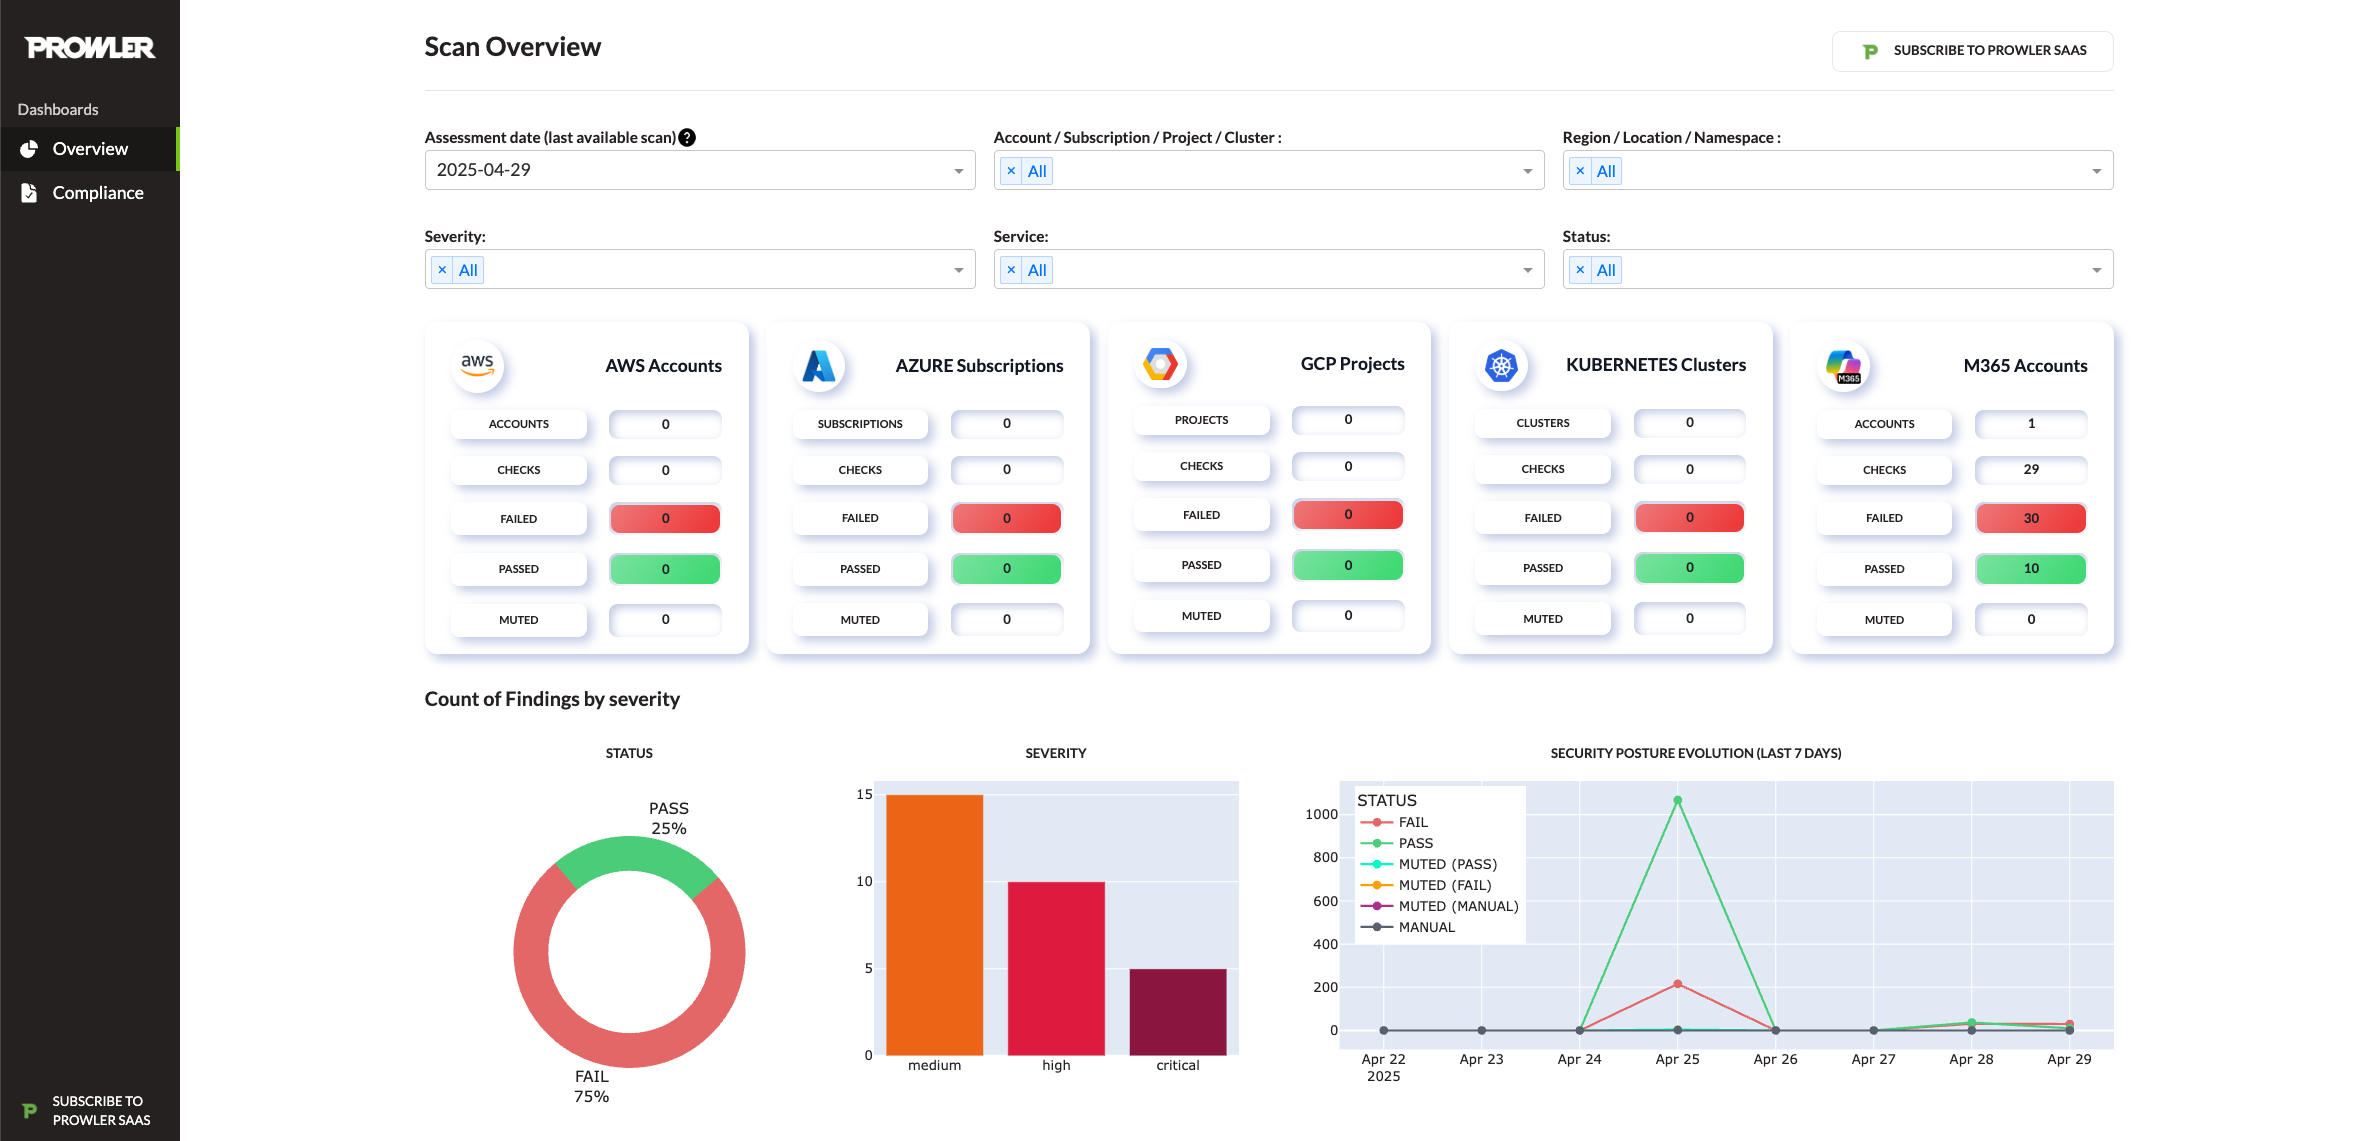
Dashboard Local do Prowler
prowler dashboard
Caminhos de Ataque
Os Caminhos de Ataque estendem automaticamente cada varredura AWS concluída com um grafo que combina o inventário de nuvem do Cartography com os achados do Prowler. O recurso é executado no worker da API após cada varredura.
Dois backends de grafo são suportados como sink de longa duração:
- Neo4j (padrão; os arquivos Docker Compose já incluem um serviço
neo4j). - Amazon Neptune (gerenciado na nuvem; opcional).
Selecione o sink com ATTACK_PATHS_SINK_DATABASE (neo4j ou neptune; padrão neo4j).
Nota: A ingestão do Cartography sempre usa um banco de dados Neo4j temporário, independentemente do sink configurado. As variáveis
NEO4J_*abaixo devem permanecer definidas mesmo quandoATTACK_PATHS_SINK_DATABASE=neptune.