

CyberStrikeAI v1.7.18
O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.
CyberStrikeAI
O sistema de ação para cibersegurança nativa de IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.
O CyberStrikeAI conecta planejamento, execução, supervisão humana, evidências e replay em um único espaço de trabalho auditável. Construído em Go, combina agentes baseados em Eino, ferramentas nativas de MCP, conhecimento RAG, fluxos de trabalho visuais e modelagem e análise de cadeias de ataque para operações de segurança autorizadas.
Comece aqui: Início rápido · Documentação · Endurecimento de segurança
[!IMPORTANT] Use o CyberStrikeAI apenas em sistemas que você possui ou para os quais está explicitamente autorizado a testar. Para ambientes compartilhados ou de produção, revise o modelo de segurança e o guia de endurecimento antes de habilitar ferramentas de alto risco, WebShell ou recursos de C2.
Pré-visualização da Interface e Integração
Visão Geral do Painel do Sistema
Modo Claro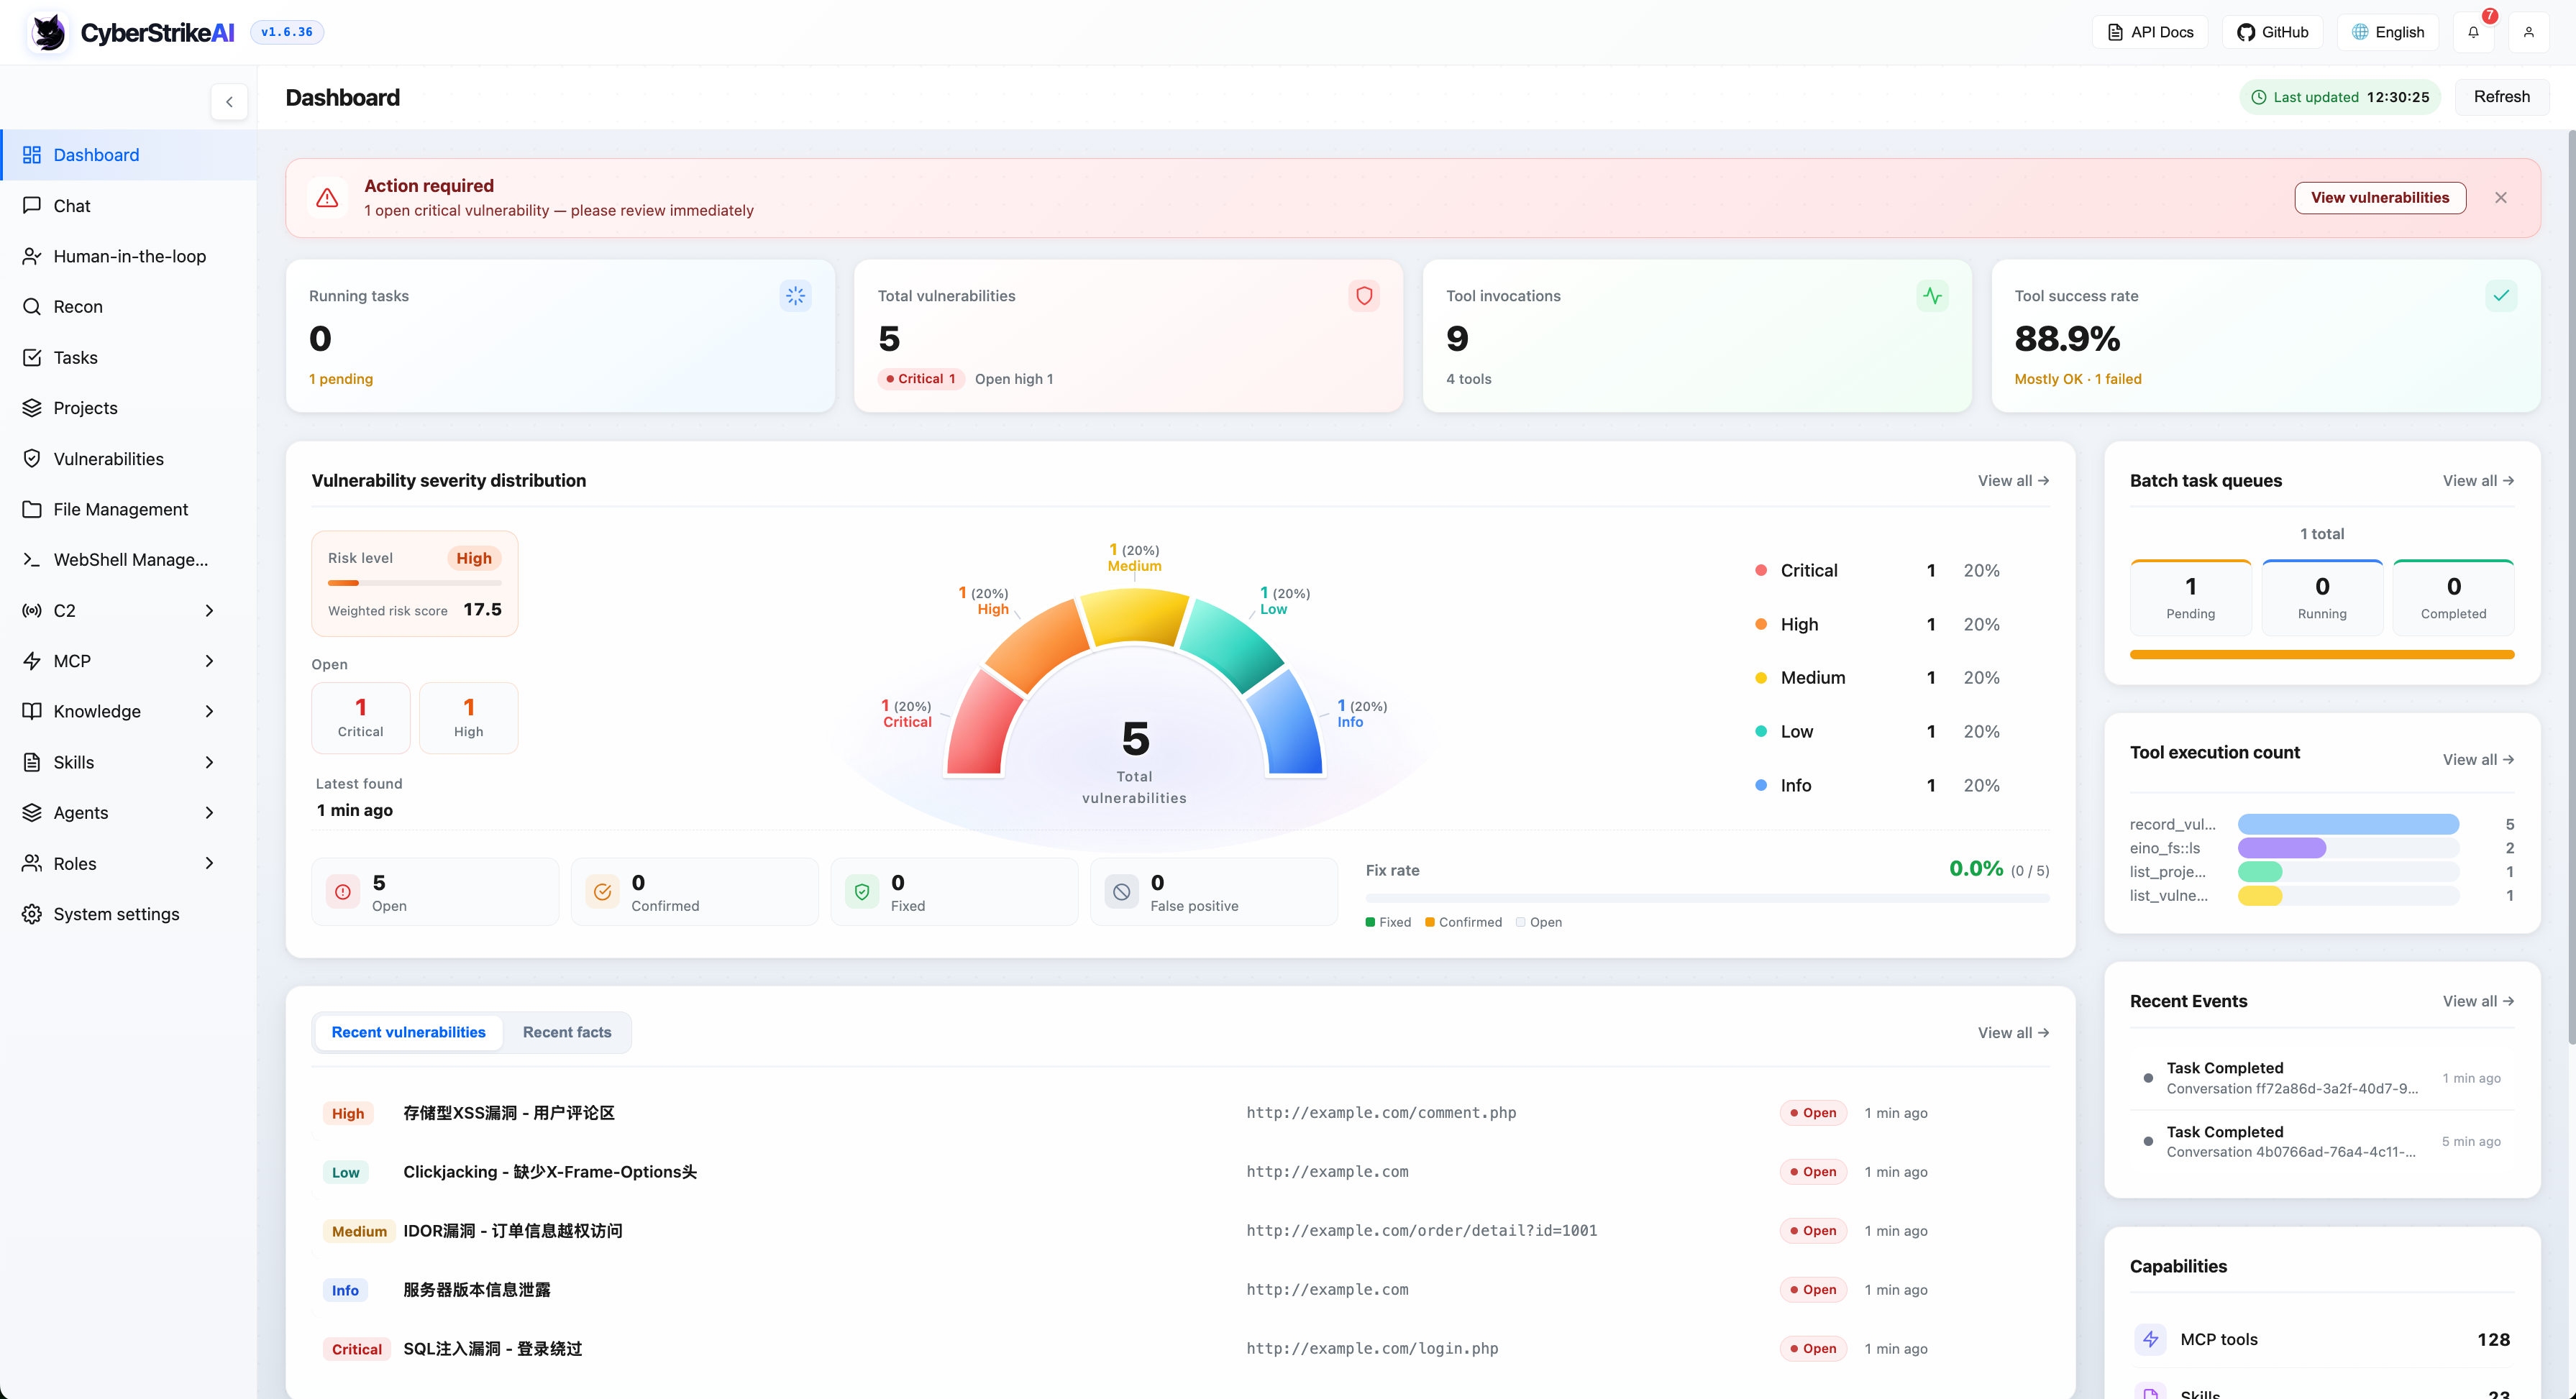
|
Modo Escuro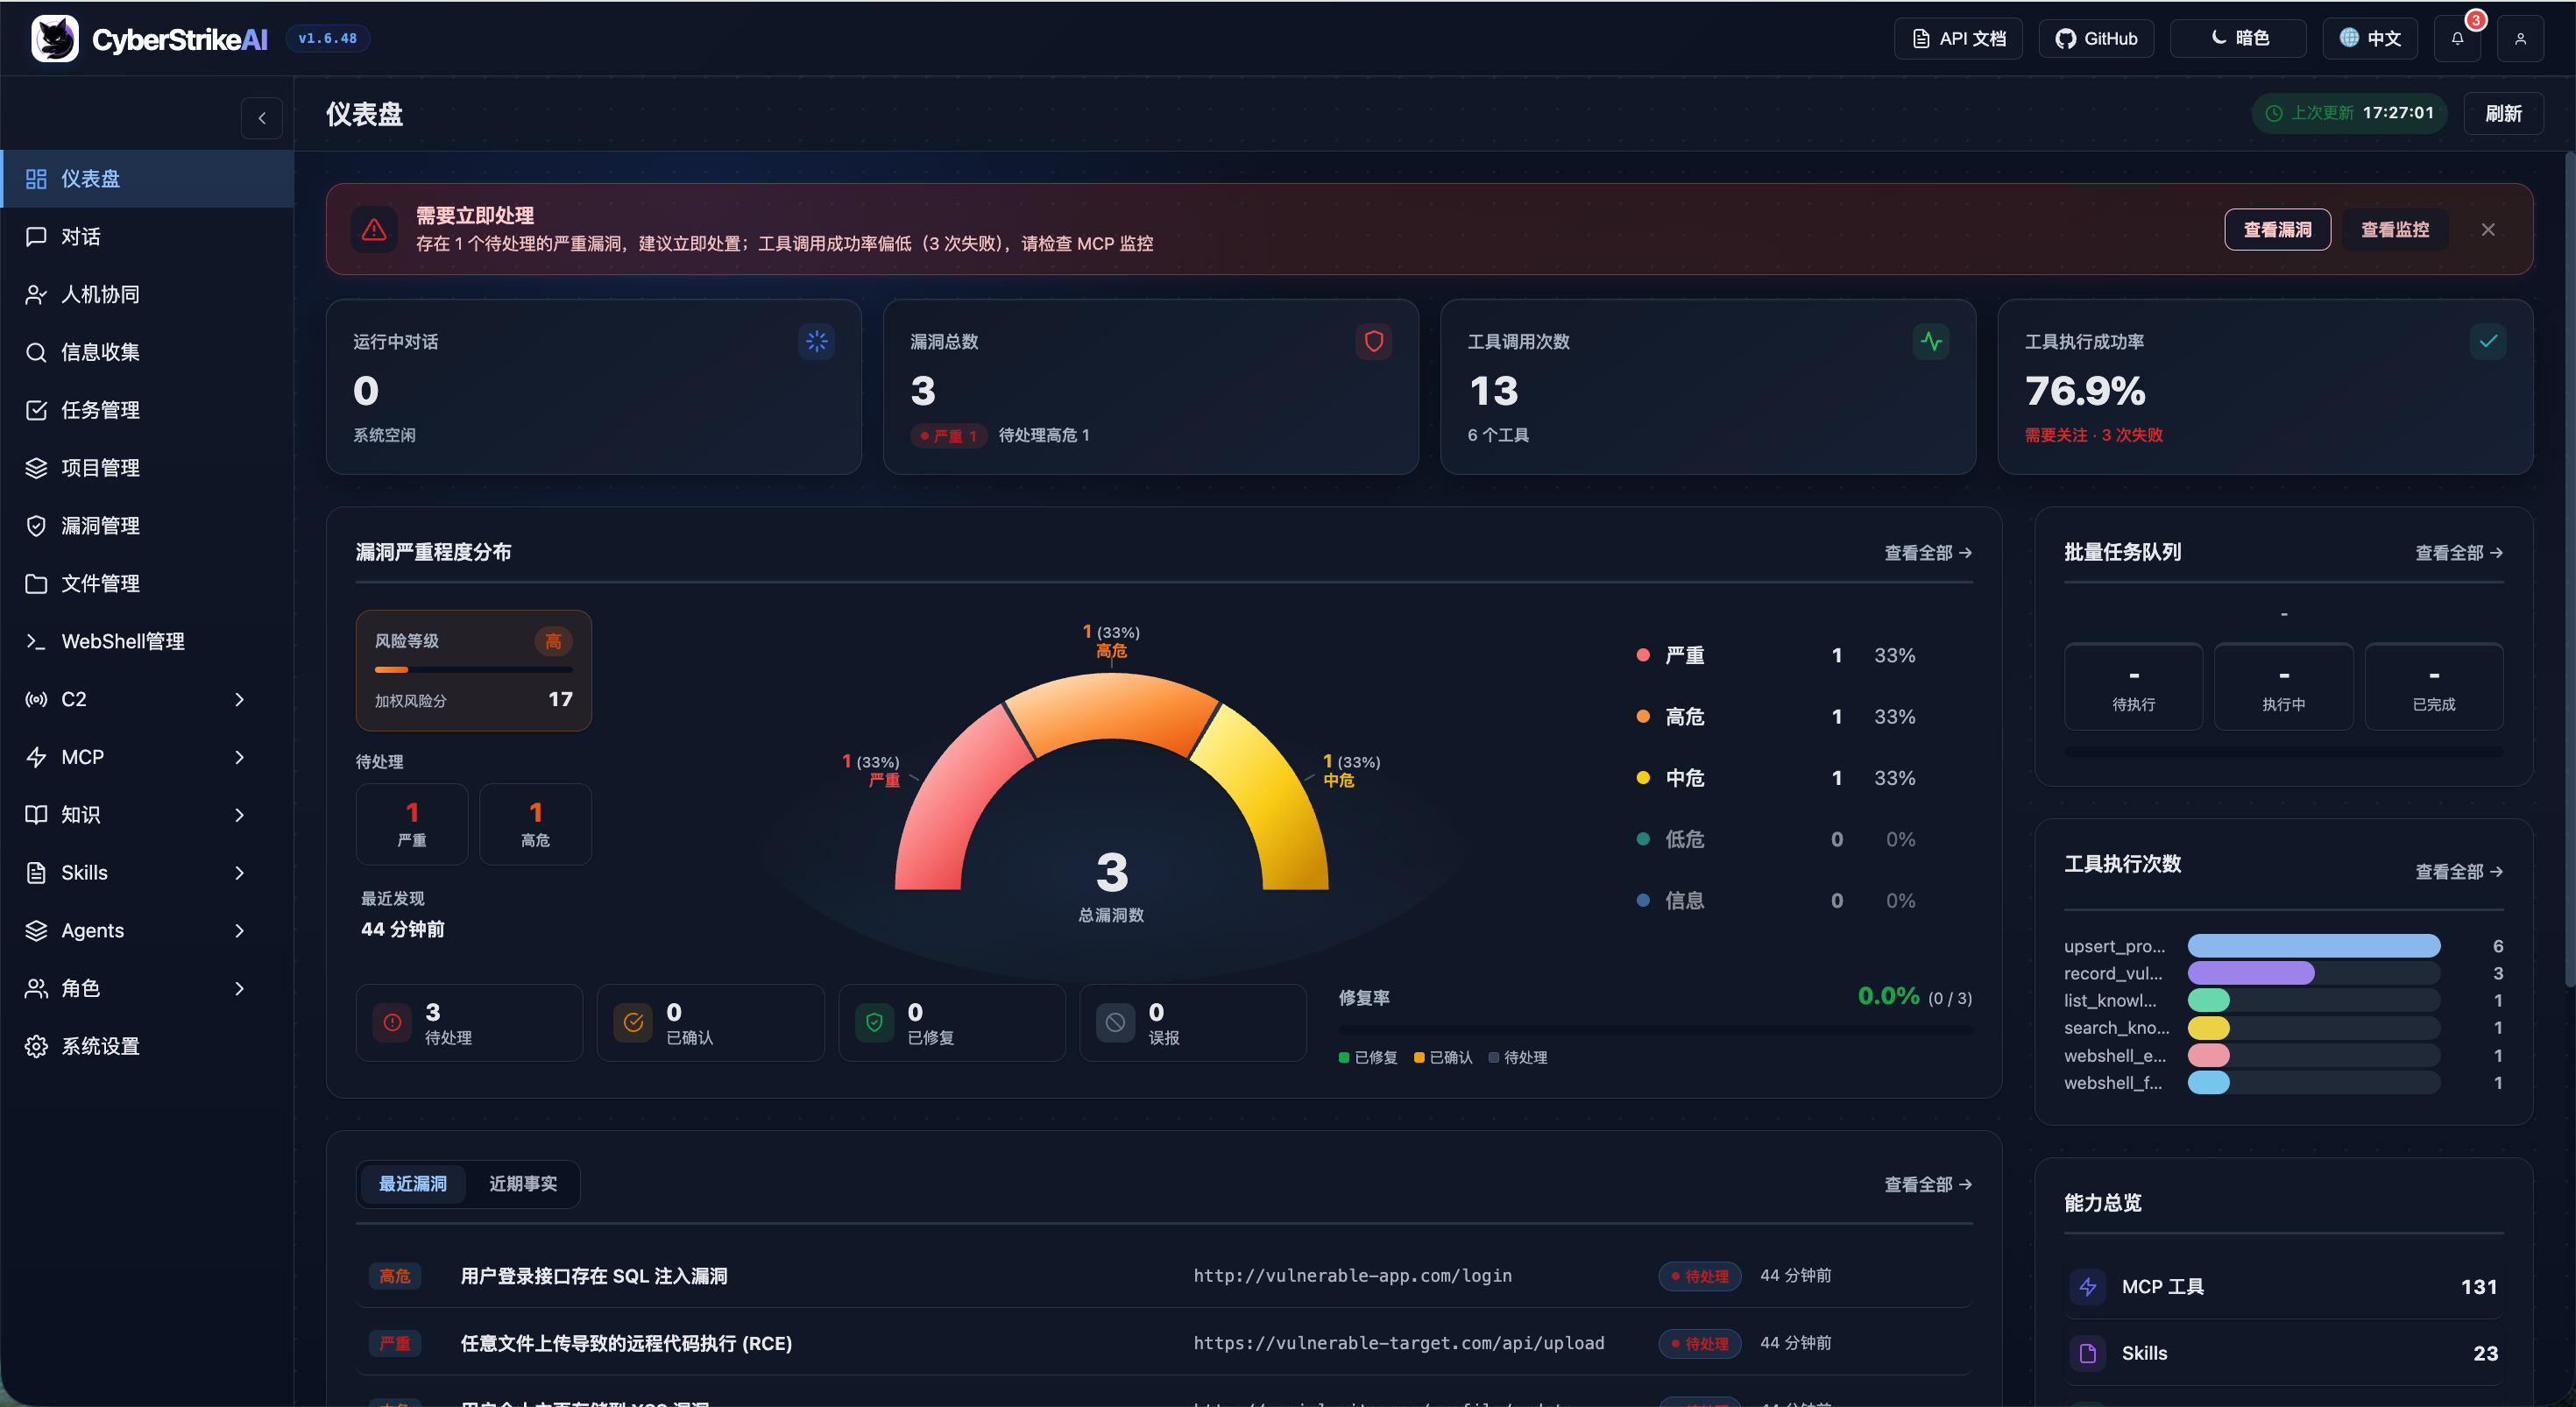
|
O painel fornece uma visão geral abrangente do status de execução do sistema, vulnerabilidades de segurança, uso de ferramentas e base de conhecimento, ajudando os usuários a entender rapidamente os recursos principais e o estado atual da plataforma.
Mais capturas de tela da interface
Visão Geral dos Recursos Principais
Console Web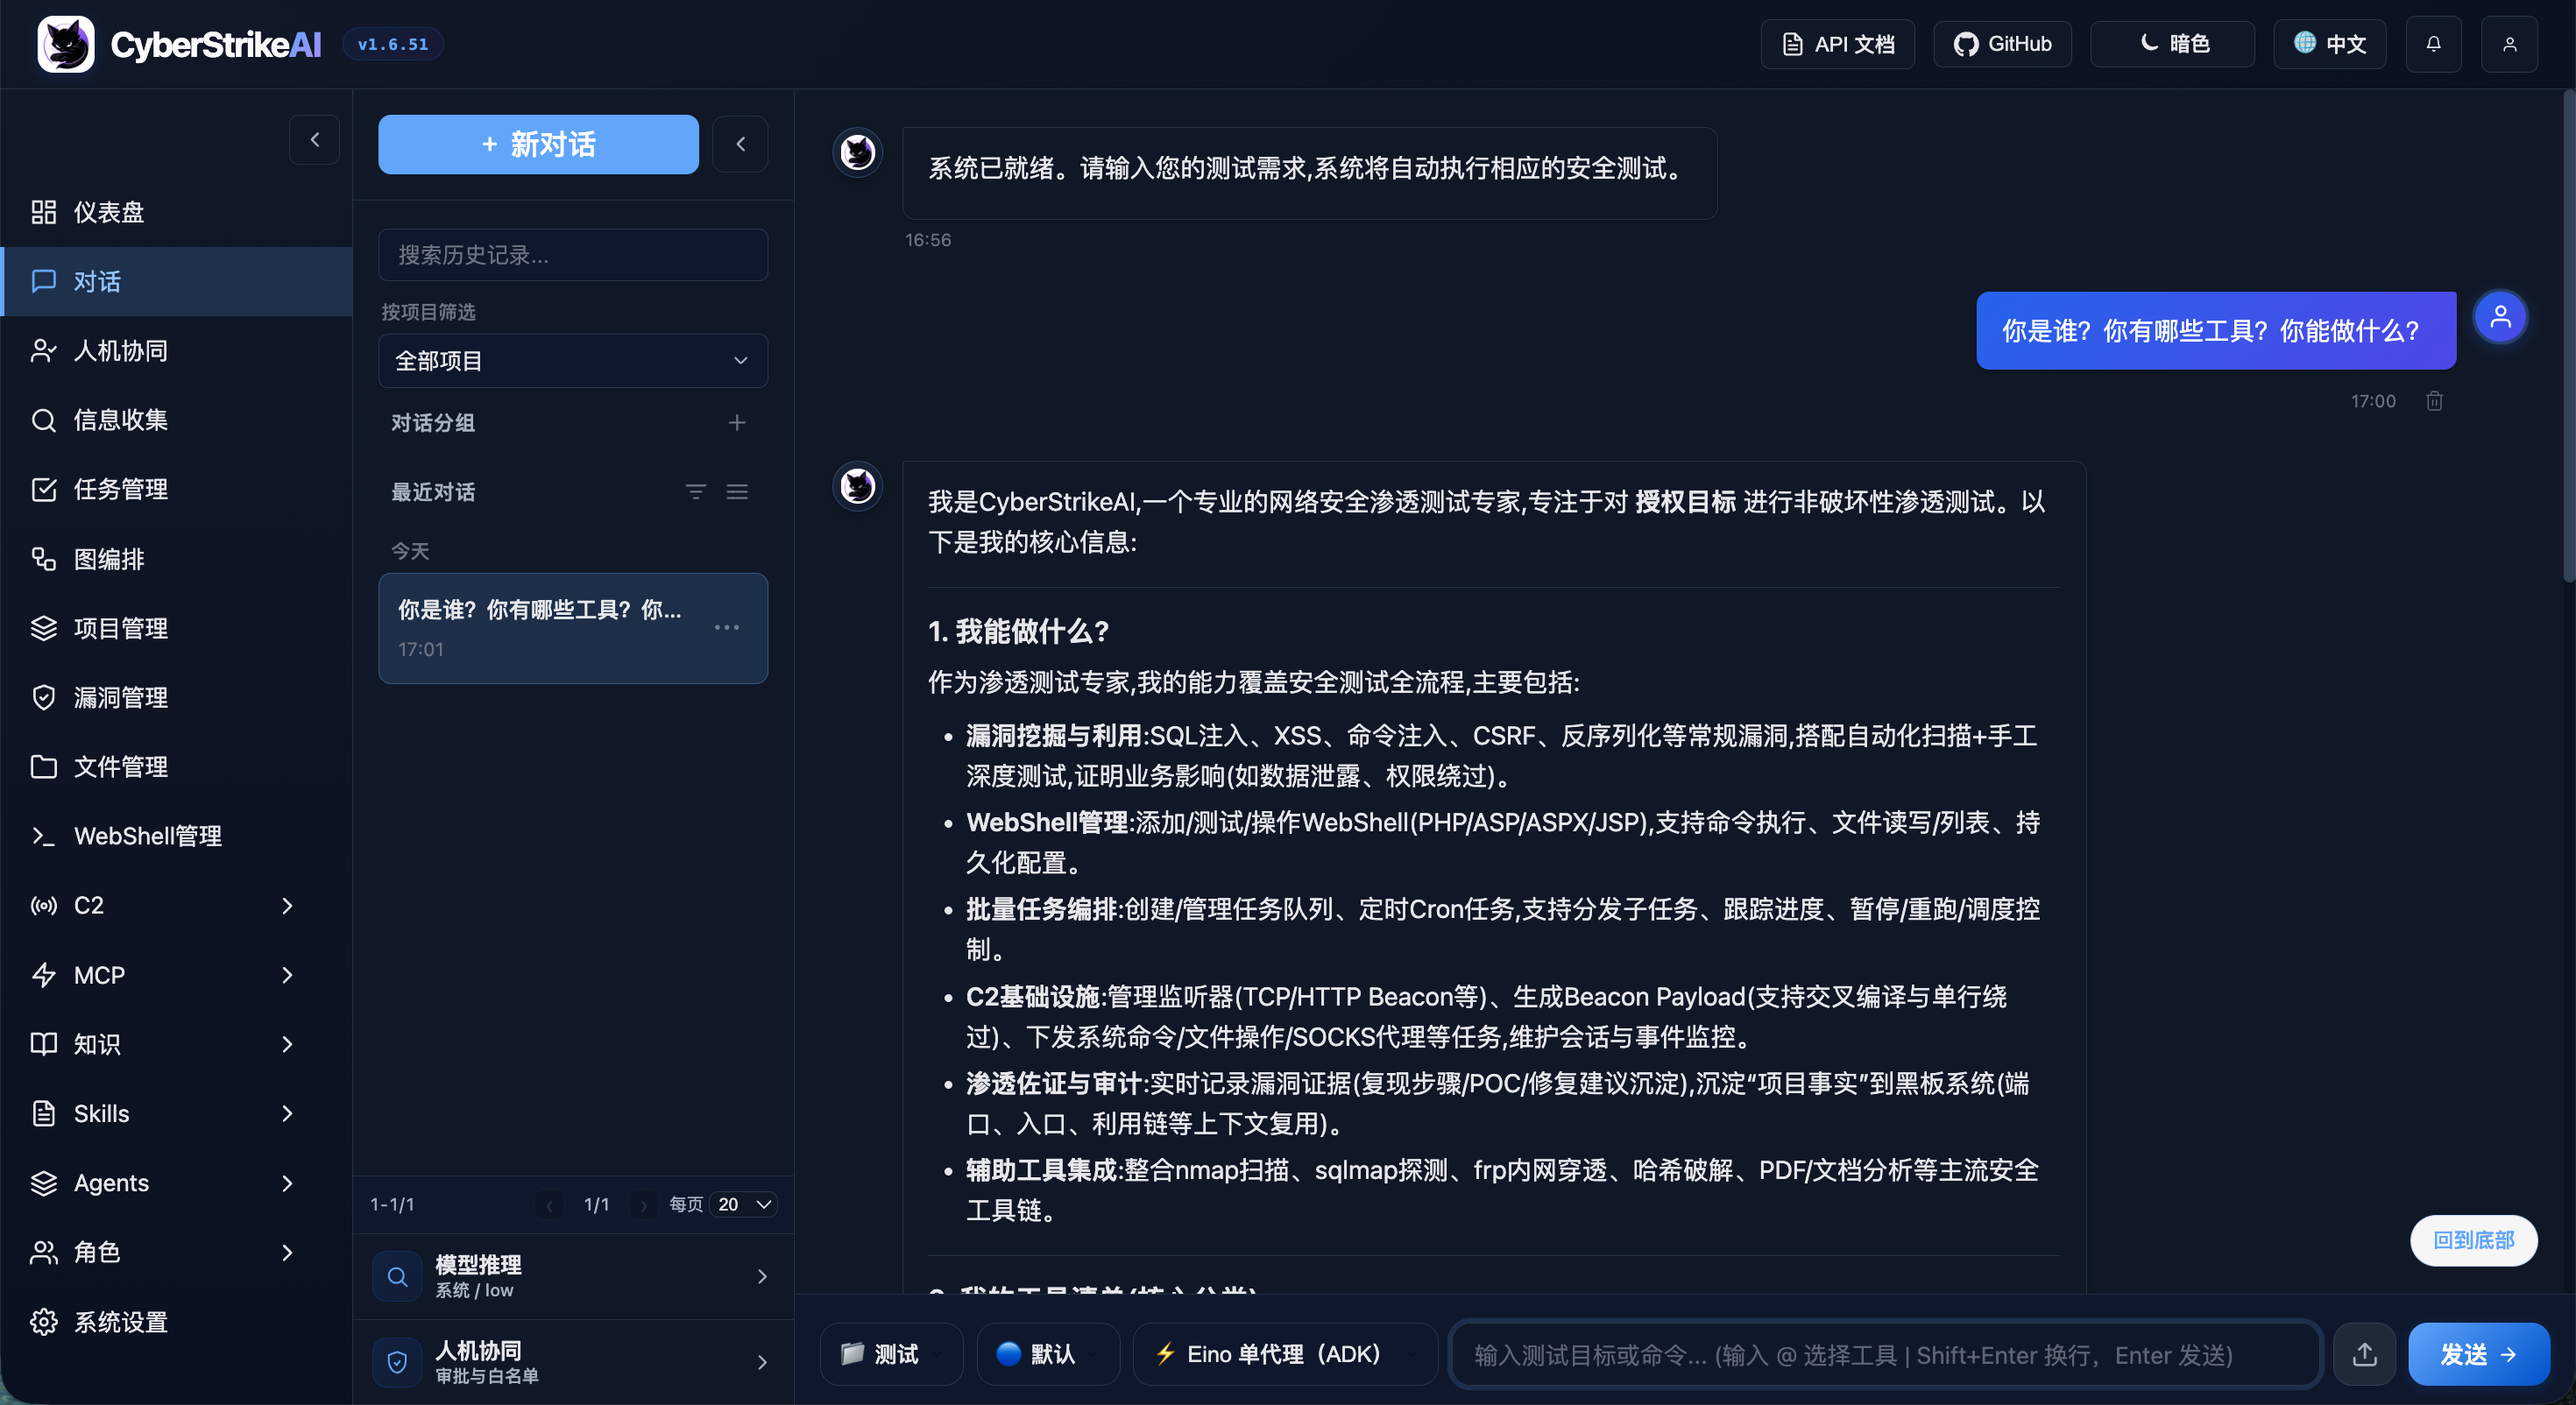
|
Gerenciamento de Tarefas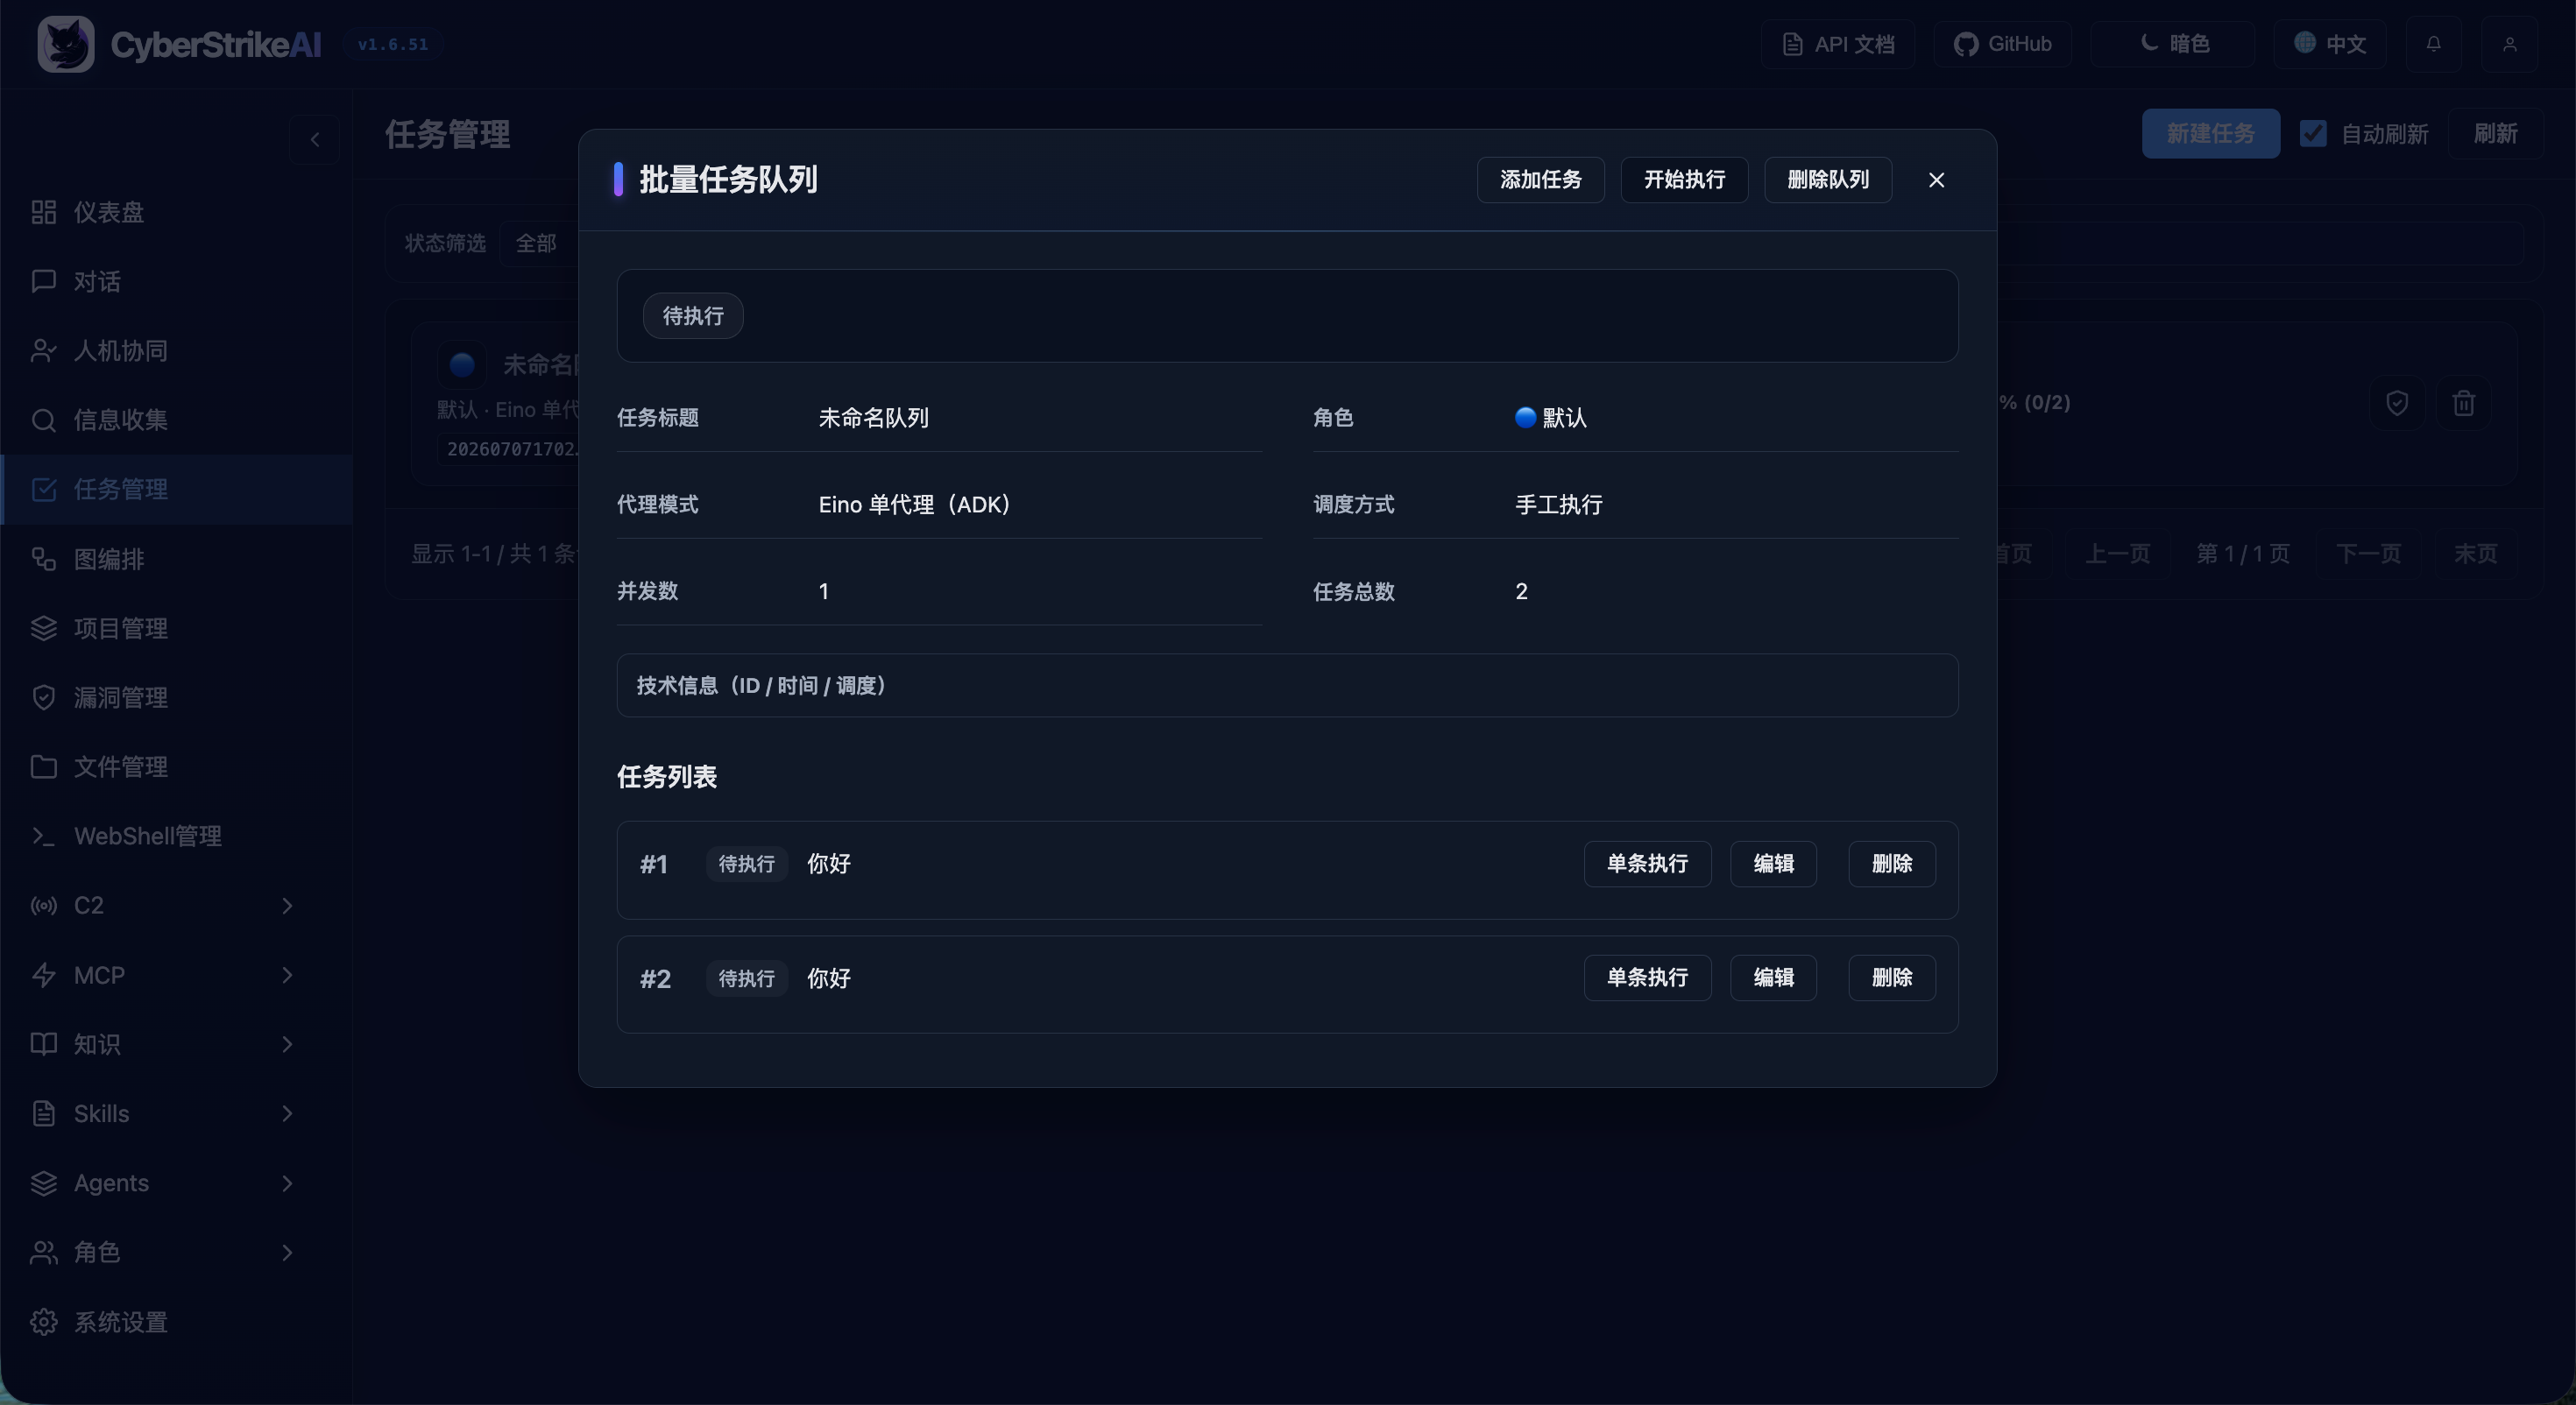
|
Gerenciamento de Vulnerabilidades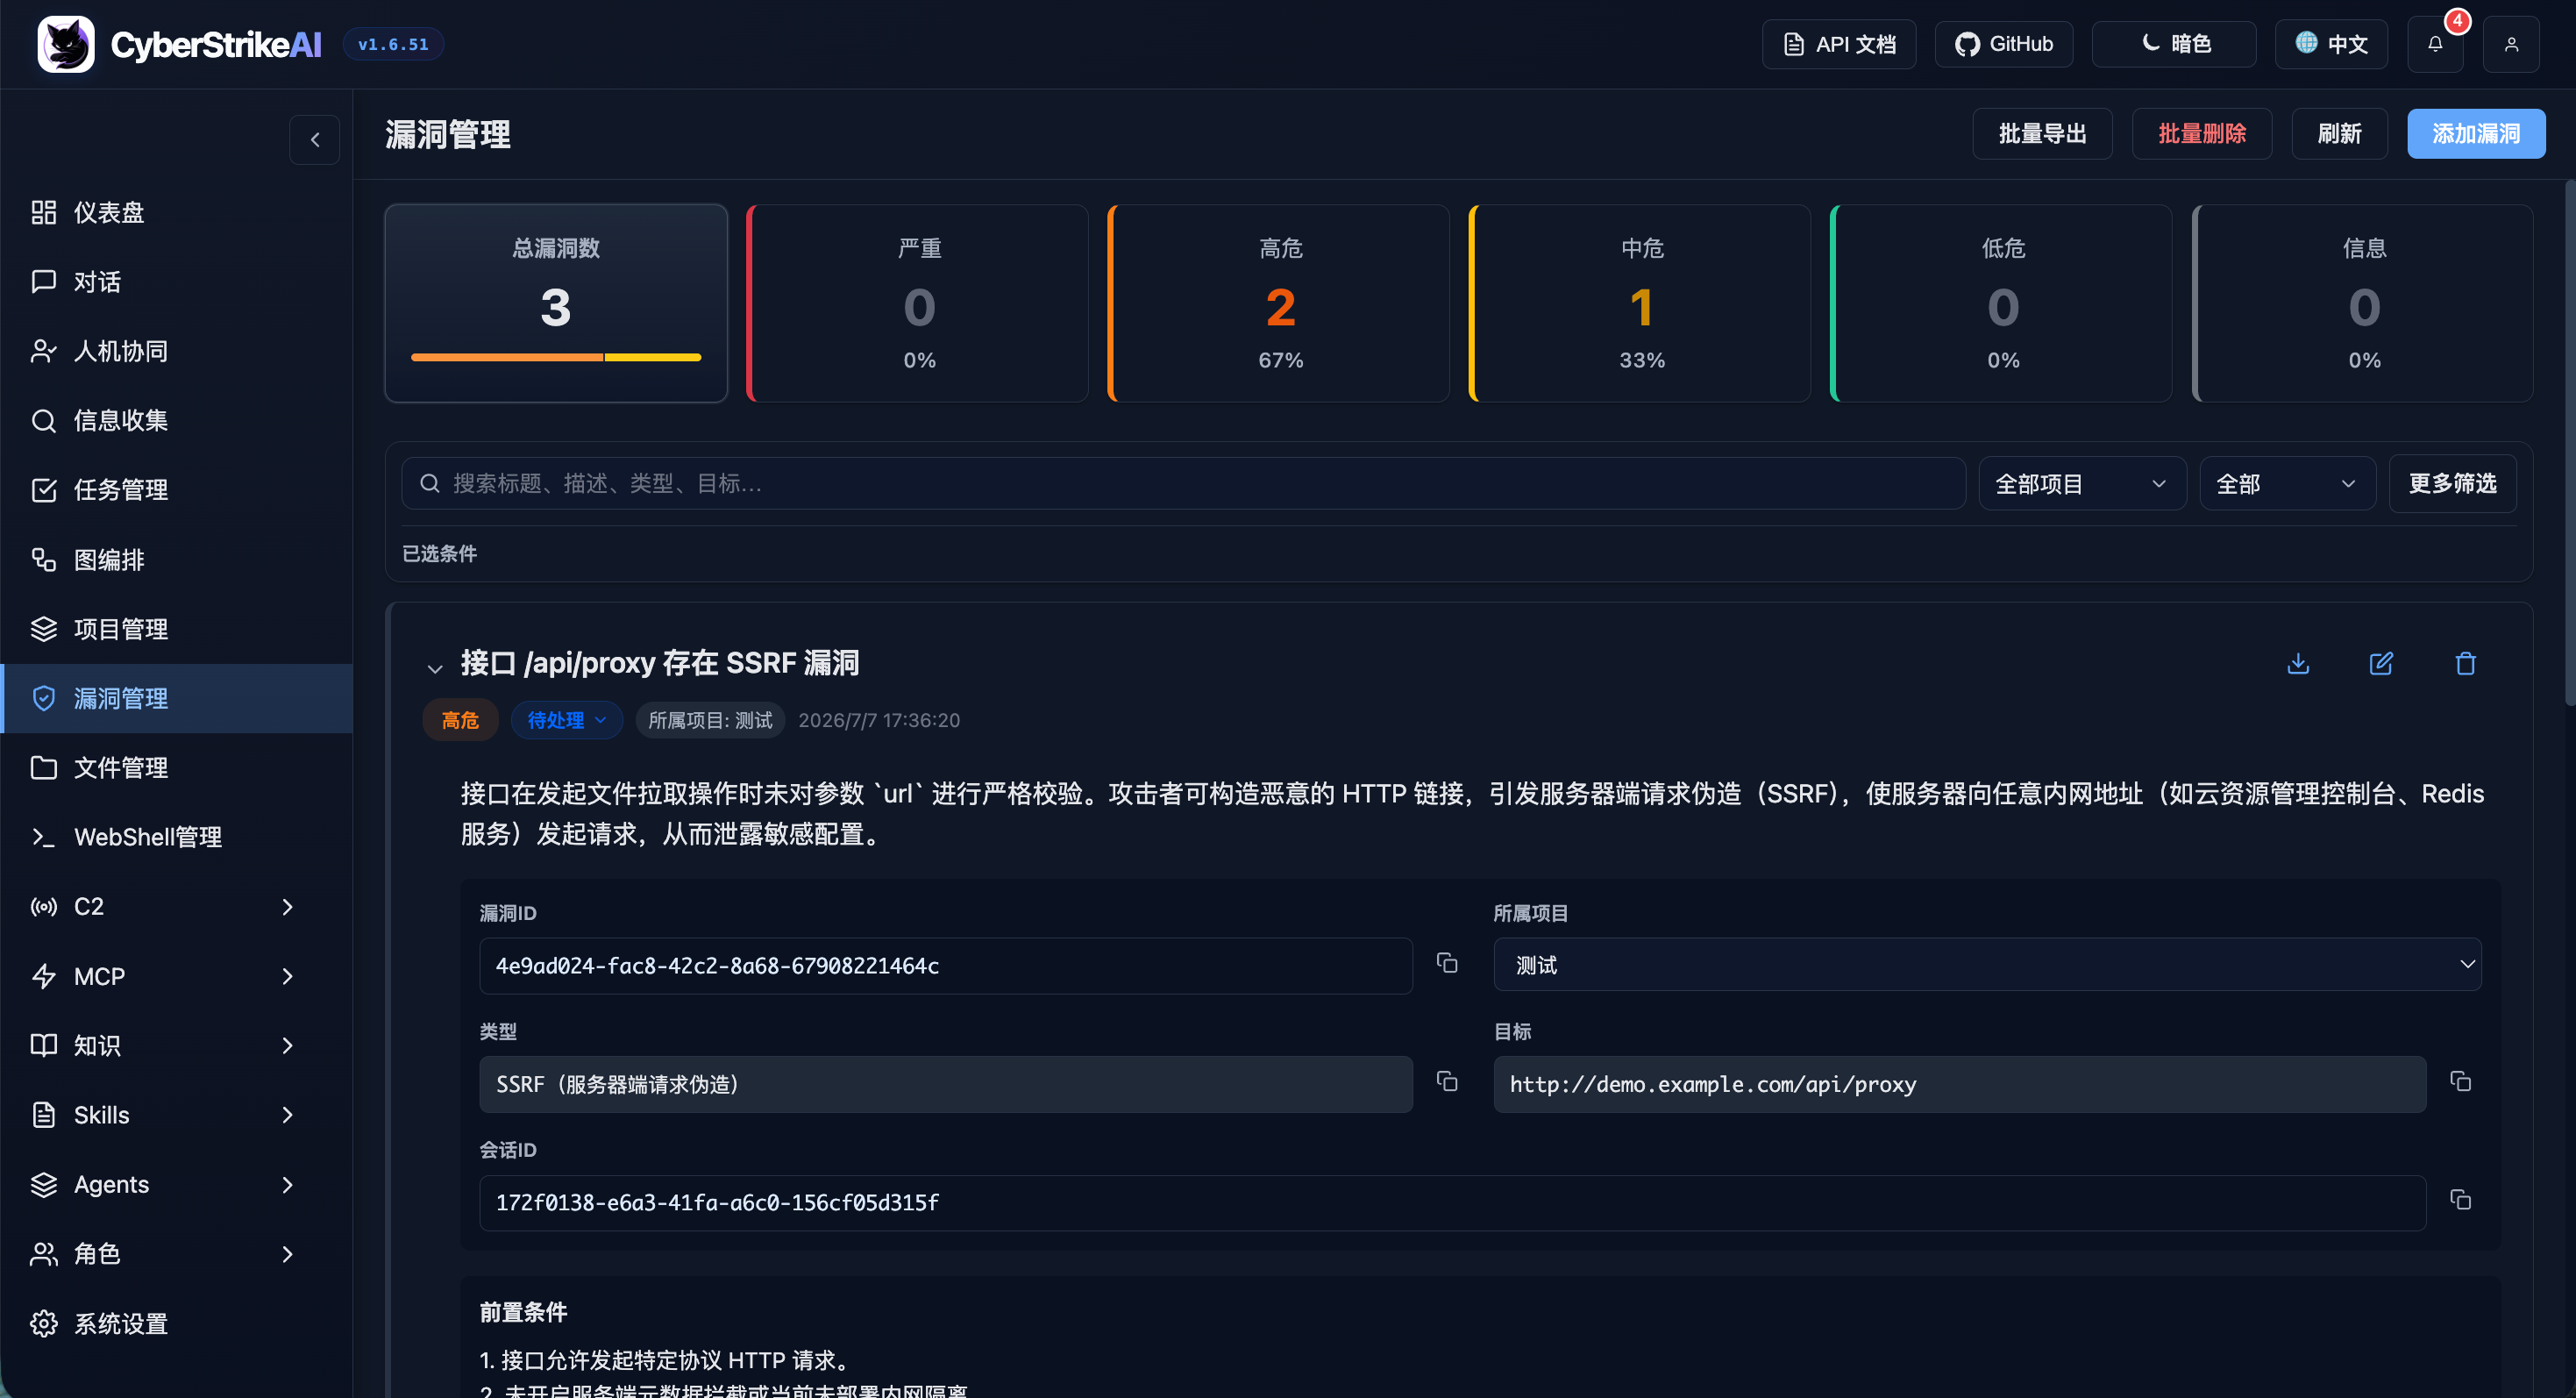
|
Gerenciamento de WebShell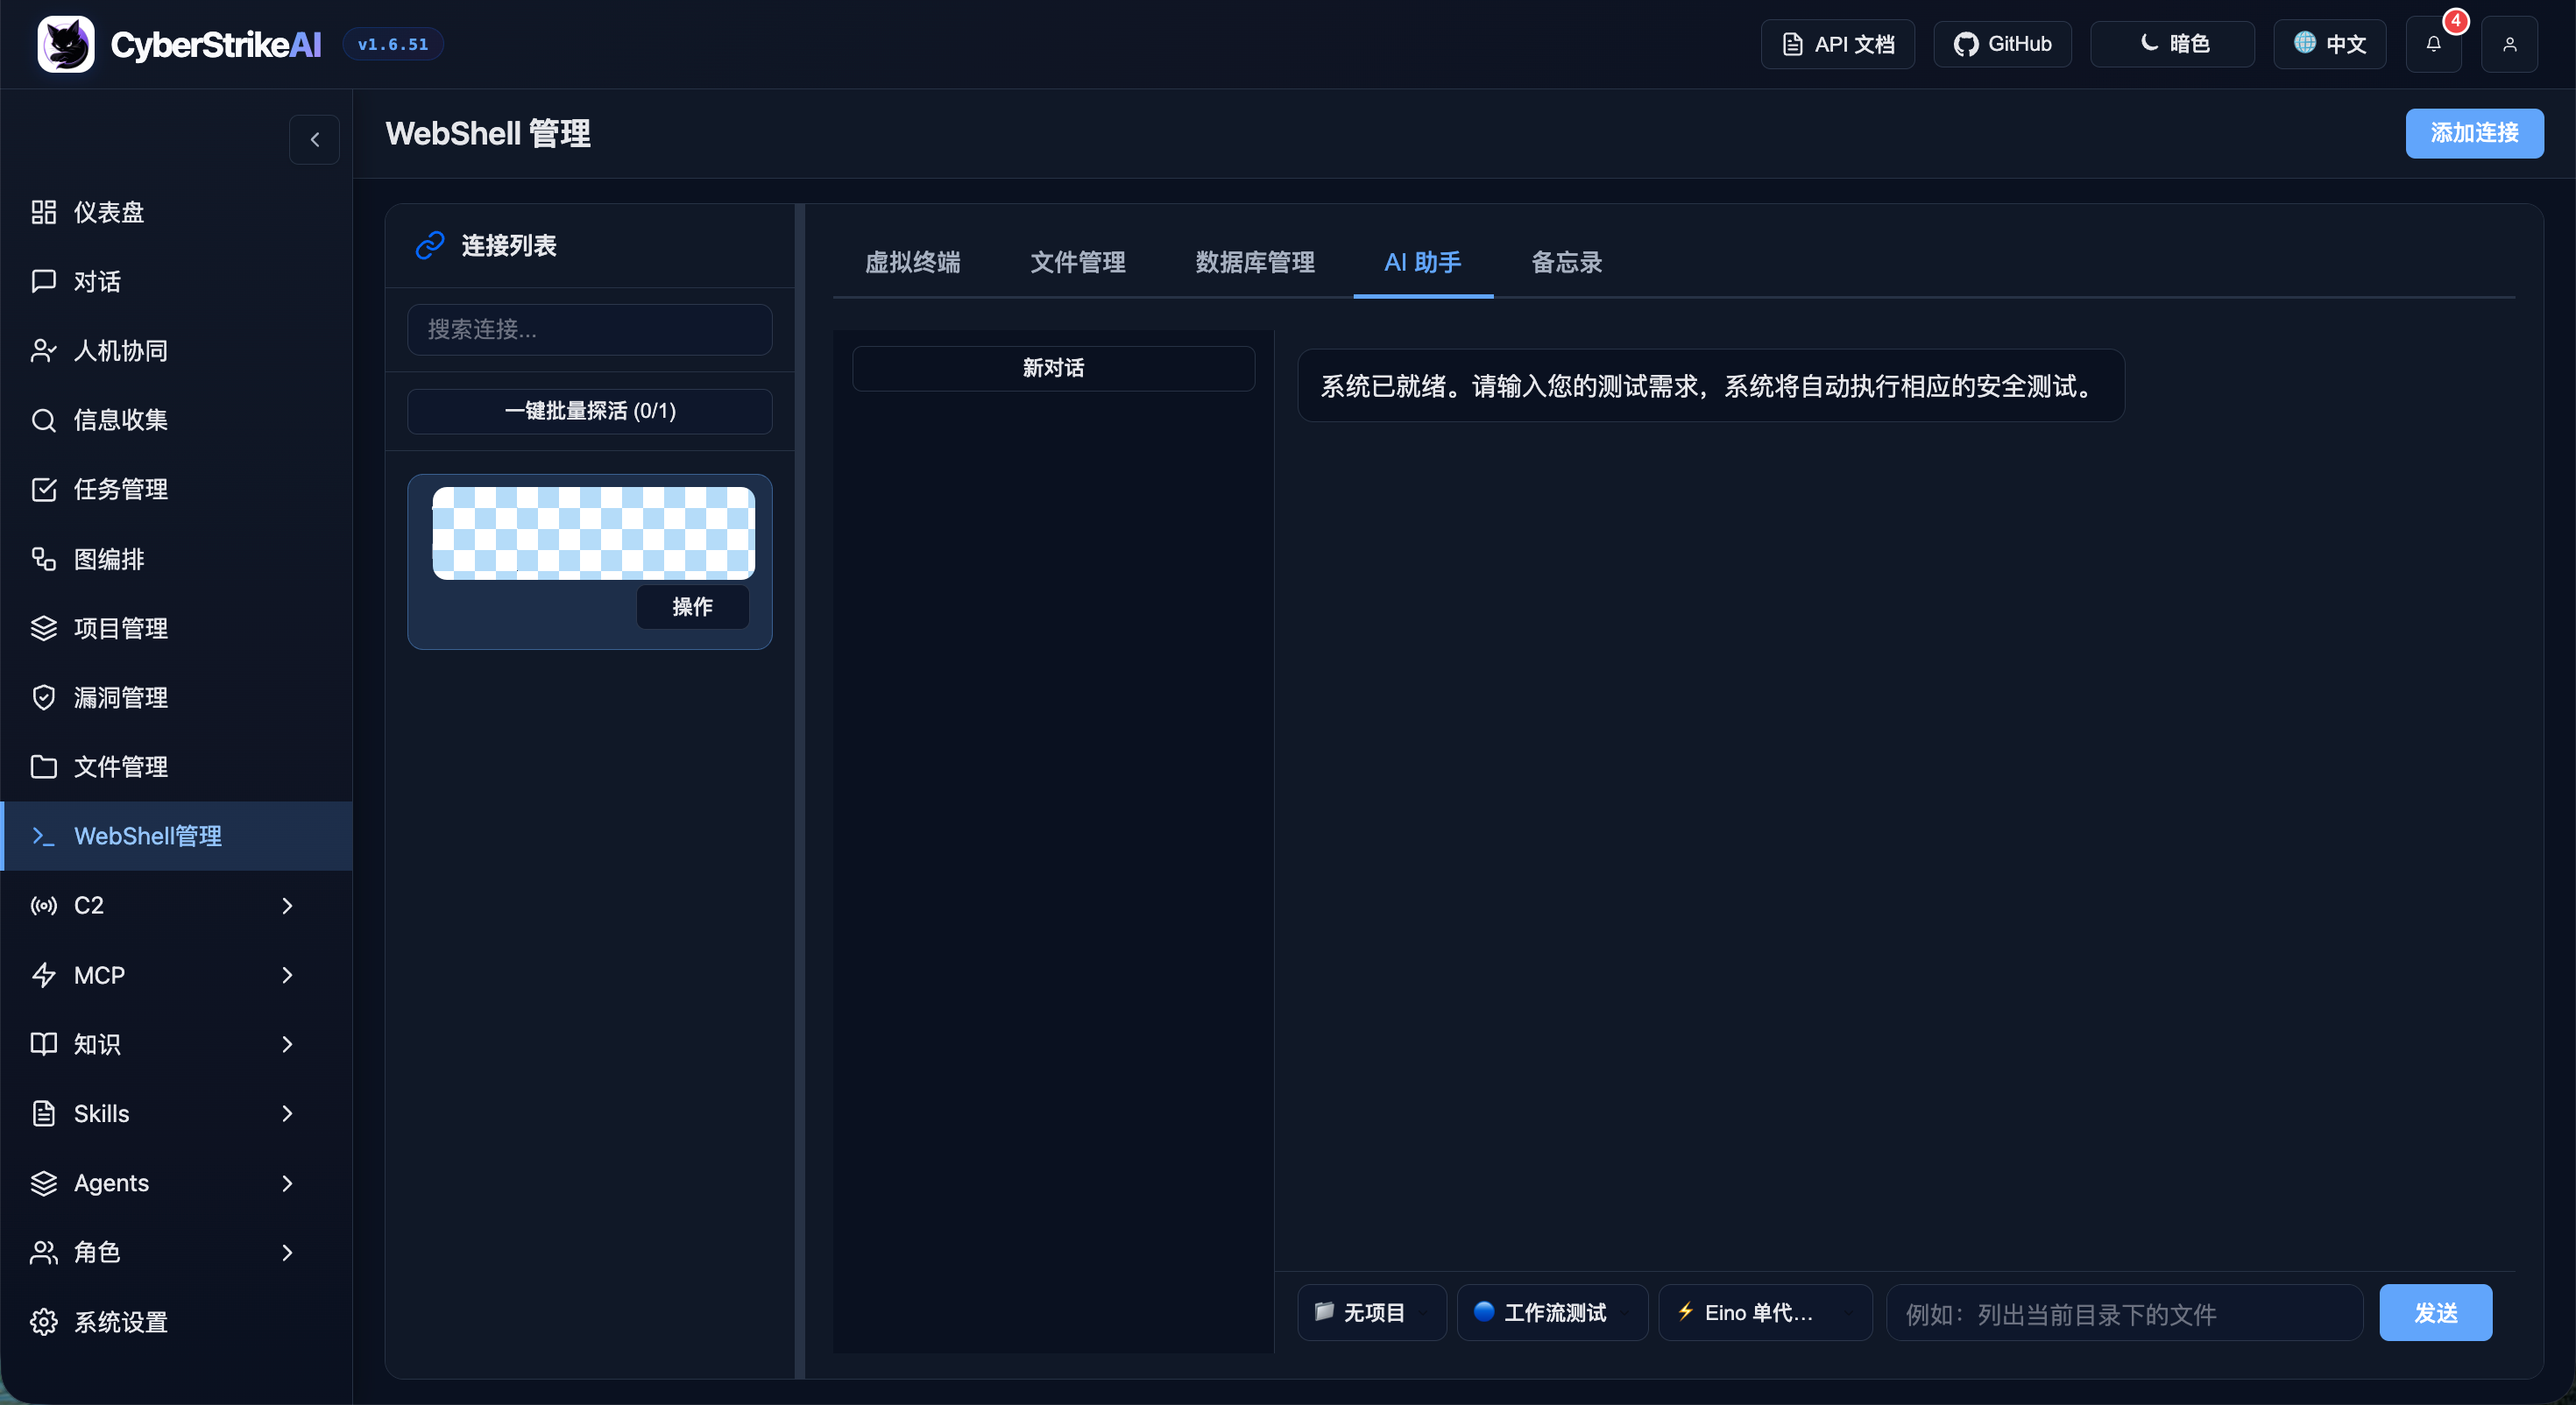
|
Gerenciamento de MCP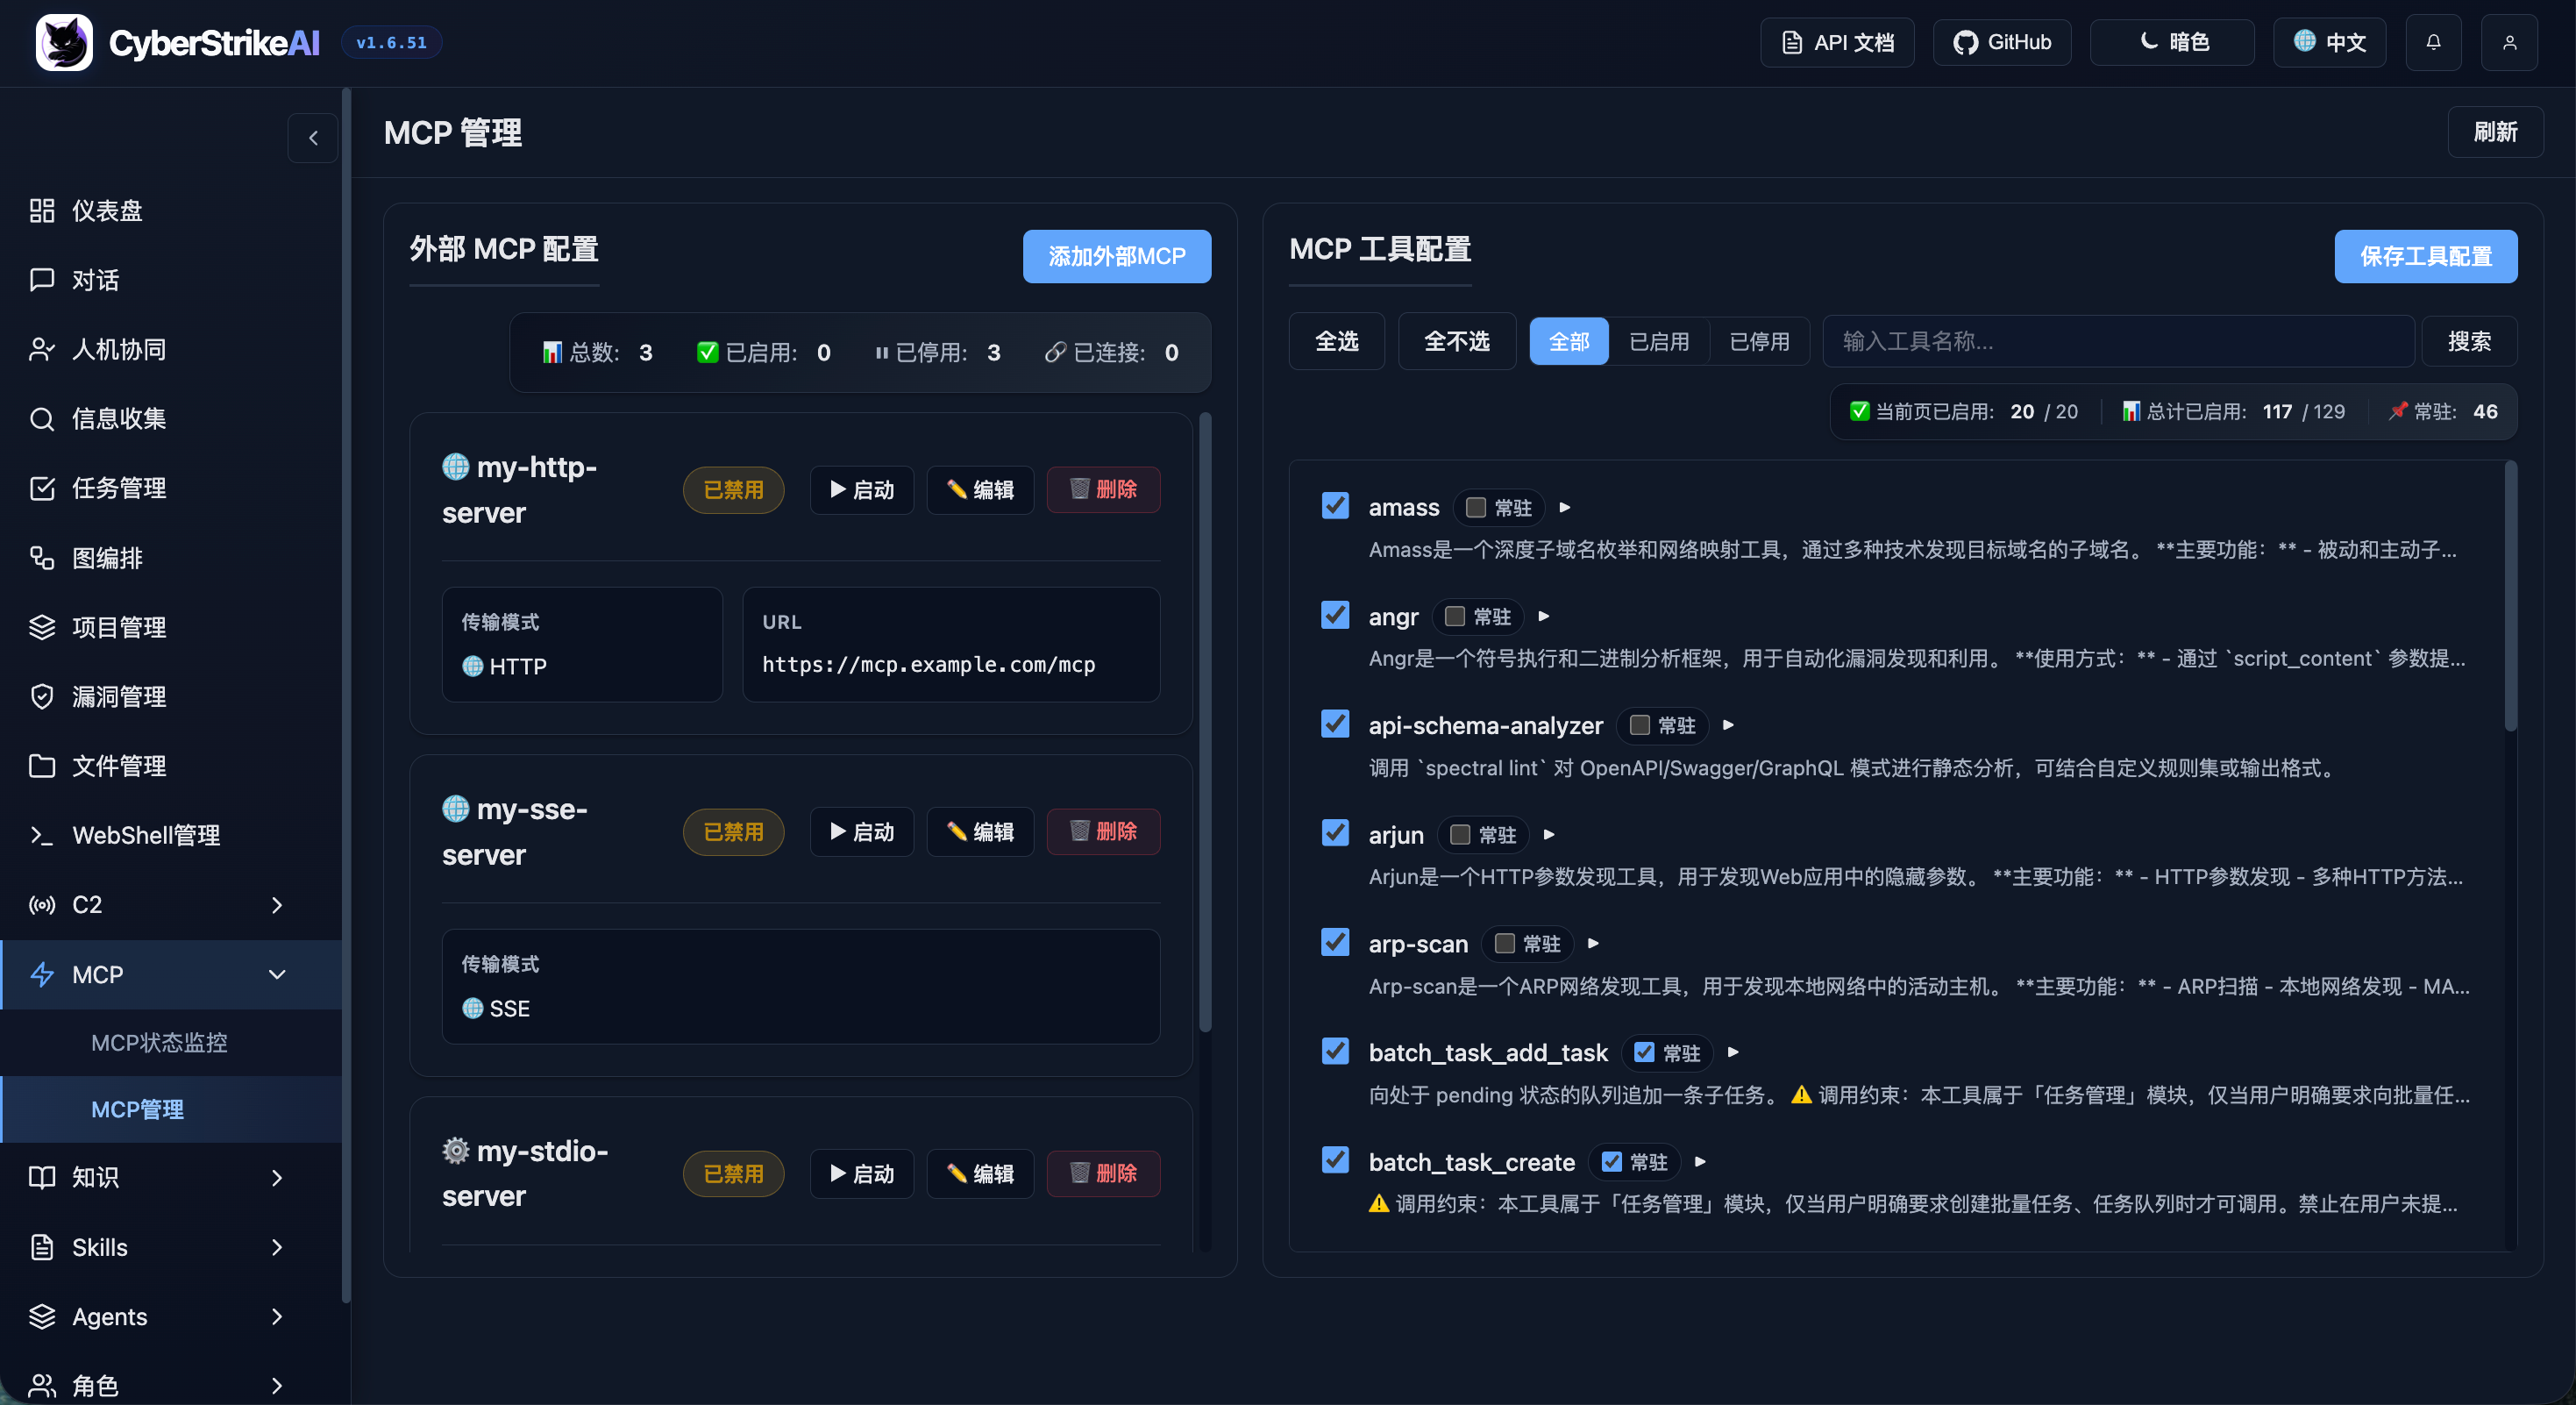
|
Base de Conhecimento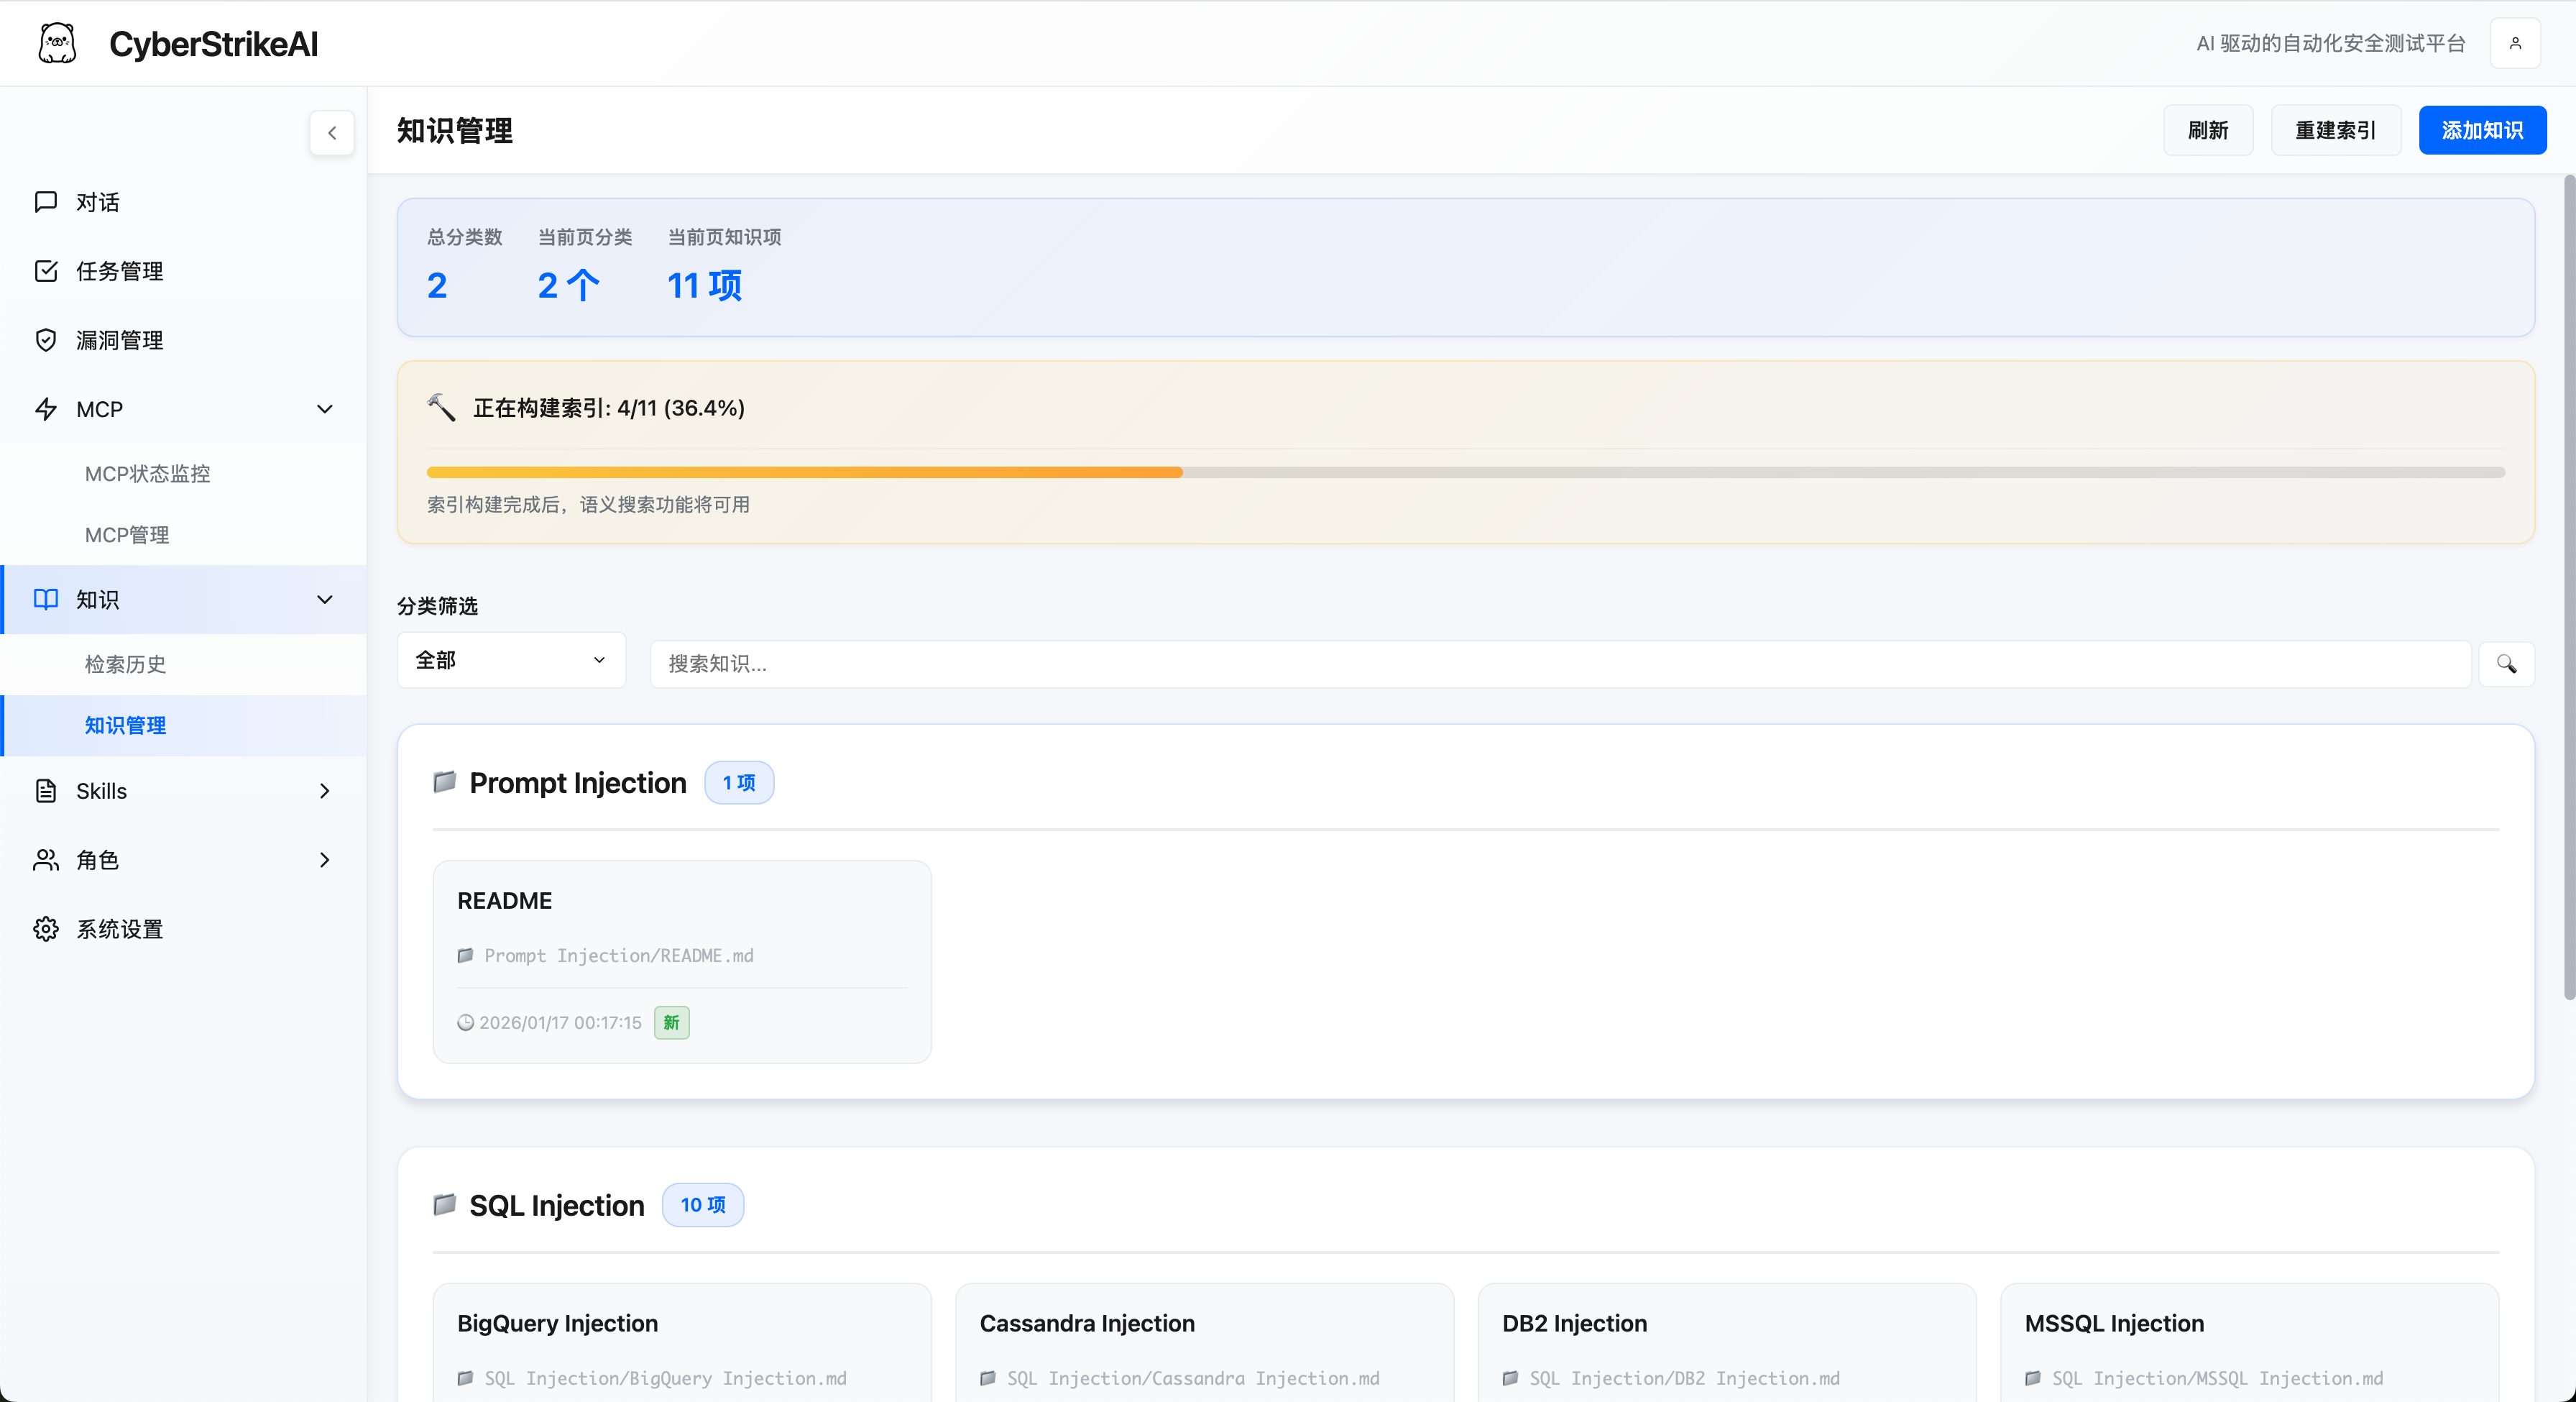
|
Gerenciamento de Habilidades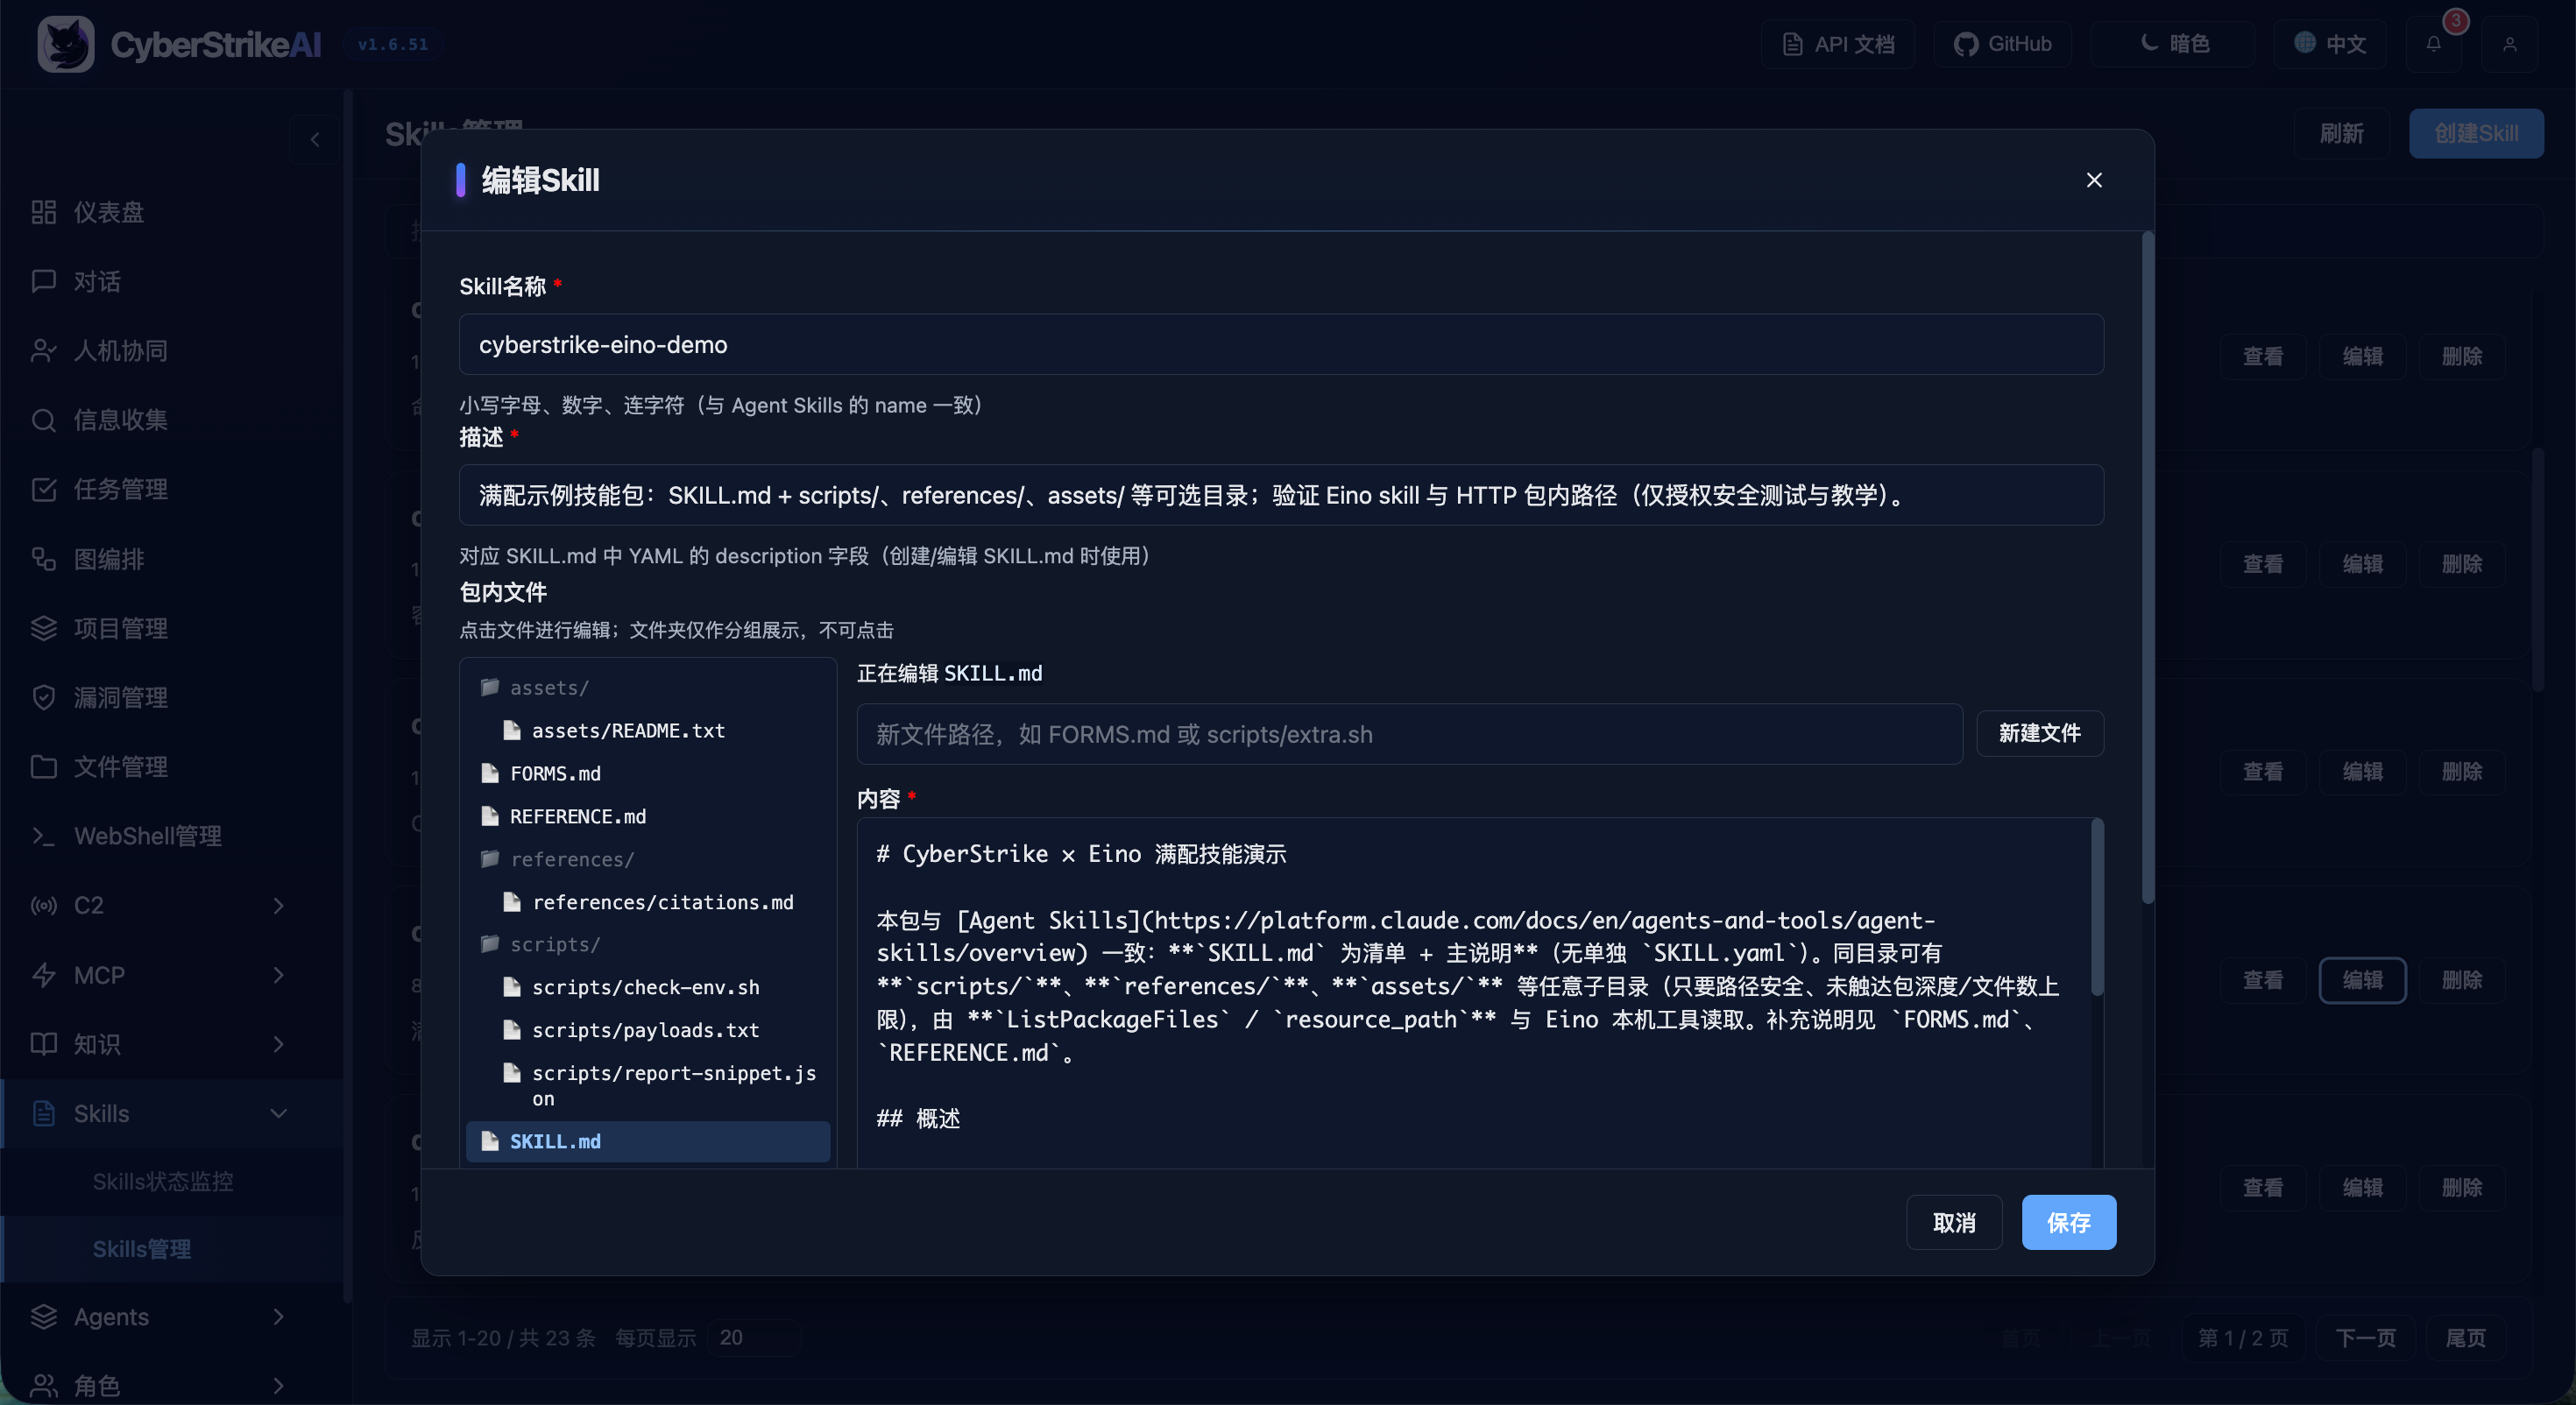
|
Gerenciamento de Agentes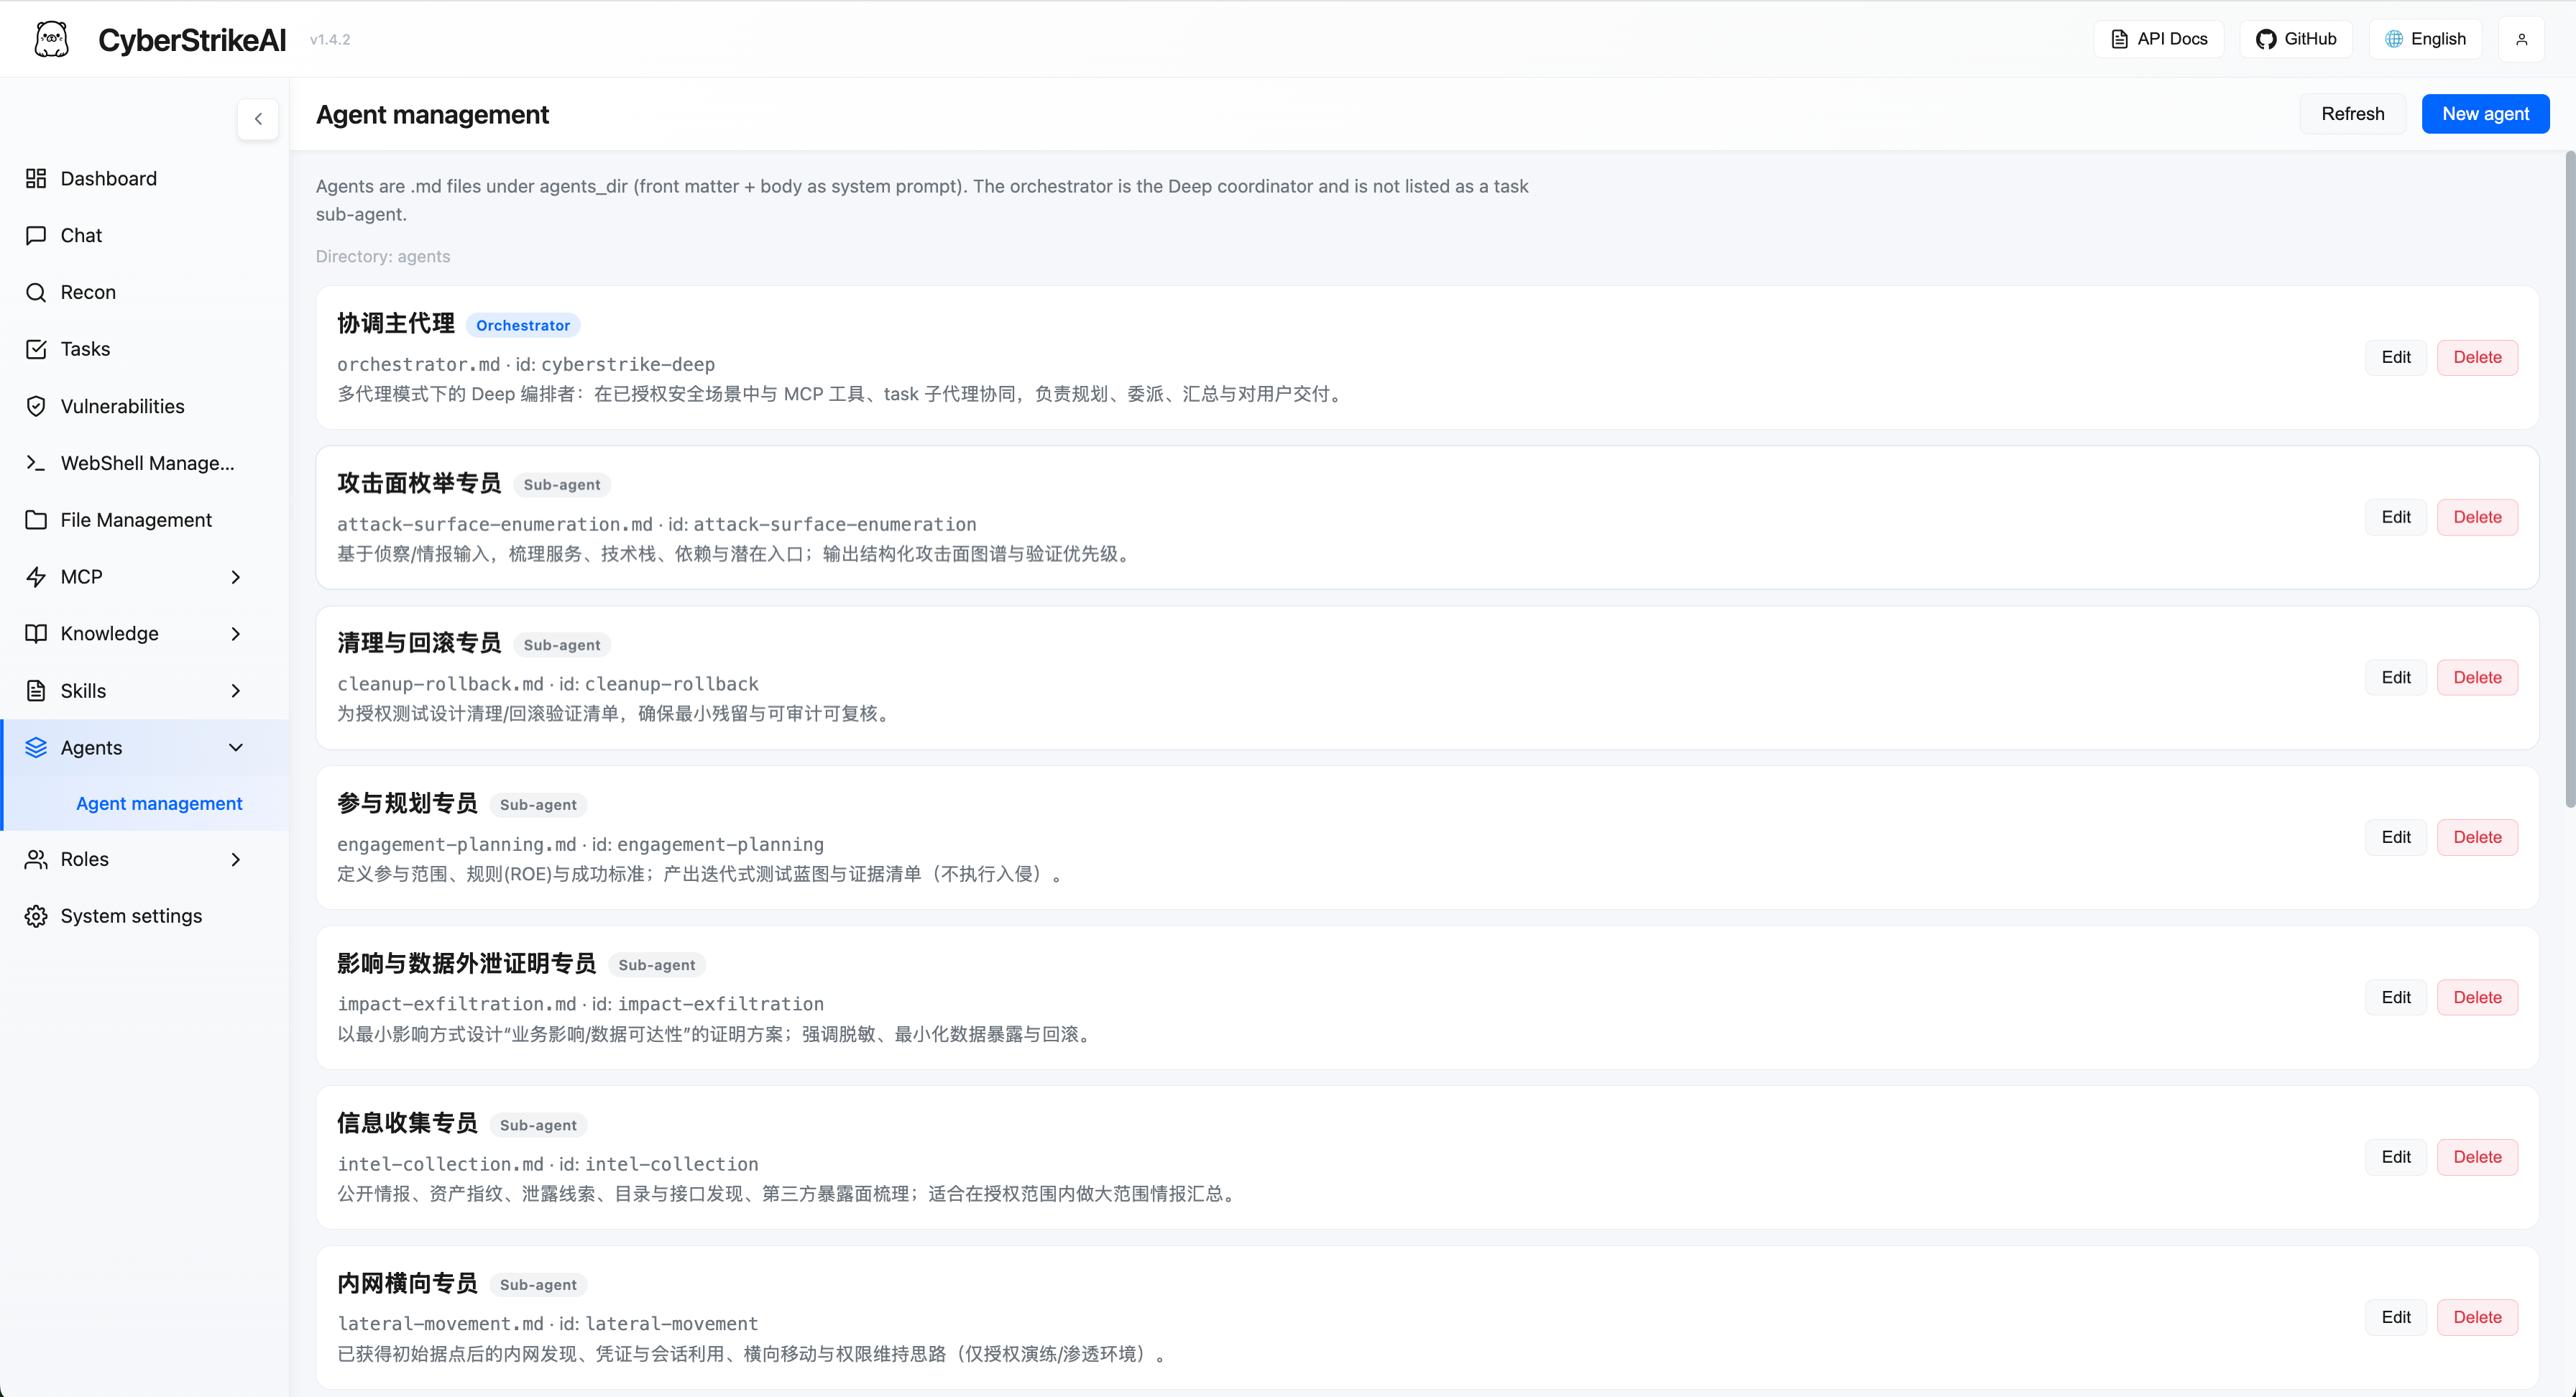
|
Gerenciamento de Papéis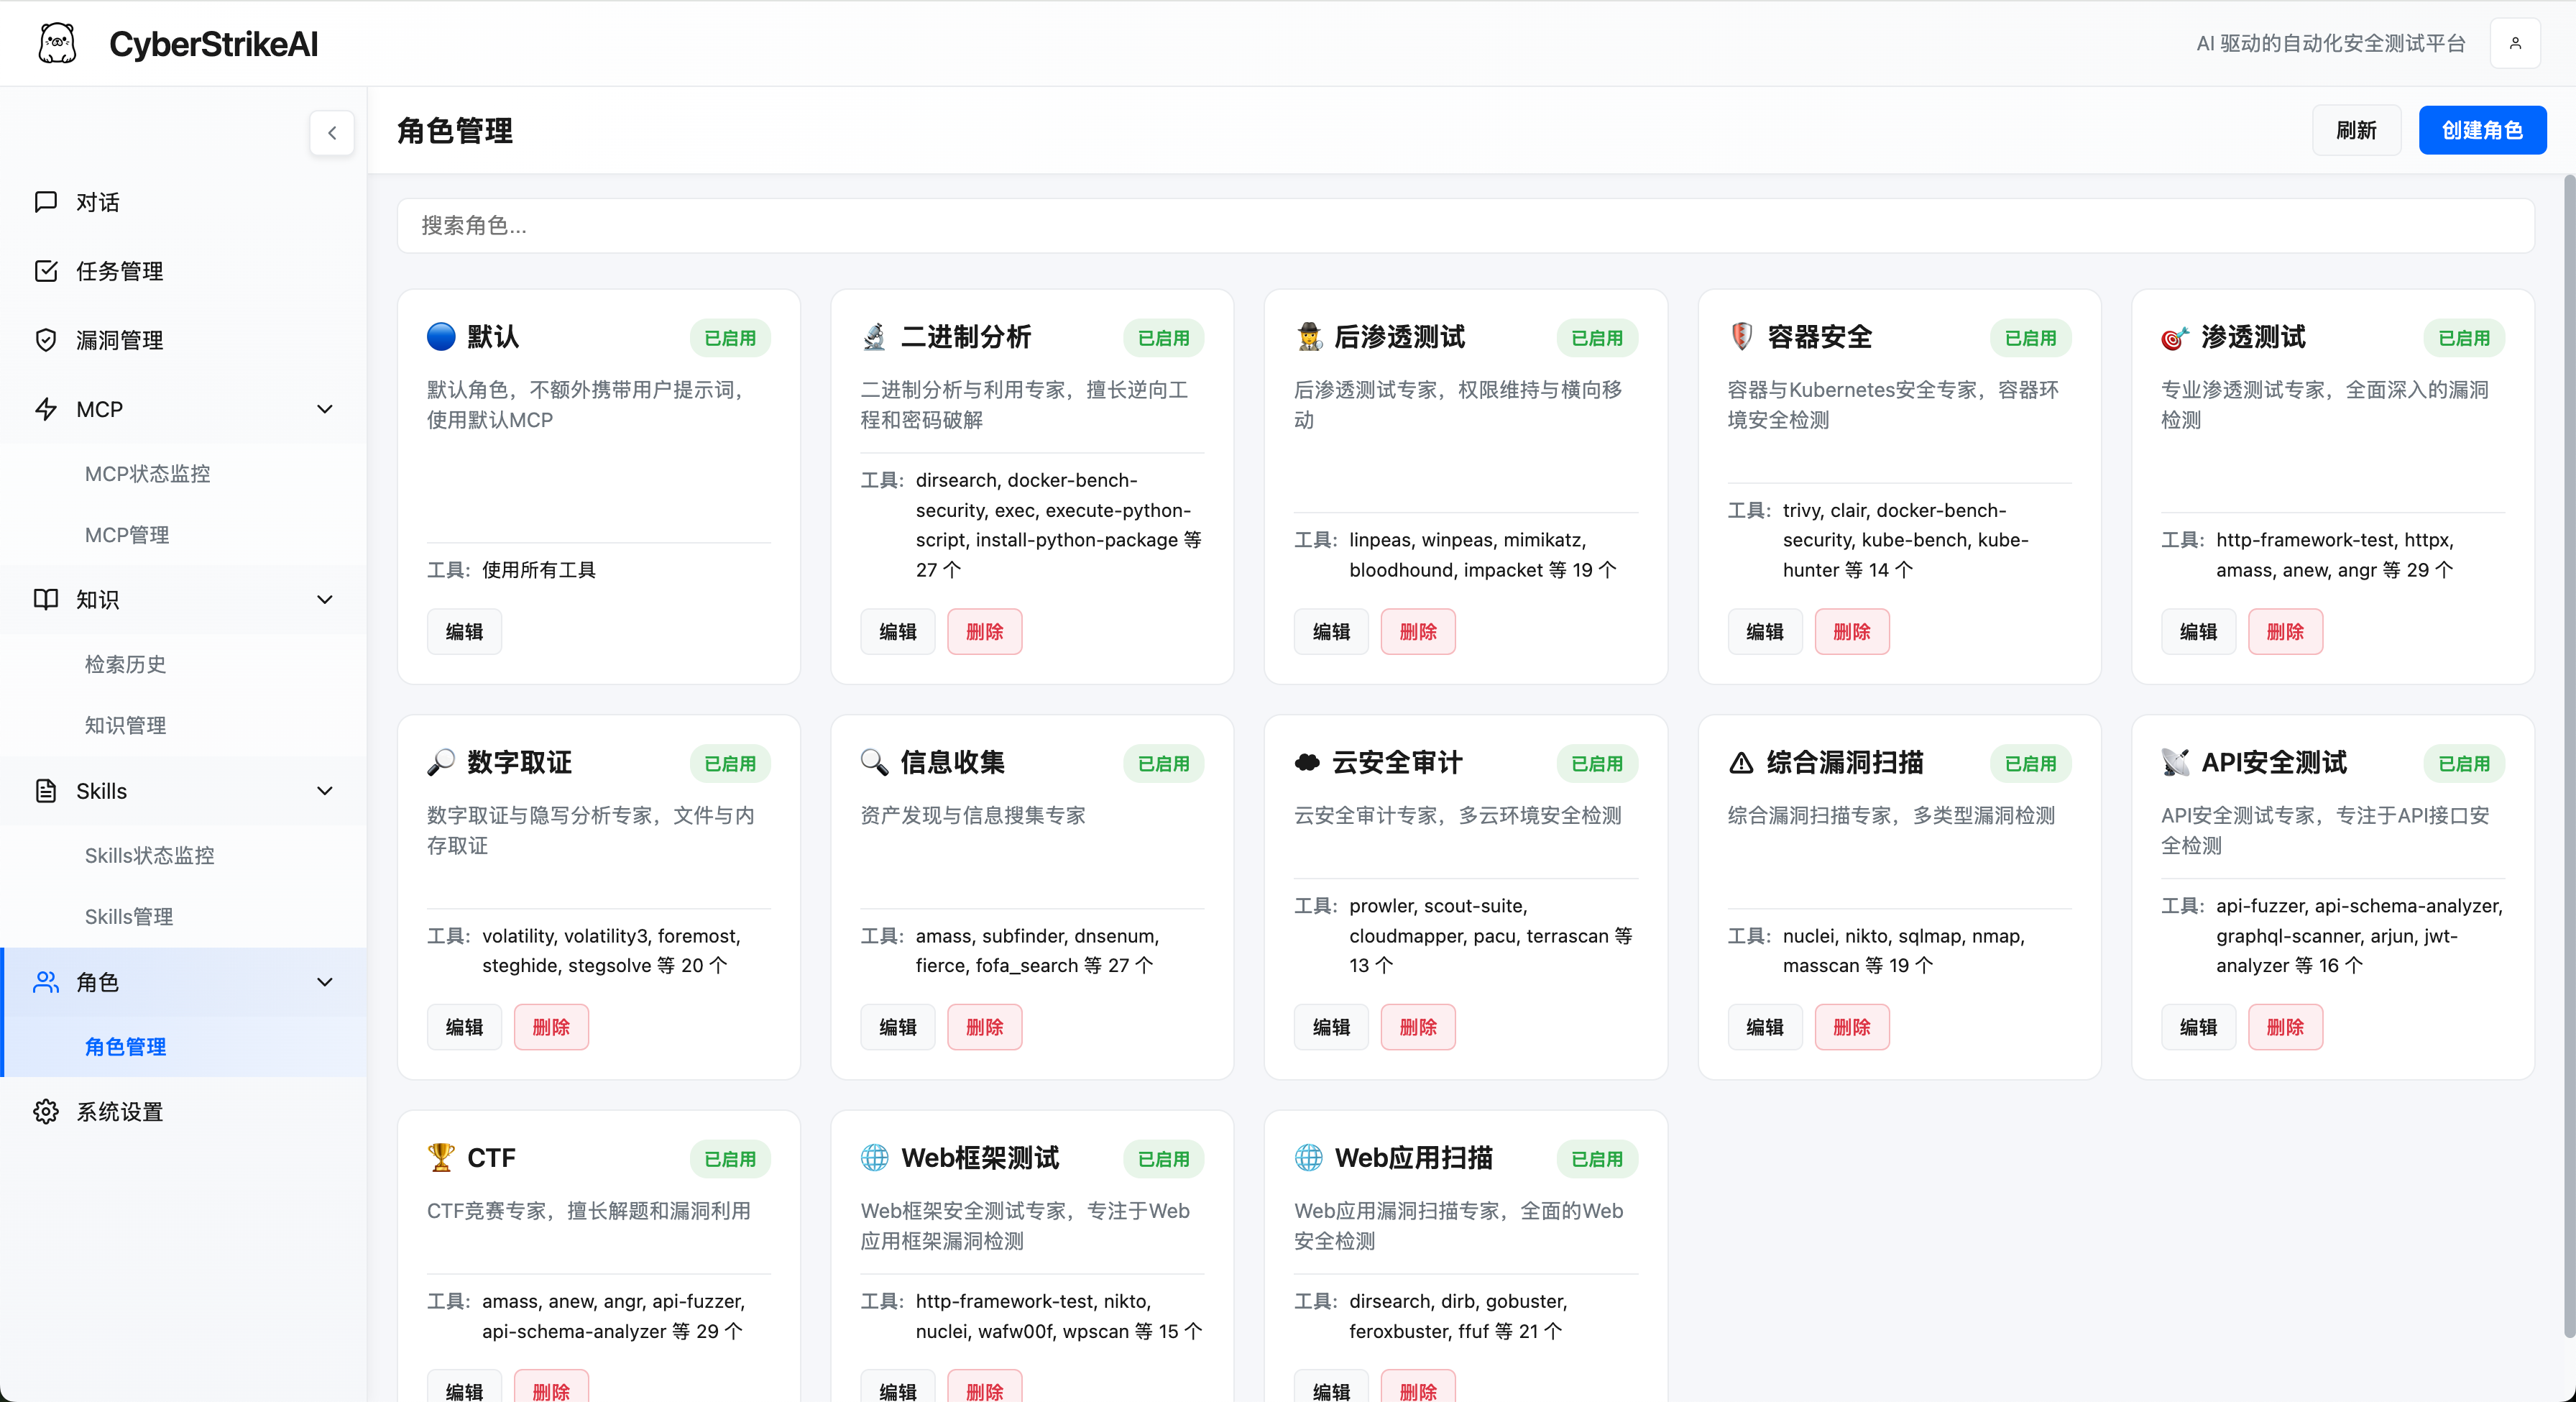
|
Configurações do Sistema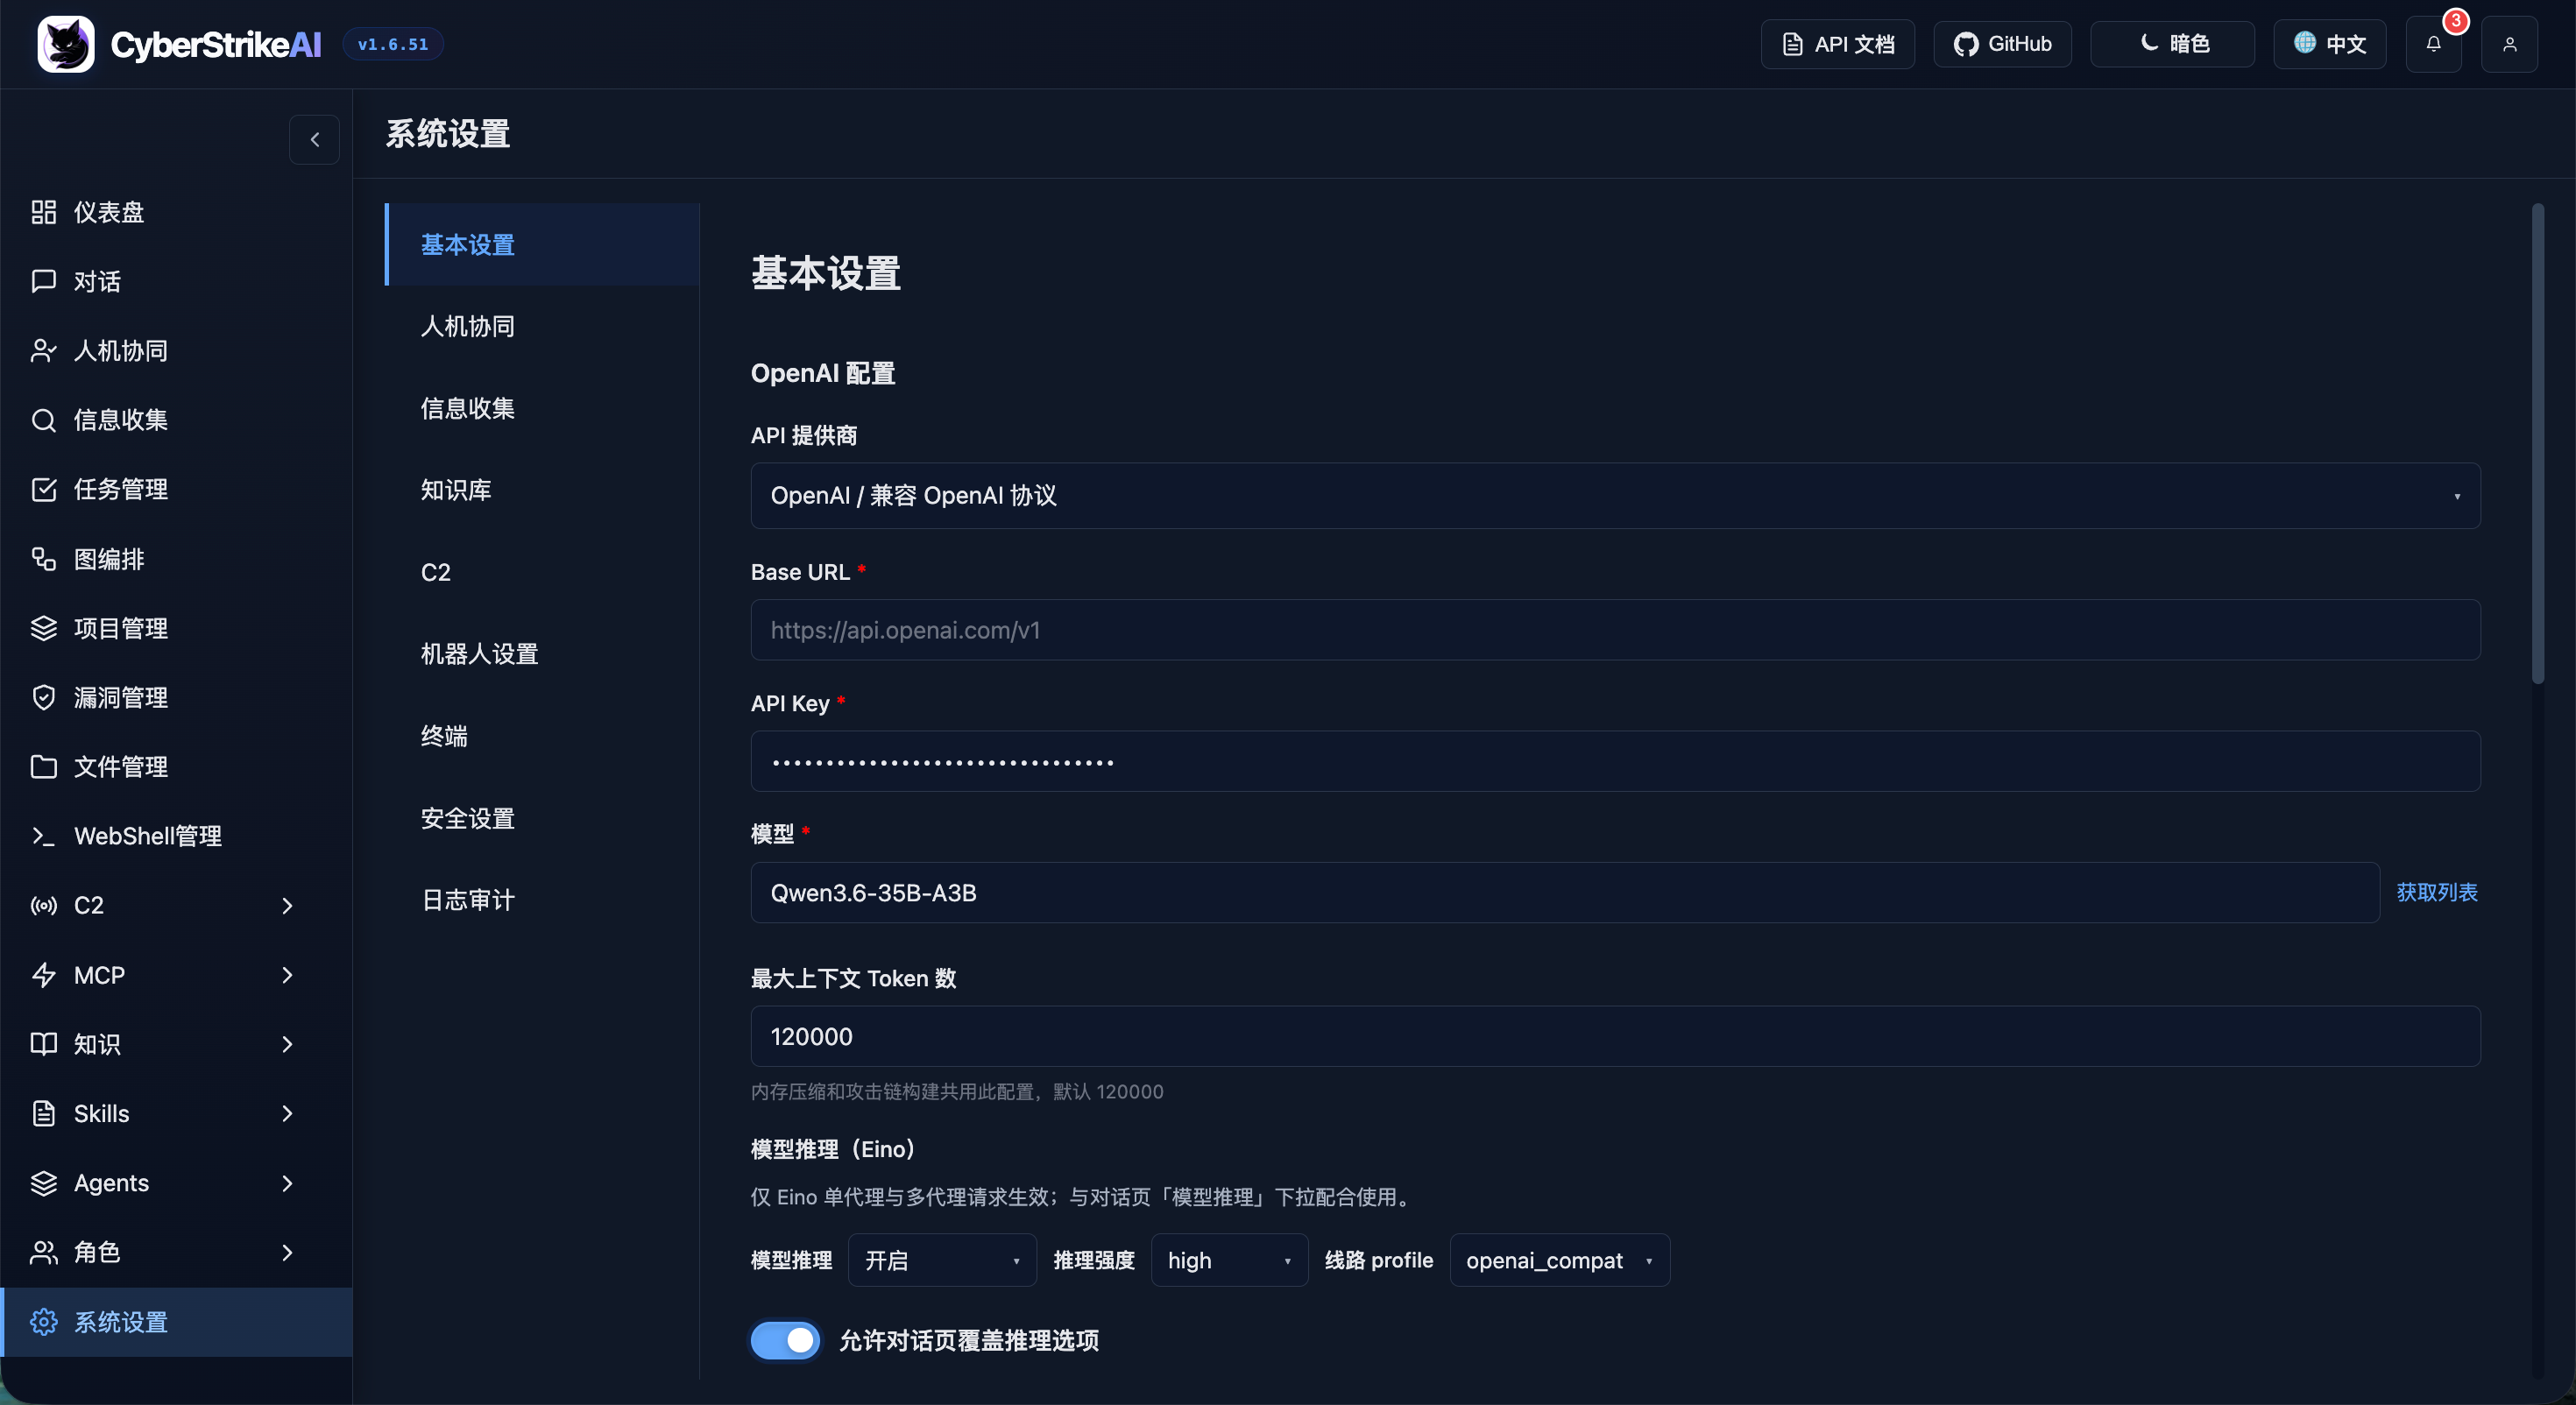
|
Modo MCP stdio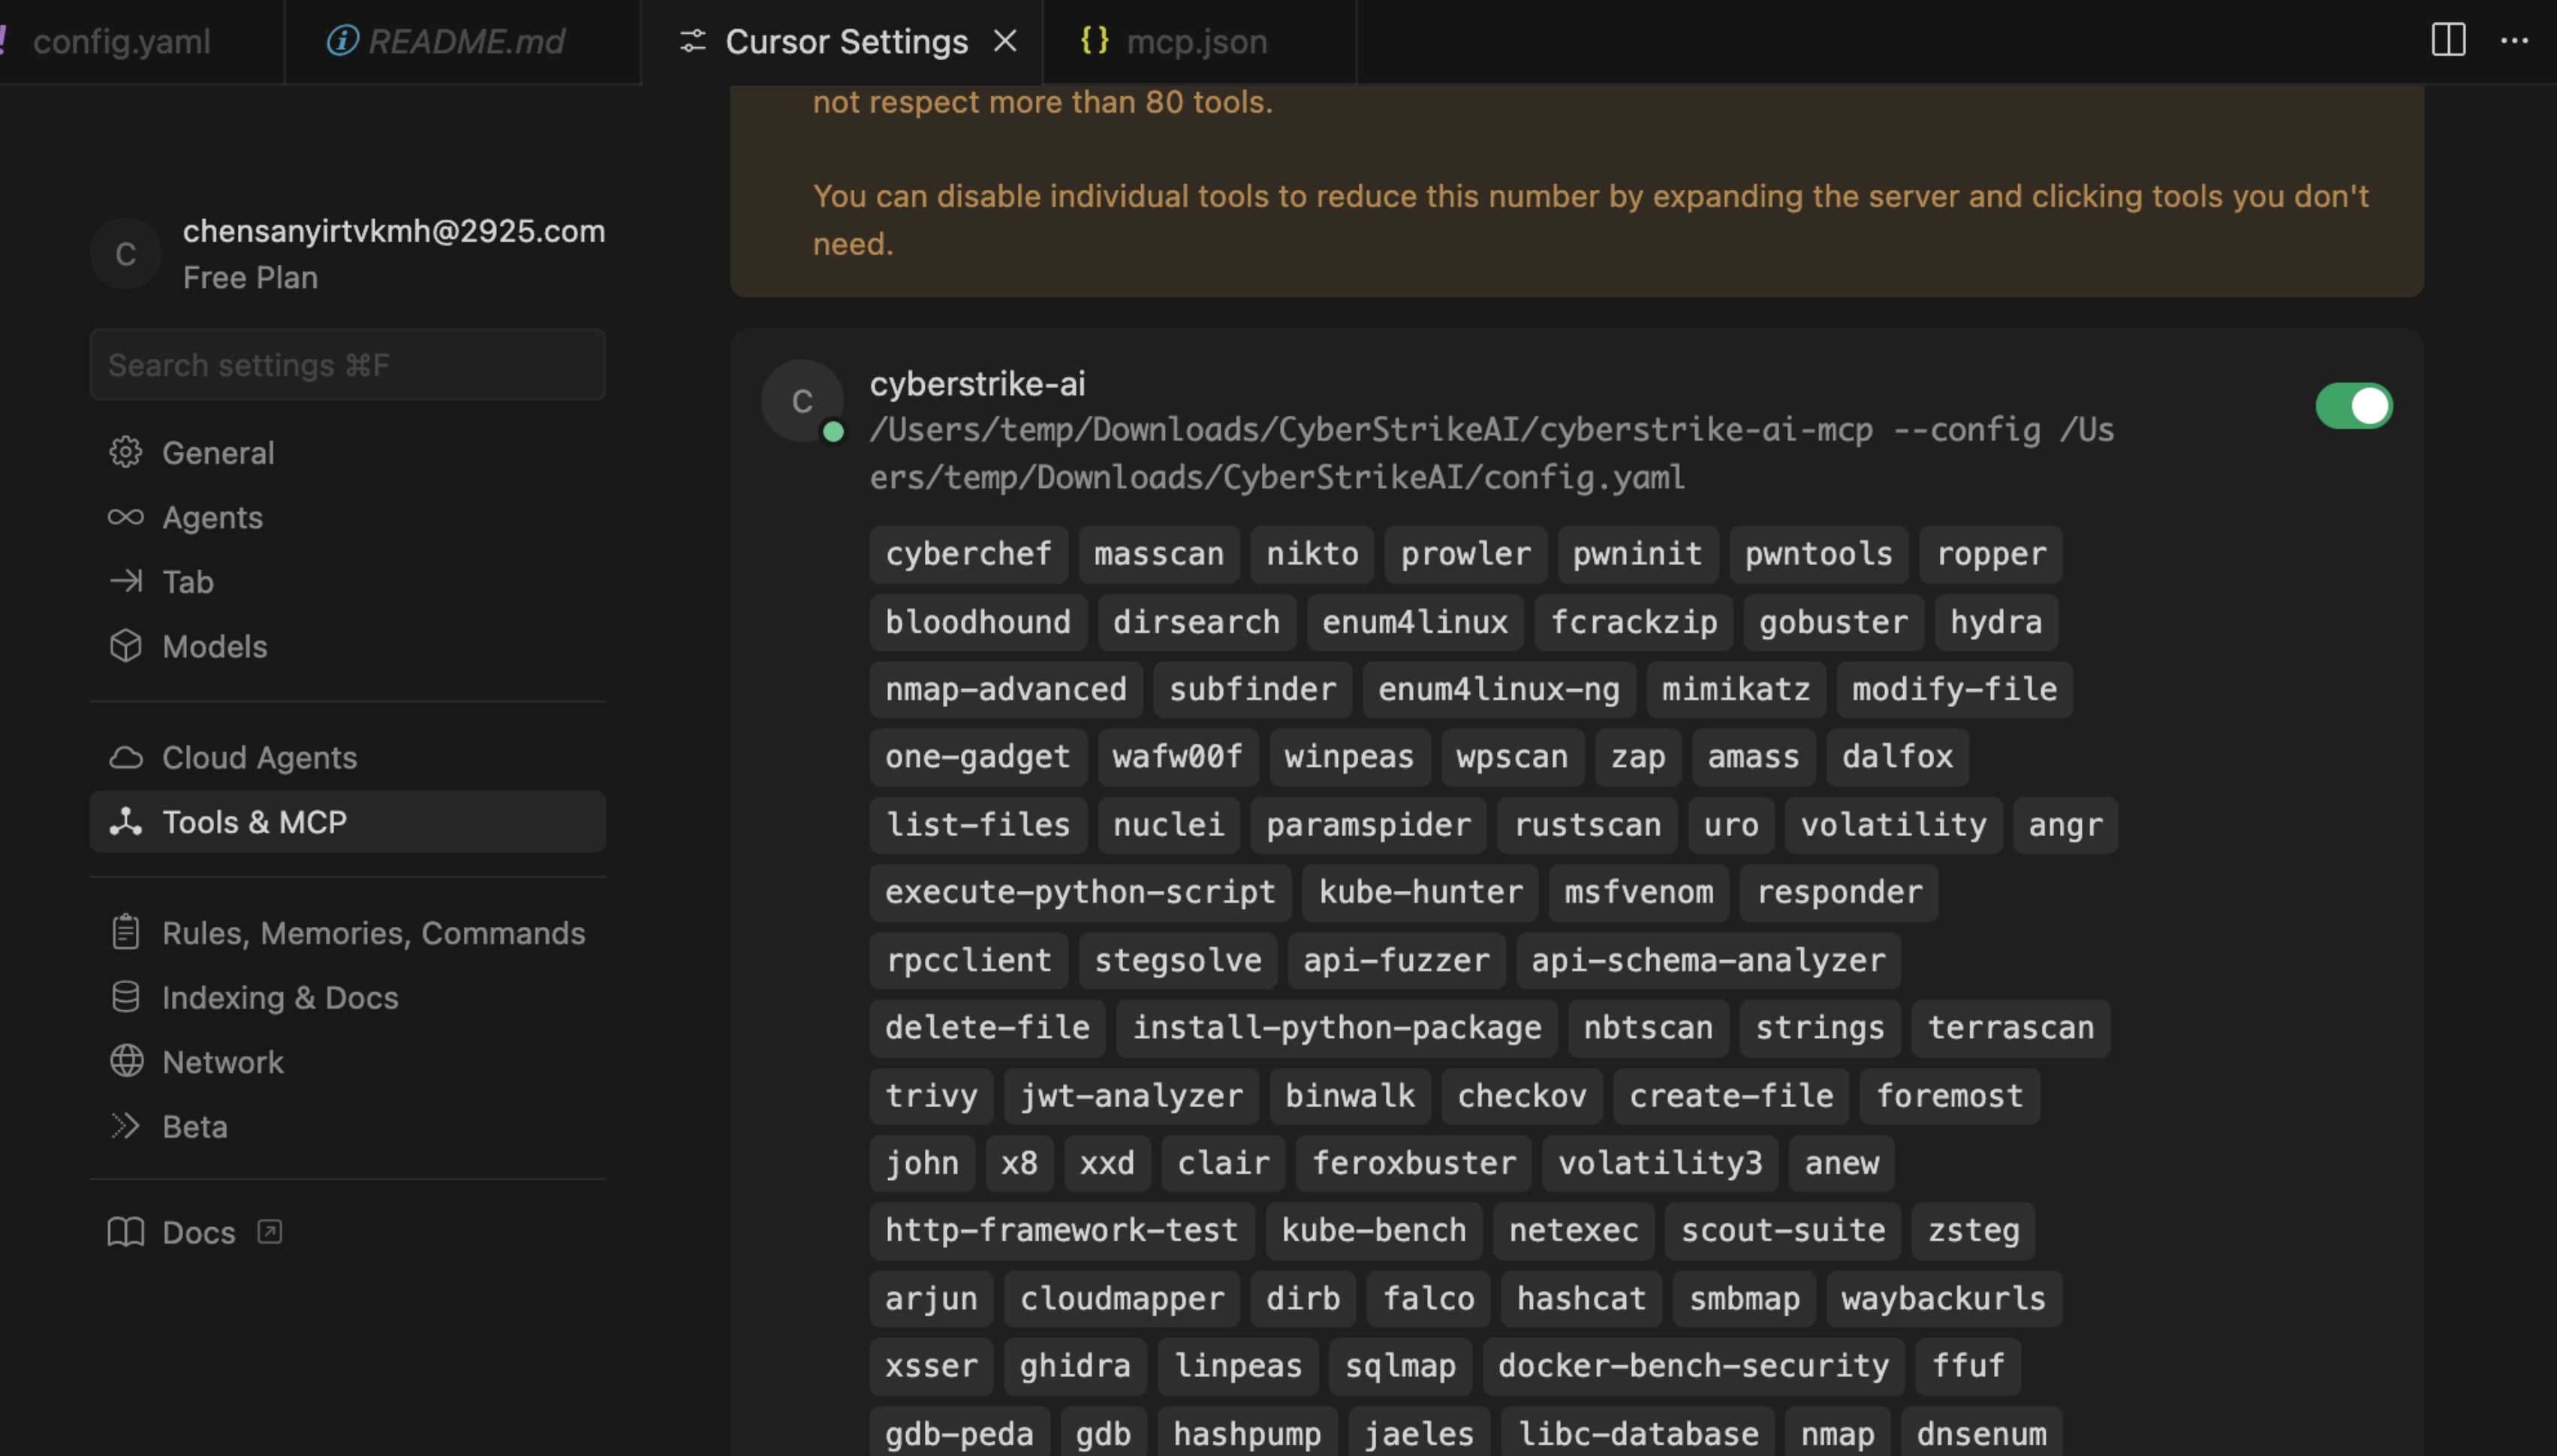
|
Plugin Burp Suite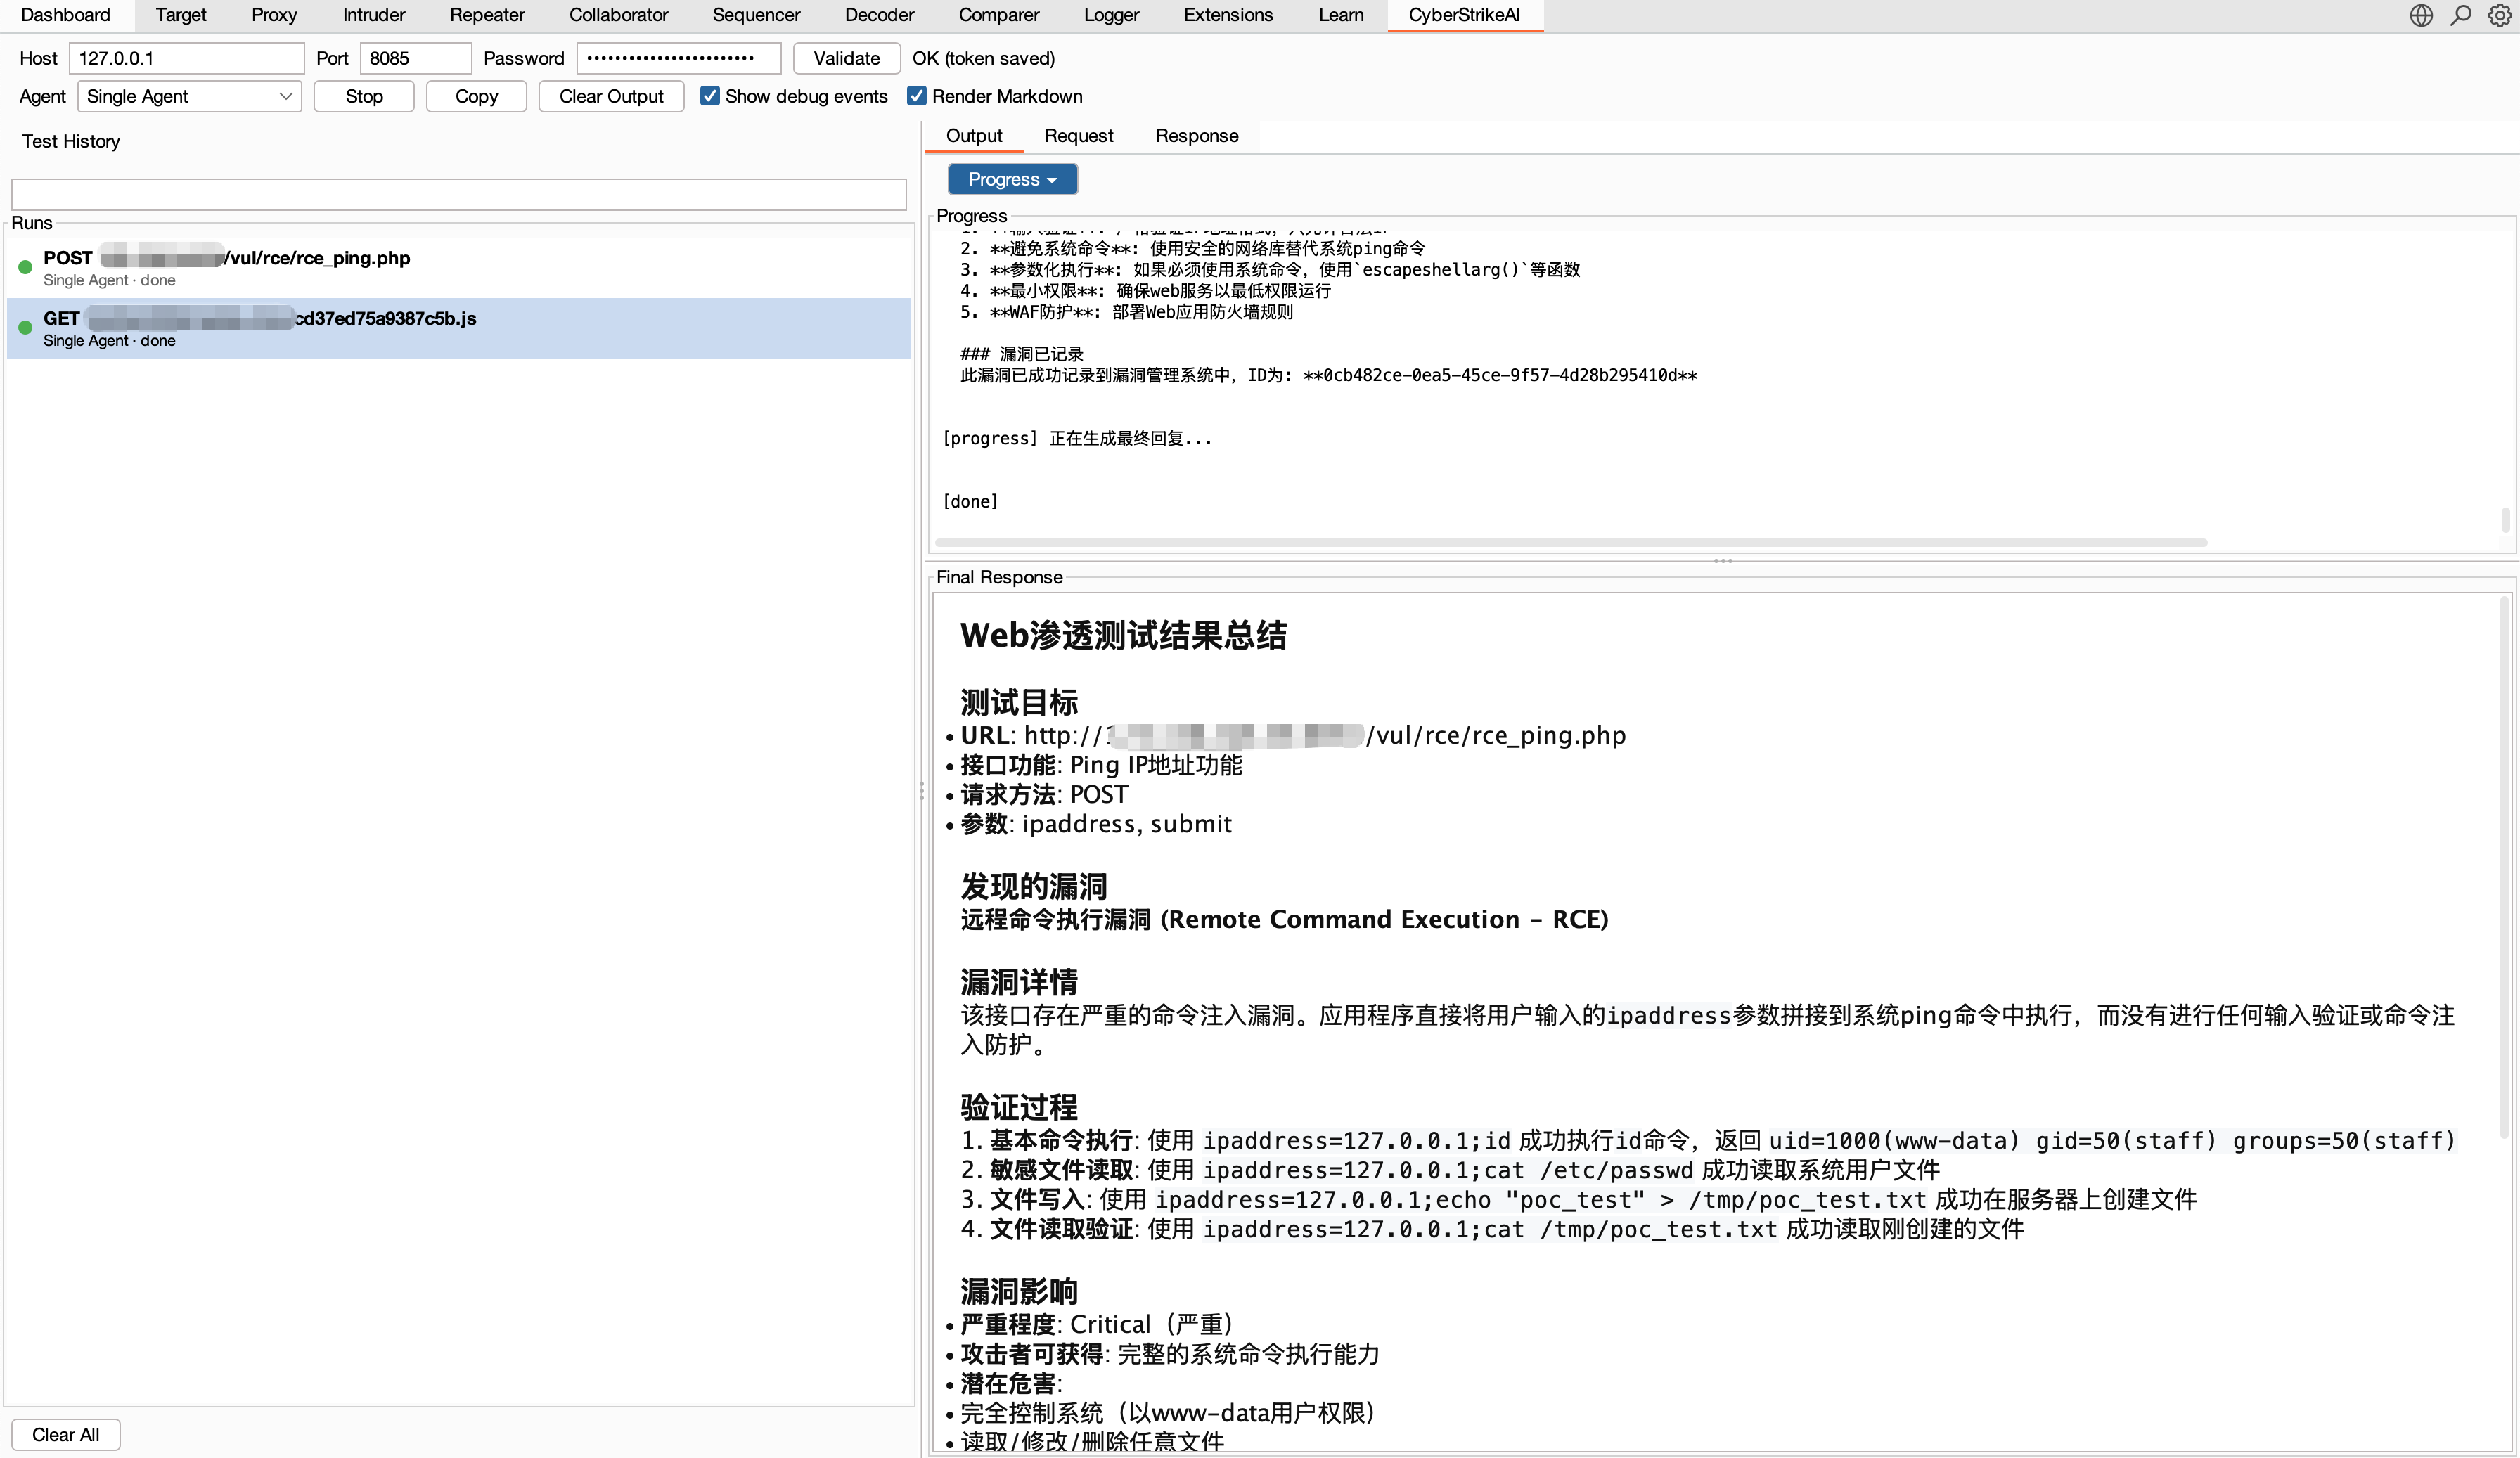
|
Destaques
Agentes e orquestração
- 🤖 Execução agêntica traduz intenção em linguagem natural em ações de segurança governadas e auditáveis.
- 🧩 Orquestração Eino suporta execução de agente único, além dos modos multiagente Deep, Plan-Execute e Supervisor.
- 🔀 Fluxos de trabalho em grafo combinam Agentes, ferramentas, condições, aprovações e saídas em fluxos reutilizáveis.
- 🎭 Testes baseados em papéis fornecem prompts focados e políticas de ferramentas para cenários de segurança comuns.
Ferramentas e conhecimento
- 🧰 Ferramentas de segurança incluem mais de 100 receitas YAML selecionadas, com extensões personalizadas e acesso limitado por papel.
- 🔌 Integração MCP suporta HTTP, stdio, SSE, federação externa e descoberta dinâmica de ferramentas.
- ⏱️ Execução resiliente de ferramentas executa chamadas MCP/ferramentas bloqueantes em workers com esperas limitadas do agente, polling retomável de
execution_id, cancelamento, circuit breakers por servidor, limites de concorrência e limites unificados de saída. - 🎯 Habilidades de Agente seguem o layout padrão de Skill e suportam carregamento progressivo e sob demanda.
- 📚 Base de conhecimento combina reescrita de consultas, recuperação vetorial, reordenação e pós-processamento de resultados.
- 🖼️ Análise de visão usa um modelo de visão separado para capturas de tela, captchas e UI, mantendo apenas resumos de texto.
Governança e auditoria
- 🧑⚖️ Humano no circuito fornece modos de aprovação, listas de permissão de ferramentas, revisão por agente de auditoria e decisões rastreáveis.
- 🛡️ Bloqueio de chamadas em Segurança adiciona verificações de regex configuráveis antes da execução de MCP, modelos de lembrete e execuções de teste, com proteção de domínios governamentais habilitada por padrão. Consulte Bloqueio de chamadas de ferramentas.
- 🔐 RBAC da plataforma suporta múltiplos usuários, papéis de sistema e personalizados, permissões limitadas, propriedade e atribuições explícitas.
- 🔒 Segurança e auditoria fornecem acesso autenticado, logs de auditoria, persistência SQLite e retenção de evidências operacionais.
- 📄 Governança de resultados armazena o mesmo resultado limitado de ferramenta visto pelo agente, protege caminhos de retomada contra saída histórica excessivamente grande e adiciona salvaguardas de UI para visualizações de detalhes grandes. Consulte Governança de Execução de Ferramentas.