
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit
 cappricio-securities/aem-xss
Adobe Experience Manager Childlist Selector - Scripting entre Sites
 cappricio-securities/laravel-ignition-rxss
O Laravel Ignition contém uma vulnerabilidade de cross-site scripting quando o modo de depuração está habilitado.
 cappricio-securities/behat-config-leaks
BeHat Configuration file leaking
 cappricio-securities/appspec-yaml-leaks
Appspec YML e vazamentos YAML
 cappricio-securities/openredirect
Esta é uma ferramenta usada por vários pesquisadores de segurança para encontrar vulnerabilidades de Open Redirect.
 cappricio-securities/crlfi
Esta é uma ferramenta usada por vários pesquisadores de segurança para encontrar o bug de injeção de Carriage Return Line Feed.
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 é suscetível a injeção de entidade externa XML (injeção XXE)
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - Cross-Site Scripting
 0xans/cve-2024-24919
Scaneia aplicações web em busca de vulnerabilidades CVE-2024-24919 via CLI, suportando um único alvo ou varredura em massa de URLs baseada em…
 huseyinstif/cve-2024-28995-nuclei-template
Template Nuclei para detectar CVE-2024-28995, uma vulnerabilidade de directory traversal no servidor FTP Serv-U, permitindo a leitura de arquivos…
 sleepingbag945/dddd
Ferramenta de coleta em lote de ativos e varredura de vulnerabilidades para red teams. Obtém alvos do Hunter, Fofa e Quake, realiza fingerprinting,…
 malvads/sqlmc
Ferramenta oficial do Kali Linux para verificar todas as URLs de um domínio em busca de injeções SQL :)
 ashangp923/cve-2023-3971
Para encontrar injeção de HTML e XSS
 joshkar/x-recon
Uma utilidade para detectar entradas de páginas web e realizar varreduras XSS.
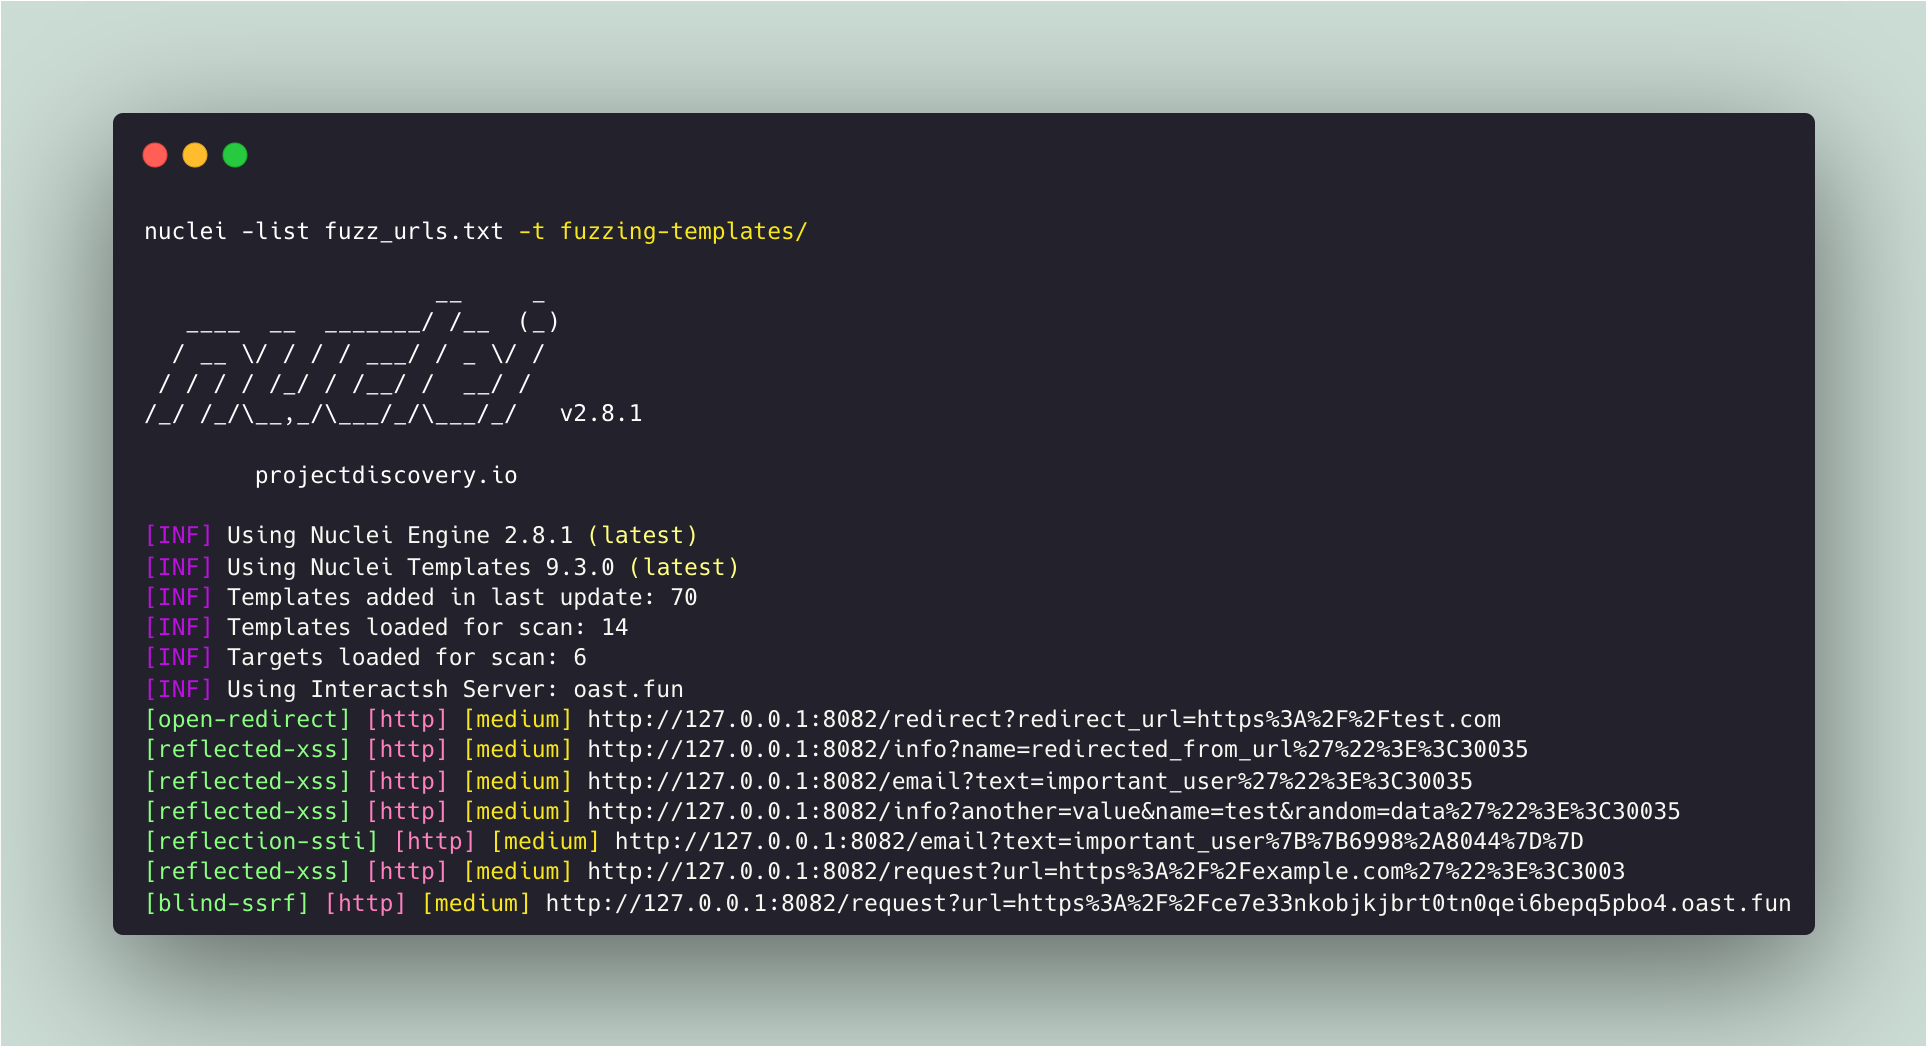 projectdiscovery/fuzzing-templates
Lista curada pela comunidade de templates do nuclei para encontrar vulnerabilidades de segurança "desconhecidas".
 h4r5h1t/webcopilot
Uma ferramenta de automação que enumera subdomínios, depois filtra parâmetros de xss, sqli, redirecionamento aberto, lfi, ssrf e rce e então varre em…
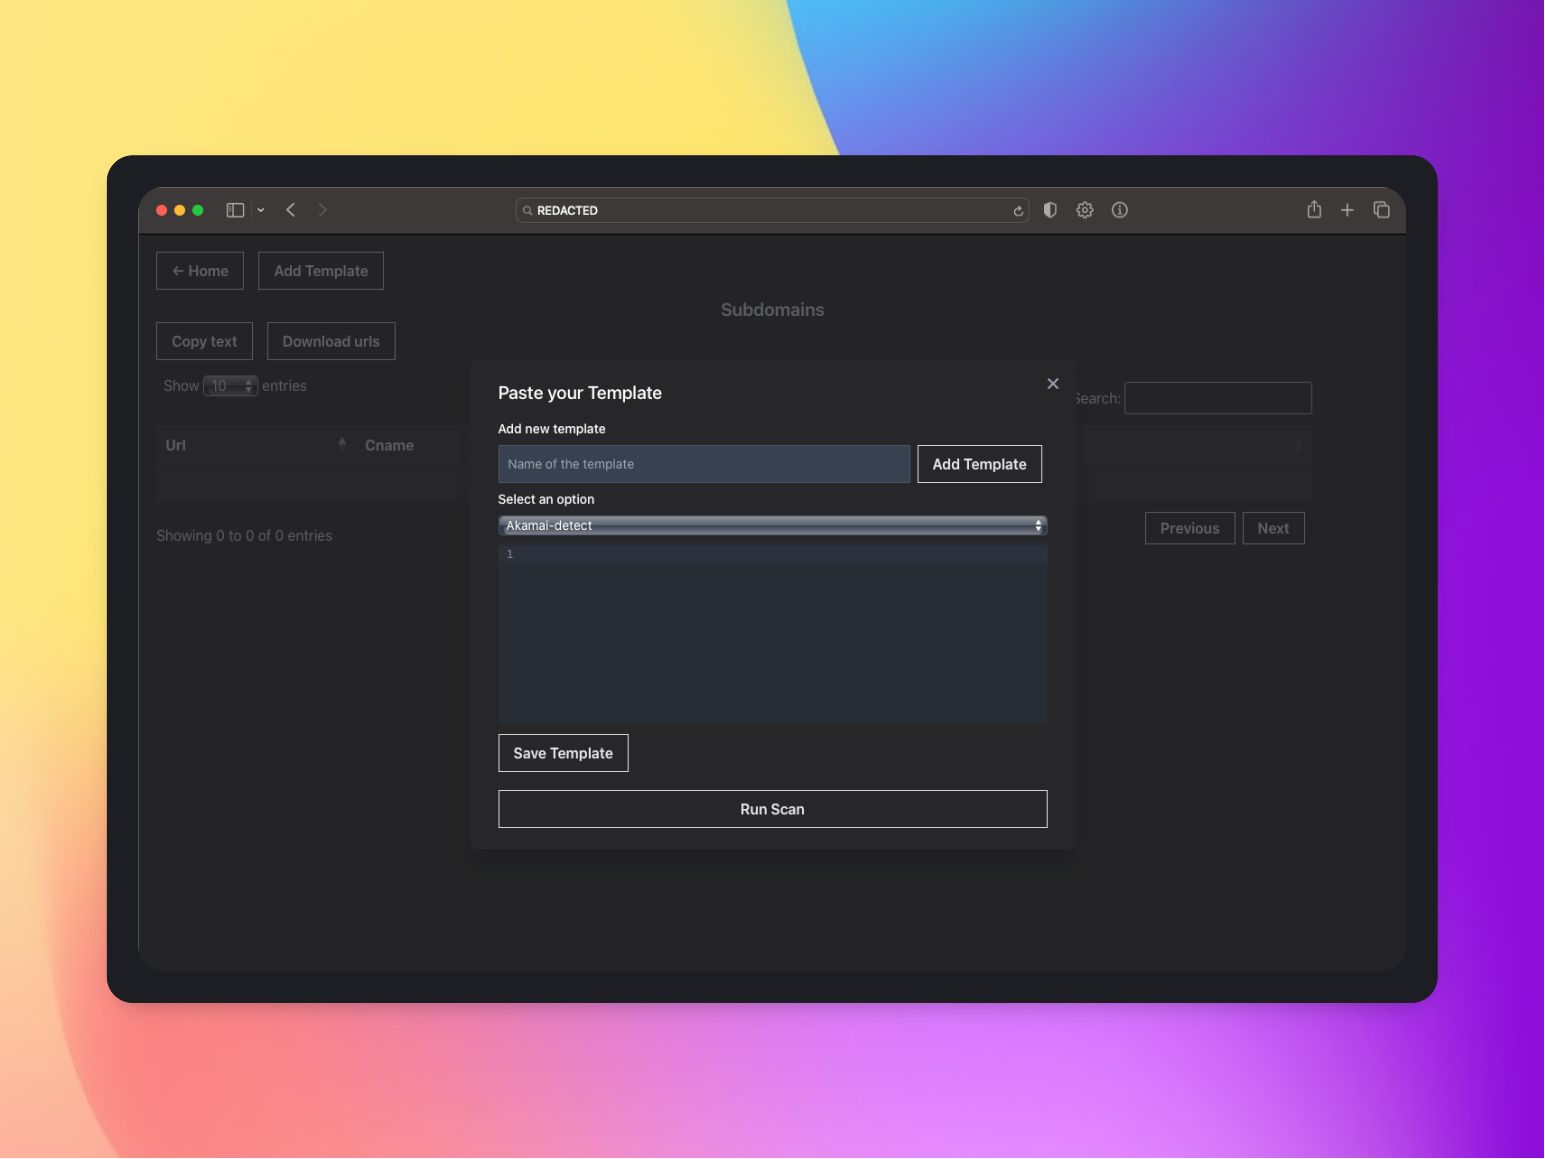 tess-ss/recon-ninja
Recon-Ninja
 agampreet-singh/cve-2024-25202
Uma vulnerabilidade foi encontrada no sistema de gestão de visitantes PHPgurukul 1.0. Ela foi classificada como problemática. Afetada pelo problema…








