 tess-ss/recon-ninja
Recon-Ninja

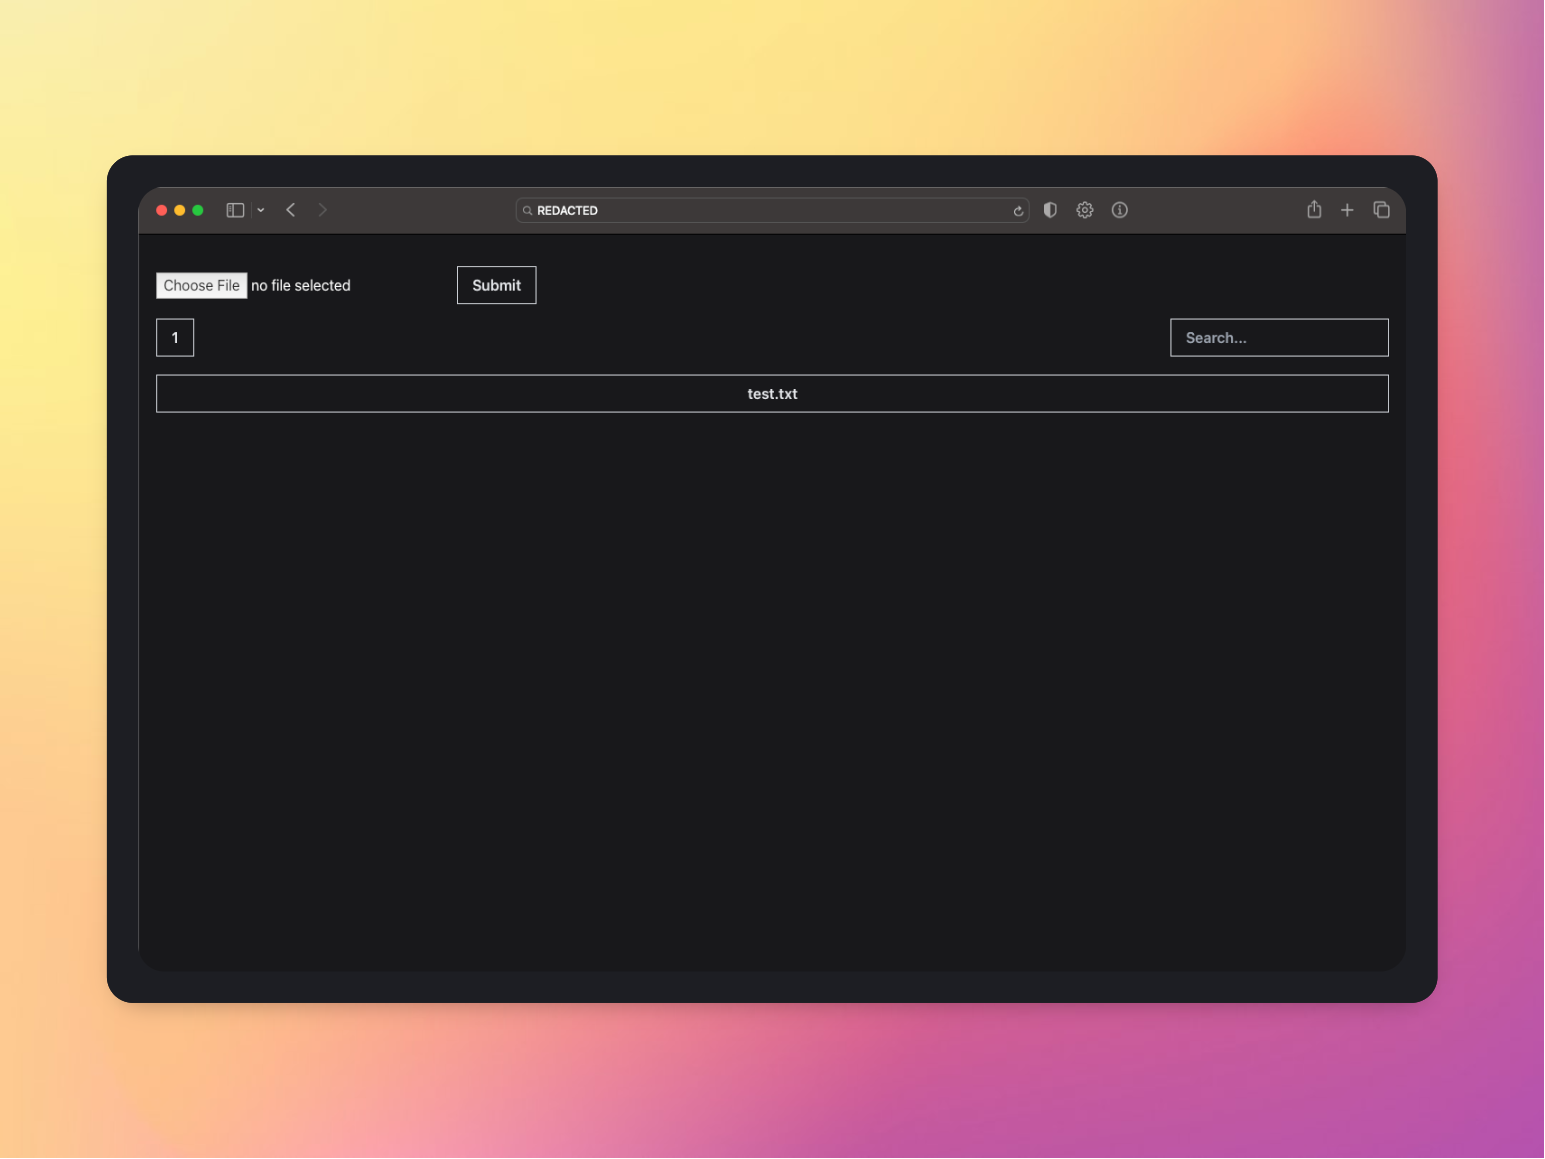
A ferramenta é um repositório do GitHub que fornece uma ferramenta de reconhecimento (recon) que permite carregar sua descoberta de domínios por meio de uma opção de upload. A ferramenta utiliza HTTPX, que é uma ferramenta que verifica domínios ativos. A ferramenta também possui um banco de dados MongoDB Atlas integrado, que é um banco de dados em nuvem que permite armazenar os dados de reconhecimento.
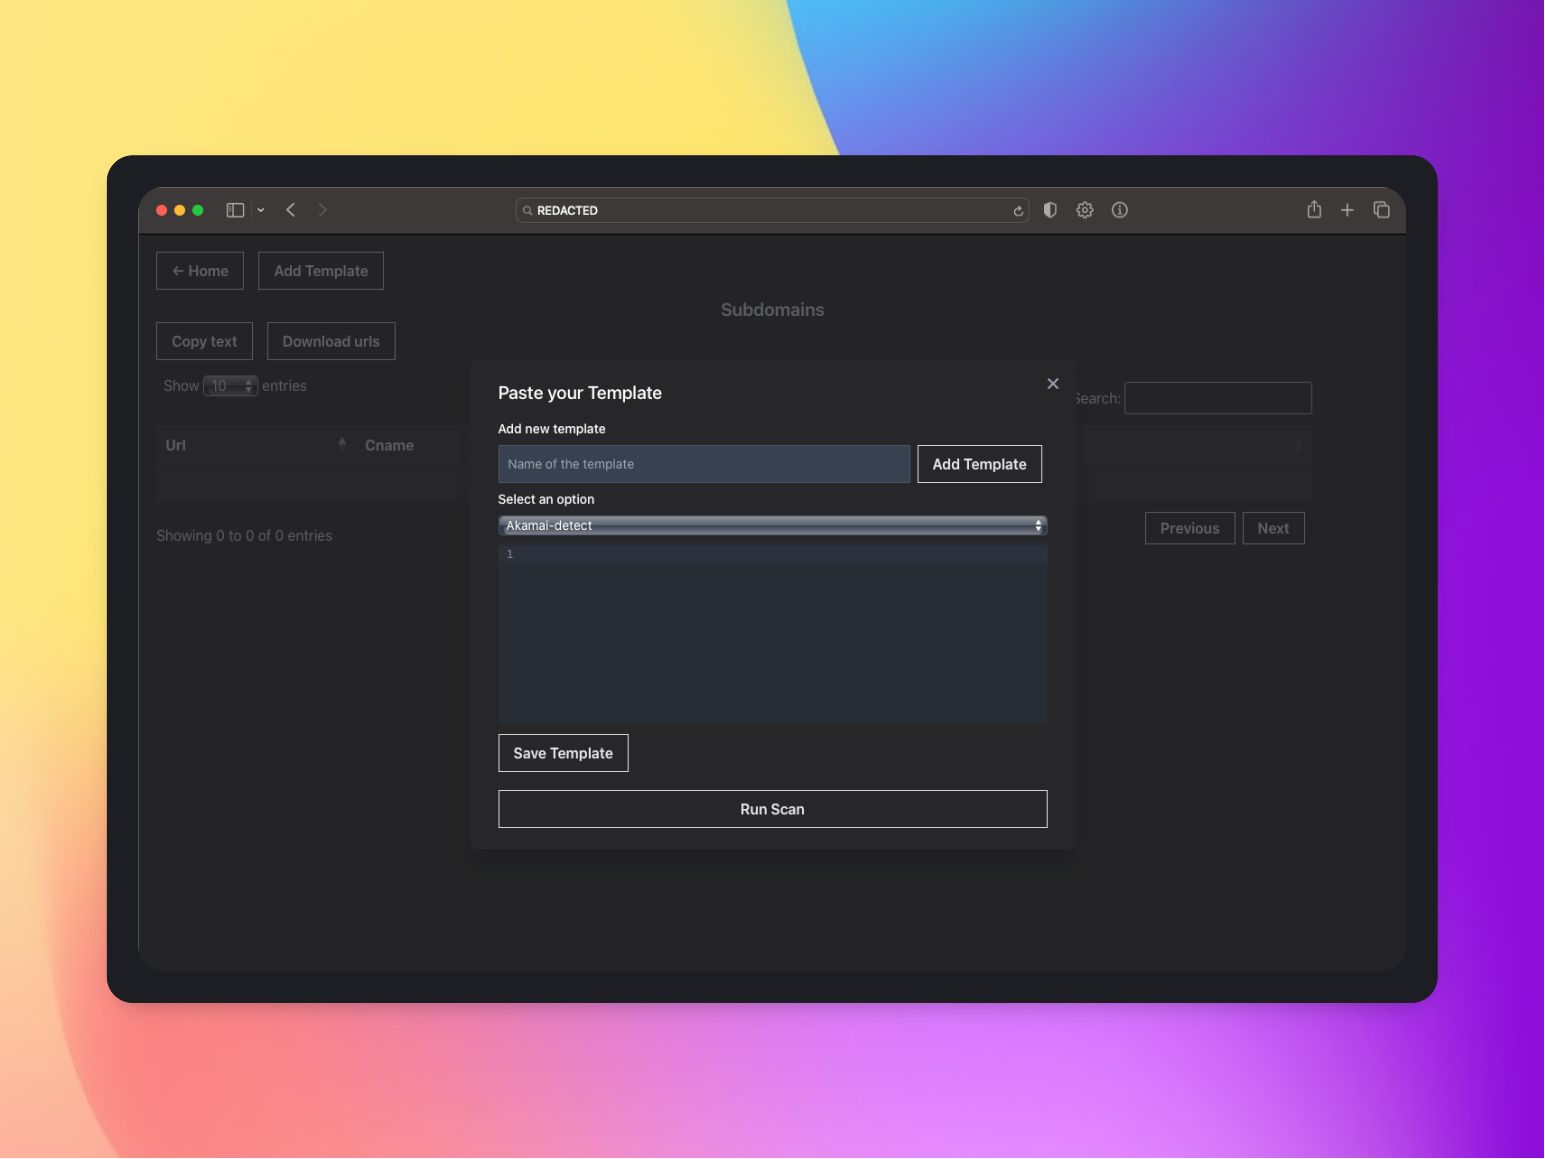
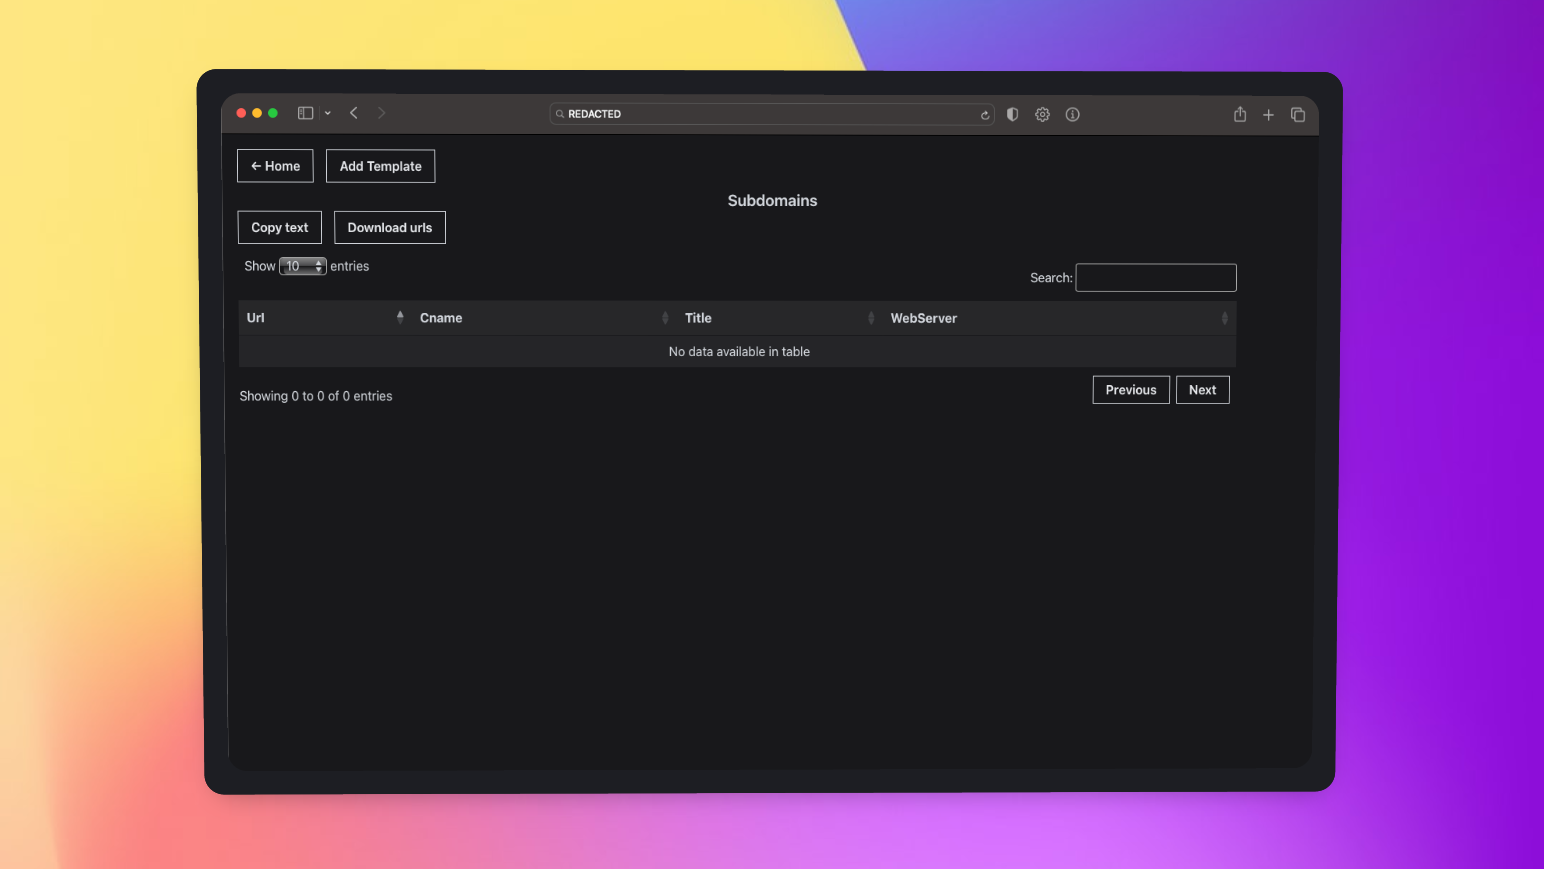
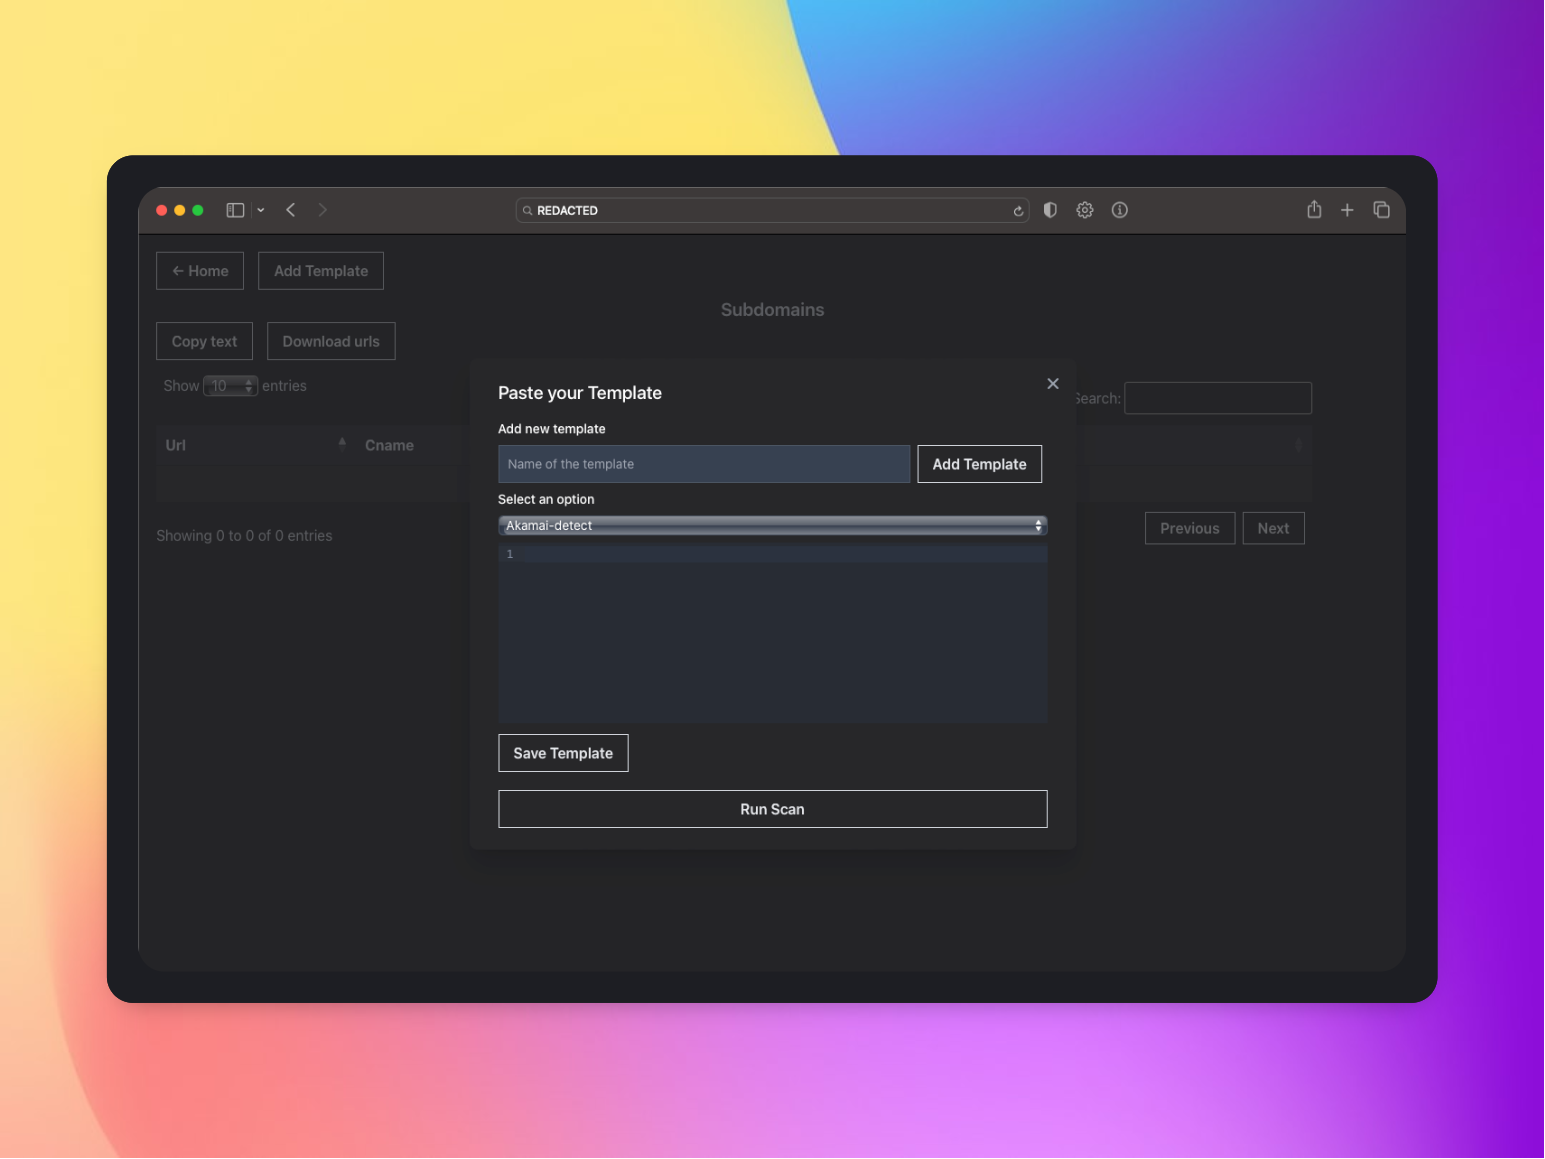
Os usuários podem interagir com a ferramenta por meio de uma interface de usuário (UI) que fornece uma visão pesquisável dos subdomínios carregados. A UI também distingue title e cname e fornece uma opção de pesquisa para navegar facilmente pelos dados de subdomínios carregados.
Além disso, a ferramenta oferece a capacidade de executar o Nuclei no backend por meio da UI. O Nuclei é uma ferramenta usada para varredura de vulnerabilidades e é comumente usado em conjunto com outras ferramentas de reconhecimento. Os usuários podem receber notificações via Discord quando a varredura do Nuclei for concluída.
No geral, a ferramenta fornece uma maneira eficiente e eficaz de coletar e armazenar dados de reconhecimento, bem como pesquisar e navegar facilmente pelos dados coletados por meio de uma interface amigável. A integração do Nuclei e das notificações do Discord também agrega valor à ferramenta, fornecendo recursos adicionais de varredura e notificações fáceis sobre varreduras concluídas.
Por favor, certifique-se de ter o GO lang instalado. Visite https://go.dev/doc/install para referência.
Certifique-se de instalar Nuclei e HTTPX
Acesse https://www.mongodb.com/atlas/database e crie uma conta. Você pode escolher entre uma conta gratuita ou paga com base nas suas necessidades. Depois de criar sua conta, pode ser útil instalar o aplicativo de UI, MongoDB Compass, a partir de https://www.mongodb.com/try/download/compass. Essa ferramenta pode ajudar você a gerenciar seu banco de dados com mais facilidade.
Após configurar o banco de dados, salve a URL de conexão do banco de dados, pois precisaremos dela mais tarde para esta ferramenta.
Garanta que o servidor esteja no ar e em execução e que todas as etapas necessárias tenham sido concluídas. Quando o servidor estiver em execução, o banco de dados criará automaticamente um banco de dados de teste onde todos os diferentes arquivos serão listados. Como Users para nome de usuário e senha, Files para toda a lista de subdomínios e Templates para todos os modelos. Navegue até a seção de usuários do banco de dados e adicione o nome de usuário e a senha desejados para acessar seu Recon Ninja, pois por padrão ele vem com uma página de login que exige nome de usuário e senha.
Seguindo estas etapas abaixo, crie um arquivo como esta seção Users do banco de dados.
/**
* Paste one or more documents here
*/
{
  "username": "admin",
  "password": "admin"
}
Certifique-se de que sua versão do node esteja atualizada para a mais recente.
Clone este repositório
git clone https://github.com/tess-ss/recon-ninja.git
Muito uau, olha só isso! A pasta principal se chama 'recon-ninja/' e ainda vem com duas pastas bônus dentro: 'Frontend/' e 'Backend/'. Que conveniente!
Bem, bem, bem, chegou a hora da parte emocionante! Vá para 'cd /recon-ninja' e verifique se você encontrou o tesouro usando 'ls'. Você deve ver as mágicas pastas 'Frontend/' e 'Backend/' esperando por você dentro
Certifique-se de ter o npm instalado ou apenas execute o seguinte comando:
sudo apt install npm
/Frontend e faça o seguinte:npm install
Altere o caminho da API do backend para o IP do seu servidor em src/axiosConfig.js
axios.defaults.baseURL = 'http://ip:port/';
Faça uma compilação de produção do aplicativo React:
npm run build
/Backend e faça o seguinte. Tipo cd /Backend e agora faça o seguinte, que éInstale as dependências:
npm install
Mova a pasta build do Frontend para o diretório raiz
mv ../Frontend/build .
Aplique o seguinte:
db.js na função mongoose.connectdiscordWebhookUrl em app.jsAbra o servidor redis antes de executar o aplicativo: (Se você não tiver redis-server, instale-o via sudo apt-get install redis-server)
redis-server
Crie uma pasta uploads
mkdir uploads
Instale o servidor pm2 para hospedar o aplicativo nodejs:
npm i pm2 -g
Inicie o aplicativo:
pm2 start app.js
O aplicativo estará rodando na porta 3000 (você pode alterar o número da porta se quiser, mudando o número da porta na função app.listen em app.js)
Agora, visite http://YOUR-VPS-IPS:3000 e você verá o Recon Ninja no ar e em execução. Assim
Sinta-se à vontade para usar meu link de referência da Digital Ocean para configurar um VPS, se estiver interessado