Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
burpfox — Uma extensão do Burp Suite que integra o scanner XSS Dalfox diretamente no seu fluxo de trabalho. | Kitploit
Ferramentas/GitHubGitHub/halilkirazkaya/burpfox
Scanners de Vulnerabilidades WebAnálise Dinâmica (Sandboxing)Análise de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubhalilkirazkaya/burpfox

burpfox

Uma extensão do Burp Suite que integra o scanner XSS Dalfox diretamente no seu fluxo de trabalho.

Ver Repositório
23186há 9 mesesRevisado pelo Kitploit
Compartilhar

🦊 BurpFox

Uma extensão do Burp Suite que integra o scanner XSS Dalfox diretamente no seu fluxo de trabalho.

Burp Suite Java License

Funcionalidades

  • 🎯 Varredura com clique direito - Escaneie requisições diretamente do Histórico do Proxy ou do Repetidor.
  • ⚙️ Opções completas do Dalfox - Sensível ao contexto, evasão de WAF, XSS cego e mais.

Pré-requisitos

1. Instalar Dalfox

O Dalfox deve estar instalado no seu sistema antes de usar o BurpFox.

macOS (Homebrew):

brew install dalfox

Linux (Go):

go install github.com/hahwul/dalfox/v2@latest

Verificar instalação:

dalfox version

Nota: Certifique-se de que dalfox está no seu PATH. O BurpFox também verifica locais comuns como ~/go/bin/dalfox e /usr/local/bin/dalfox.

Instalação

Opção A: Baixar Release (Recomendado)

  1. Baixe o último burpfox-x.x.jar do Releases
  2. Abra o Burp Suite
  3. Vá para Extensions → Installed → Add
  4. Selecione Extension type: Java
  5. Clique em Select file e escolha o JAR baixado
  6. Clique em Next para carregar a extensão

Opção B: Compilar a partir do Código Fonte

Requisitos:

  • Java 17+
  • Maven 3.6+
# Clone the repository
git clone https://github.com/halilkirazkaya/burpfox.git
cd burpfox

# Build
mvn clean package

# The JAR will be at target/burpfox-0.1.jar

Em seguida, siga os passos 2-6 da Opção A para instalar o JAR.

Uso

Varredura Rápida

  1. No Burp Suite, capture uma requisição (Proxy, Repetidor, etc.)
  2. Clique com o botão direito na requisição
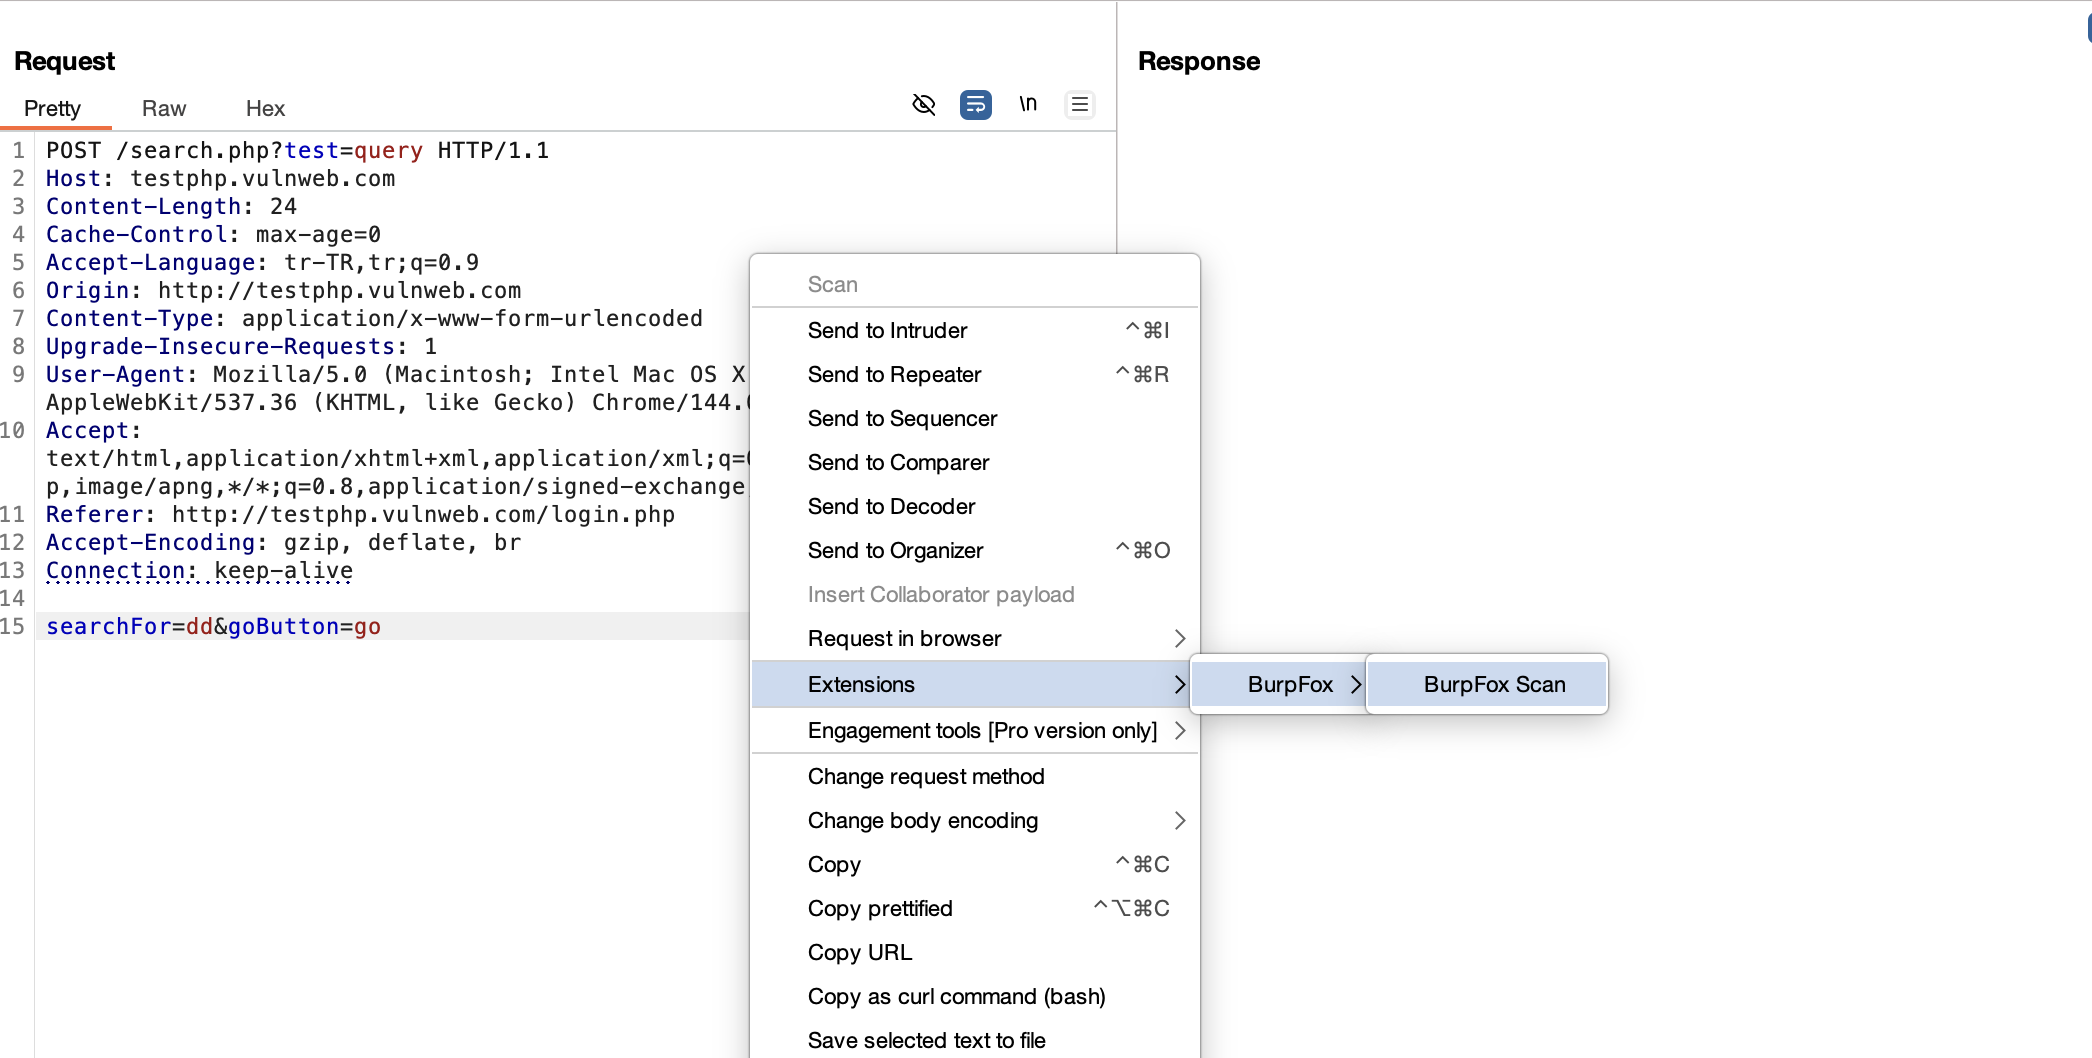
  3. Selecione BurpFox Scan
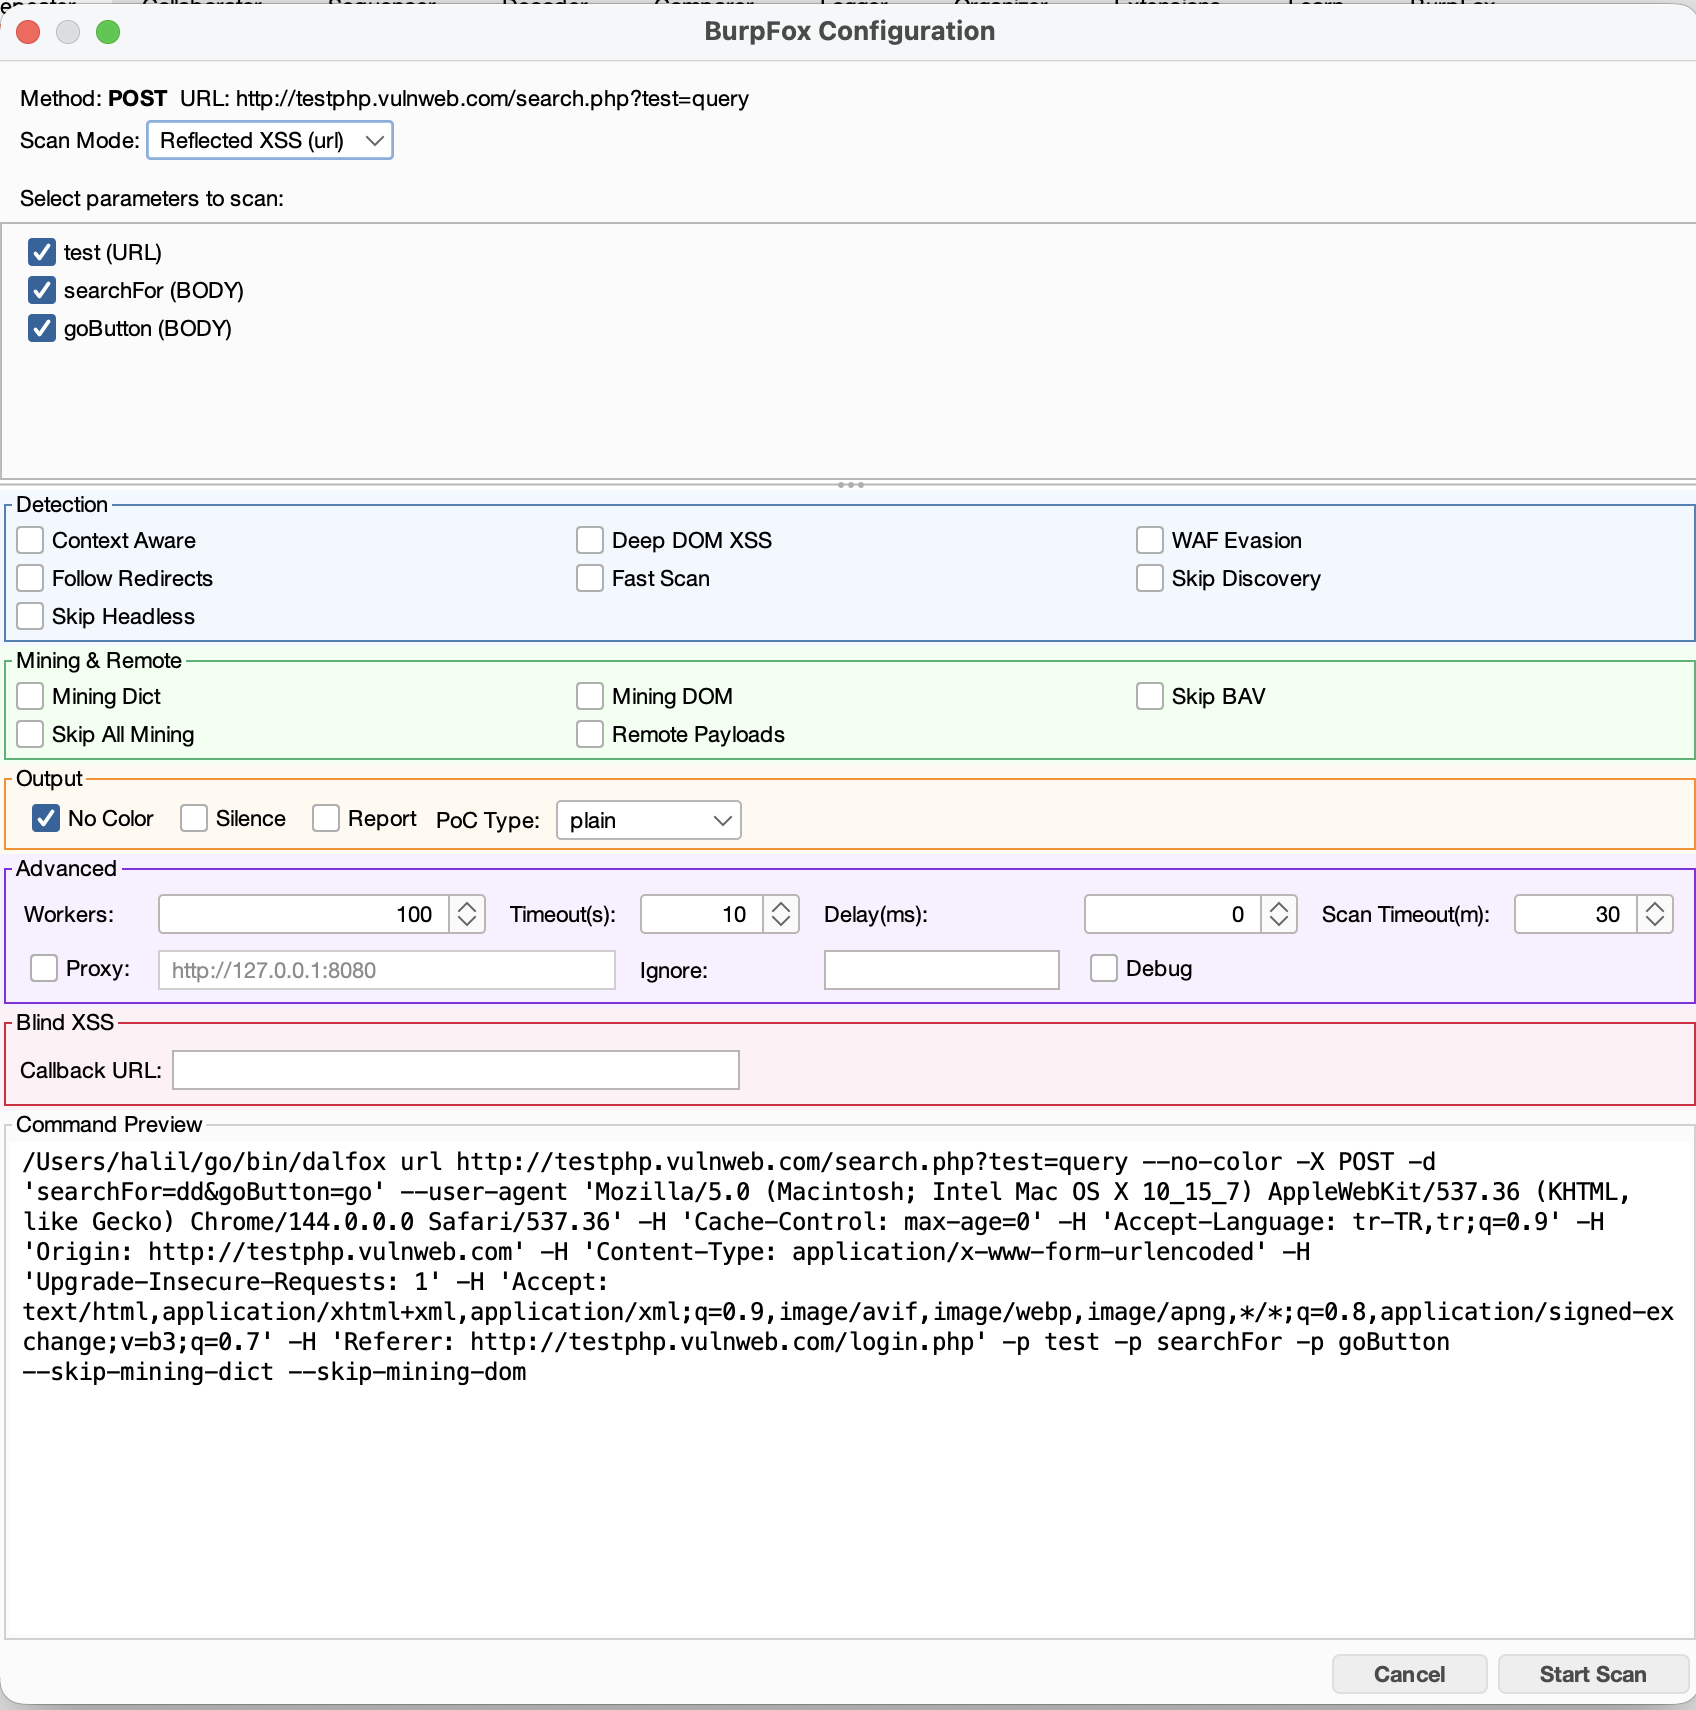
  4. Configure as opções de varredura e selecione parâmetros
  5. Clique em Start Scan

Opções de Varredura

CategoriaOpções
DetecçãoContext Aware, Deep DOM XSS, WAF Evasion, Follow Redirects, Fast Scan
MiningMining Dict, Mining DOM, Skip BAV, Remote Payloads
SaídaNo Color, Silence Mode, Report, PoC Type (plain/curl/httpie)
AvançadoWorkers, Timeout, Delay, Proxy, Ignore Return

Modos de Varredura

  • Reflected XSS (url) - Varredura XSS padrão
  • Stored XSS (sxss) - Requer uma URL de gatilho onde o payload será executado

Varredura em Lote

Selecione múltiplas requisições no Histórico do Proxy ou Mapa do Site, então clique com o botão direito para:

  • Scan All Selected - Abre diálogos de configuração para cada requisição
  • Scan Individual - Escolha requisições específicas do submenu

Configuração

Caminho Personalizado do Dalfox

Se o Dalfox não estiver no seu PATH, defina a propriedade do sistema:

# In Burp Suite JVM options
-Ddalfox.path=/custom/path/to/dalfox

Proxy Através do Burp

Ative a opção Proxy nas configurações Avançadas para rotear o tráfego do Dalfox através do Burp (padrão: http://127.0.0.1:8080).

Capturas de Tela

1. Enviar para BurpFox Send to BurpFox

2. Configurar Varredura Configure Scan

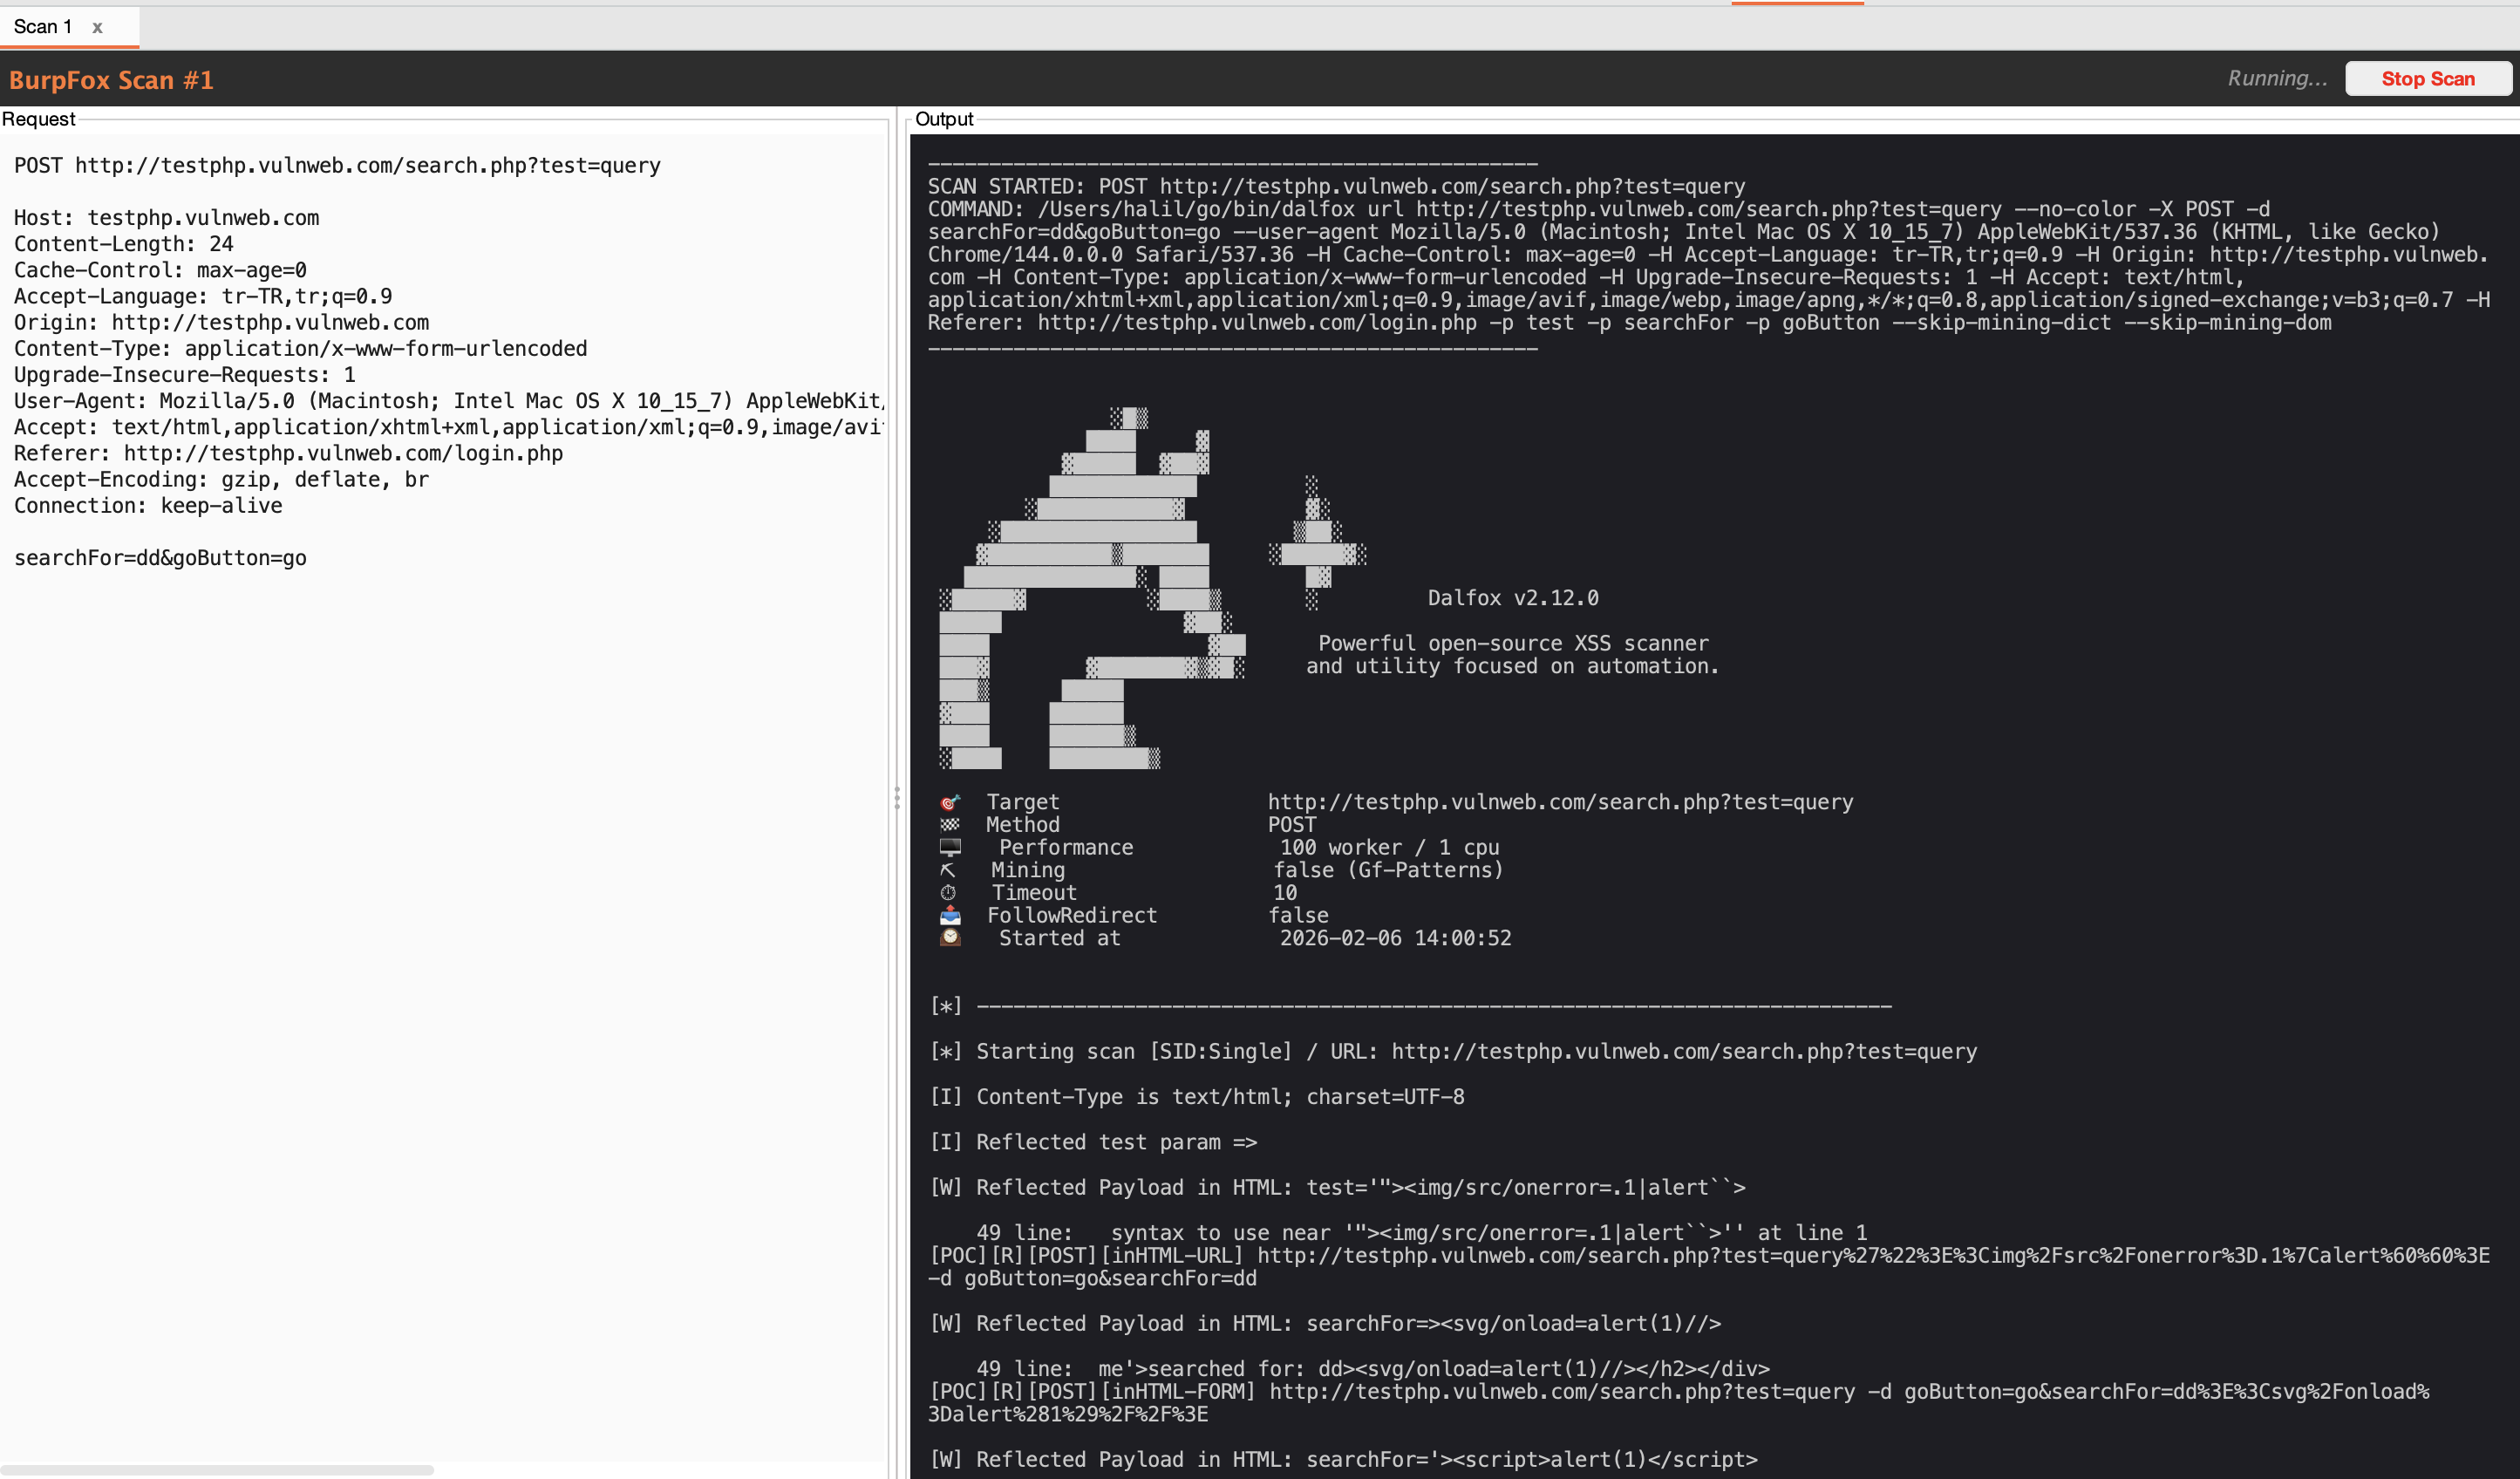
3. Resultados da Varredura Scan Results

Solução de Problemas

"Dalfox não encontrado"

  1. Verifique se o Dalfox está instalado: dalfox version
  2. Verifique se está no PATH: which dalfox

Varredura trava ou expira

  • Aumente o Scan Timeout nas opções Avançadas (padrão: 30 minutos)
  • Tente ativar Fast Scan para resultados mais rápidos
  • Verifique se o alvo está acessível

Nenhuma vulnerabilidade encontrada

  • Certifique-se de que os parâmetros estão selecionados para varredura
  • Tente desativar Skip Discovery para encontrar mais pontos de injeção
  • Ative Mining Dict e Mining DOM para uma varredura abrangente

Contribuindo

Contribuições são bem-vindas! Sinta-se à vontade para enviar um Pull Request.

Licença

Este projeto está licenciado sob a Licença MIT - veja o arquivo LICENSE para detalhes.

Créditos

  • Dalfox por @hahwul - O poderoso scanner XSS
  • Burp Suite por PortSwigger - A plataforma de testes de segurança web

Autor

Halil Kirazkaya - @halilkirazkaya


Feito com ❤️ para a comunidade de segurança.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →