
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 mr-xn/cve-2023-28432
Modelos nuclei para CVE-2023-28434
 malwareman007/cve-2022-36537
PoC do CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
Um exploit real para BitBucket RCE CVE-2022-36804
 s1n6h/barcha
Barcha é o seu canivete suíço para reconhecimento de SQL Injection 🔍. Escrito em Go, automatiza: Enumeração de hosts SSL no Shodan 🕵️♂️…
 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit de prova de conceito para bypass de autenticação do FortiOS (CVE-2024-55591) que permite acesso não autenticado aos logs do sistema via…
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM Injeção de Comando de 2ª Ordem Não Autenticada
 nccgroup/jdser-ngng
Um plugin do Burp Extender, que desserializa objetos Java e os codifica em XML usando a biblioteca Xtream.
 rvzsec/cve-2024-42640
Execução Remota de Código Não Autenticada via biblioteca Angular-Base64-Upload
 0xjohnnydev/webkit-navigationapi-sop-bypass
Bypass de SOP do WebKit NavigateEvent.canIntercept via interceptação entre portas — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
Verificações de segurança para suas pesquisas

 zer0sumgam3/cve-2026-66066-poc
PoC para CVE-2026-66066 em Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE em MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin burp para log4j2 versão Java, dnslog selecionou um domínio não dnslog.cn
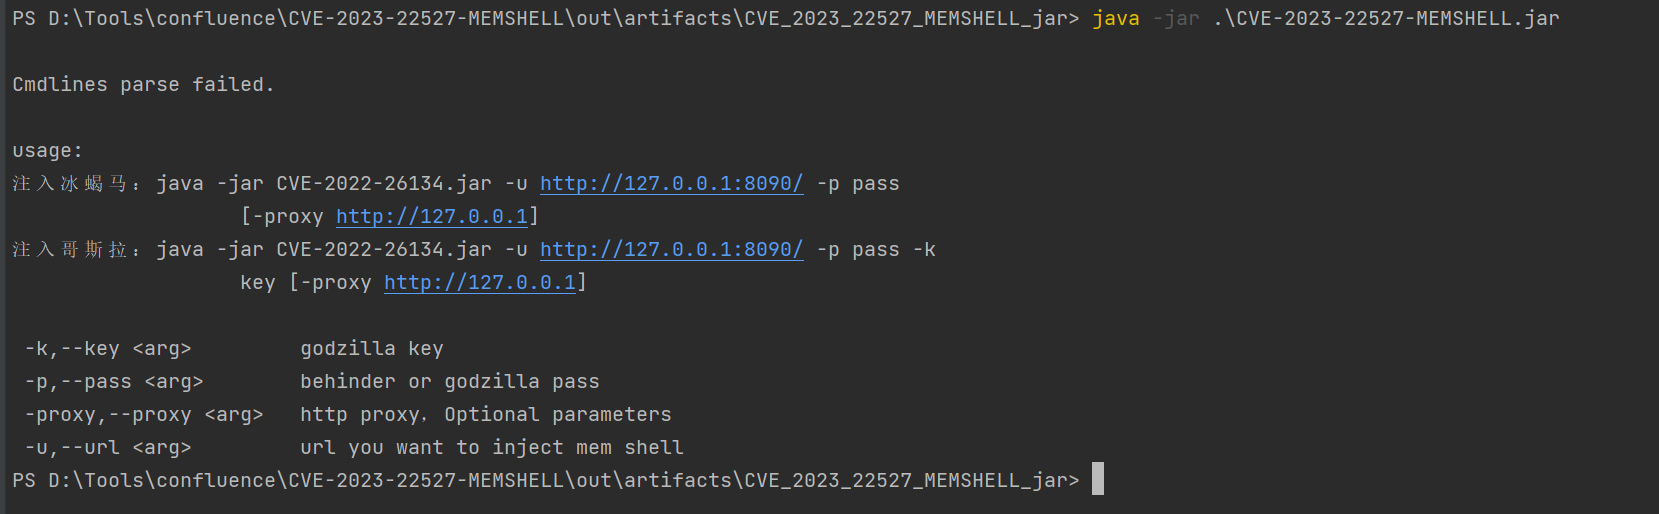 m0untainshley/cve-2023-22527-memshell
Ferramenta de exploração da vulnerabilidade CVE-2023-22527 no Confluence, com suporte à injeção de memory shell do Behinder/Godzilla e suporte à…
 x1tan/cve-2019-13025
Connect Box CH7465LG (CVE-2019-13025)
 boxhg/cve-2019-0604
Explicação detalhada do código do exploit RCE do SharePoint do k8gege cve-2019-0604-exp.py, crie seu próprio payload








