
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 horizon3ai/cve-2024-29824
Vulnerabilidade de Execução Remota de Código por Injeção de SQL no Ivanti EPM
 pentestical/cve-2020-9484
Exploit de prova de conceito em Bash para CVE-2020-9484 que permite execução remota de código no Apache Tomcat através de desserialização insegura em…
 b1anda0/cve-2020-8209
Este script é um script de detecção em lote para a vulnerabilidade de travessia de diretório do Citrix XenMobile (CVE-2020-8209).
 shuai06/cve-2022-30525
Script de detecção em massa da vulnerabilidade de injeção remota de comandos no firewall Zyxel (CVE-2022-30525)
 verctor/nexus_rce_cve-2019-7238
Algumas notas de depuração e exploit (não cego)
 rohmatariow/cve-2026-22812-exploit
Kit de exploração para CVE-2026-22812 (RCE não autenticado no OpenCode) que fornece shell interativo, execução arbitrária de comandos,…
 p3nt3st3r-star/cve-2026-0300-poc
Prova de conceito para CVE-2026-0300, um estouro de buffer crítico no Portal User-ID do PAN-OS que permite execução remota de código não autenticada…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Injeção de Comandos Autenticada (Shell Reversa)
 liangyueliangyue/spring-core-rce
Exploração baseada em Python para CVE-2022-22965 (Spring4Shell) com detecção de vulnerabilidade e injeção de webshell (Behinder/Godzilla) em…
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
A API de administração do Keycloak permite que usuários com privilégios baixos usem funções administrativas
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
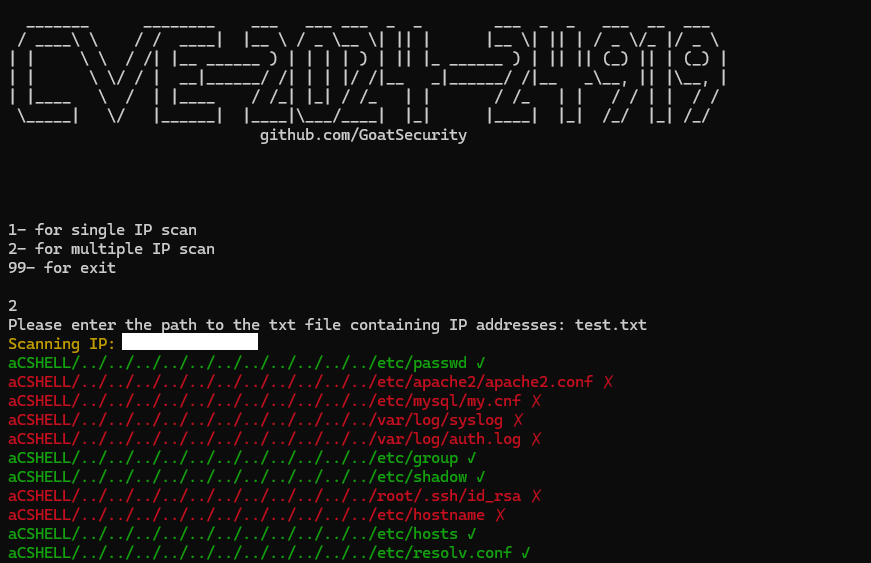 goatsecurity/cve-2024-24919
exploit do CVE-2024-24919
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 shell de injeção de comando. O pacote pdfkit a partir de 0.0.0 é vulnerável a injeção de comando, onde a URL não é devidamente…
 eudemonics/scaredycat
Script em Python para gerar um arquivo MP4 malicioso e iniciar um servidor web CherryPy hospedando uma página HTML simples com o arquivo incorporado.…
 emerinohdz/facebrute
Script de brute force para Facebook
 jaiguptanick/cve-2019-0232
Análise de vulnerabilidade e PoC para o Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)








