
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 center-for-threat-informed-defense/adversary_emulation_library
Uma biblioteca aberta de planos de emulação de adversários projetada para capacitar organizações a testar suas defesas com base em TTPs do mundo real.
 xalgorix/xalgorix
Agentes autônomos de pentesting com IA — reconhecimento em tempo real, detecção de vulnerabilidades e orquestração de exploração. Go + TypeScript.
 protectai/ai-exploits
Uma coleção de explorações reais de IA/ML para vulnerabilidades divulgadas de forma responsável
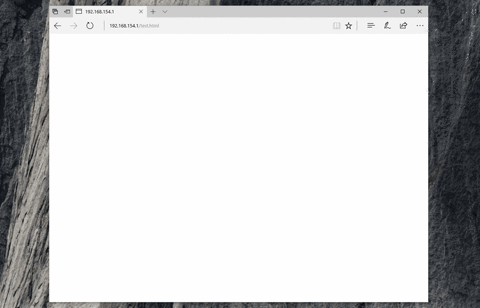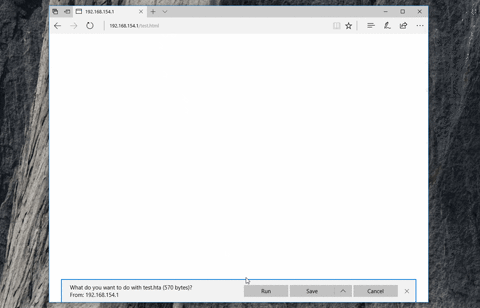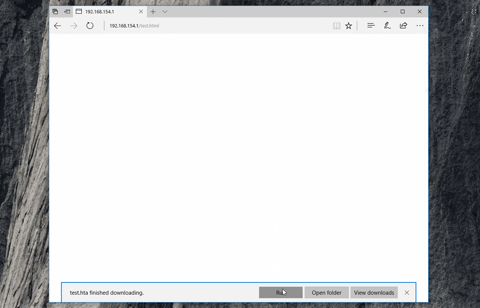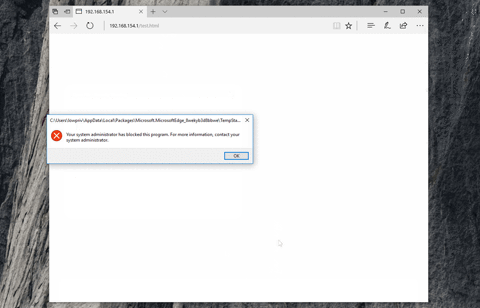 nccgroup/demiguise
Ferramenta de criptografia HTA para Red Teams
 danops-1/gpt-agreement-payment
Conjunto de ferramentas de reprodução de protocolo de assinatura ponta a ponta para ChatGPT Plus/Team/Pro · resolvedor visual hCaptcha · pesquisa…
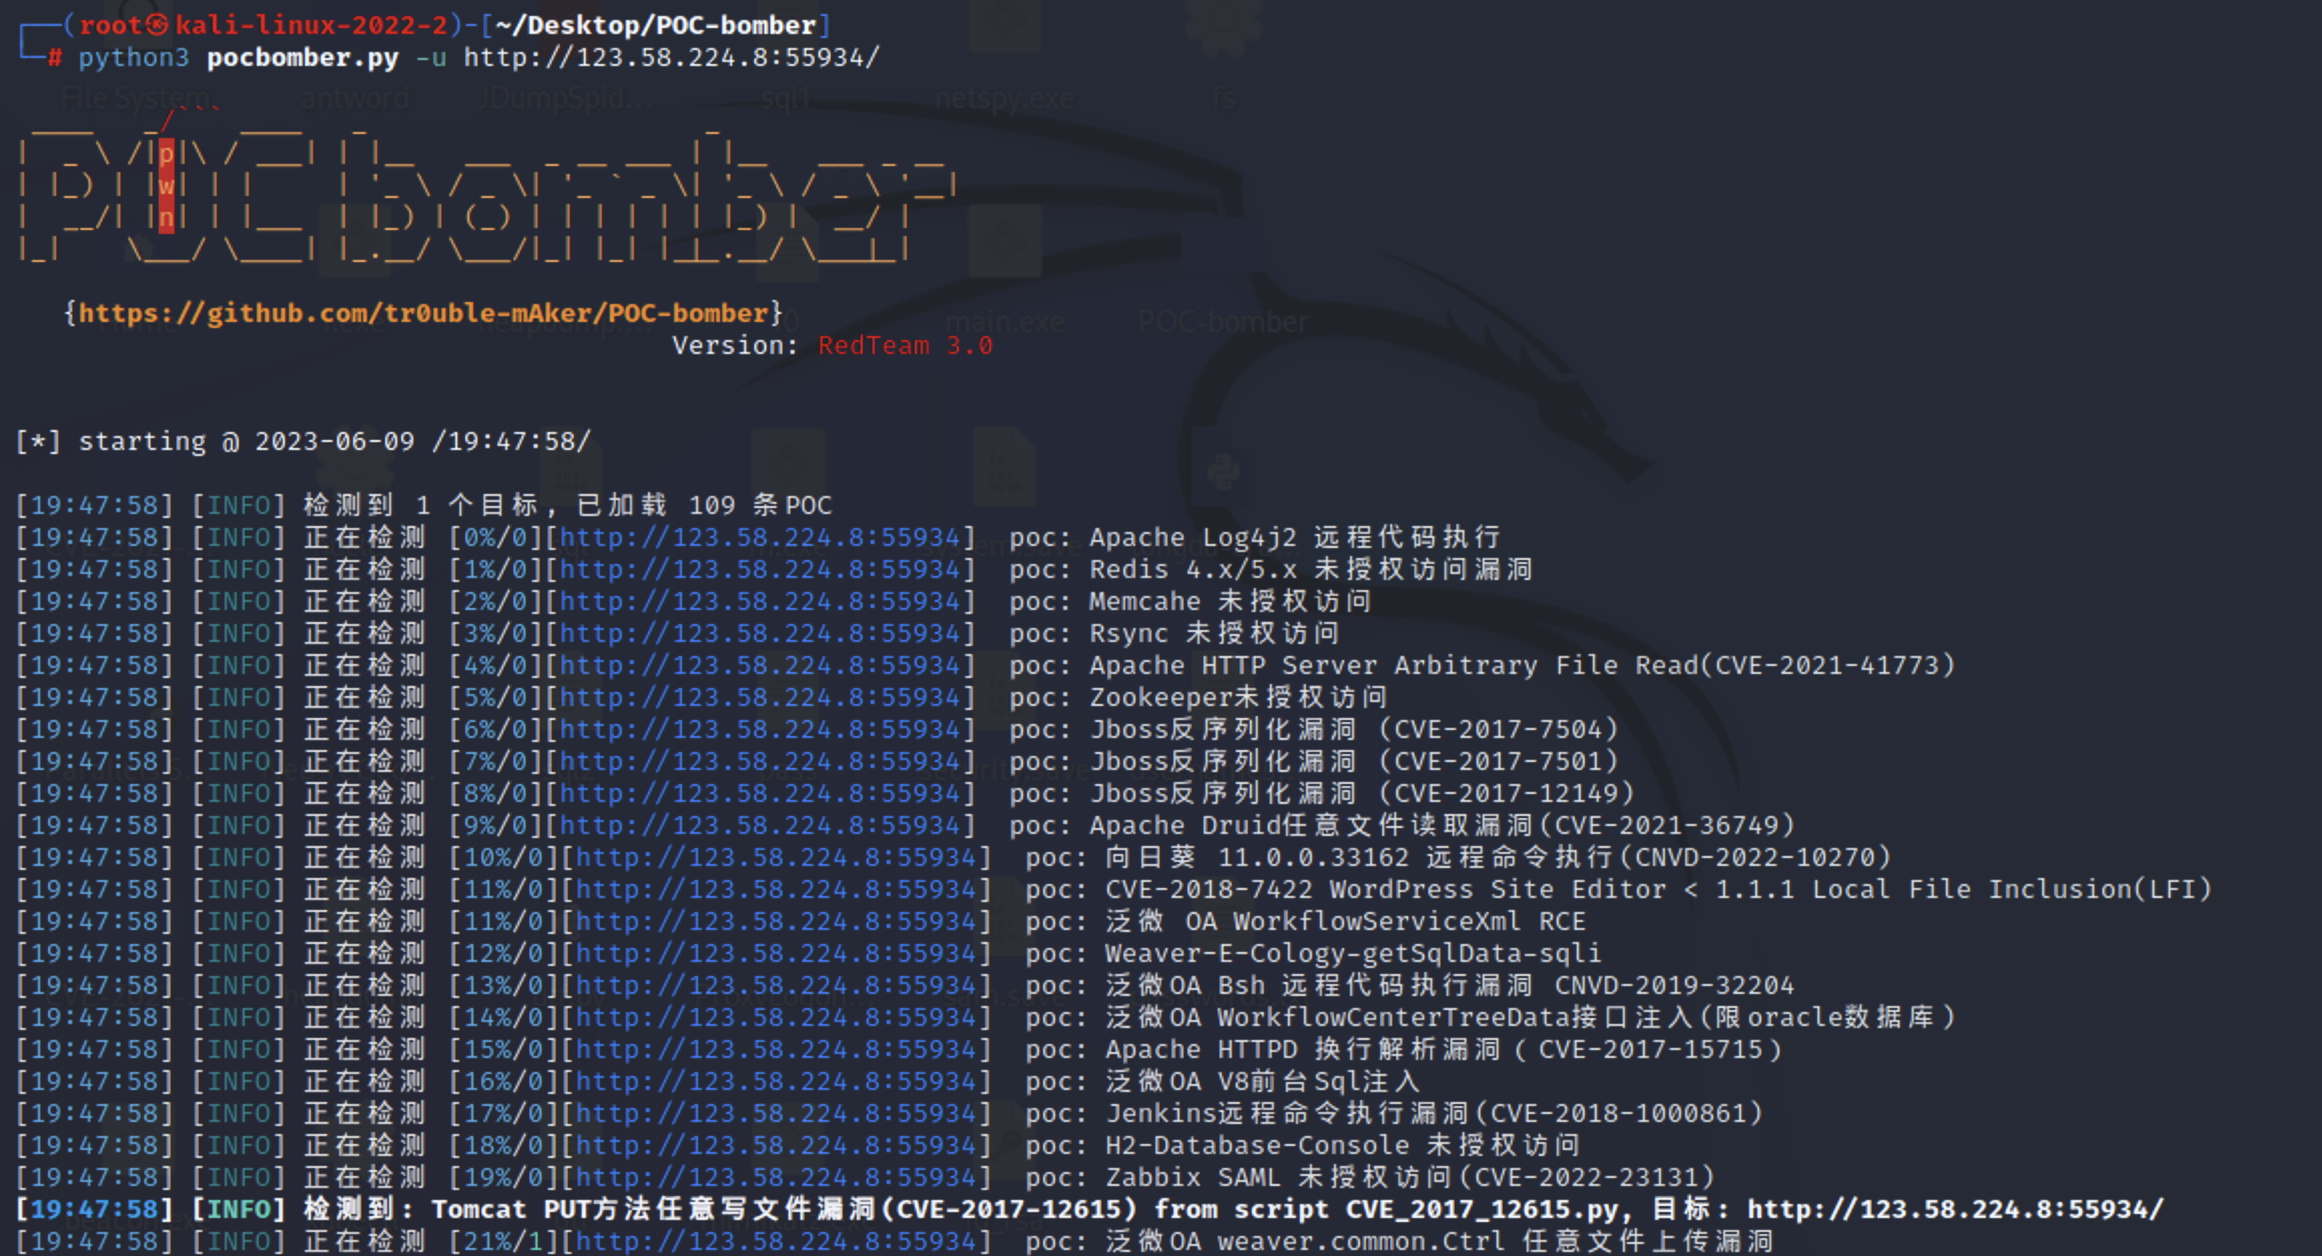 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点
 vladko312/sstimap
Ferramenta automática de detecção de SSTI com interface interativa
 sunblaze-ucb/exploitgym
ExploitGym é um benchmark realista e de grande escala, construído a partir de vulnerabilidades do mundo real, projetado para avaliar a capacidade de…
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 skavngr/rapidscan
:new: O Scanner Multiferramenta de Vulnerabilidades Web.
 0xinfection/tidos-framework
O Framework Ofensivo Manual de Teste de Penetração em Aplicações Web.
 renniepak/cspbypass
CSPBypass.com, uma ferramenta projetada para ajudar hackers éticos a contornar Políticas de Segurança de Conteúdo (CSP) restritivas e explorar…
 arnaucube/coffeeminer
pool de mineração de criptomoedas colaborativo (mitm) em redes wifi
 hakluke/weaponised-xss-payloads
Payloads XSS concebidos para transformar alert(1) em P1
 christophetd/log4shell-vulnerable-app
Aplicação web Spring Boot vulnerável ao Log4Shell (CVE-2021-44228).
 reajason/memshellparty
Uma ferramenta de geração rápida de cavalos de memória focada em middleware Java mainstream, dedicada a simplificar o fluxo de trabalho de…
 portswigger/param-miner
Extensão do Burp Suite que descobre parâmetros ocultos e não vinculados usando diffing avançado e busca binária, permitindo a detecção de…
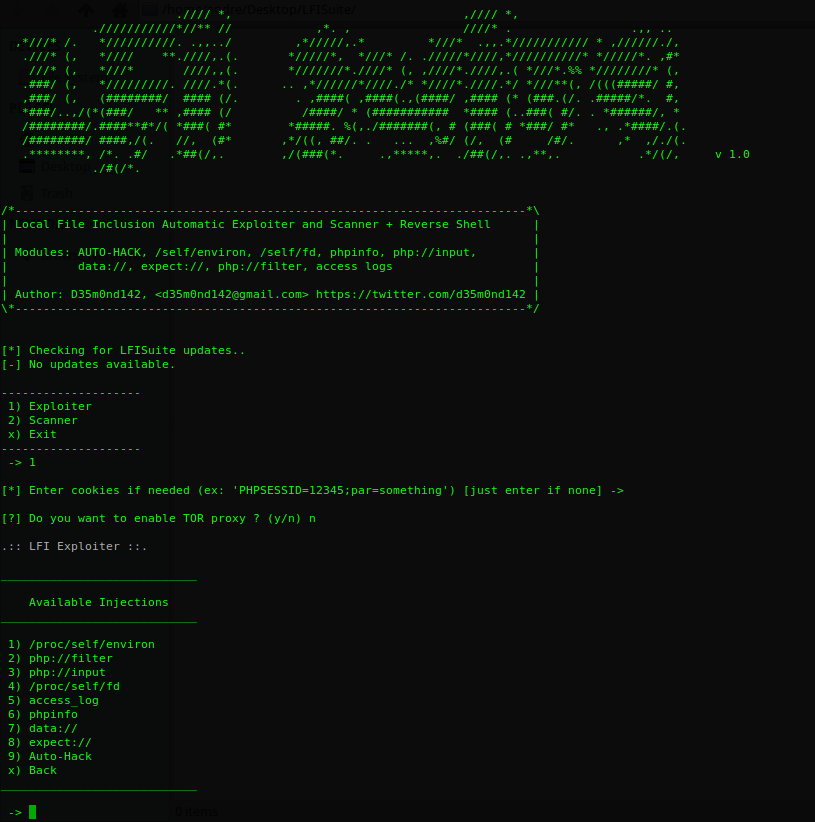 d35m0nd142/lfisuite
Explorador de LFI Totalmente Automático (+ Reverse Shell) e Scanner








