
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 msanft/cve-2025-55182
PoC exploit para CVE-2025-55182, demonstrando execução remota de código em React Server Functions via poluição de protótipo e um payload elaborado do…
 t3l3machus/toxssin
Uma interface de linha de comando para exploração de XSS e gerador de payloads.
 knavesec/credmaster
Ferramenta de password spraying CredKing refatorada e aprimorada, usa APIs FireProx para rotacionar endereços IP, permanecer anônimo e contornar o…
 adrmxr/kithack
Pacote de ferramentas de hacking & gerador de backdoors.
 1n7erface/poclist
Scripts PoC específicos de vulnerabilidade para descobrir e explorar falhas de RCE, SQLi, XXE, SSRF e acesso não autorizado em aplicações web…
 yeswehack/vulnerable-code-snippets
Fragmentos vulneráveis do Twitter
 assetnote/nowafpls
Plugin do Burp para Contornar WAFs por meio da inserção de Dados Lixo
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadeia RCE completa
 veracode-research/rogue-jndi
Um servidor LDAP malicioso para ataques de injeção JNDI
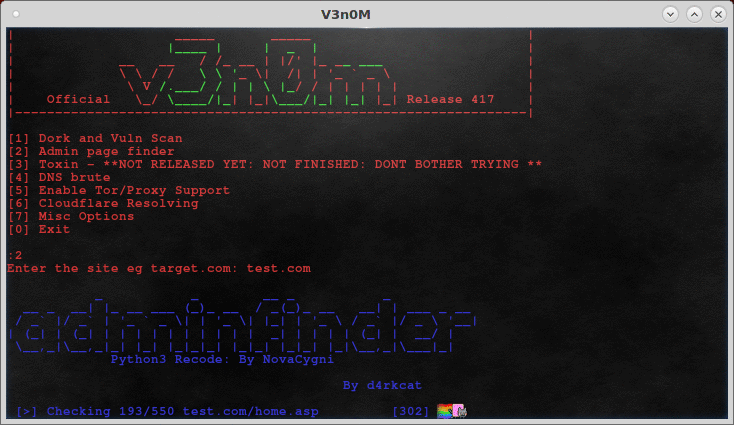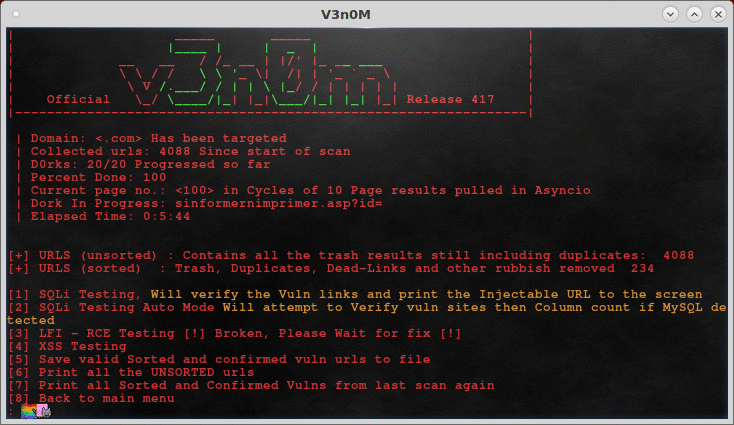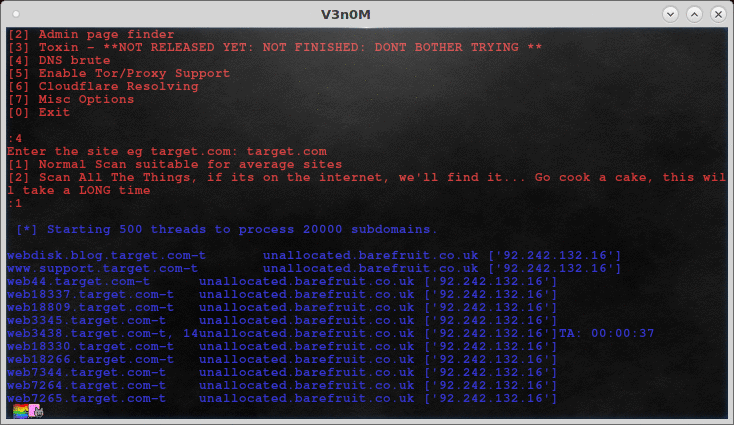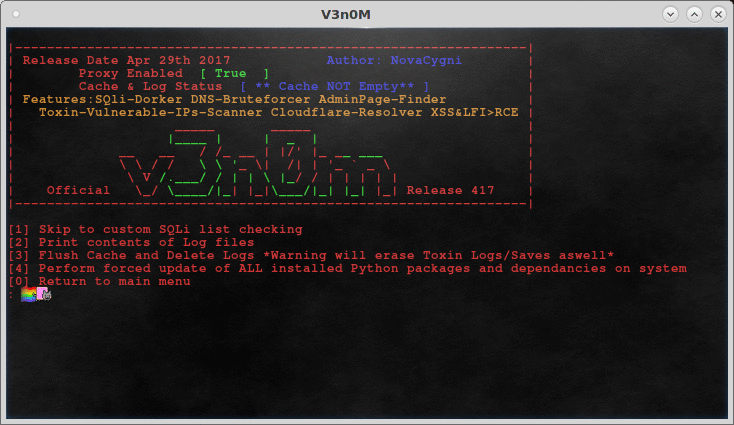 v3n0m-scanner/v3n0m-scanner
Scanner popular de Pentesting em Python3.6 para SQLi/XSS/LFI/RFI e outras Vulns
 portswigger/xss-cheatsheet-data
Conjunto de dados JSON de vetores de payload XSS contribuído pela comunidade que alimenta a cheat sheet de XSS do PortSwigger, com metadados de…
 qi4l/jyso
Framework de exploração de desserialização Java e injeção JNDI de dupla finalidade com capacidades avançadas de bypass para WAF, RASP e versões altas…
 depthfirstdisclosures/nginx-rift
NGINX RCE exploits
 alisamtechnology/atscan
Pesquisa Avançada de Dorks & Scanner de Exploração em Massa
 janusec/janusec
Gateway de aplicação unificado que fornece proxy reverso, WAF, defesa contra CC, autenticação OAuth2, automação de certificados ACME e GSLB para…
 mubix/shellshocker-pocs
Coleção de Provas de Conceito e Alvos Potenciais para #ShellShocker
 wireghoul/htshells
Shells htaccess autocontidos e ataques








