

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
JQShell — Ferramenta automatizada de exploração para CVE-2018-9206 (jQuery File Upload) com varredura de alvo único/múltiplo, suporte a proxy Tor e registro de saída para testes de penetração e uso educacional. | Kitploit
Ferramentas/GitHubGitHub/stahlz/jqshell
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubstahlz/jqshell

JQShell

Ferramenta automatizada de exploração para CVE-2018-9206 (jQuery File Upload) com varredura de alvo único/múltiplo, suporte a proxy Tor e registro de saída para testes de penetração e uso educacional.

Ver Repositório
621483há 8 anosRevisado pelo Kitploit
Compartilhar

alt text

JQShell

Uma versão armada do CVE-2018-9206.

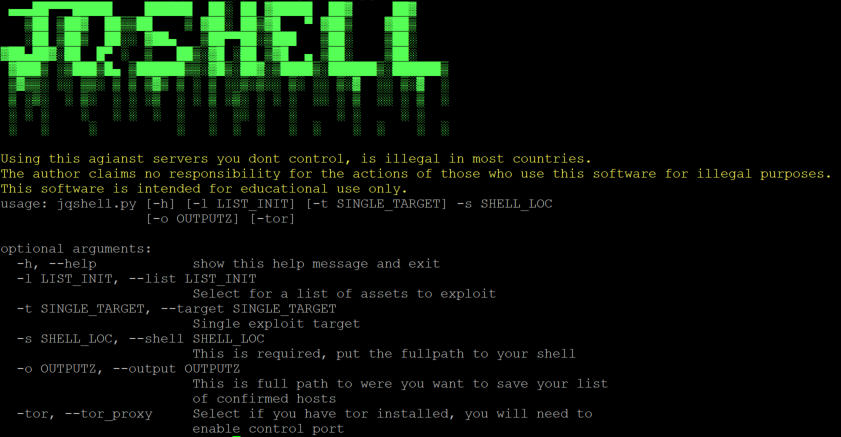
Aviso Legal

Usar isto contra servidores que você não controla é ilegal na maioria dos países. O autor não se responsabiliza pelas ações daqueles que usam este software para fins ilegais. Este software é destinado apenas para uso educacional. Nenhum servidor foi ilegalmente comprometido durante a criação deste software.

Funcionalidades

Alvo Único Múltiplos Alvos Tor

Pré-requisitos

Por favor, instale estes pacotes necessários.

Python3

pip3 install requests pysocks subprocess stem

Porta de Controle do Tor

Para usar o Tor neste script, você deve editar seu arquivo torrc e ativar a porta de controle do Tor na 9051.

Normalmente este arquivo está em: /etc/tor/torrc

abra este arquivo e altere esta linha:

#ControlPort 9051

para

ControlPort 9051
restart tor service

Uso

usage: jqshell.py [-h] [-l LIST_INIT] [-t SINGLE_TARGET] -s SHELL_LOC
                  [-o OUTPUTZ] [-tor]

optional arguments:
  -h, --help            mostra esta mensagem de ajuda e sai
  -l LIST_INIT, --list LIST_INIT
                        Seleciona uma lista de alvos para explorar
  -t SINGLE_TARGET, --target SINGLE_TARGET
                        Alvo único a ser explorado
  -s SHELL_LOC, --shell SHELL_LOC
                        Isto é obrigatório, coloque o caminho completo para a sua shell
  -o OUTPUTZ, --output OUTPUTZ
                        Caminho completo para onde deseja salvar sua lista de hosts confirmados
  -tor, --tor_proxy     Selecione se você tem o Tor instalado, será necessário ativar a porta de controle

Exemplos

Executando contra alvo único.

python3 jqshell.py -t http://localhost/folderwerejqueryis -s /var/www/html/shell.php

Executando contra alvo único, com salvamento da saída.

python3 jqshell.py -t https://localhost/folderwerejqueryis -s /var/www/html/shell.php -o pwned.txt

Executando uma lista, com salvamento da saída.

python3 jqshell.py -l /opt/jquery/test.txt -s /var/www/html/shell.php -o pwned.txt

Autor

  • Joshua Whitaker
  • Twitter @_Stahlz
  • E-mail - [email protected]
  • Site - stahl.io
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





