ConfluenceMemshell
Ferramenta de exploração do Confluence CVE 2021, 2022, 2023, com suporte a execução de comandos, injeção de memshell Godzilla e Behinder
- Versões do Confluence suportadas: CVE-2021-26084, CVE-2022-26134, CVE_2023_22515, CVE-2023-22527
- (Se isso foi útil para você e você achou bom, por favor dê uma grande ⭐️❗️)
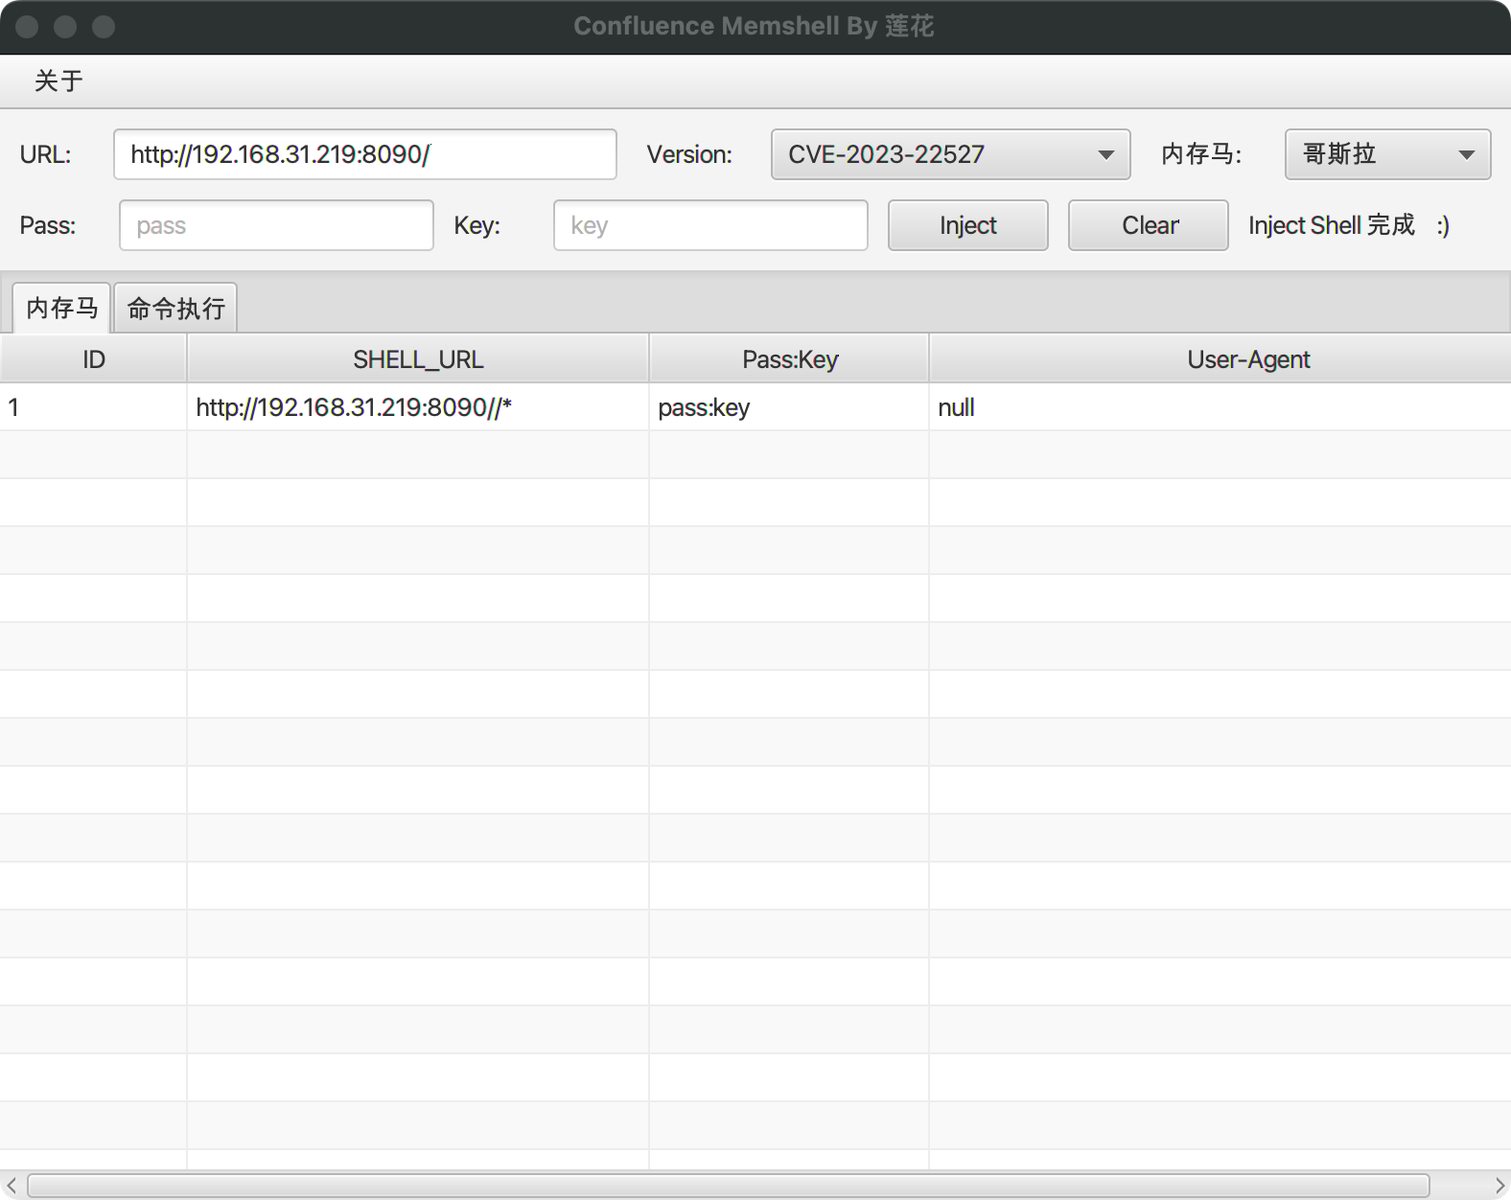
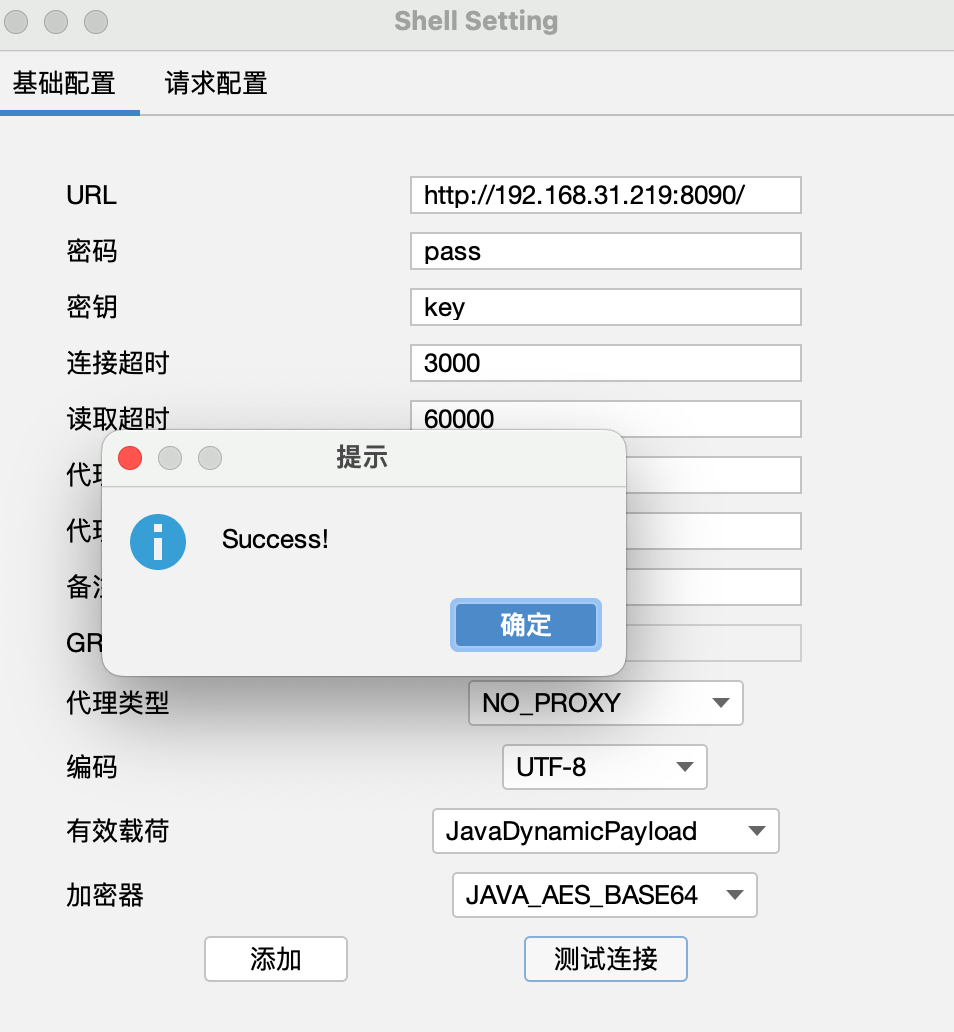
- Senha padrão do Godzilla: pass, key padrão: key, configuração da requisição - cabeçalho do protocolo precisa adicionar
Connection: close
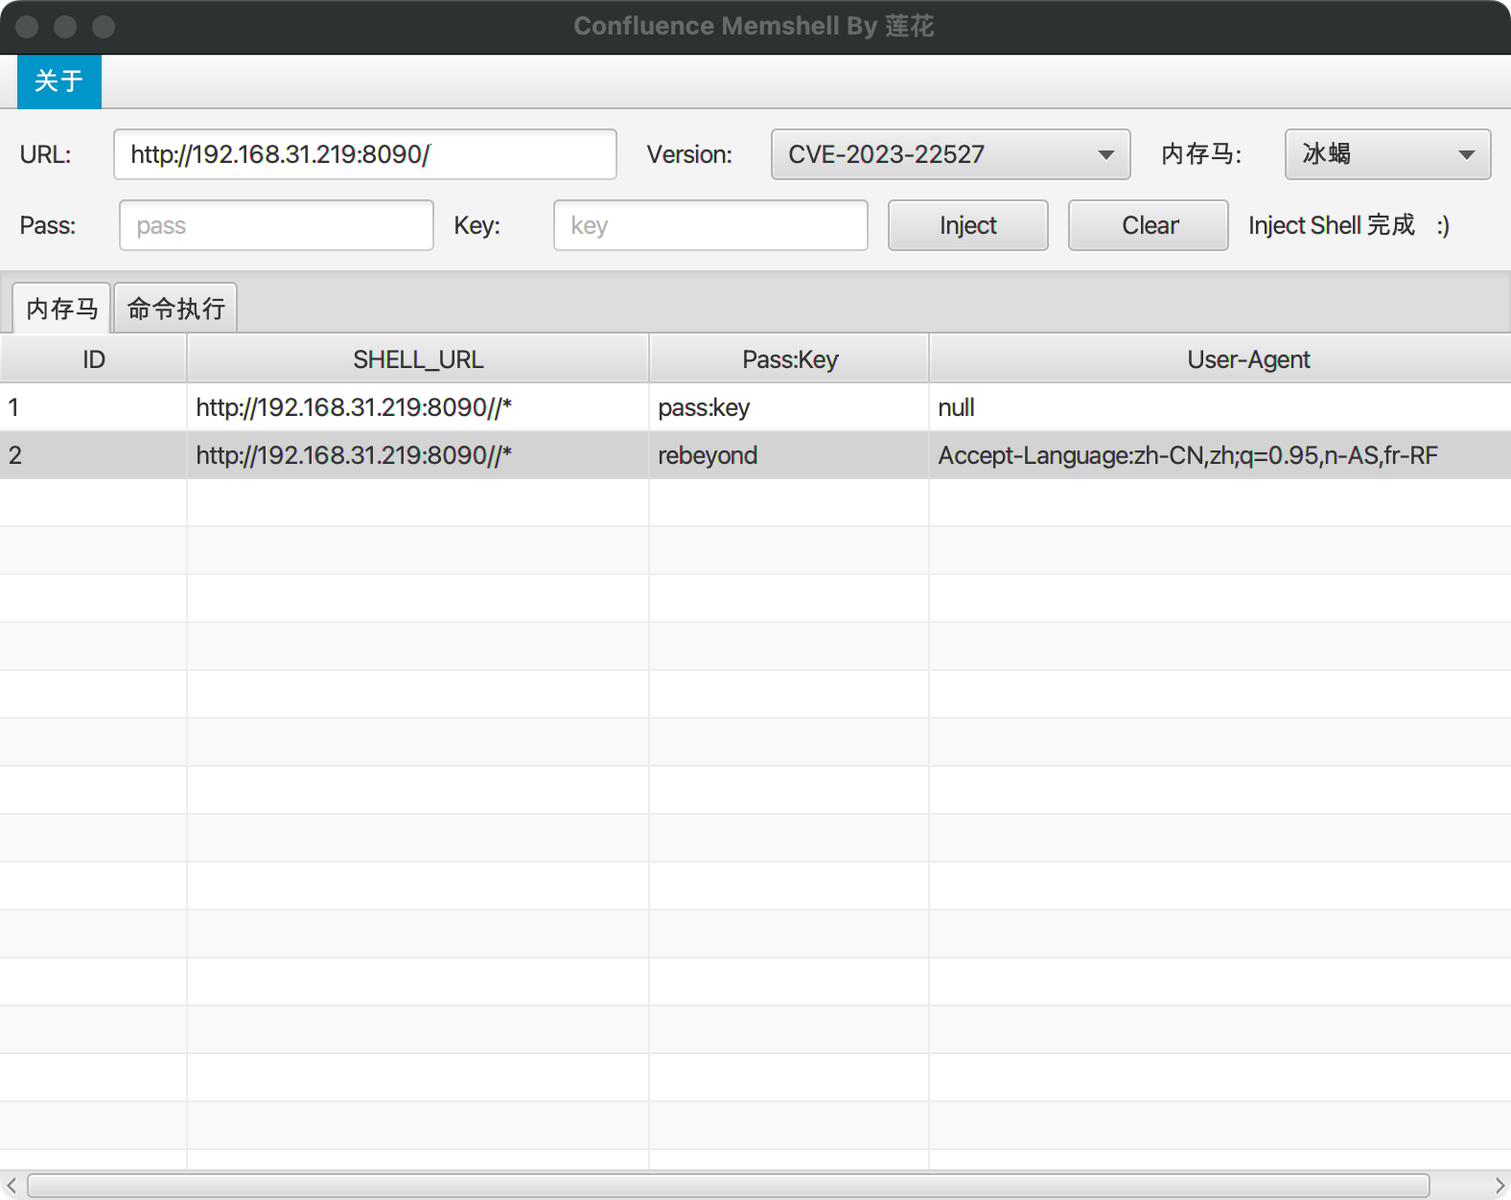
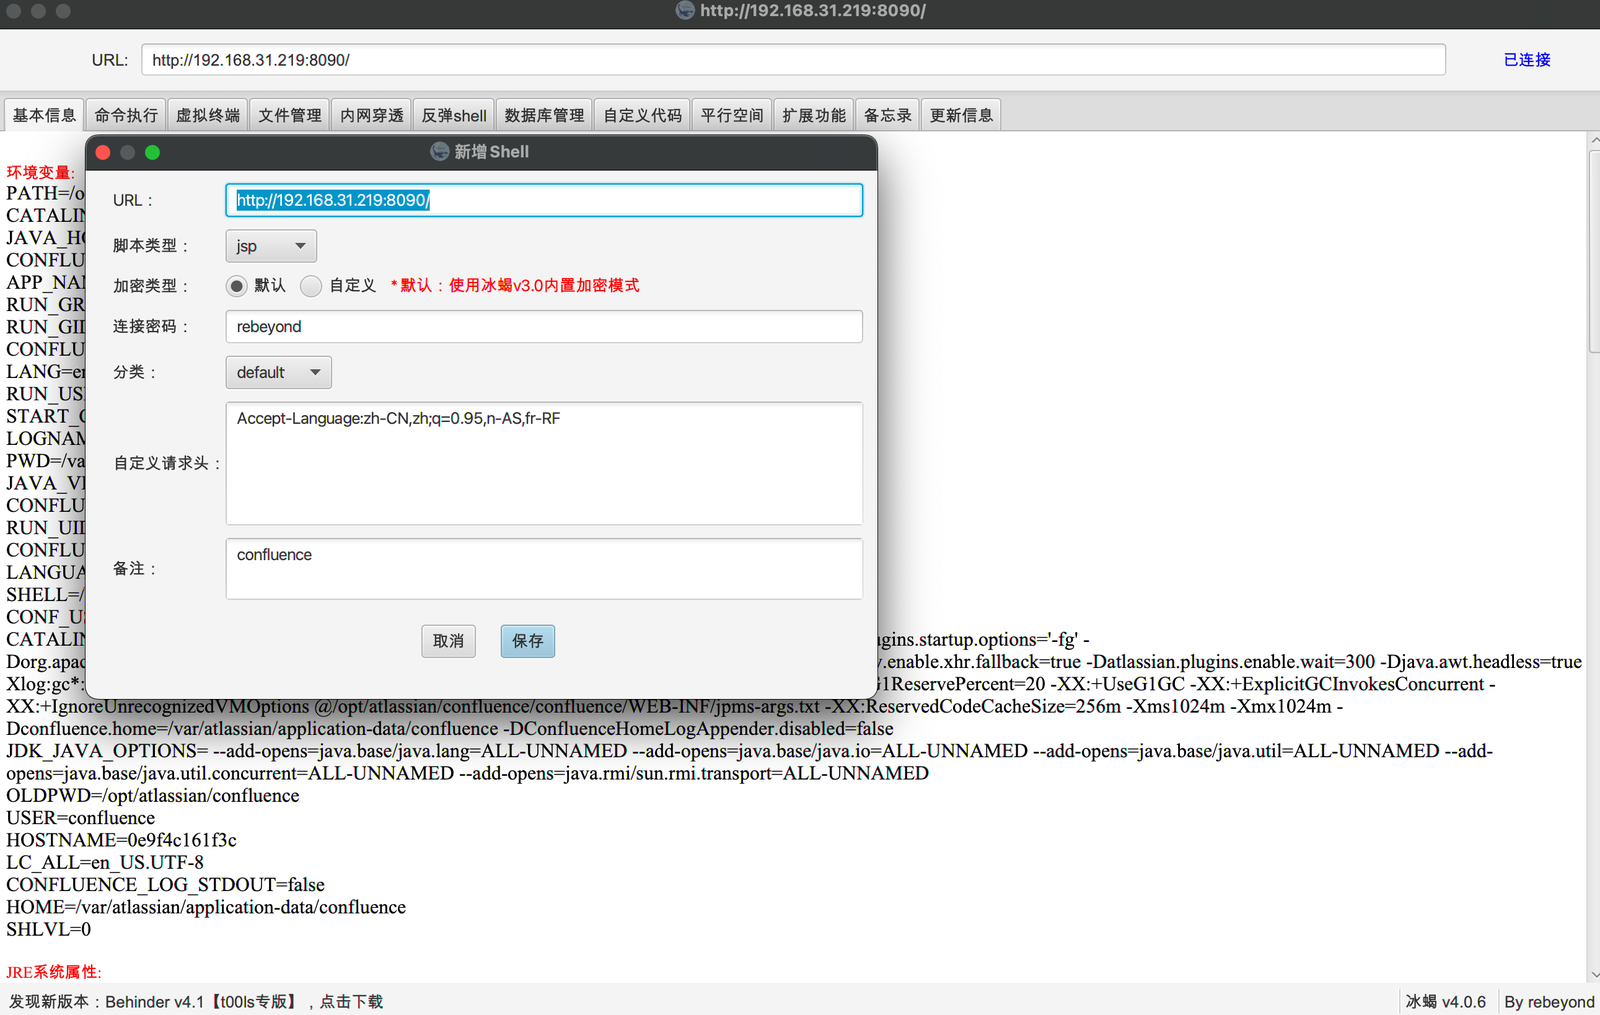
- Senha padrão do Behinder: rebeyond, UA padrão: Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
- Apenas a versão CVE-2022-26134 suporta senha personalizada do Godzilla e Behinder; as outras versões usam a senha padrão
Versão V1.1
- Adicionado CVE_2023_22515, criação de usuário, injeção de memory shell, execução de comandos baseada em CmdShell
- tabela: clique duplo para copiar a linha atual, caminho do shell, key, ua
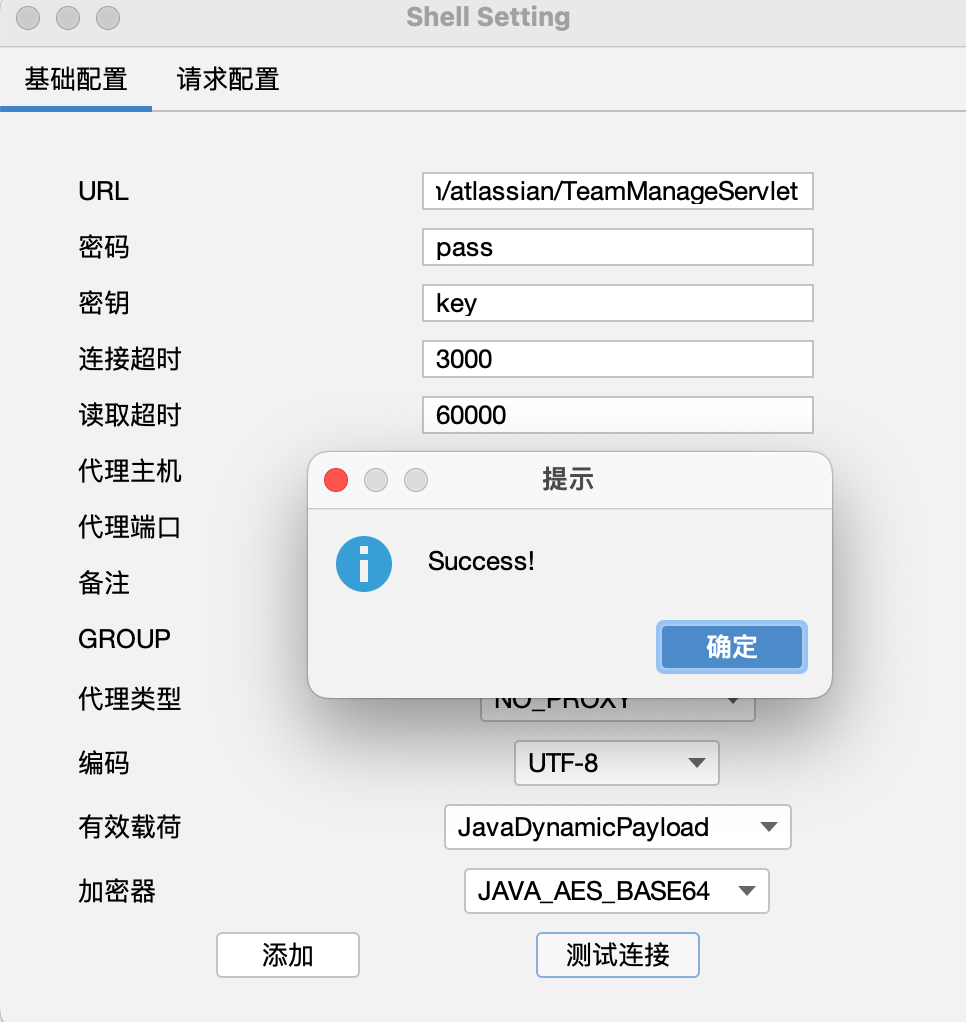
- Endereço do memshell Godzilla: url+/plugins/servlet/com/atlassian/TeamManageServlet
- Senha padrão do Godzilla: pass, key padrão: key, configuração da requisição - cabeçalho do protocolo precisa adicionar
Connection: close
- Endereço do CmdShell: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
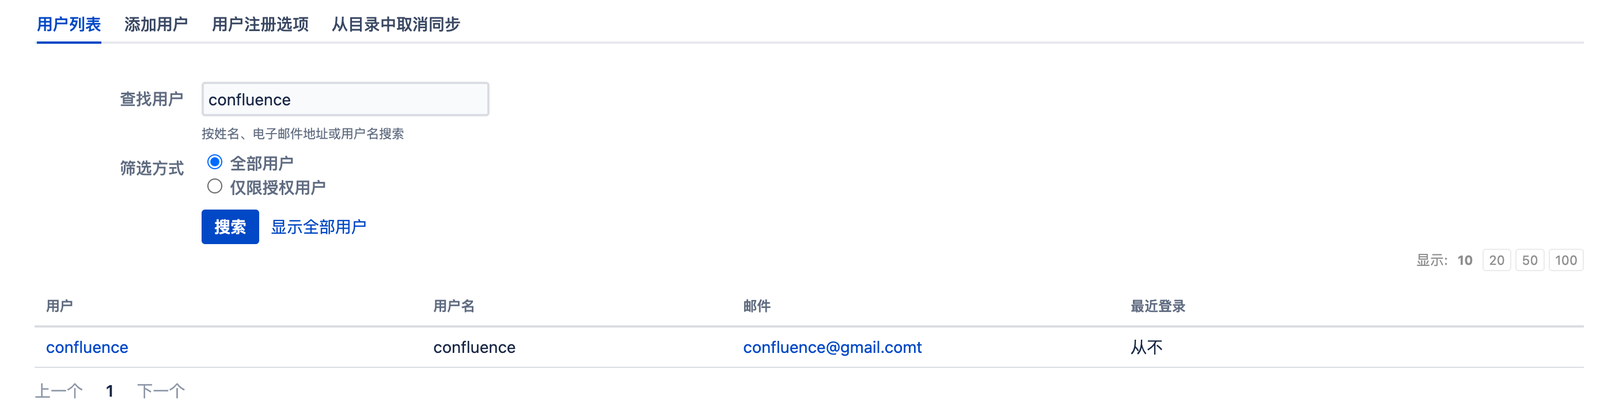
- Criar usuário
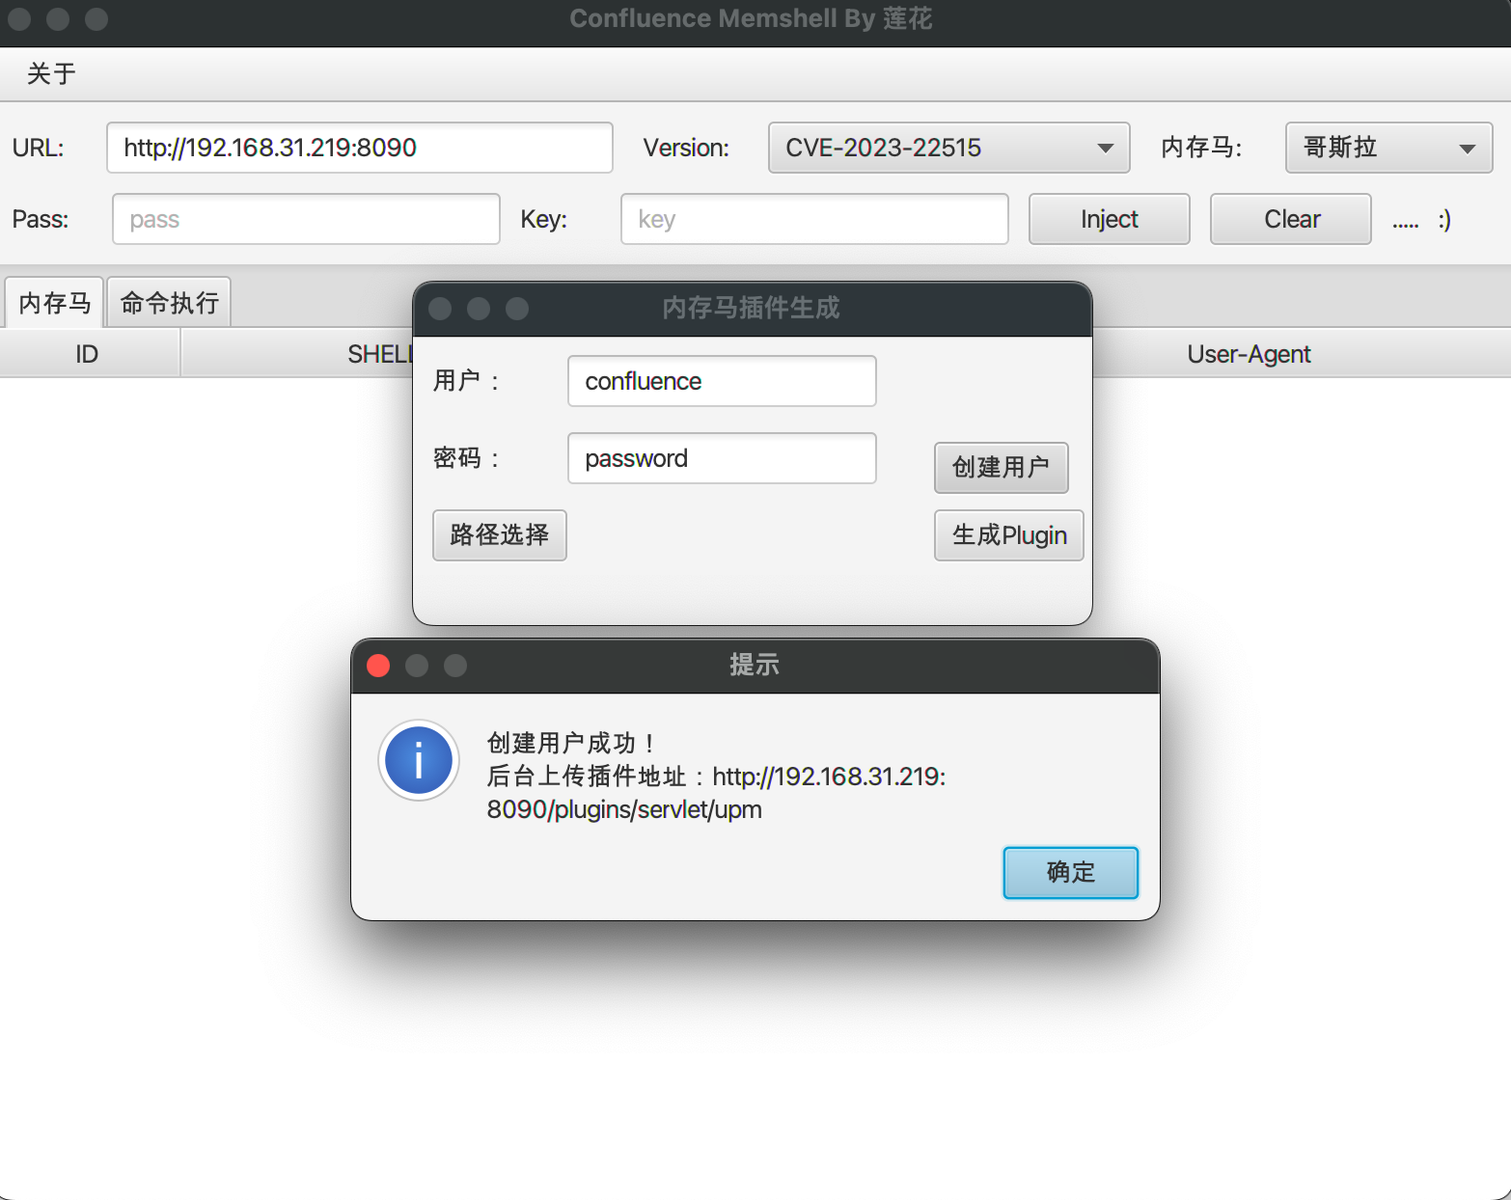
- Criado com sucesso
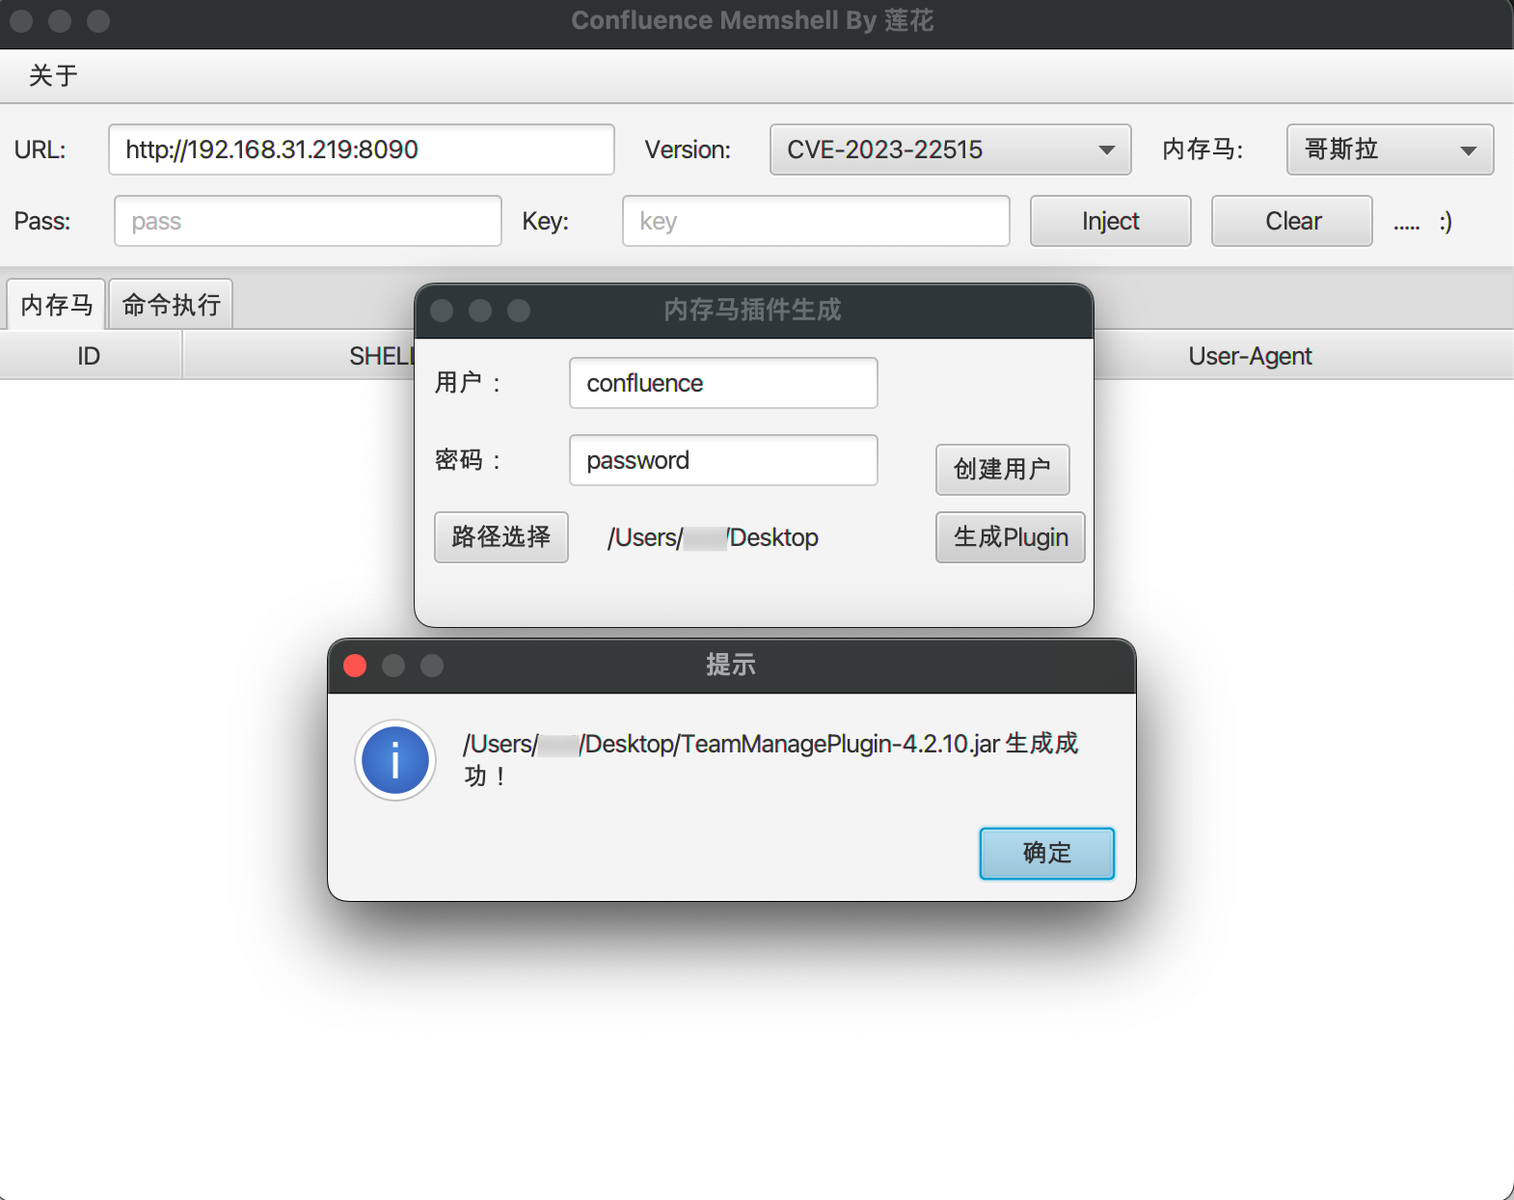
- Gerar pacote Jar de plugin malicioso (contém Godzilla e CmdShell)
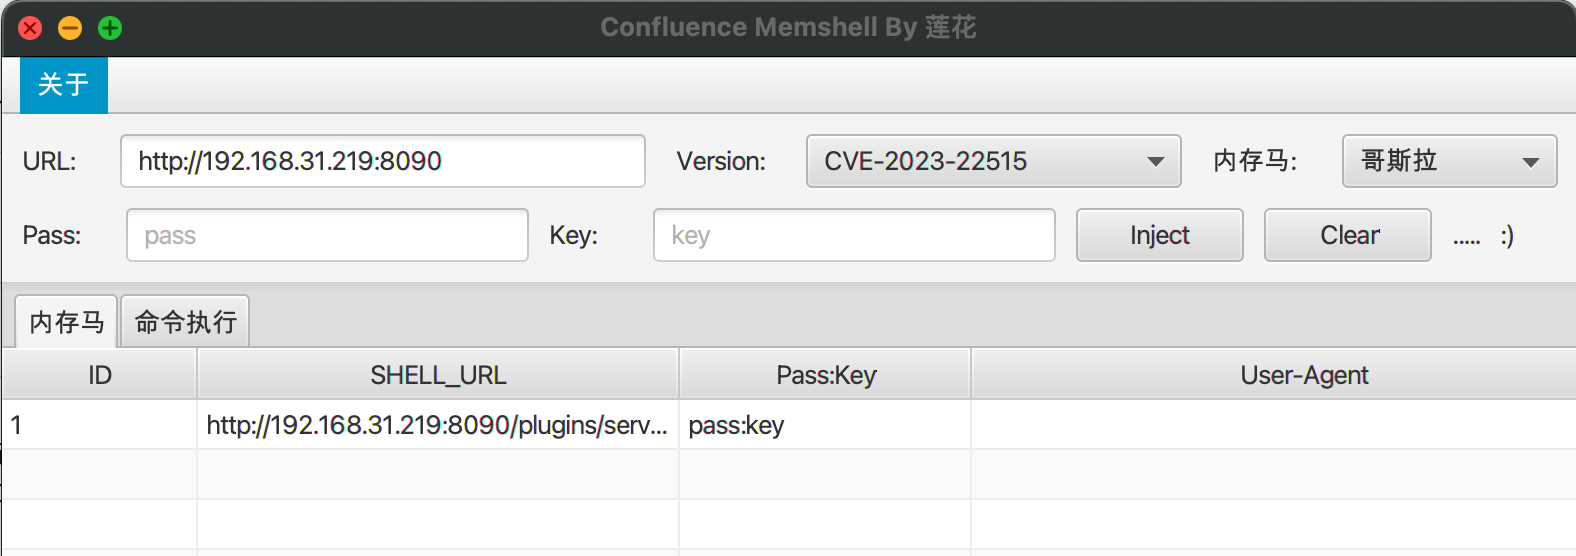
- Exibe o endereço do memshell e pass:key (clique duplo para copiar, caminho do shell, key, ua)
- Entre no painel administrativo com o usuário criado, endereço da funcionalidade de plugins: url+/plugins/servlet/upm, faça upload do plugin (não precisa esperar o upload terminar, basta atualizar a página e ele já aparece).
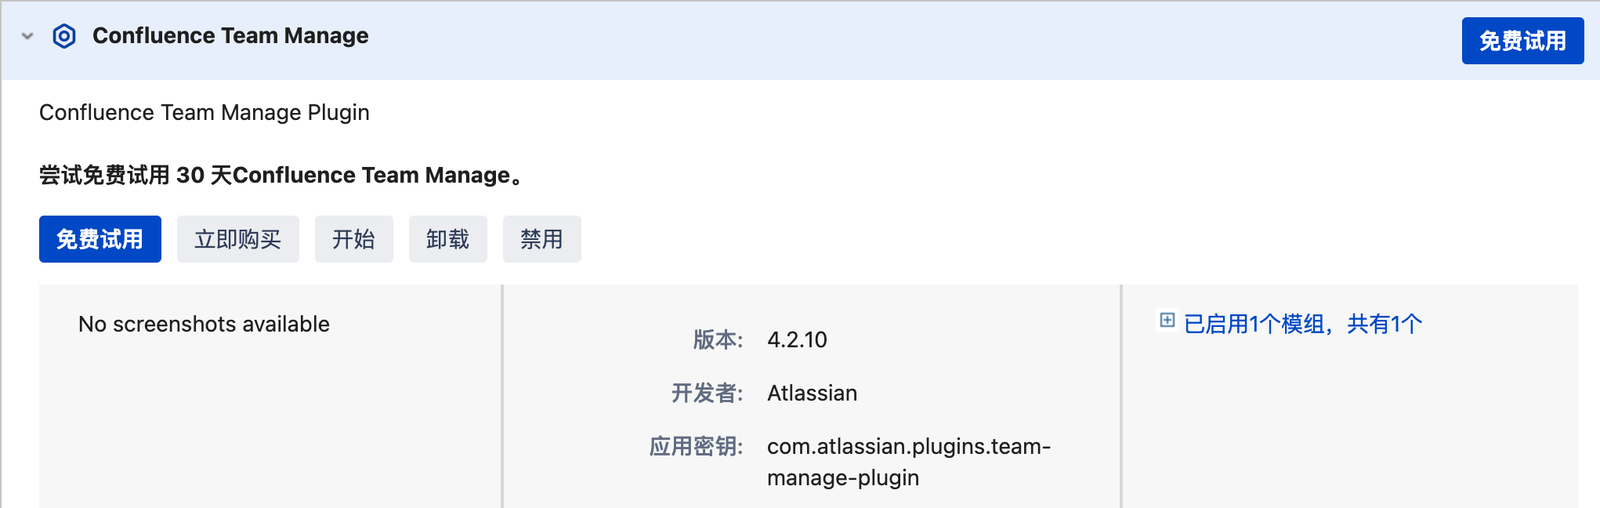
- Conexão do Godzilla
- Execução de comandos baseada no plugin CmdShell
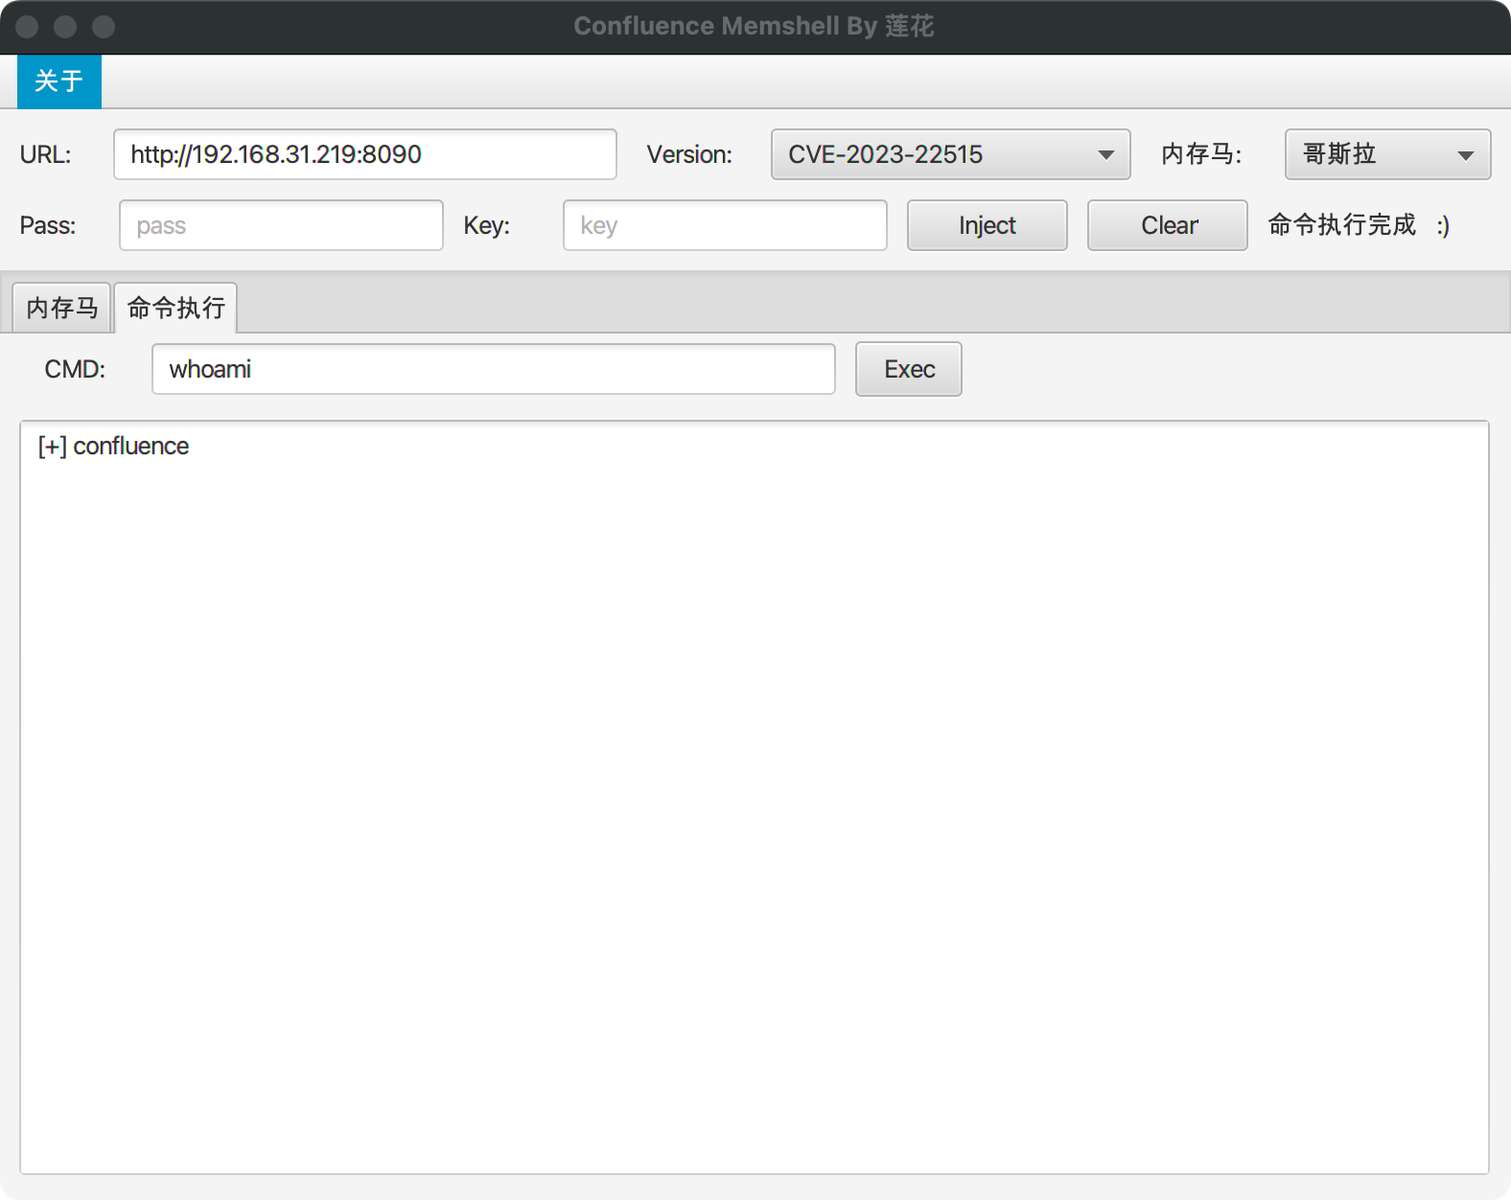
V1.0
- Execução de comandos (o mesmo vale para outras versões de CVE)
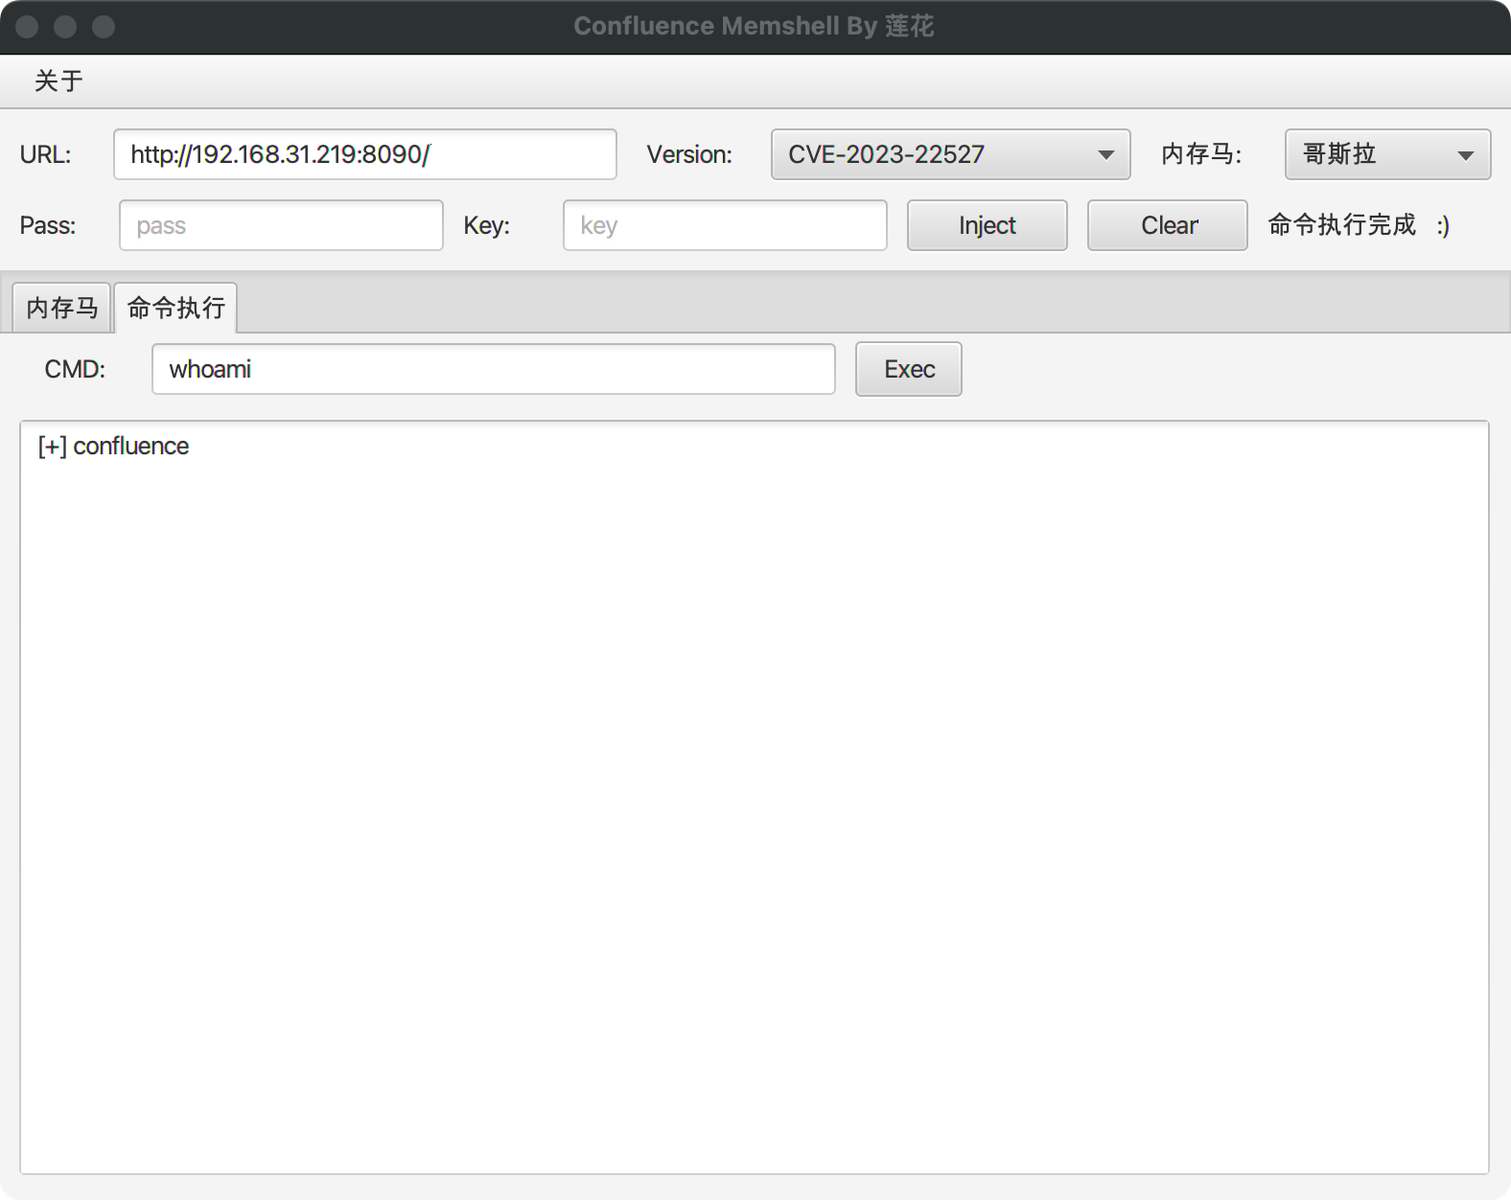
- Injeção de memshell (o mesmo vale para outras versões de CVE)
Referências
https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL
https://github.com/aaaademo/Confluence-EvilJar
Aviso legal
Esta ferramenta só pode ser usada na construção de segurança empresarial com autorização legal suficiente; ao usar esta ferramenta, você deve garantir que todas as suas ações estejam em conformidade com as leis e regulamentos locais.
Se você cometer qualquer ato ilegal durante o uso desta ferramenta, você assumirá todas as consequências por conta própria, e todos os desenvolvedores e colaboradores desta ferramenta não assumem qualquer responsabilidade legal ou solidária.



