
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 foxglovesec/javaunserializeexploits
Kit de exploração para vulnerabilidades de desserialização Java em WebLogic, WebSphere, JBoss, Jenkins e OpenNMS. Gera payloads serializados…
 nccgroup/shocker
Uma ferramenta para encontrar e explorar servidores vulneráveis ao Shellshock
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC Sistema Multicall Brute Force Exploit (0day) por 1N3 @ CrowdShield
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 é um prático script Python que fornece a pentesters e pesquisadores de segurança uma forma rápida e eficaz de…
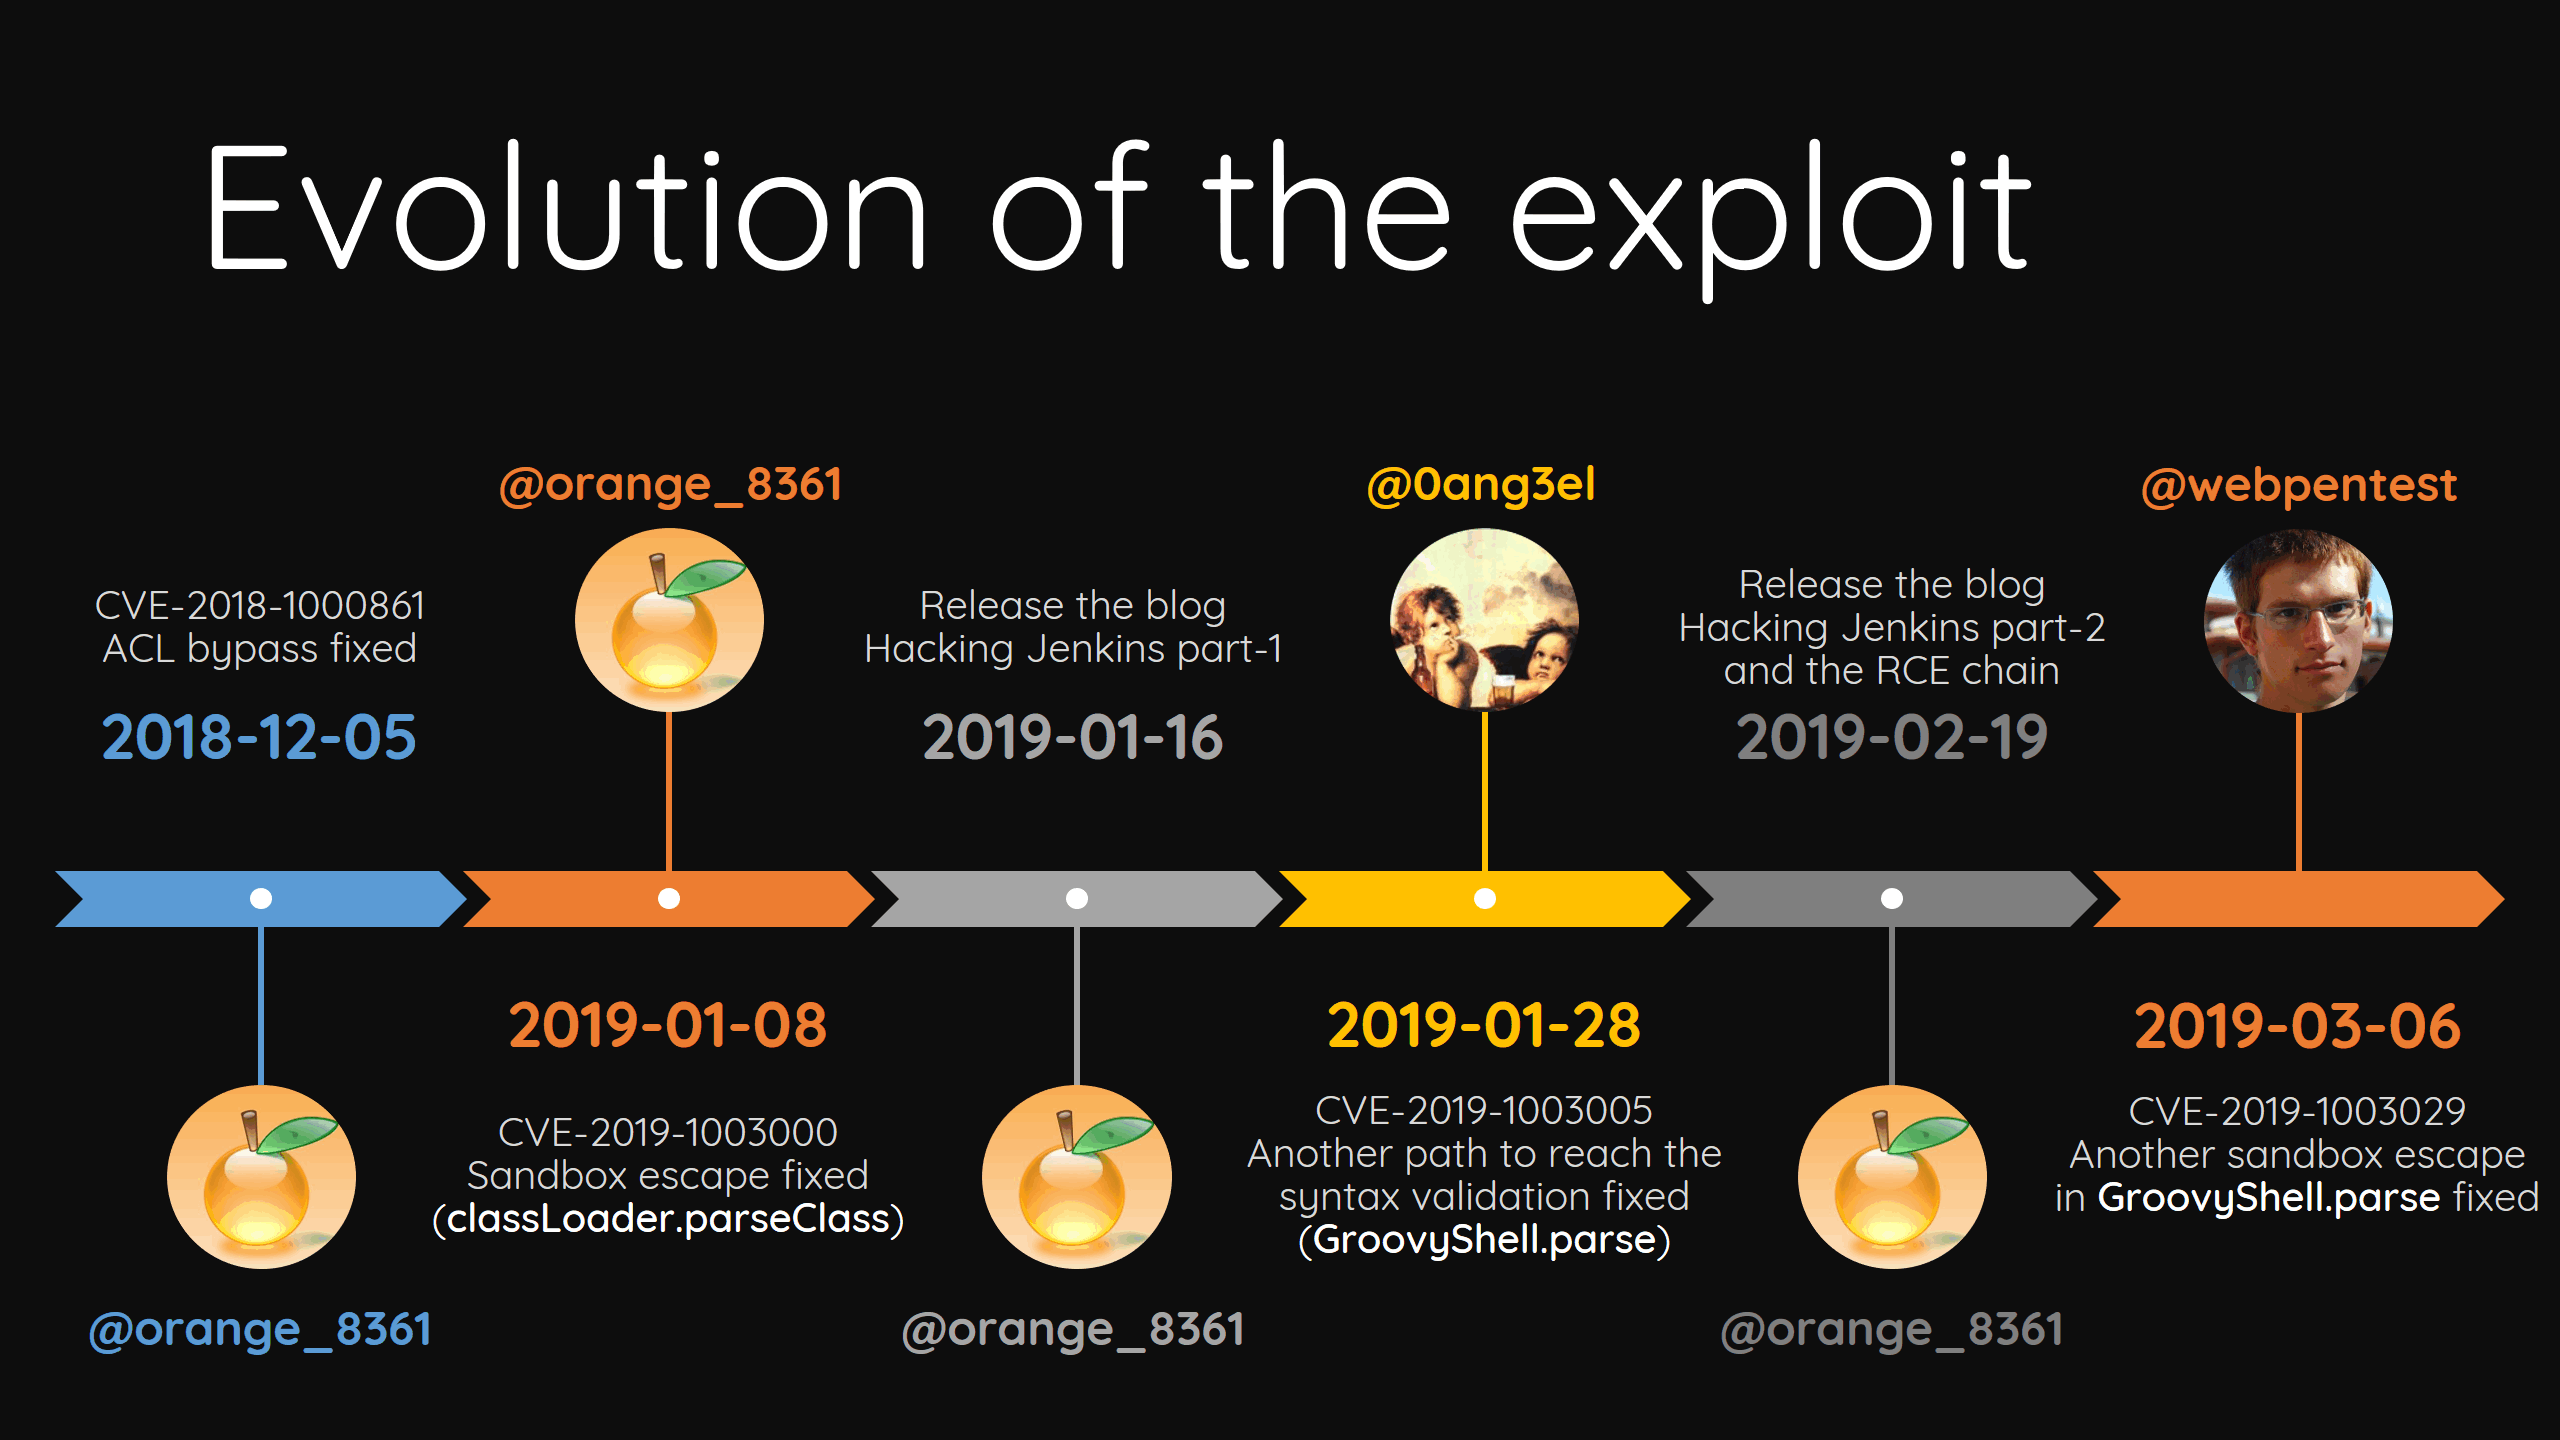 orangetw/awesome-jenkins-rce-2019
Não existe RCE pré-autenticada no Jenkins desde maio de 2017, mas esta é a exceção!
 silentchainai/silentchain
Extensão de scanner de vulnerabilidades com tecnologia de IA para Burp Suite, com suporte a múltiplos provedores (Ollama, OpenAI, Claude, Gemini)
 trustedsec/cve-2019-19781
Esta é uma ferramenta publicada para a vulnerabilidade do Citrix ADC (NetScaler). Só estamos divulgando isso porque outros publicaram o código do…
 kmkz/exploits
CVEs originais, PoCs de exploits e avisos de segurança com cadeias de vulnerabilidades detalhadas, escalonamento de privilégios e técnicas de escape…
 payatu/tiredful-api
Uma aplicação web intencionalmente quebrada baseada em API REST.
 mazen160/firefox-security-toolkit
Uma ferramenta que transforma navegadores Firefox em um conjunto de testes de penetração
 devcop95/bugbounty-lab101
Um workspace completo de bug bounty para pesquisadores do HackerOne. Inclui aplicação de escopo, pipeline automatizado de recon/vuln (mais de 400…
 0xmr007/lab4purplesec
Lab4PurpleSec é um homelab modular de Purple Team que combina um ambiente Active Directory vulnerável (GOAD), uma DMZ web baseada em Docker, pfSense…
 federicodotta/java-deserialization-scanner
Plugin all-in-one para Burp Suite para a detecção e a exploração de vulnerabilidades de desserialização Java
 dlegs/php-jpeg-injector
Injeta payloads PHP em imagens JPEG para exploração de aplicações web, ignorando o processamento de imagem da biblioteca GD para alcançar execução…
 praetorian-inc/chromealone
Uma ferramenta para transformar navegadores Chromium em um implante C2.
 s0md3v/jshell
JShell - Obtenha um shell JavaScript com XSS.
 zigoo0/webpwn3r
WebPwn3r - Scanner de Segurança de Aplicações Web.
 hatriot/clusterd
kit de ataque a servidores de aplicação








