
Lab4PurpleSec é um homelab modular de Purple Team que combina um ambiente Active Directory vulnerável (GOAD), uma DMZ web baseada em Docker, pfSense + Suricata e um SIEM Wazuh. Ele fornece um ambiente de treinamento realista e de código aberto para exploração web, pivoting, ataques ao Active Directory e detecção de Blue Team.




Lab4PurpleSec é um homelab de cibersegurança segmentado para prática hands-on de Red Team e Blue Team, combinando testes de intrusão de rede e web, ataques a Active Directory e monitorização defensiva (SIEM, IDS/IPS). Destina-se a estudantes e entusiastas de cibersegurança que preferem construir o ambiente de raiz em vez de usar VMs pré-construídas. O objetivo é compreender cada componente instalando-o e configurando-o manualmente, de forma reproduzível mas personalizável.
A tabela seguinte apresenta uma visão geral dos cenários de cibersegurança documentados.
| Cenário | Estado | Link |
|---|---|---|
| Cenário 1 - Exploração de aplicação web (WAN → DMZ) | Documentado | Cenário 1 |
| Cenário 2 - Ataques a Active Directory no GOAD (Kerberoasting & AS-REP Roasting) | Documentado | Cenário 2 |
Consulte também SCENARIOS/00-lab-overview.md para a topologia do lab e o índice de cenários.
Lab4PurpleSec inclui as seguintes funcionalidades:
Lab4PurpleSec é um homelab de cibersegurança em evolução, concebido para formação de Red Team e Blue Team num ambiente próximo do empresarial, integrando pentesting de rede/web, Active Directory, deteção, SIEM e IDS/IPS.
Projeto destinado a estudantes e entusiastas de cibersegurança!
Lab4PurpleSec foi concebido para ser flexível e pode ser implementado de acordo com as suas necessidades e recursos disponíveis. Não precisa de executar todas as VMs simultaneamente - os cenários foram concebidos para serem executados passo a passo.
Nota: Estes pré-requisitos referem-se a uma configuração de referência. Pode personalizá-los de acordo com as suas necessidades. Naturalmente, a RAM é o recurso mais importante a considerar (para virtualização, a potência de CPU/GPU não é tão importante como a RAM).
Notas importantes:
Vagrantfile para corresponder ao seu hardware (reduza a RAM/CPU por VM, se necessário)Para requisitos detalhados de hardware e software, consulte docs/SETUP/prereqs.md.
docs/SETUP/prereqs.md para a lista completaO Lab4PurpleSec não fornece máquinas virtuais pré-construídas (OVA/OVF). A instalação é feita inteiramente "de raiz", seguindo os guias detalhados fornecidos. Esta abordagem:
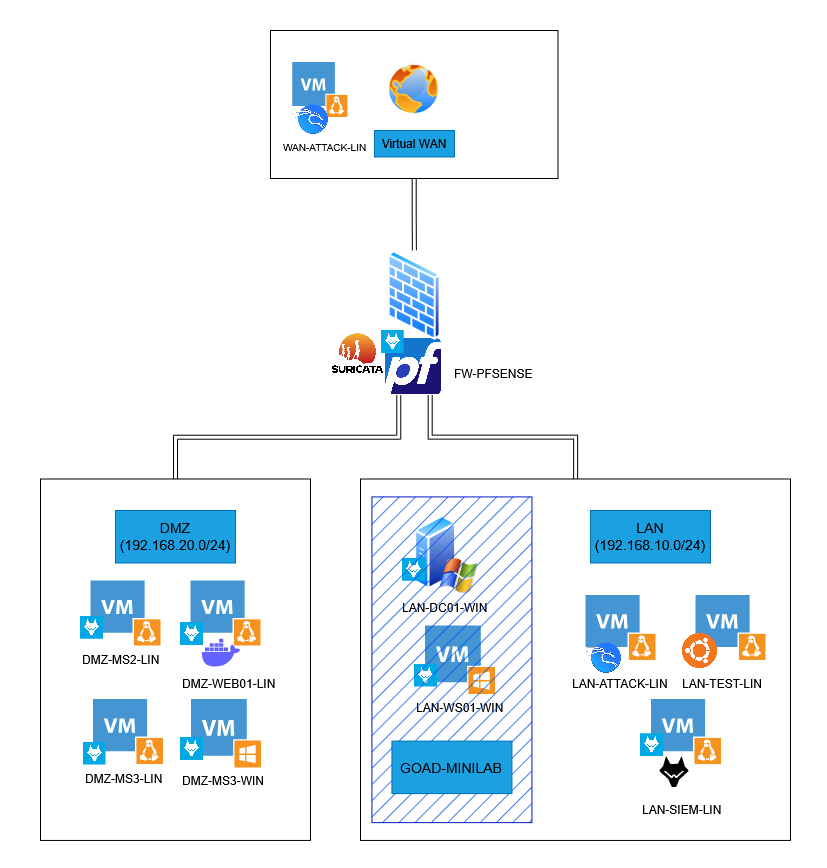
O Lab4PurpleSec é um ambiente dedicado à exploração de vulnerabilidades de aplicações e sistemas, alojando máquinas intencionalmente vulneráveis (Metasploitable2/3), aplicações web OWASP numa zona DMZ isolada, bem como um ambiente Active Directory vulnerável (GOAD MINILAB). A topologia geral é apresentada no diagrama seguinte.
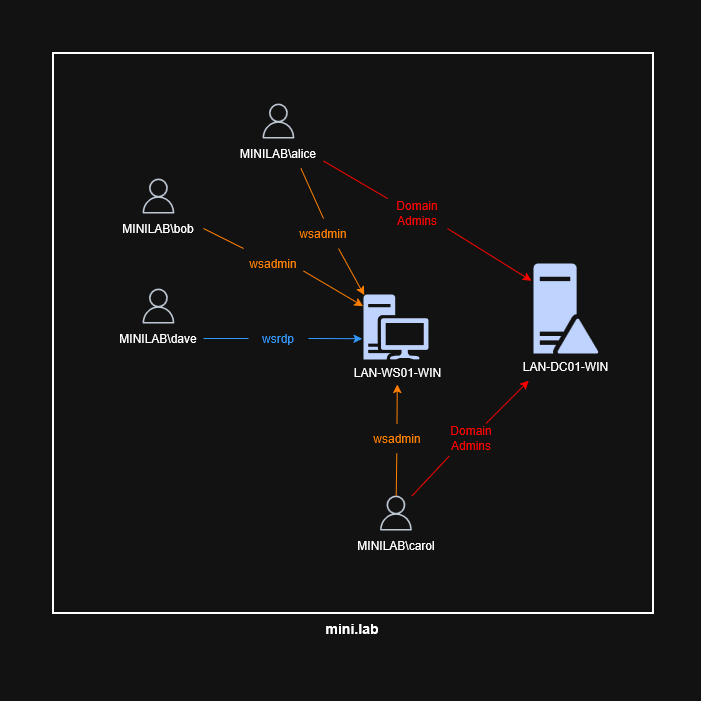
O GOAD-MINILAB replica um ambiente Active Directory simplificado com um controlador de domínio e uma estação de trabalho cliente Windows (várias, se necessário), permitindo a simulação de vários tipos de ataques direcionados ao Active Directory.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
