
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit

 whitespots/fast-security-scanners
Verificações de segurança para suas pesquisas
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin burp para log4j2 versão Java, dnslog selecionou um domínio não dnslog.cn
 sinkmanu/cookiescanner
Ferramenta para verificar a flag de cookie em vários sites
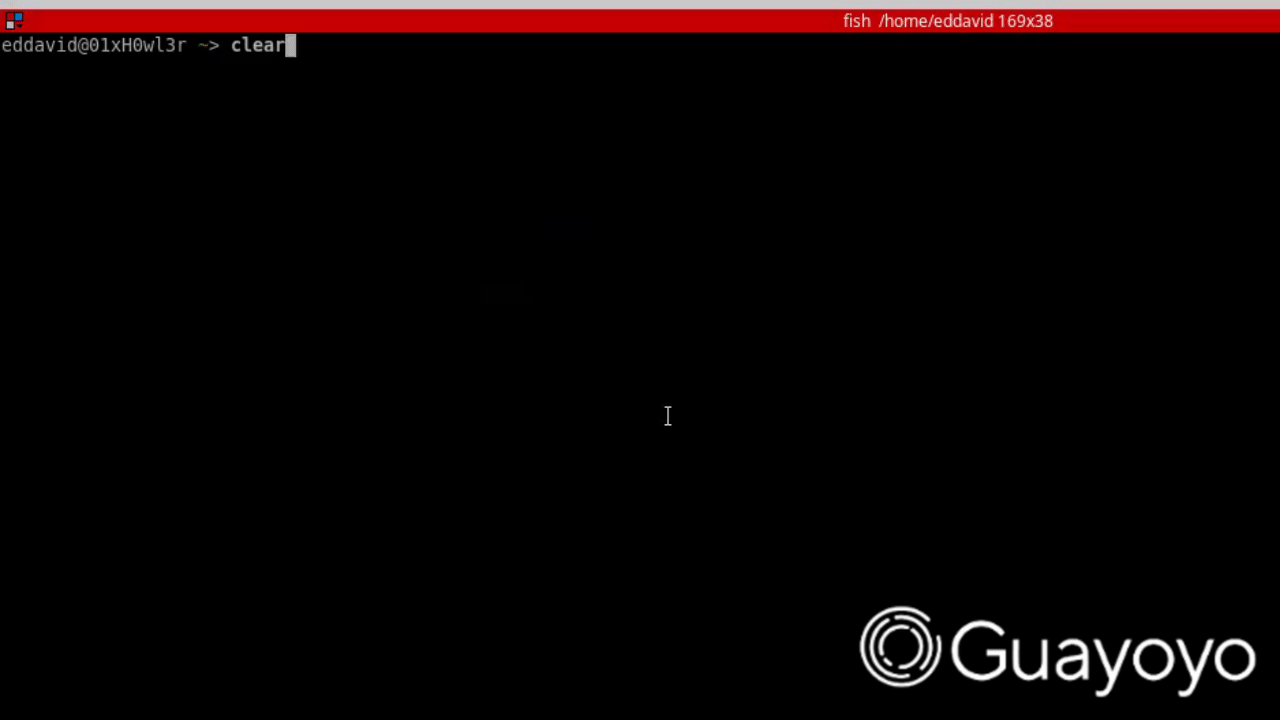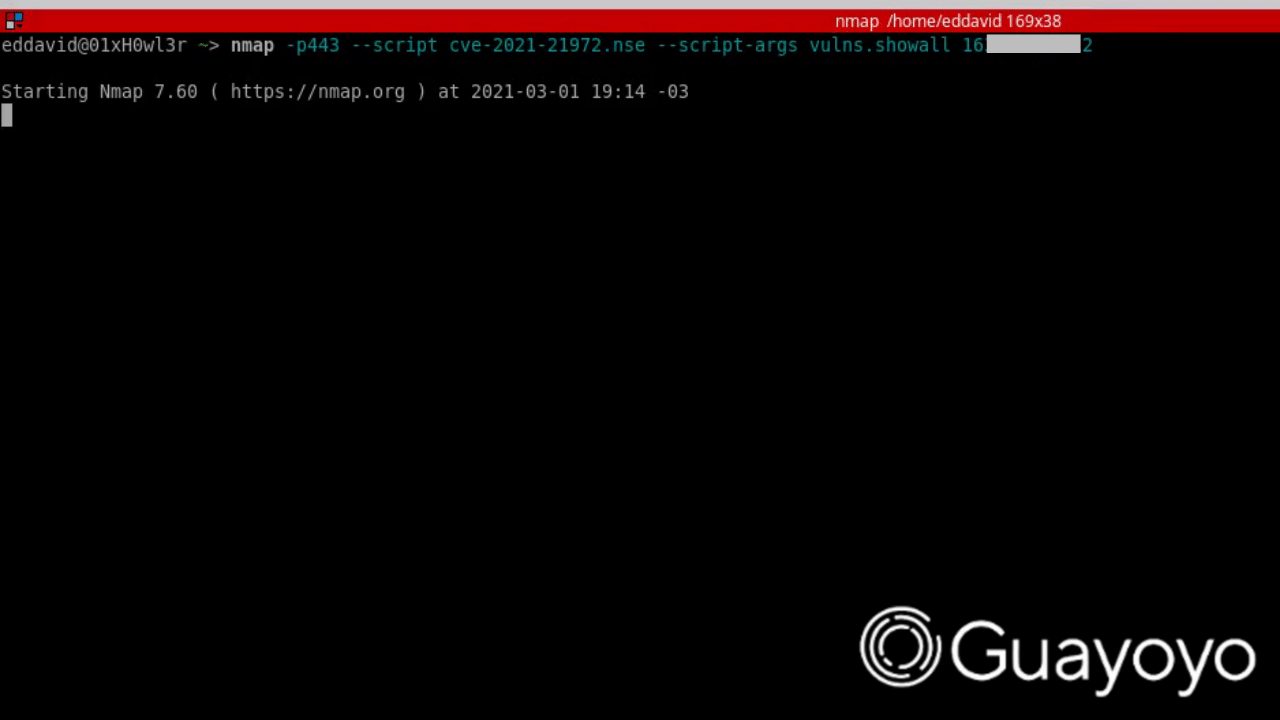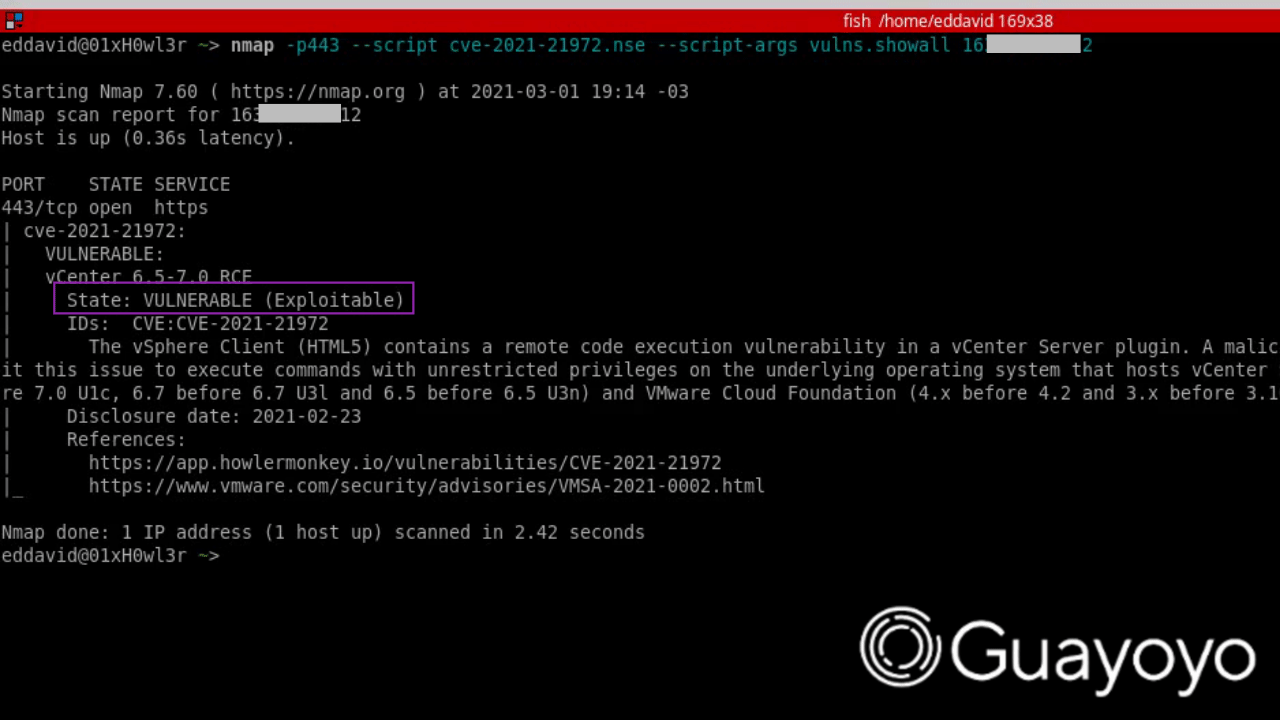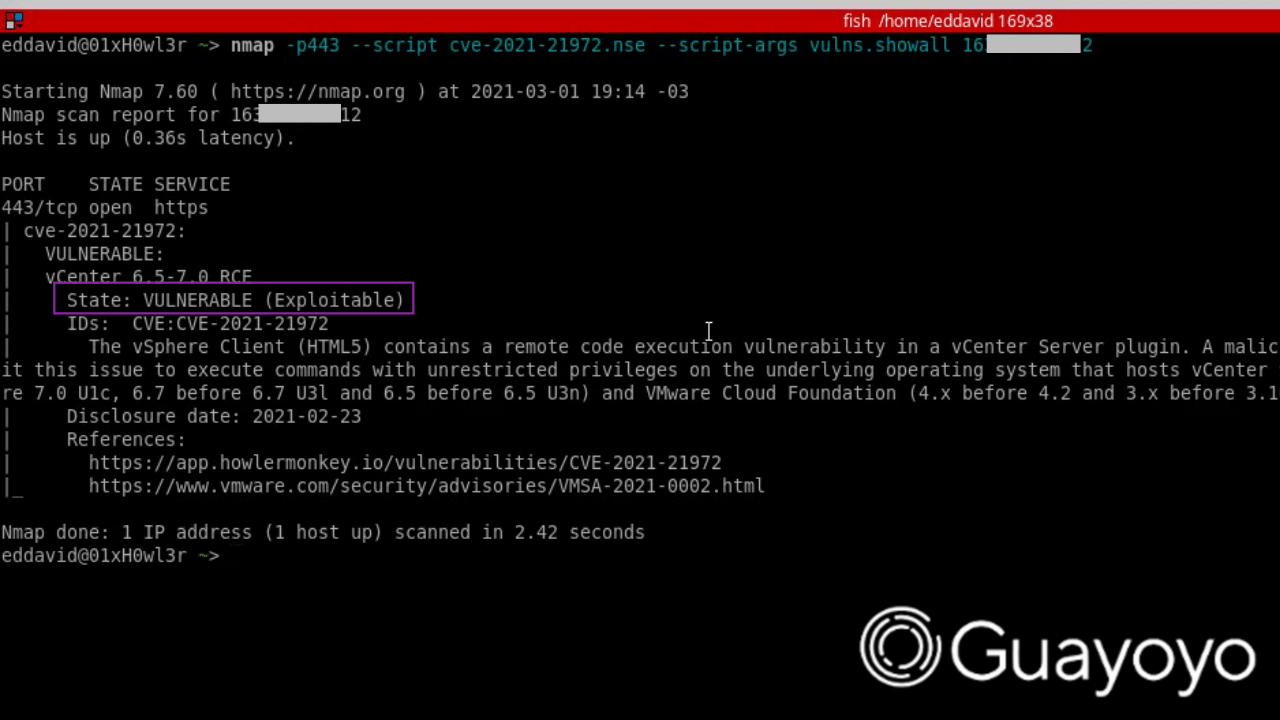 guayoyocyber/cve-2021-21972
Script Nmap para verificar a vulnerabilidade CVE-2021-21972
 iriscouch/audit_couchdb
Detecte problemas de segurança, grandes ou pequenos, em um servidor CouchDB
 yslxotwod/wifisting
Kit de ferramentas de segurança sem fio GTK4 com 57 módulos shell autônomos para ataques de Wi-Fi, Bluetooth, RF, Zigbee, NFC e do lado do roteador,…
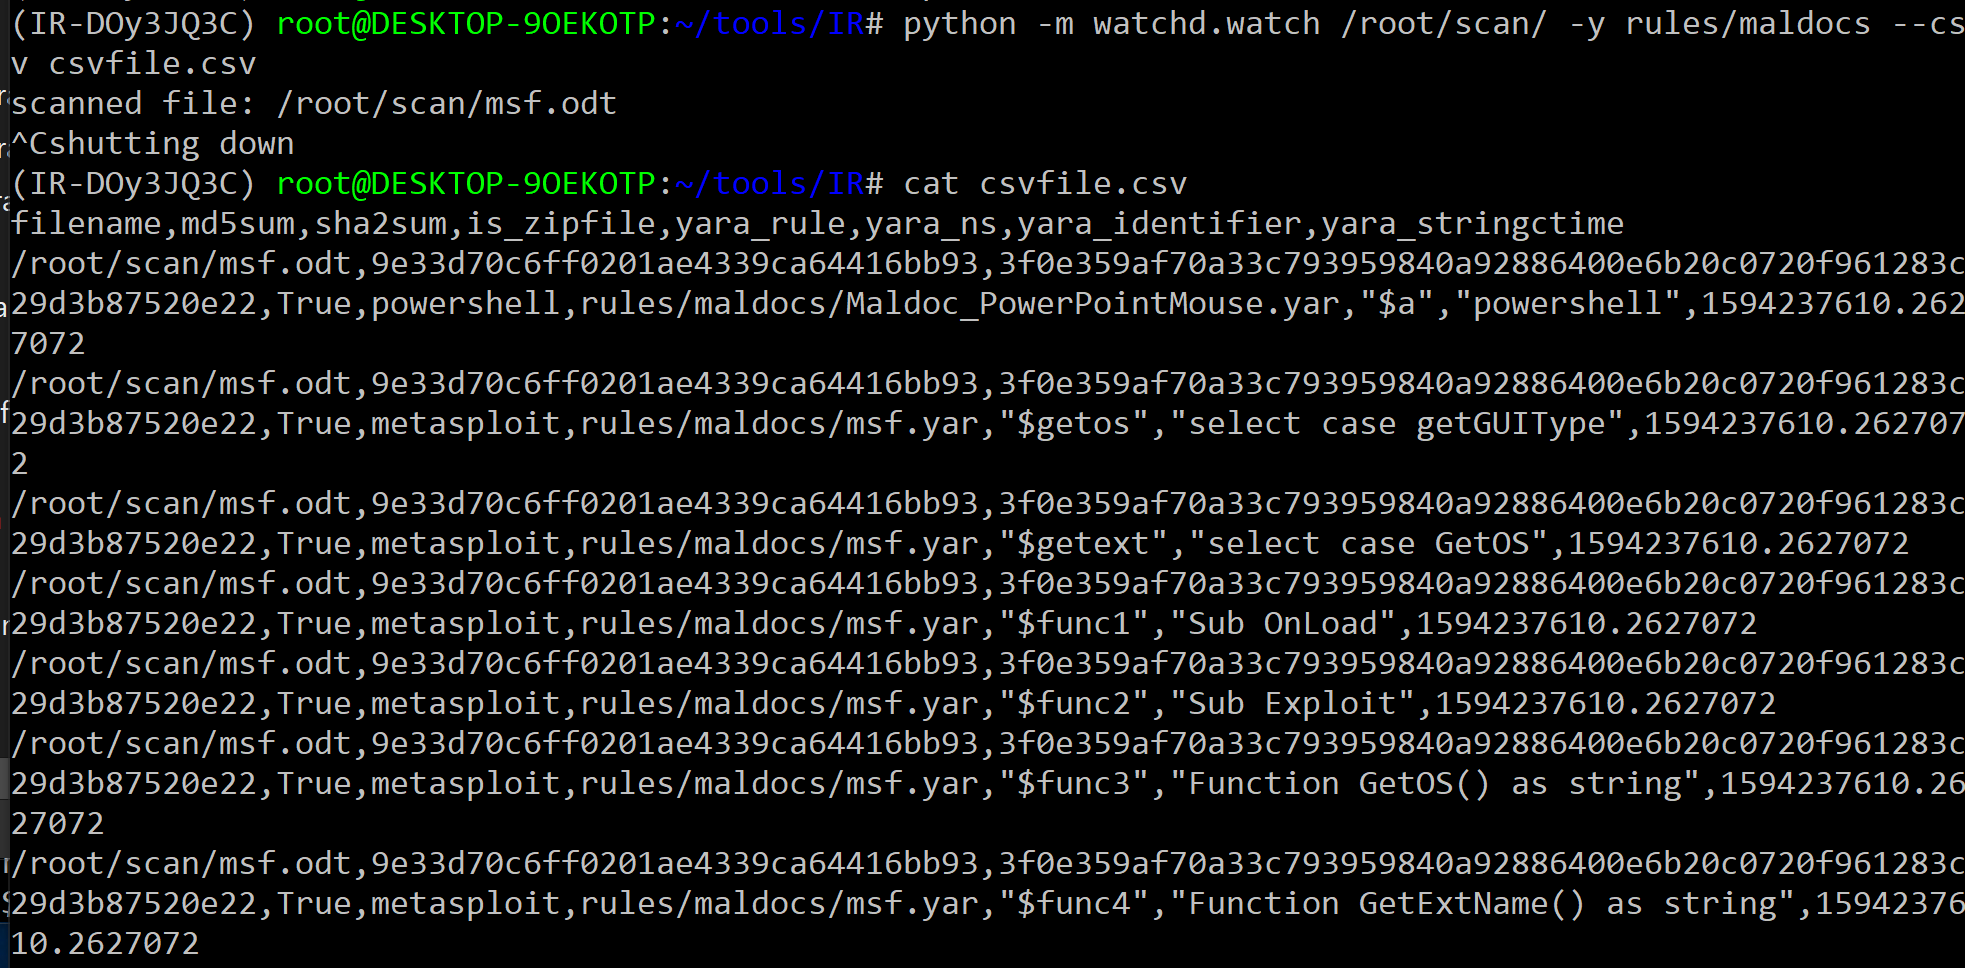 oxiqa/irfuzz
Scanner de arquivos baseado em YARA que monitora diretórios, detecta malware em arquivos de documentos e gera resultados CSV para integração com SIEM.
 off-by-1-labs/flawed
Artefatos semelhantes a correções com defeitos incorporados
 rxerium/cve-2025-61882-cve-2025-61884
Detecção para CVE-2025-61882 e CVE-2025-61884
 ayushpriya10/imdshift
Automatiza a migração de workloads da AWS do IMDSv1 para o IMDSv2 para mitigar ataques SSRF. Detecta o uso de IMDSv1 em EC2, ECS, EKS, Lightsail e…
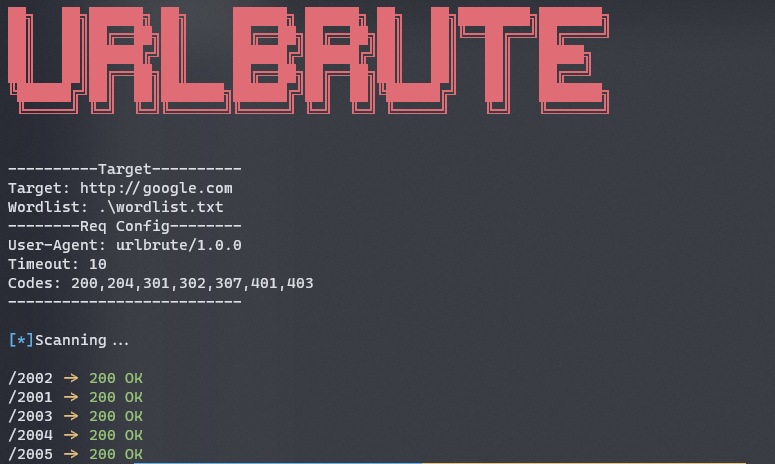 reddyyz/urlbrute
Scanner de diretórios/subdomínios desenvolvido em GoLang.
 owasp/vulnreach
Runtime-aware SCA — prova quais CVEs são realmente alcançáveis, não apenas instaladas.
 noptrix/nullscan
Um framework modular projetado para encadear e automatizar testes de segurança.
 manhnho/shellsum
Uma ferramenta de defesa - detecta webshells em diretórios locais via md5sum
 nccgroup/amfdser-ngng
Um plugin do Burp Extender, que pega objetos AMF desserializados e os codifica em XML usando a biblioteca Xtream.
 incogbyte/laravel-phpunit-rce-masscaner
Scanner em massa para RCE do Laravel phpunit (CVE-2017-9841) com varredura por intervalo de IP e lista de hostnames, suportando detecção direcionada…
 owasp/sapkiln
OWASP SAPKiln é uma ferramenta de interface gráfica do usuário (GUI) projetada para facilitar a proteção e auditoria eficaz de sistemas SAP.
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Detecção não destrutiva em lote da CVE-2022-22965








