Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LEAKEY — Valida tokens e chaves de API vazados usando verificações de assinatura personalizáveis baseadas em JSON. Projetado para pentesters e caçadores de bugs para determinar o impacto de credenciais expostas. | Kitploit
Ferramentas/GitHubGitHub/rynosec/leakey
Análise de VulnerabilidadesColeta de InformaçõesTestes de PenetraçãoDetecção de Segredos
GitHubrynosec/leakey

LEAKEY

Valida tokens e chaves de API vazados usando verificações de assinatura personalizáveis baseadas em JSON. Projetado para pentesters e caçadores de bugs para determinar o impacto de credenciais expostas.

Ver Repositório
3815241há 2 anosRevisado pelo Kitploit
Compartilhar

LEAKEY 🔑

leakeylogo.png
LEAKEY é uma ferramenta para validação de tokens/keys de API vazados encontrados durante testes de penetração e engajamentos de Red Team.
O script é realmente útil para Bug Hunters validarem e determinarem o impacto de credenciais vazadas.

LEAKEY usa um arquivo de assinatura baseado em JSON localizado em ~/.leakey/signatures.json
A ideia por trás do LEAKEY é torná-lo altamente personalizável e fácil de adicionar novos serviços/verificações assim que forem descobertos.

LEAKEY carrega a lista de serviços/verificações através do arquivo de assinatura. Se você deseja adicionar mais verificações/serviços, basta anexá-los no arquivo signatures.json

Requisitos:

  • jq

Instalação:

curl https://raw.githubusercontent.com/rohsec/LEAKEY/master/install.sh -o leaky_install.sh && chmod +x leaky_install.sh && bash leaky_install.sh

Uso:

Após executar o comando de instalação, simplesmente execute o comando abaixo no seu terminal:

leaky

Adicionando Verificações:

Todas as verificações do LEAKEY são definidas no arquivo signatures.json.
Para adicionar novas verificações, basta anexar ao arquivo de assinatura em ~/.leakey/signatures.json

{
    "id": 0,
    "name": "Slack API Token",
    "args": [
      "token"
    ],
    "command": "curl -sX POST \"https://slack.com/api/auth.test?token=xoxp-$token&pretty=1\""
  }

Doação (Buy Me a Coffee):

Você pode me incentivar a contribuir mais com o código aberto através de doações. NUNCA PEDIDO, MAS SEMPRE AGRADECIDO.

Buy Me A Coffee

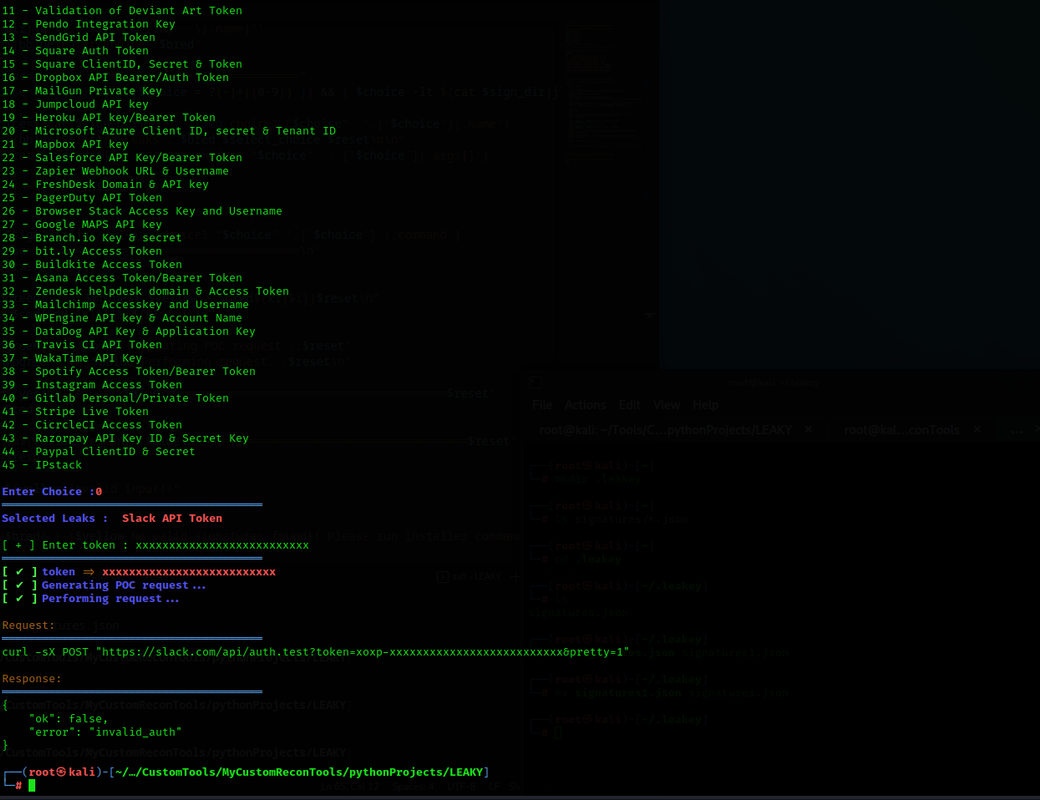
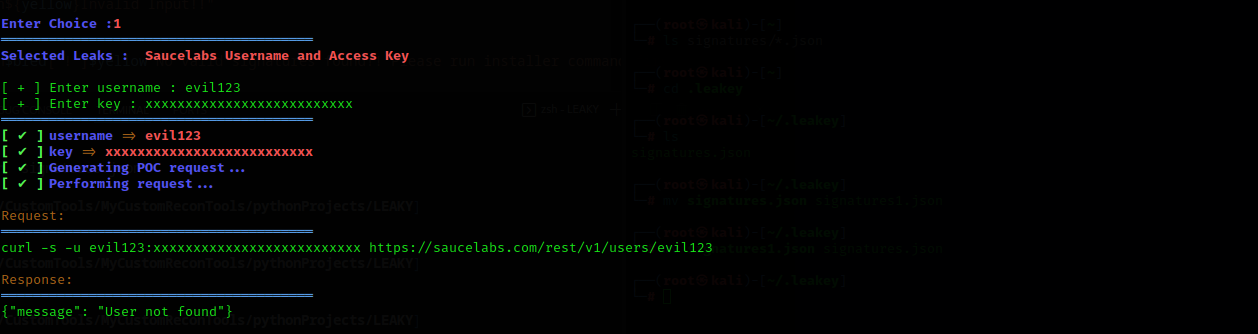
Capturas de Tela:

leakey1.png
leakey2.png
leakey3.png

Créditos:

@streaa - https://github.com/streaak/keyhacks
@udit-thakkur - https://github.com/udit-thakkur/AdvancedKeyHacks

Aviso Legal:

O script é feito apenas para fins educacionais e éticos. O uso do script para atacar alvos sem consentimento mútuo prévio é ilegal. O desenvolvedor não é responsável por qualquer uso indevido ou dano causado por este script.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →