
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
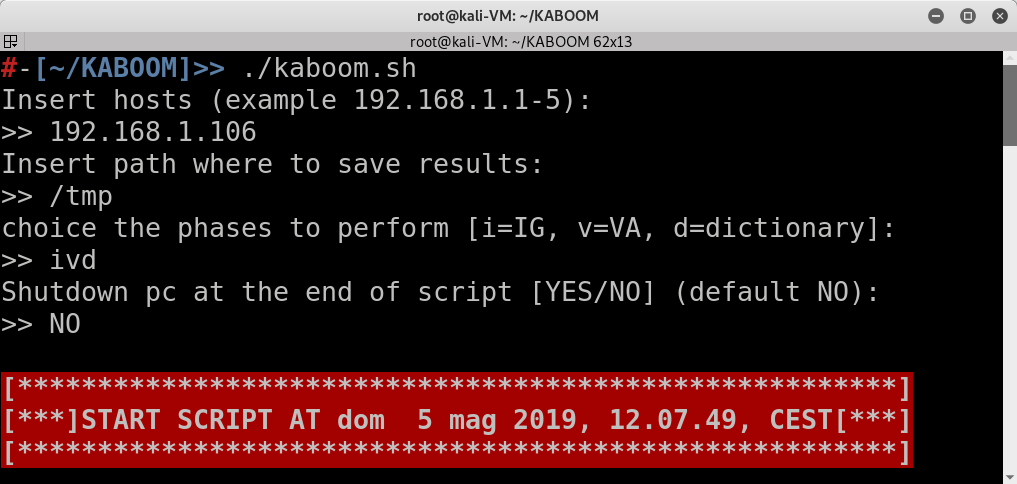
 leviathan36/kaboom
Uma ferramenta para automatizar testes de penetração
 korben00/no-gdid
Leia, entenda e silencie o identificador de dispositivo GDID do Windows (o ID que rastreou um hacker através de uma VPN). Verificado em uma VM real…
 owenpawl/cerberus-re-skill
cerberus-re é um workbench local de engenharia reversa focado em Apple para construir um loop repetível de três cabeças (estática, dinâmica e…
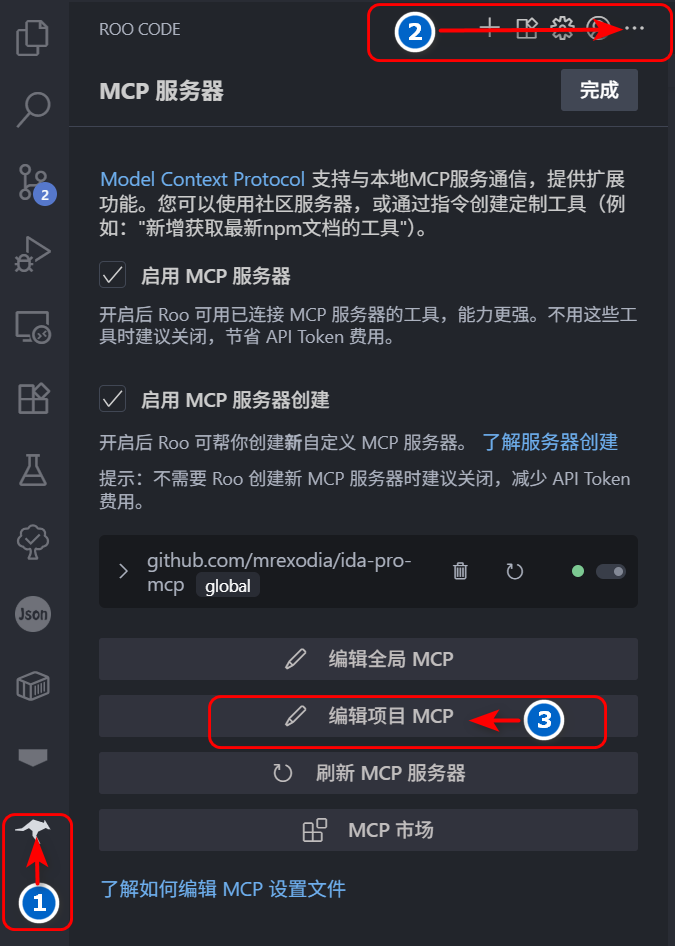 flankerhqd/jebmcp
Plugin de servidor MCP para JEB Pro que permite decompilação assistida por IA, inspeção de métodos/campos e renomeação automatizada durante…
 rubo77/log4j_checker_beta
uma verificação rápida para saber se o seu servidor pode ser vulnerável ao CVE-2021-44228
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 jas502n/cve-2020-14882
Exploit de RCE não autorizada do Weblogic CVE-2020-14882 com bypass de patch, execução de comandos e implantação de webshell para testes de…
 awakened1712/cve-2019-11932
POC simples para explorar o bug de double-free do WhatsApp em DDGifSlurp em decoding.c em libpl_droidsonroids_gif
 fportantier/vulpy
Aplicação Python Vulnerável para Aprender Desenvolvimento Seguro
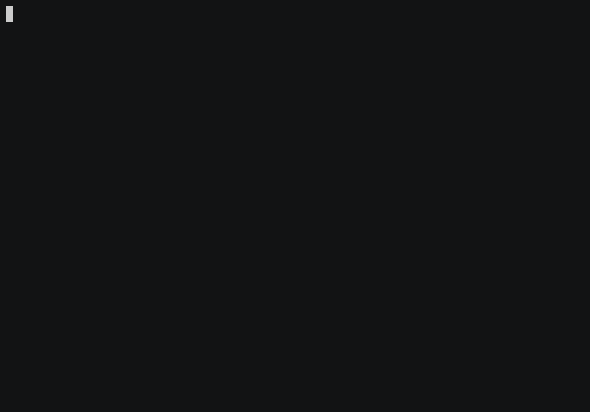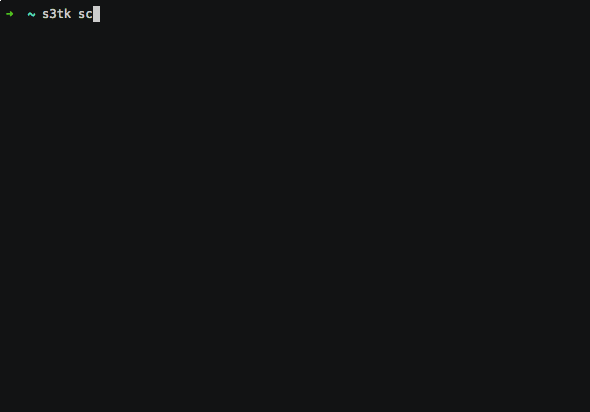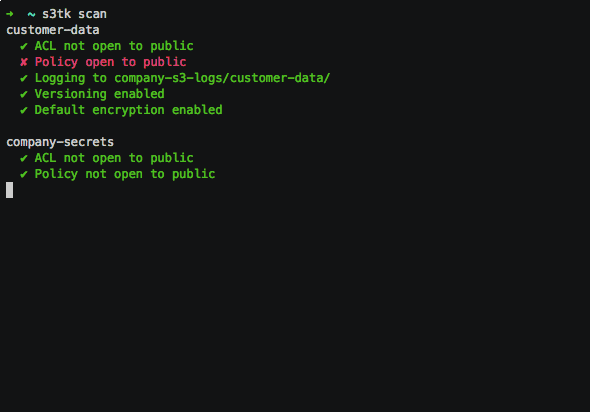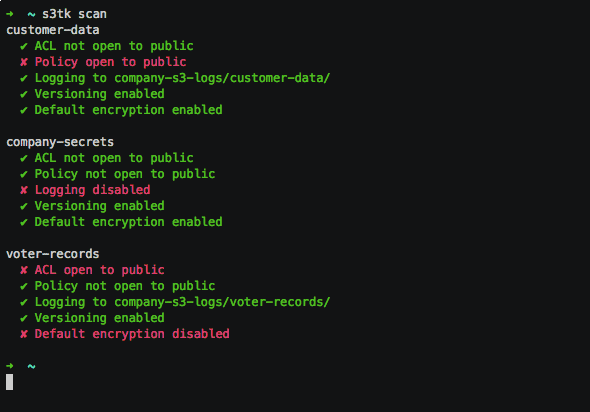 ankane/s3tk
Um kit de ferramentas de segurança para Amazon S3
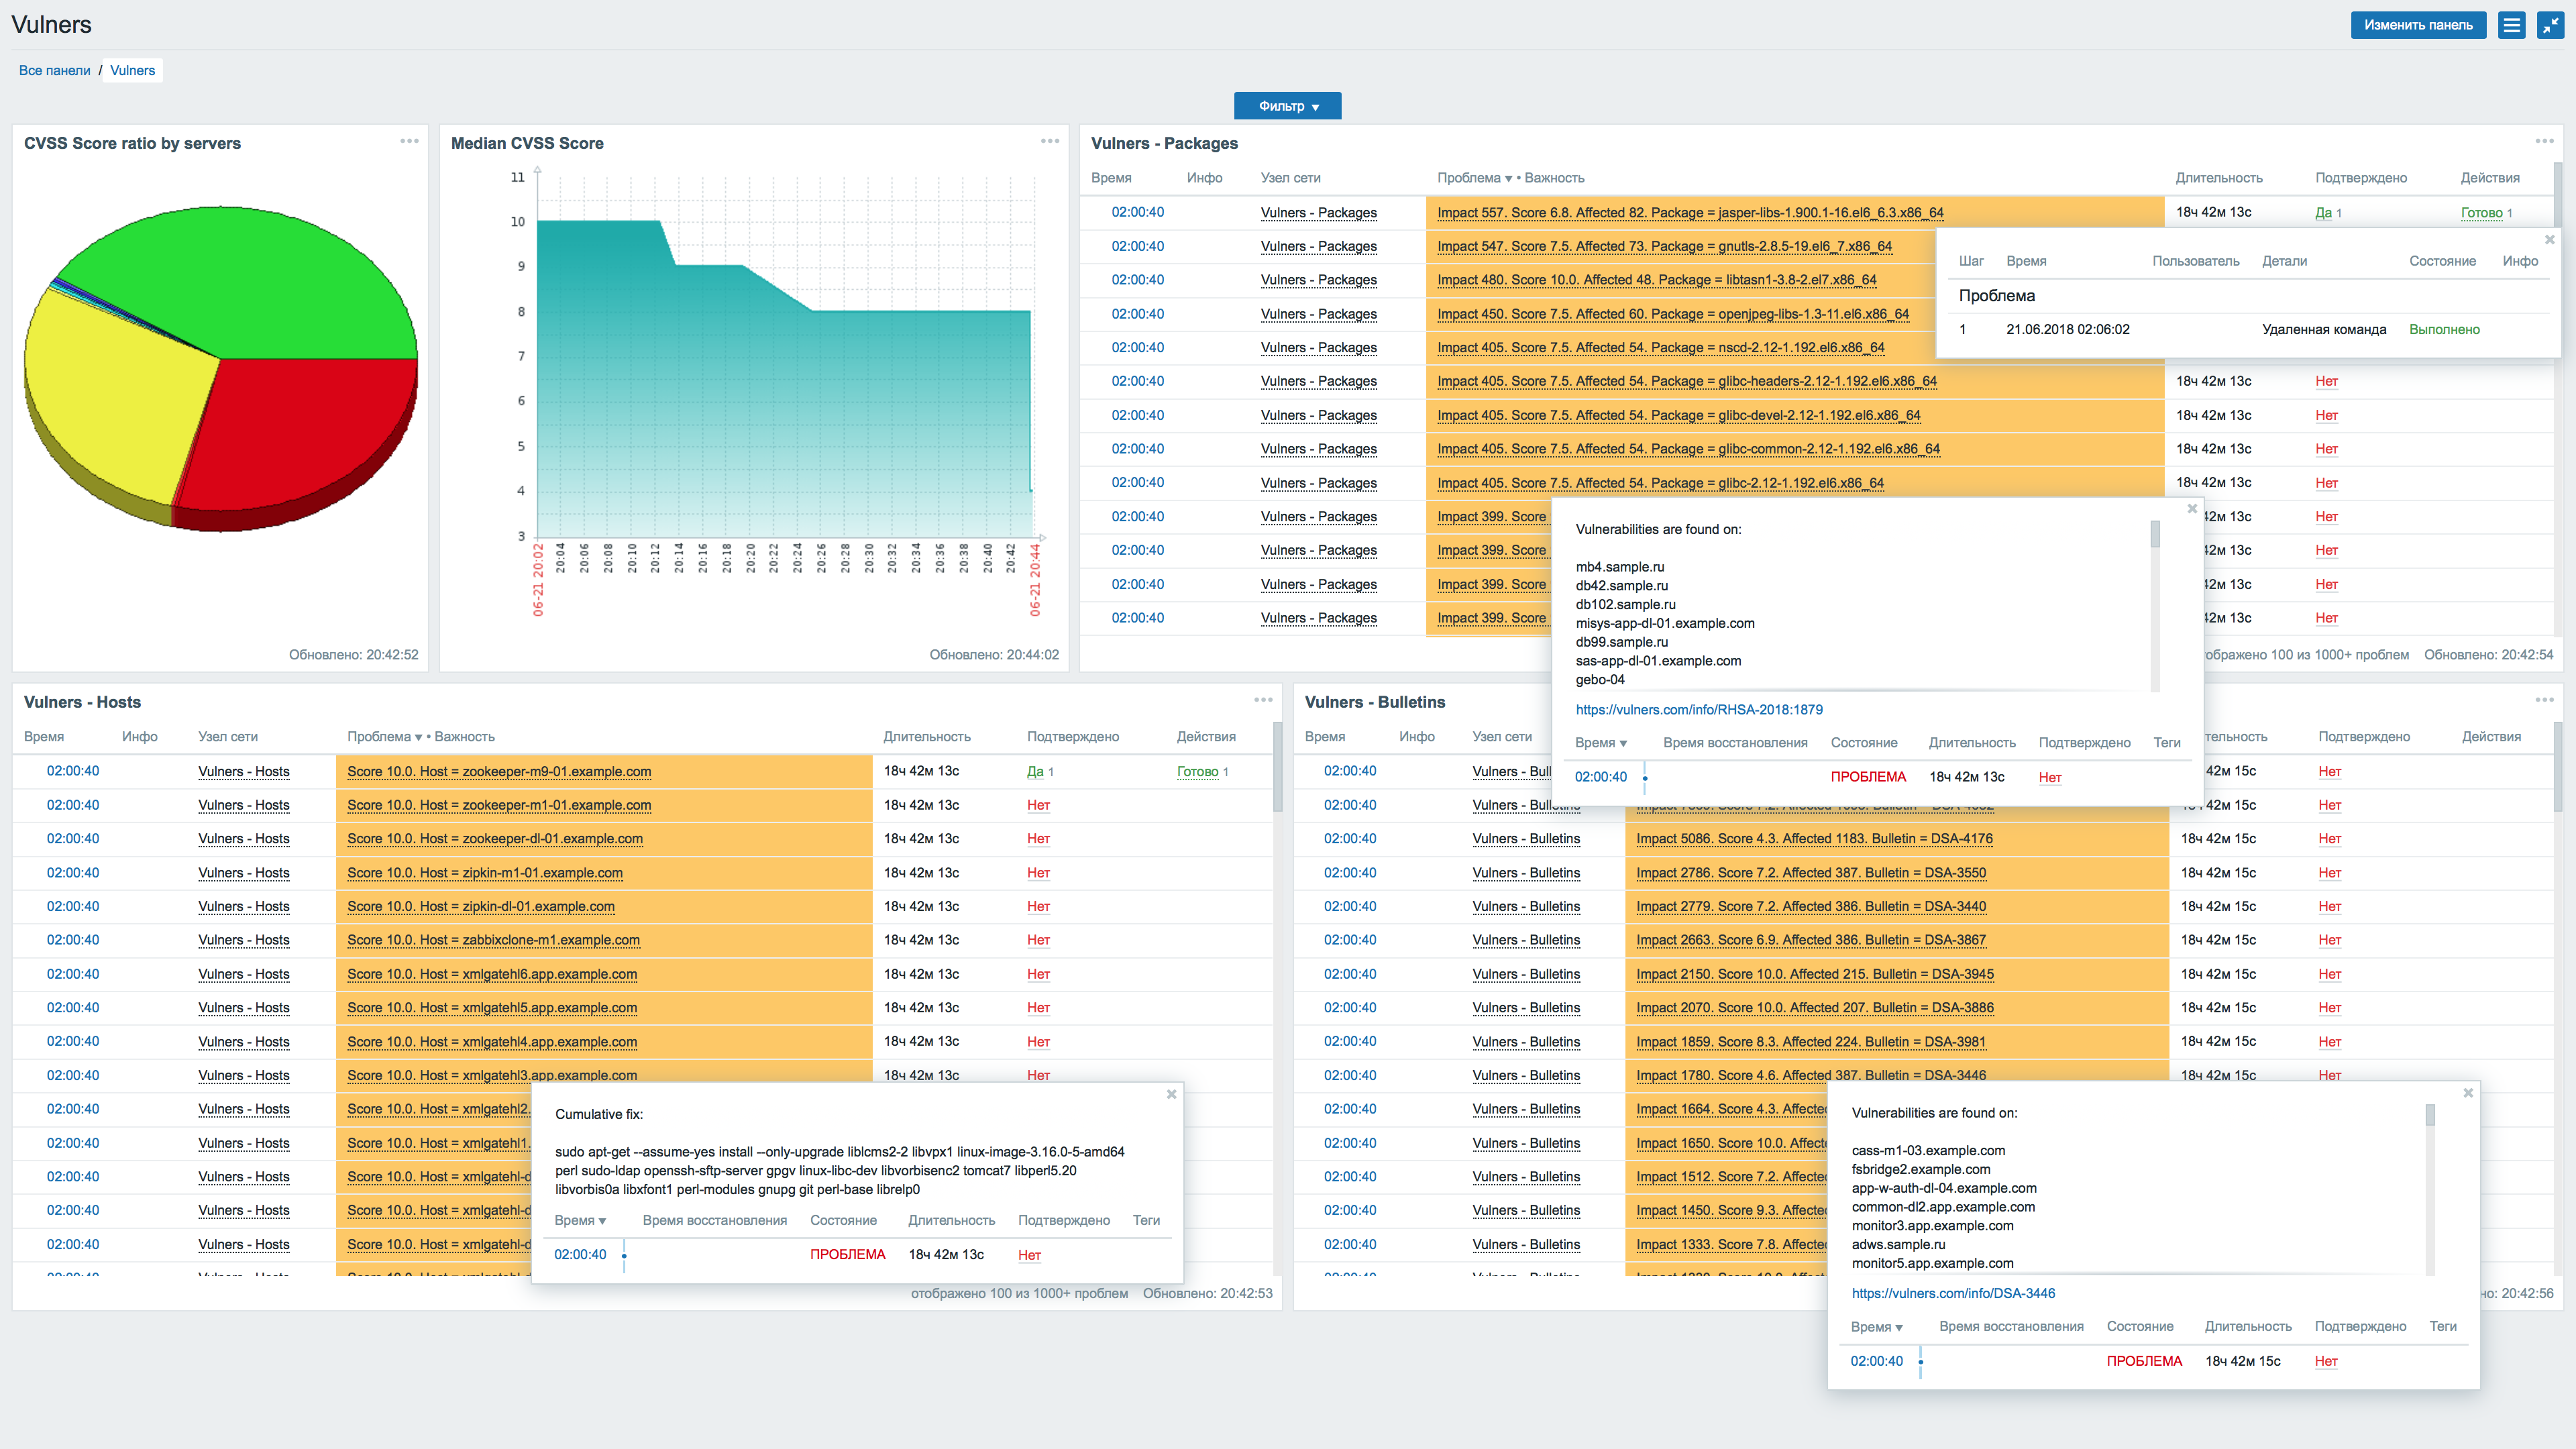 vulnerscom/zabbix-threat-control
Plugin de avaliação de vulnerabilidades do Zabbix
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Disparo automático de payload e método de criptografia
 owasp/serverless-goat
OWASP ServerlessGoat: uma aplicação serverless que demonstra falhas comuns de segurança serverless
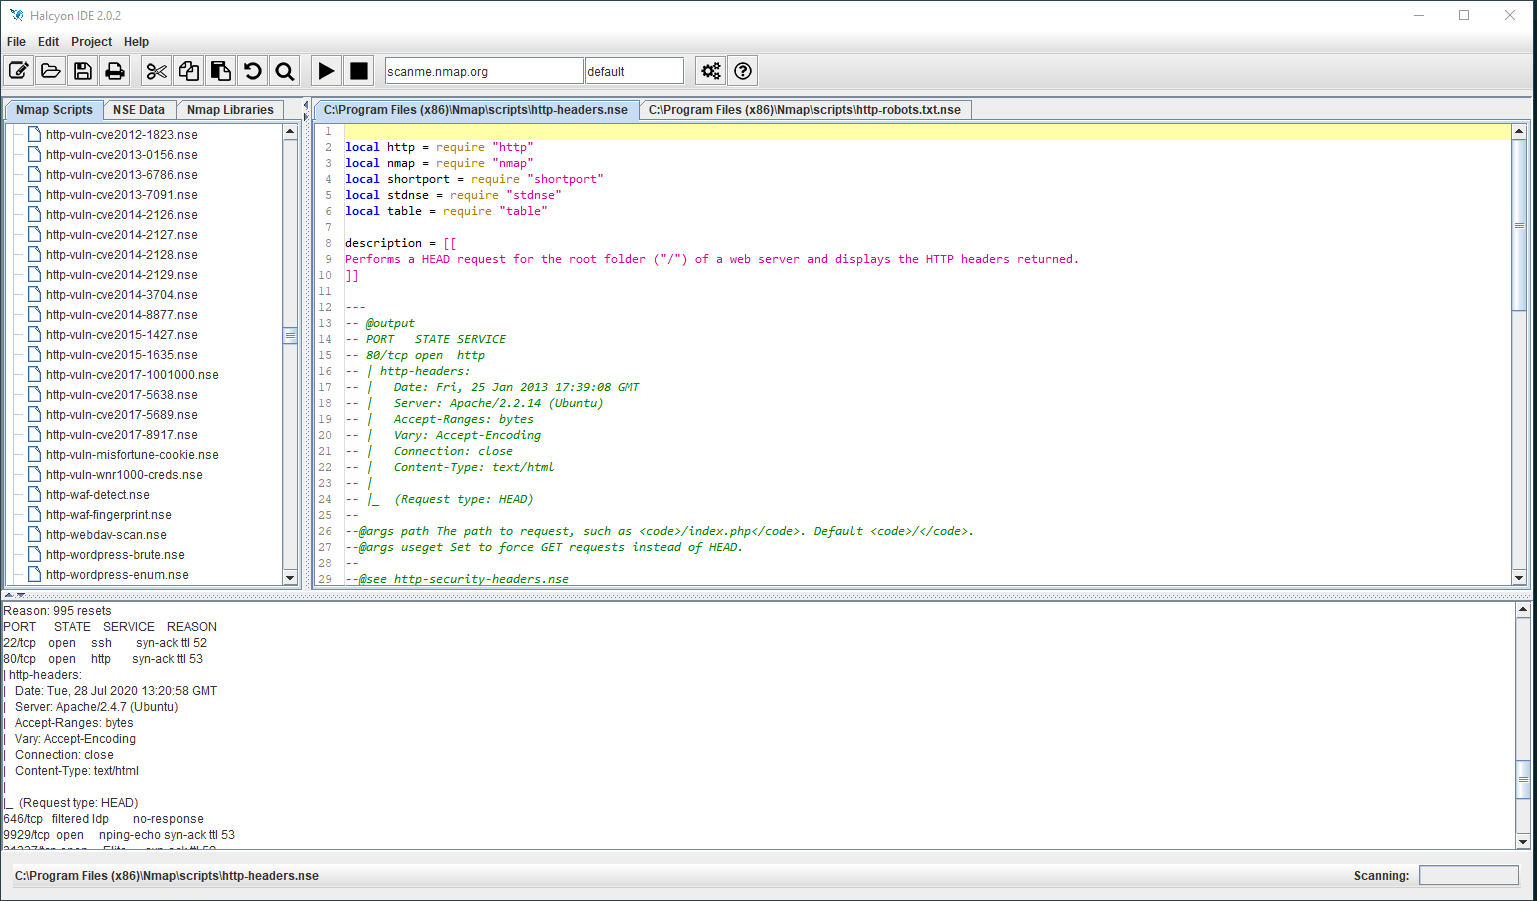 s4n7h0/halcyon-ide
Primeiro IDE para Desenvolvimento de Script Nmap (NSE).
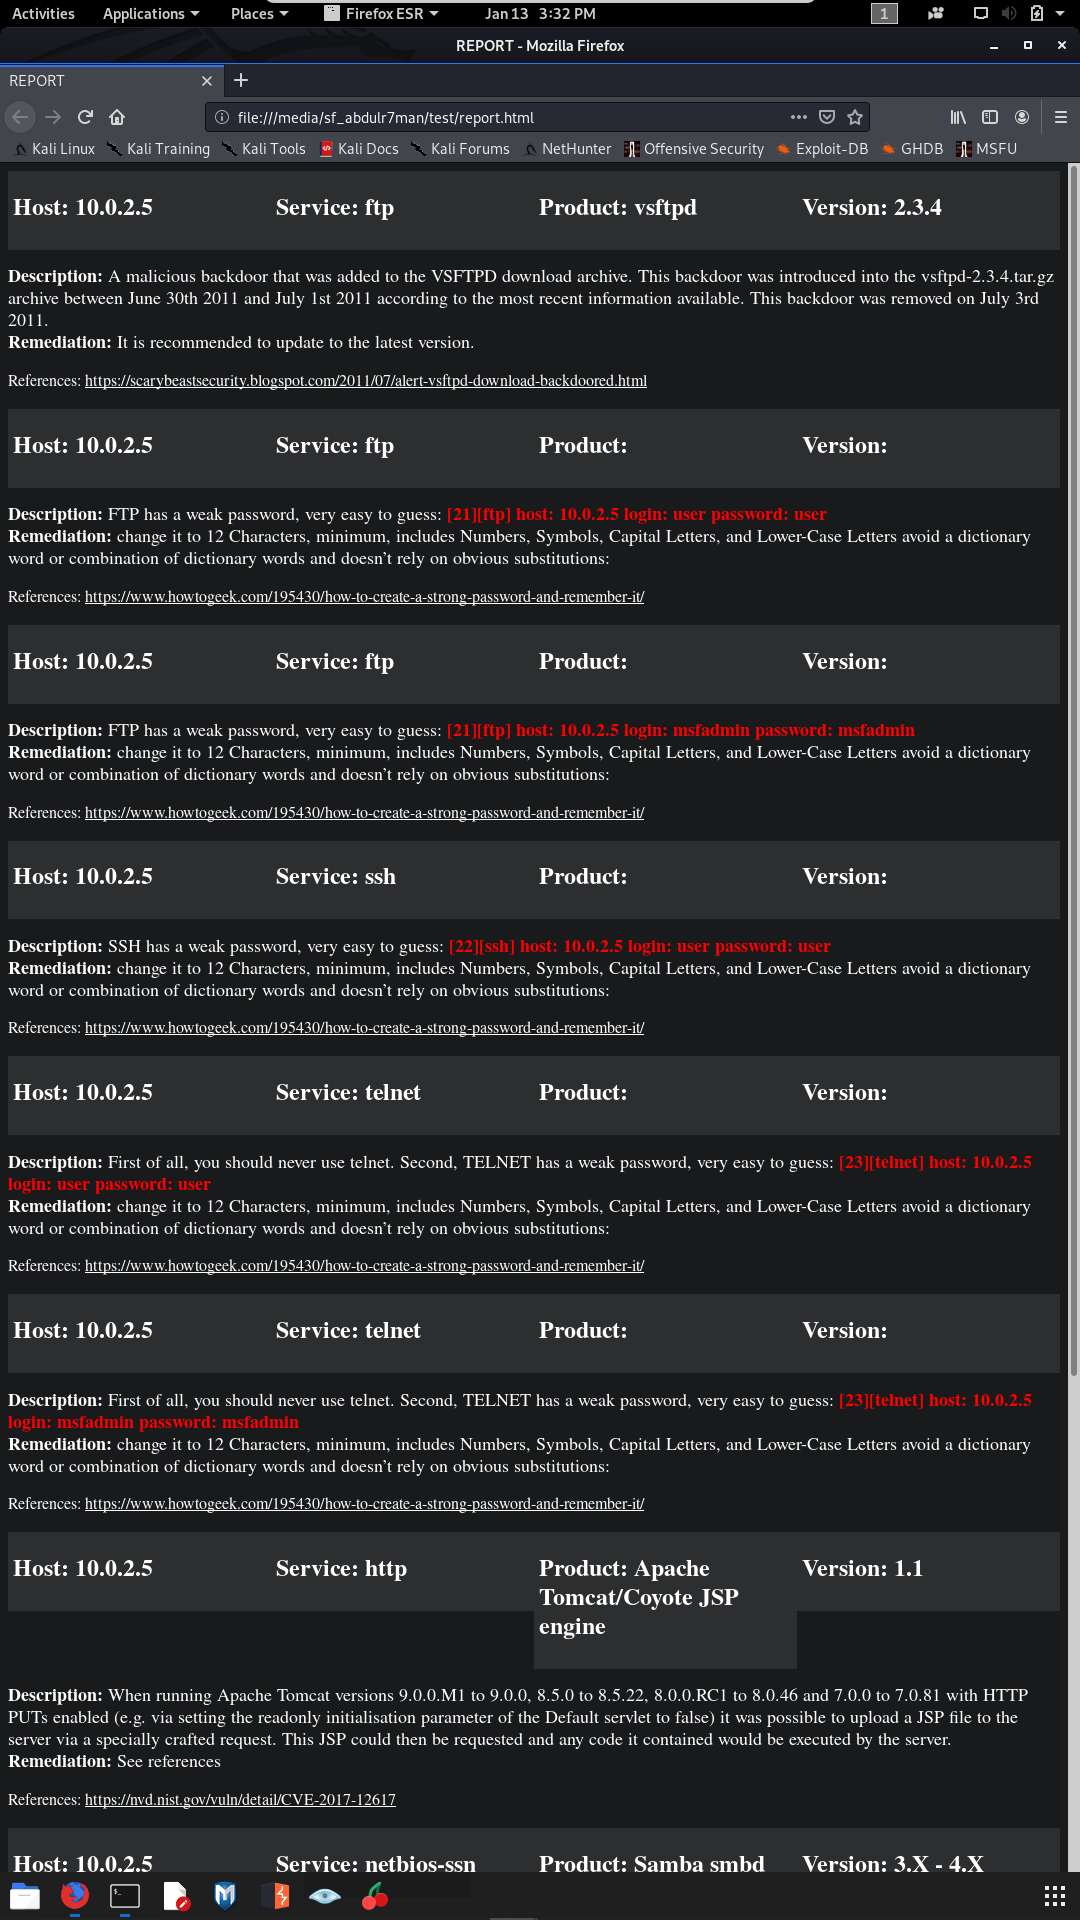 abdulr7mann/hackerenv
Ferramenta automatizada de teste de penetração que varre IPs, escaneia portas e vulnerabilidades, executa exploits e fornece um shell interativo com…
 aws/http-desync-guardian
Analisar requisições HTTP para minimizar riscos de ataques HTTP Desync (precursor para contrabando/divisão de requisições HTTP).
 k8scout/k8scout
Solte um único binário em um pod Kubernetes comprometido e mapeie instantaneamente todos os caminhos de ataque realistas para cluster-admin, escape…
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 é um script python útil que oferece a pentesters e pesquisadores de segurança uma forma rápida e eficaz de…








