
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 leesh3288/cve-2023-4911
Prova de conceito de exploit para CVE-2023-4911 (Looney Tunables), visando um estouro de buffer na função de análise de GLIBC_TUNABLES do glibc para…
 preempt/ntlm-scanner
Uma ferramenta python simples baseada no Impacket que testa servidores para várias vulnerabilidades NTLM conhecidas.
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Vazamento de hash NTLM via extração de RAR/ZIP e arquivo .library-ms
 horizon3ai/cve-2022-40684
Um exploit de prova de conceito para CVE-2022-40684 que afeta Fortinet FortiOS, FortiProxy e FortiSwitchManager
 dzonerzy/gowapt
Teste de Penetração de Aplicação Web Go
 its-arun/cve-2022-39197
Exploit de prova de conceito para CVE-2022-39197, permitindo execução remota de código contra CobaltStrike <= 4.7.1 por meio de payload SVG malicioso…
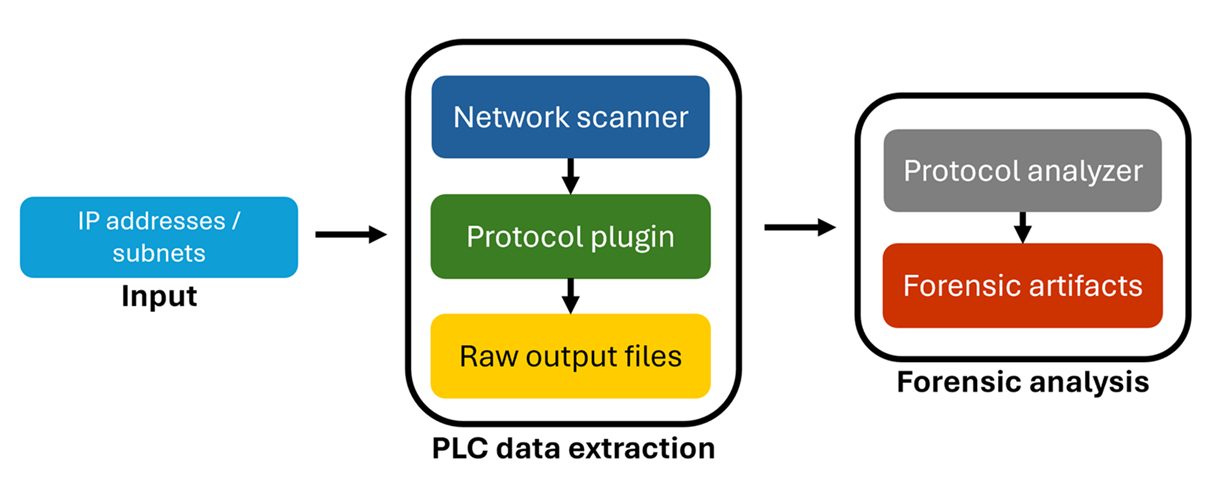 microsoft/ics-forensics-tools
Framework forense de código aberto para analisar metadados de CLPs industriais e arquivos de projeto. Escaneia artefatos suspeitos em ambientes ICS…
 teycir/burpapisecuritysuite
Extensão do Burp Suite para testes de segurança de API com 15 tipos de ataque, 108+ payloads, fuzzing inteligente, detecção de BOLA/IDOR, integração…
 thomastjdev/wmd
Framework Python para ferramentas de segurança de TI
 mrash/psad
psad: Detecção de Intrusão e Análise de Logs com iptables
 last-emo-boy/rikune
Servidor MCP para engenharia reversa de executáveis Windows e formatos binários. Combina triagem estática, recuperação de funções assistida por…
 opaxial/cve-2026-9830
CVE-2026-9830 Prova de Conceito
 cisagov/kev-data
Espelha o catálogo Known Exploited Vulnerabilities (KEV) da CISA em CSV e JSON com um esquema JSON, permitindo acesso programático e rastreamento do…
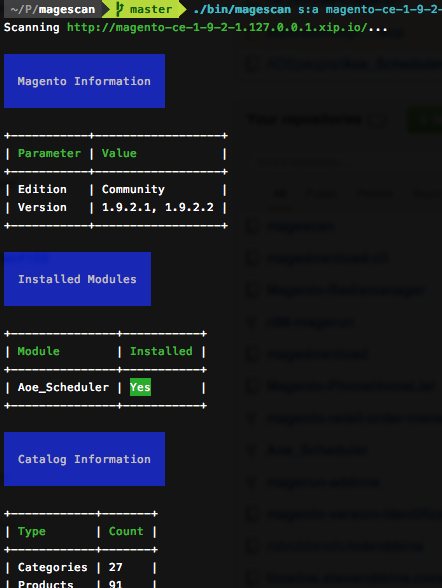 steverobbins/magescan
Escanear um site Magento em busca de informações
 johackim/docker-hacklab
Meu hacklab pessoal, crie o seu próprio.
 s0md3v/parth
Scanner Heurístico de Parâmetros Vulneráveis
 liuk3r/cve-2023-32233
CVE-2023-32233: Vulnerabilidade de segurança no kernel Linux








