
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
magescan — Escanear um site Magento em busca de informações | Kitploit

Ferramentas/GitHubGitHub/steverobbins/magescan
ReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança Web
GitHubsteverobbins/magescan

magescan

Escanear um site Magento em busca de informações

Ver Repositório
45911037há 7 anosRevisado pelo Kitploit
Compartilhar

Mage Scan

Join the chat at https://gitter.im/steverobbins/magescan

Master Build Status Master Code Quality Master Code Coverage Latest Stable Version Master Dependancies

A ideia por trás disso é avaliar a qualidade e segurança de um site Magento ao qual você não tem acesso. O cenário é quando você está entrevistando um potencial desenvolvedor ou avaliando um novo cliente e quer ter uma ideia do que está enfrentando.

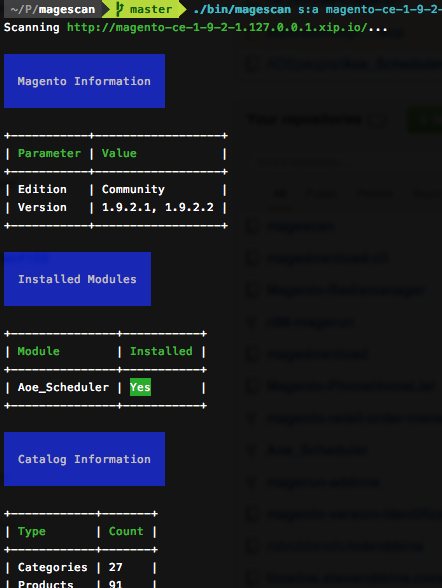
Screenshot

Instalação

.phar

  • Baixe o arquivo magescan.phar da página de releases
  • Execute na linha de comando com o comando php
php magescan.phar scan:all www.example.com

Fonte

  • Clone este repositório
  • Instale com o composer
git clone https://github.com/steverobbins/magescan magescan
cd magescan
curl -sS https://getcomposer.org/installer | php
php composer.phar install
bin/magescan scan:all www.example.com

n98-magerun

Clone para o diretório ~/.n98-magerun/modules

mkdir -p ~/.n98-magerun/modules
git clone https://github.com/steverobbins/magescan ~/.n98-magerun/modules/magescan
magerun magescan:scan store.example.com

Composer

composer require steverobbins/magescan --dev

Incluir no seu projeto

Adicione o seguinte ao seu composer.json

"require": {
    "steverobbins/magescan": "dev-master"
}

Uso

$ magescan.phar scan:all store.example.com

Comandos

scan:all

$ magescan.phar scan:all [--insecure|-k] [--show-modules] <url>

Executa todas as varreduras na <url> fornecida.

Opções

--format=FORMAT

Especifica um formato de saída diferente. Valores possíveis:

  • default
  • json
--insecure, -k

Se definido, os certificados SSL não serão validados

--show-modules

Lista todos os módulos pesquisados, não apenas os encontrados

scan:catalog

$ magescan.phar scan:catalog [--insecure|-k] <url>

Obtém informações do catálogo

scan:modules

$ magescan.phar scan:modules [--insecure|-k] [--show-modules] <url>

Obtém módulos instalados

scan:patch

$ magescan.phar scan:patch [--insecure|-k] <url>

Obtém informações de patches

scan:server

$ magescan.phar scan:server [--insecure|-k] <url>

Verifica a tecnologia do servidor

scan:sitemap

$ magescan.phar scan:sitemap [--insecure|-k] <url>

Verifica o sitemap

scan:unreachable

$ magescan.phar scan:unreachable [--insecure|-k] <url>

Verifica caminhos inacessíveis

scan:version

$ magescan.phar scan:version [--insecure|-k] <url>

Obtém a versão de uma instalação Magento

Mostra todos os módulos que tentamos detectar, não apenas os que foram encontrados

Aviso

Como não podemos ver a base de código, esta ferramenta faz suposições e palpites. As informações relatadas não são garantidas como corretas.

Para análises aprofundadas, considere:

  • mageaudit
  • Magento Project Mess Detector (para n98-magerun)
  • magniffer
  • Magento Coding Standard
  • magecheck
  • magento-check

Suporte

Por favor, crie uma issue para todos os bugs e solicitações de funcionalidades

Contribuindo

Faça um fork deste repositório e envie um pull request para o branch dev

Licença

Creative Commons Attribution 4.0 International

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





