
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 jonrau1/electriceye
ElectricEye é uma ferramenta de CLI Python multi-nuvem, multi-SaaS para Gerenciamento de Ativos, Gerenciamento de Postura de Segurança e…
 tmobile/pacbot
PacBot (Bot de Política como Código)
 merill/awesome-entra
😎 Lista incrível de tudo relacionado ao Microsoft Entra
 asamassekou10/ship-safe
O agente de segurança independente para software escrito por IA. Encontra problemas, investiga se são reais e mostra-lhe as evidências. Núcleo…
 dev-sec/linux-baseline
Perfil de conformidade baseado em InSpec para auditoria de hardening de sistemas Linux contra linhas de base de segurança, garantindo configuração…
 nemesida-waf/waf-bypass
Ferramenta automatizada de teste de segurança WAF que detecta falsos positivos e falsos negativos usando mais de 15 categorias de payloads, incluindo…
 mcw0/poc
As Issues foram desativadas para estes PoCs, pois são simplesmente PoCs, de Domínio Público e sem suporte.
 0xdea/semgrep-rules
Uma coleção das minhas regras Semgrep para facilitar a pesquisa de vulnerabilidades.
 ine-labs/azuregoat
AzureGoat : Uma Infraestrutura Azure Maldosamente Vulnerável
 securitytemplates/sectemplates
Modelos de código aberto que você pode usar para dar início aos seus programas de segurança
 d78ui98/apkdeeplens
Insights de segurança Android em espectro completo.
 requie/ai-red-teaming-guide
Um guia abrangente para testes adversariais e avaliação de segurança de sistemas de IA, ajudando as organizações a identificar vulnerabilidades antes…
 bhassani/eternalbluec
EternalBlue suíte refeita em C/C++ que inclui: Exploit MS17-010, detector de vulnerabilidade EternalBlue, detector DoublePulsar e carregador de…
 inquest/malware-samples
Uma coleção de amostras de malware e informações relevantes de dissecação, provavelmente referenciadas de http://blog.inquest.net
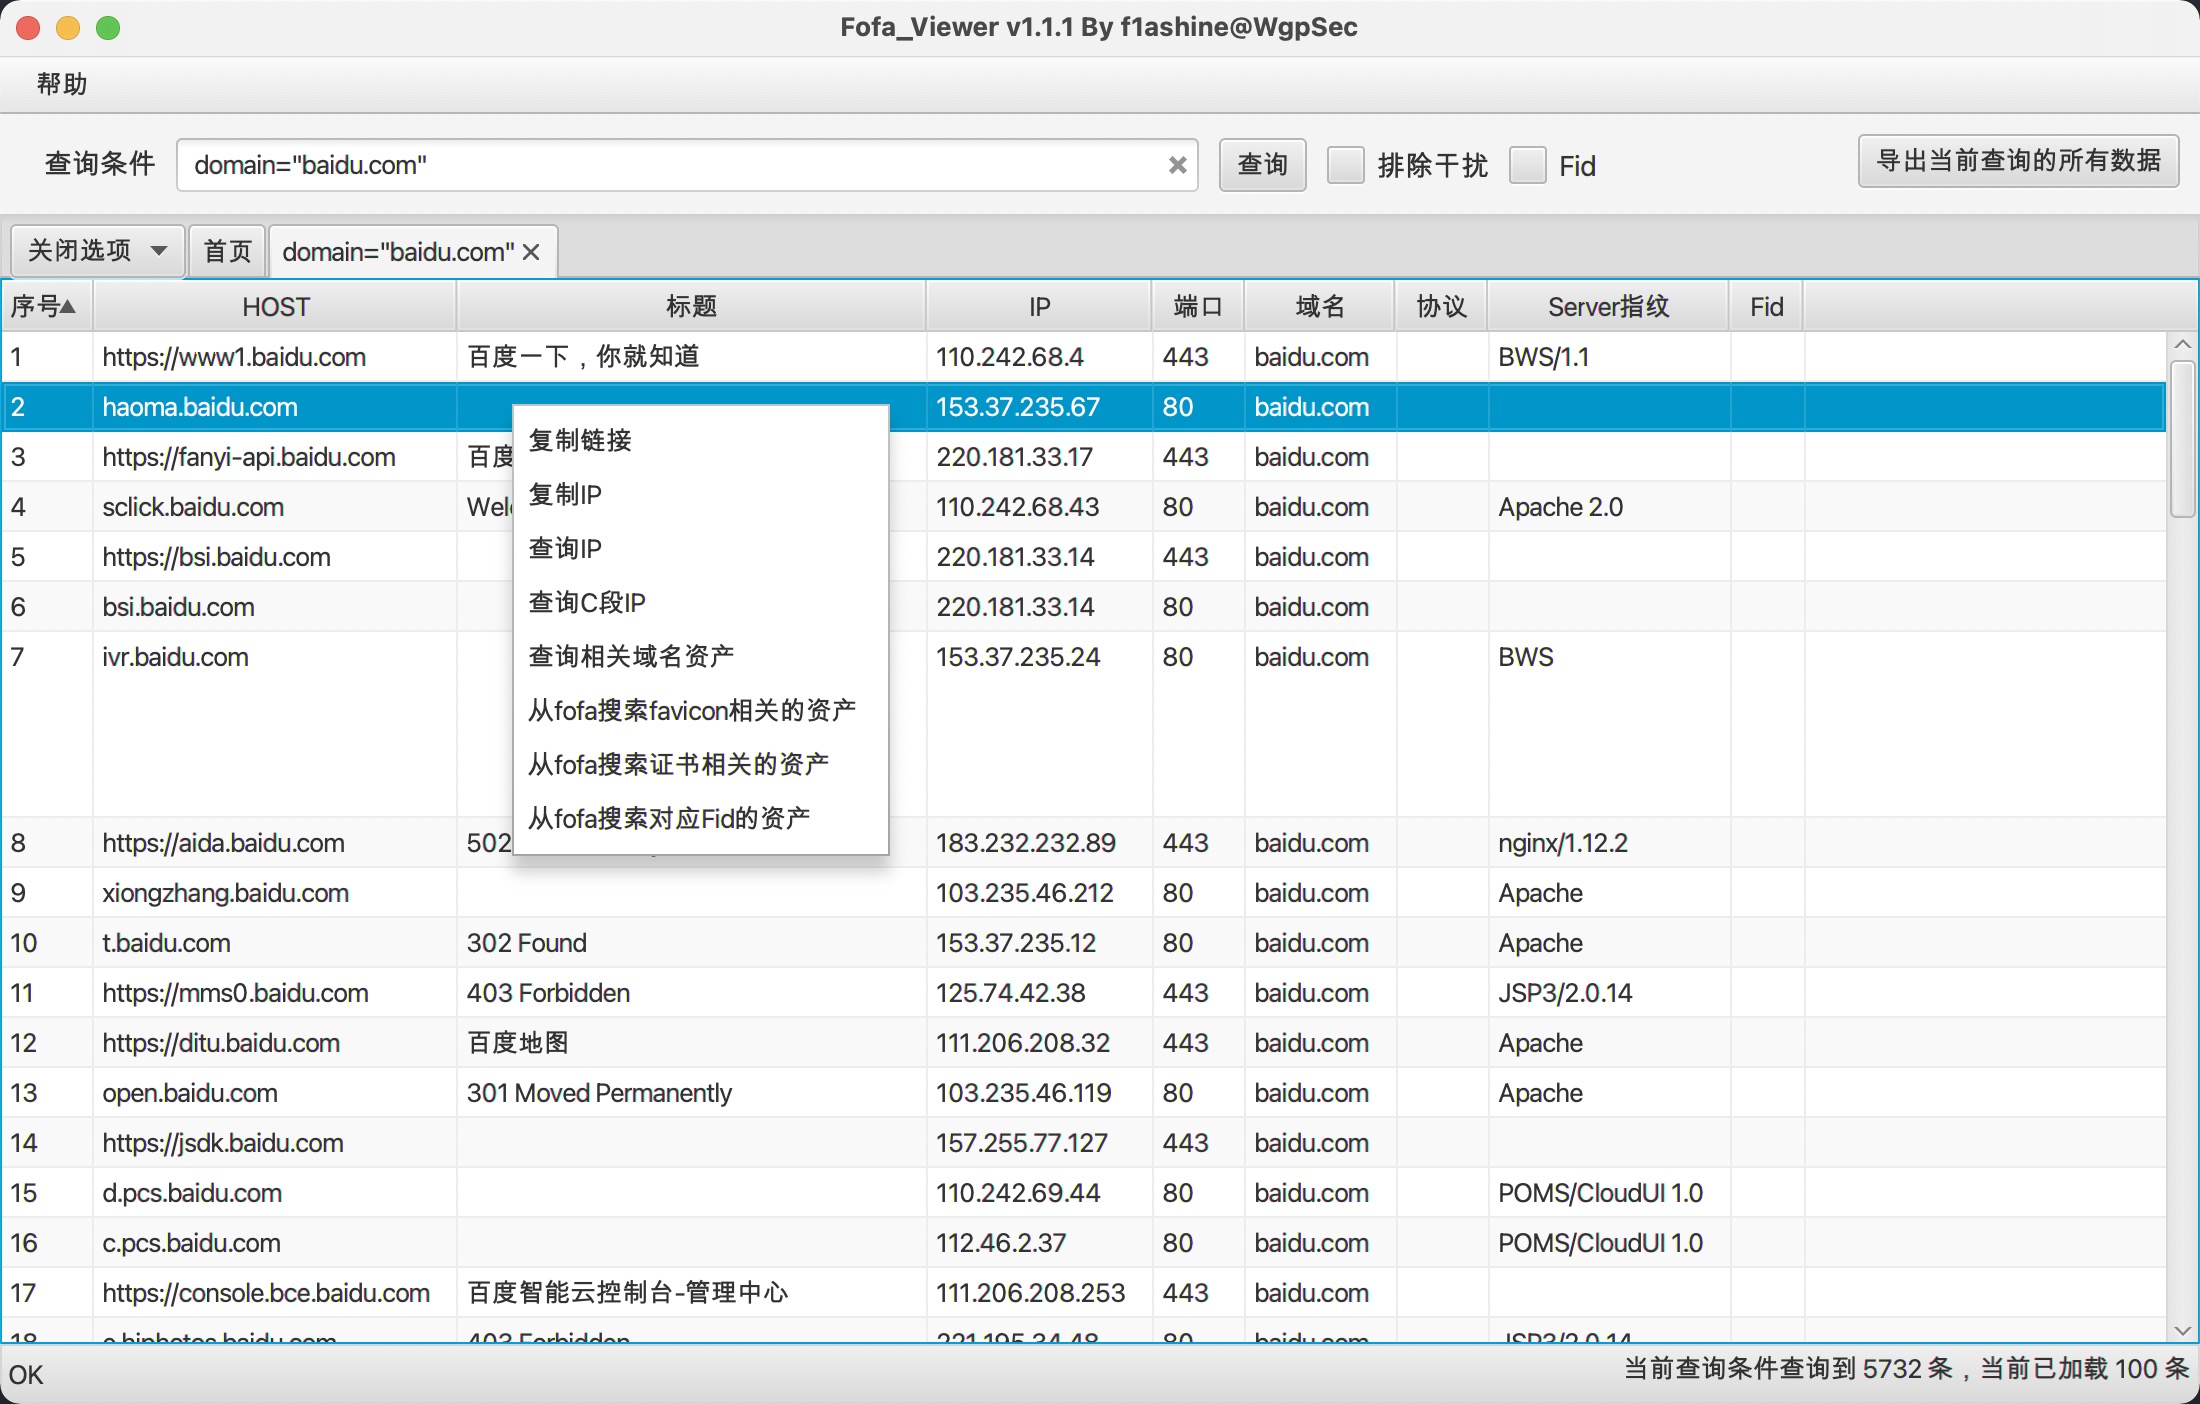 wgpsec/fofa_viewer
Um simples cliente FOFA escrito em JavaFX. Feito por WgpSec, mantido por f1ashine.
 ajinabraham/cmsscan
Scanner de CMS: Verifique sites Wordpress, Drupal, Joomla, vBulletin em busca de problemas de segurança
 murphysecurity/murphysec
Uma ferramenta de código aberto focada na segurança da cadeia de suprimentos de software. 墨菲安全 é especializada em segurança da cadeia de suprimentos…
 kathanp19/jsfscan.sh
Automação para reconhecimento de javascript em bug bounty.








