

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/d78ui98/apkdeeplens
Segurança AndroidAnálise EstáticaScanners de VulnerabilidadesAnálise de CódigoSegurança WebCriptografiaSegurança MóvelDetecção de Segredos
GitHubd78ui98/apkdeeplens

APKDeepLens

Insights de segurança Android em espectro completo.

Ver Repositório
1.0k134104há 6 mesesRevisado pelo Kitploit
Compartilhar

APKDeepLens

Insights de segurança Android em espectro total.

Recursos • Detecção • Instalação • Uso • Relatórios

Apresentado no Black Hat MEA 2023 e no Black Hat ASIA 2024

image

O que é APKDeepLens?

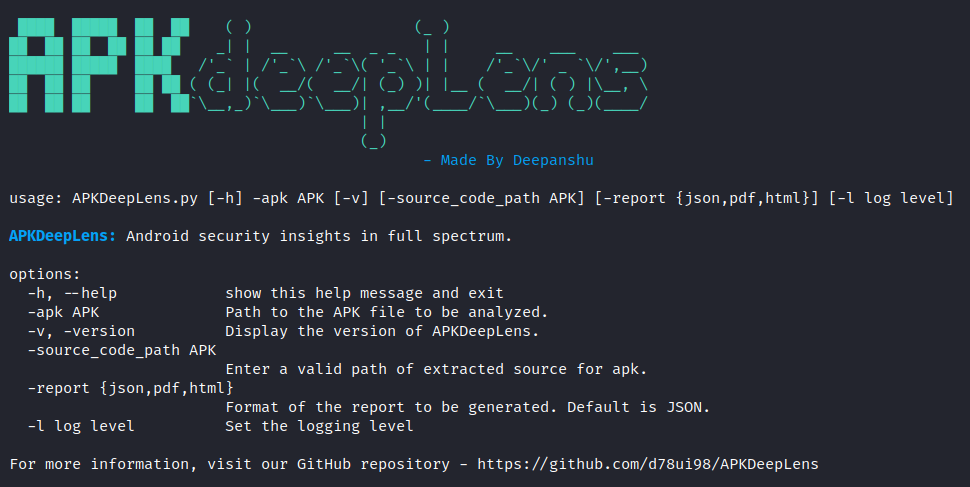
APKDeepLens é uma ferramenta de análise estática baseada em Python para arquivos APK Android. Ela descompila APKs usando JADX e executa uma varredura de segurança profunda em múltiplas camadas cobrindo o OWASP Mobile Top 10 (2024). Cada descoberta é marcada com um nível de severidade (CRITICAL / HIGH / MEDIUM / LOW / INFO) e uma categoria OWASP, e os resultados são exportados em formato JSON, HTML, PDF ou TXT.


Recursos

  • Descompilação de APK via JADX (Windows, Linux, macOS, Docker)
  • Análise do AndroidManifest.xml — permissões, componentes exportados, configurações incorretas
  • Varredura profunda de código — percorre todo o código-fonte Java/Kotlin/XML descompilado
  • Detecção de segredos hardcoded — chaves de API, tokens OAuth, chaves privadas, senhas
  • Detecção de comunicação insegura — HTTP, FTP, SMTP, URLs de protocolo JavaScript
  • Detecção de fraquezas criptográficas — algoritmos fracos, modo ECB, aleatório inseguro
  • Análise de segurança WebView — interface JavaScript, acesso a arquivos, ignorar SSL
  • Configuração incorreta de SSL/TLS — certificados que confiam em todos, bypass de hostname, protocolos legados
  • Execução de código dinâmico — DexClassLoader, Runtime.exec(), ProcessBuilder
  • Armazenamento inseguro de dados — arquivos legíveis por todos, área de transferência, armazenamento externo, SQL bruto
  • Dados sensíveis em logs — Log.*, System.out.println, printStackTrace
  • Segurança de Intents — PendingIntents implícitos, broadcasts sticky
  • Detecção de path traversal em ZIP (Zip Slip)
  • Classificação de severidade — CRITICAL, HIGH, MEDIUM, LOW, INFO por descoberta
  • Mapeamento OWASP Mobile Top 10 (2024) em cada descoberta
  • Relatórios em múltiplos formatos — JSON, HTML, PDF, TXT
  • Pronto para CI/CD — saída JSON integra-se diretamente em pipelines
  • Multiplataforma — Windows, Linux, macOS, Docker

Detecção em Resumo

CategoriaVerificaçõesFaixa de SeveridadeOWASP
Segurança do Manifesto10CRITICAL → MEDIUMM3–M9
Criptografia7CRITICAL → MEDIUMM1, M10
Segurança WebView6CRITICAL → HIGHM4, M5, M7, M9
SSL / TLS5CRITICAL → MEDIUMM5
Execução de Código Dinâmico4HIGH → MEDIUMM4, M7
Armazenamento Inseguro de Dados6HIGH → LOWM4, M6, M9
Logs / Privacidade3MEDIUM → LOWM6
Segurança de Intents2HIGH → MEDIUMM4
Path Traversal em ZIP1HIGHM4
Segredos Hardcoded16+—M1
Comunicações Inseguras——M5

Para IDs de verificação completos, padrões regex e exemplos de evidências, veja DETECTION.md.


Instalação

Requisitos: Python 3.10+, Java / OpenJDK

Linux / macOS

git clone https://github.com/d78ui98/APKDeepLens.git
cd APKDeepLens
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
python APKDeepLens.py --help

Windows

git clone https://github.com/d78ui98/APKDeepLens.git
cd APKDeepLens
python3 -m venv venv
.\venv\Scripts\activate
pip install -r requirements.txt
python APKDeepLens.py --help

Docker

docker build -t apkdeeplens .
docker run --rm -v /path/to/apk/files:/apk apkdeeplens -apk /apk/file.apk

Uso

# Basic scan — outputs JSON report
python APKDeepLens.py -apk app.apk

# Skip decompilation when source is already extracted
python APKDeepLens.py -apk app.apk -source_code_path /path/to/source

# Generate HTML report
python APKDeepLens.py -apk app.apk -report html

# Generate PDF report
python APKDeepLens.py -apk app.apk -report pdf

# Generate plain-text report
python APKDeepLens.py -apk app.apk -report txt

# Specify output directory
python APKDeepLens.py -apk app.apk -report json -o /path/to/output/

# Skip virtualenv check (CI/CD)
python APKDeepLens.py -apk app.apk --ignore_virtualenv

Todos os relatórios são salvos em um subdiretório reports/ do caminho de saída.


Relatórios

FormatoDescrição
JSON (padrão)Legível por máquina. Todas as descobertas incluem id, severity, owasp, description e evidence. Ideal para integração com pipelines.
HTML / PDFTabelas de severidade codificadas por cores — CRITICAL em vermelho, HIGH em laranja, MEDIUM em âmbar.
TXTLegível por humanos, descobertas ordenadas por severidade com localizações de arquivos e descrições.

Veja DETECTION.md para o esquema completo da saída JSON.


Estrutura do Projeto

APKDeepLens/
├── APKDeepLens.py               # Main entry point
├── report_gen.py                # Report generation (JSON, HTML, PDF, TXT)
├── report_template.html         # HTML report template
├── requirements.txt
└── static_tools/
    ├── code_scanner.py          # Deep code-pattern security scanner (40+ checks)
    ├── scan_android_manifest.py # Manifest parser + security checker
    ├── sensitive_info_extractor.py  # Hardcoded secret + insecure URL scanner
    ├── known_false_positives.txt    # Curated false-positive filter list
    └── utility/
        └── utility_class.py    # Shared constants (DANGEROUS_PERMISSIONS, util)

Contribuindo

Solicitações de funcionalidades, relatórios de bugs e pull requests são bem-vindos em github.com/d78ui98/APKDeepLens/issues.



Apresentado em

  • Black Hat MEA 2023 — APKaleidoscope: Android Security Insights in Full Spectrum
  • Black Hat ASIA 2024 — APKDeepLens: Android Security Insights in Full Spectrum
  • Black Hat MEA 2024 — APKDeepLens: Android Security Insights in Full Spectrum
  • GISEC Global Dubai 2024 — APKDeepLens: Android Security Insights in Full Spectrum
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



