
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 0xinfection/tidos-framework
O Framework Ofensivo Manual de Teste de Penetração em Aplicações Web.
 califio/publications
Coleção selecionada de artigos de pesquisa em segurança, writeups de exploração de CVEs, análises de engenharia reversa de componentes internos da…
 cisco-ai-defense/defenseclaw
Governança de Segurança para IA Agêntica
 xairy/vmware-exploitation
Uma coleção de links relacionados a exploits de escape da VMware
 christophetd/log4shell-vulnerable-app
Aplicação web Spring Boot vulnerável ao Log4Shell (CVE-2021-44228).
 anouarbensaad/vulnx
vulnx 🕷️ um Bot inteligente, Shell pode realizar injeção automática e ajudar pesquisadores a detectar vulnerabilidades de segurança em sistemas CMS.…
 lxc/incus-os
Imagem de sistema Linux imutável otimizada para execução de contêineres Incus e máquinas virtuais, com UEFI Secure Boot, criptografia de disco TPM…
 rehints/efixplorer
Plugin e loader IDA para análise de firmware UEFI e automação de engenharia reversa
 gamehunterkaan/autopwn-suite
AutoPWN Suite é um projeto para escanear vulnerabilidades e explorar sistemas automaticamente.
 dirkjanm/cve-2020-1472
PoC para Zerologon - todo o crédito da pesquisa vai para Tom Tervoort da Secura
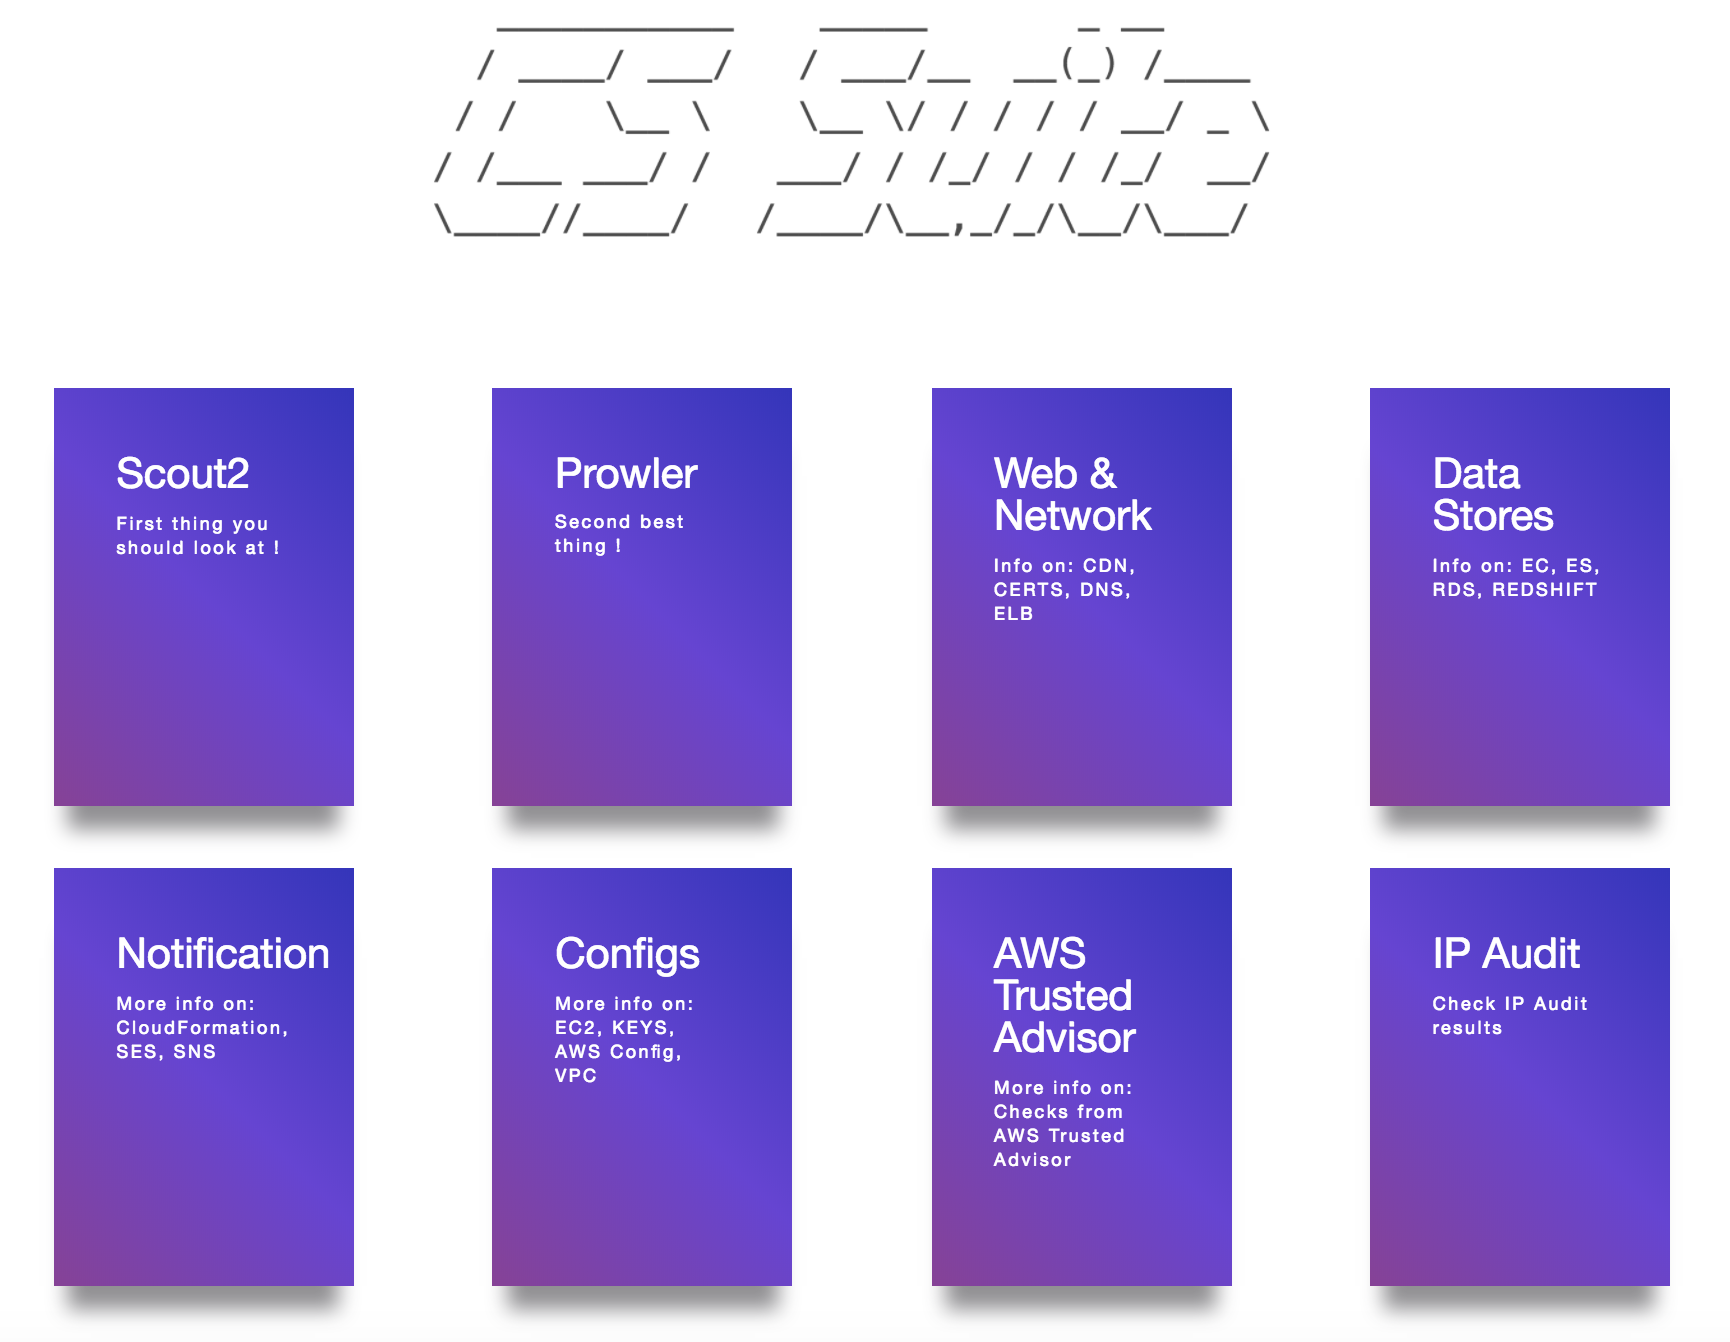 securityftw/cs-suite
Cloud Security Suite - Ferramenta completa para auditar a postura de segurança da infraestrutura AWS/GCP/Azure.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report…
 mongodb/kingfisher
Detecte segredos. Valide-os em tempo real. Mapeie o raio de impacto. Revogue rapidamente. Execute a CLI ou integre em Rust, Python ou Node.js.
 bohops/ultimatewdacbypasslist
Um recurso centralizado para técnicas de bypass do WDAC previamente documentadas.
 owasp/railsgoat
Uma versão vulnerável do Rails que segue o OWASP Top 10
 dionach/cmsmap
CMSmap é um scanner de CMS em Python, de código aberto, que automatiza o processo de detecção de falhas de segurança dos CMSs mais populares.
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone é um simulador de hacking de drones intencionalmente vulnerável, baseado na popular arquitetura ArduPilot/MAVLink, fornecendo…








