#1
 krmaxwell/maltrieve
Uma ferramenta para obter malware diretamente da fonte para pesquisadores de segurança.
 ciscocsirt/gosint
O framework GOSINT é um projeto usado para coletar, processar e exportar indicadores de comprometimento (IOCs) de alta qualidade.
 chronicle/gcti
Repositório de assinaturas de detecção que fornece regras YARA e conteúdo de caça a ameaças para identificar malware e atividades maliciosas em…
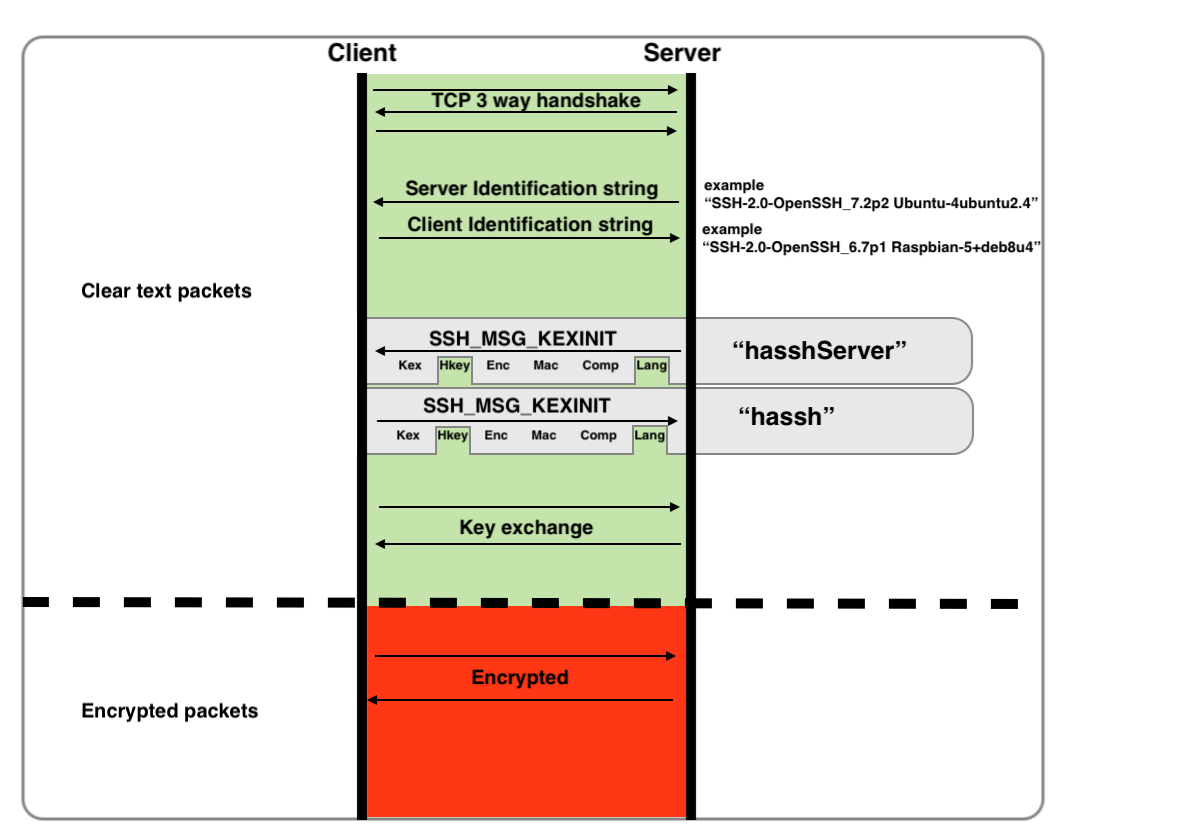 salesforce/hassh
HASSH é um padrão de fingerprinting de rede que pode ser usado para identificar implementações SSH específicas de Cliente e Servidor. As impressões…
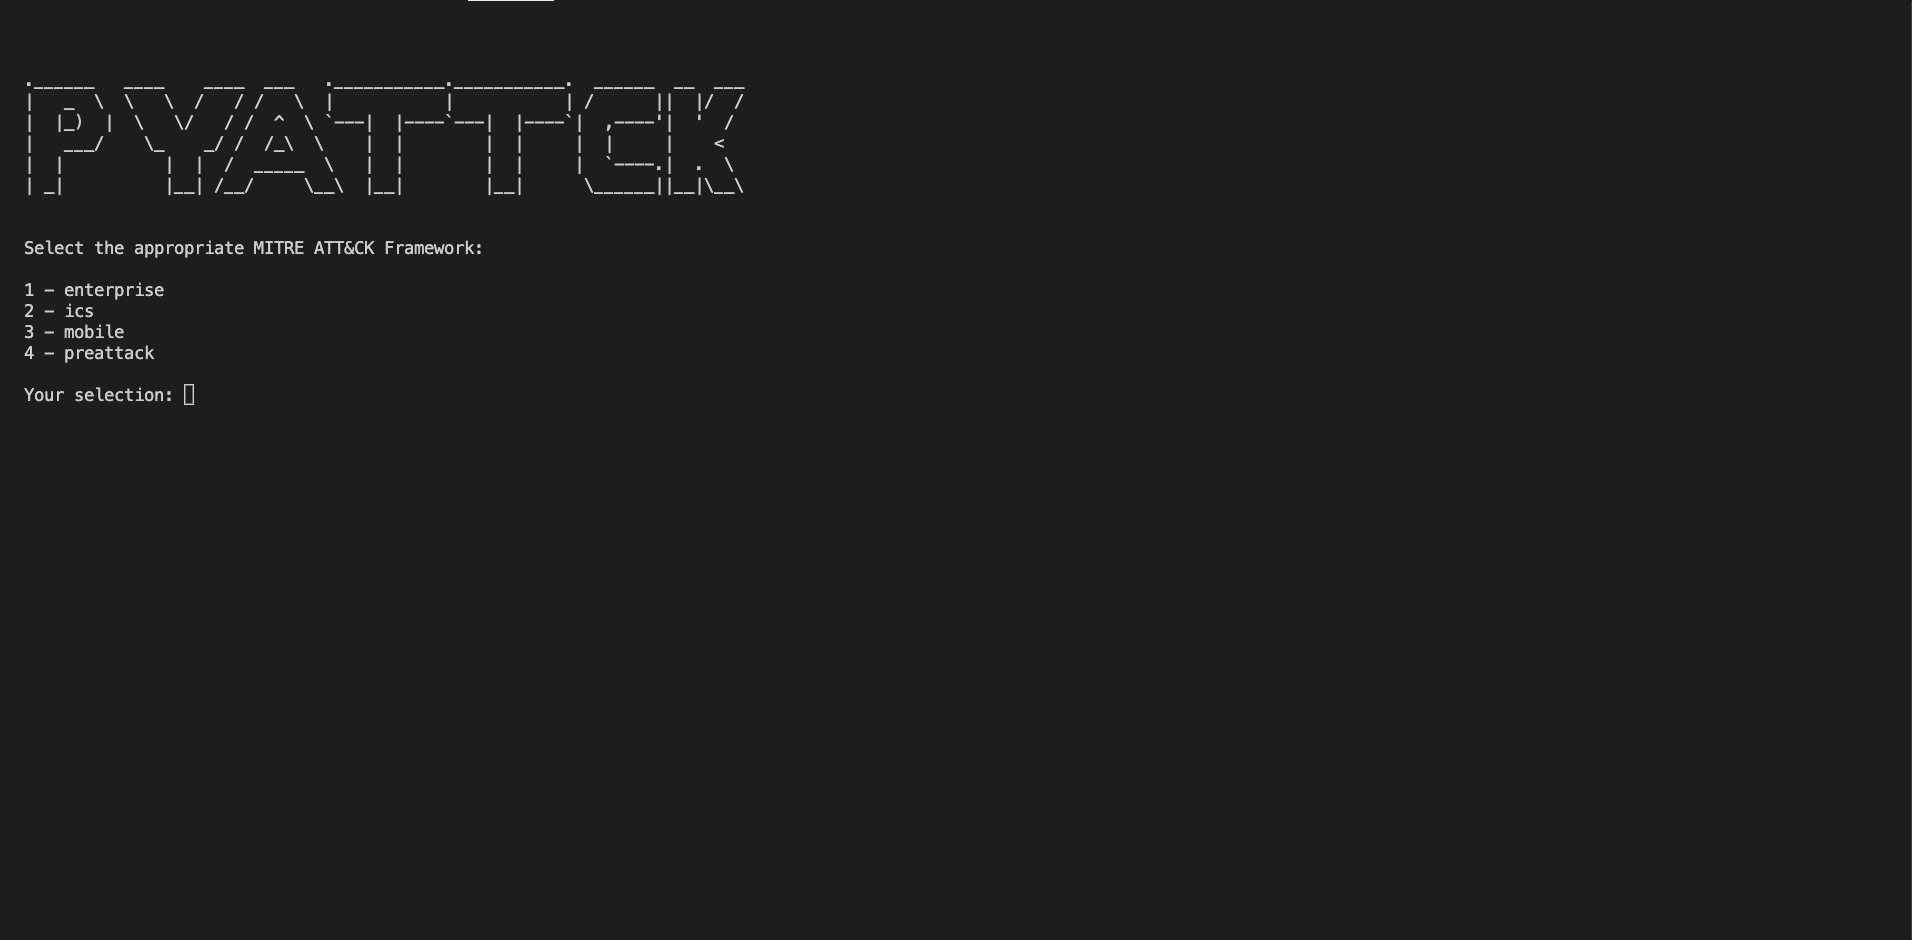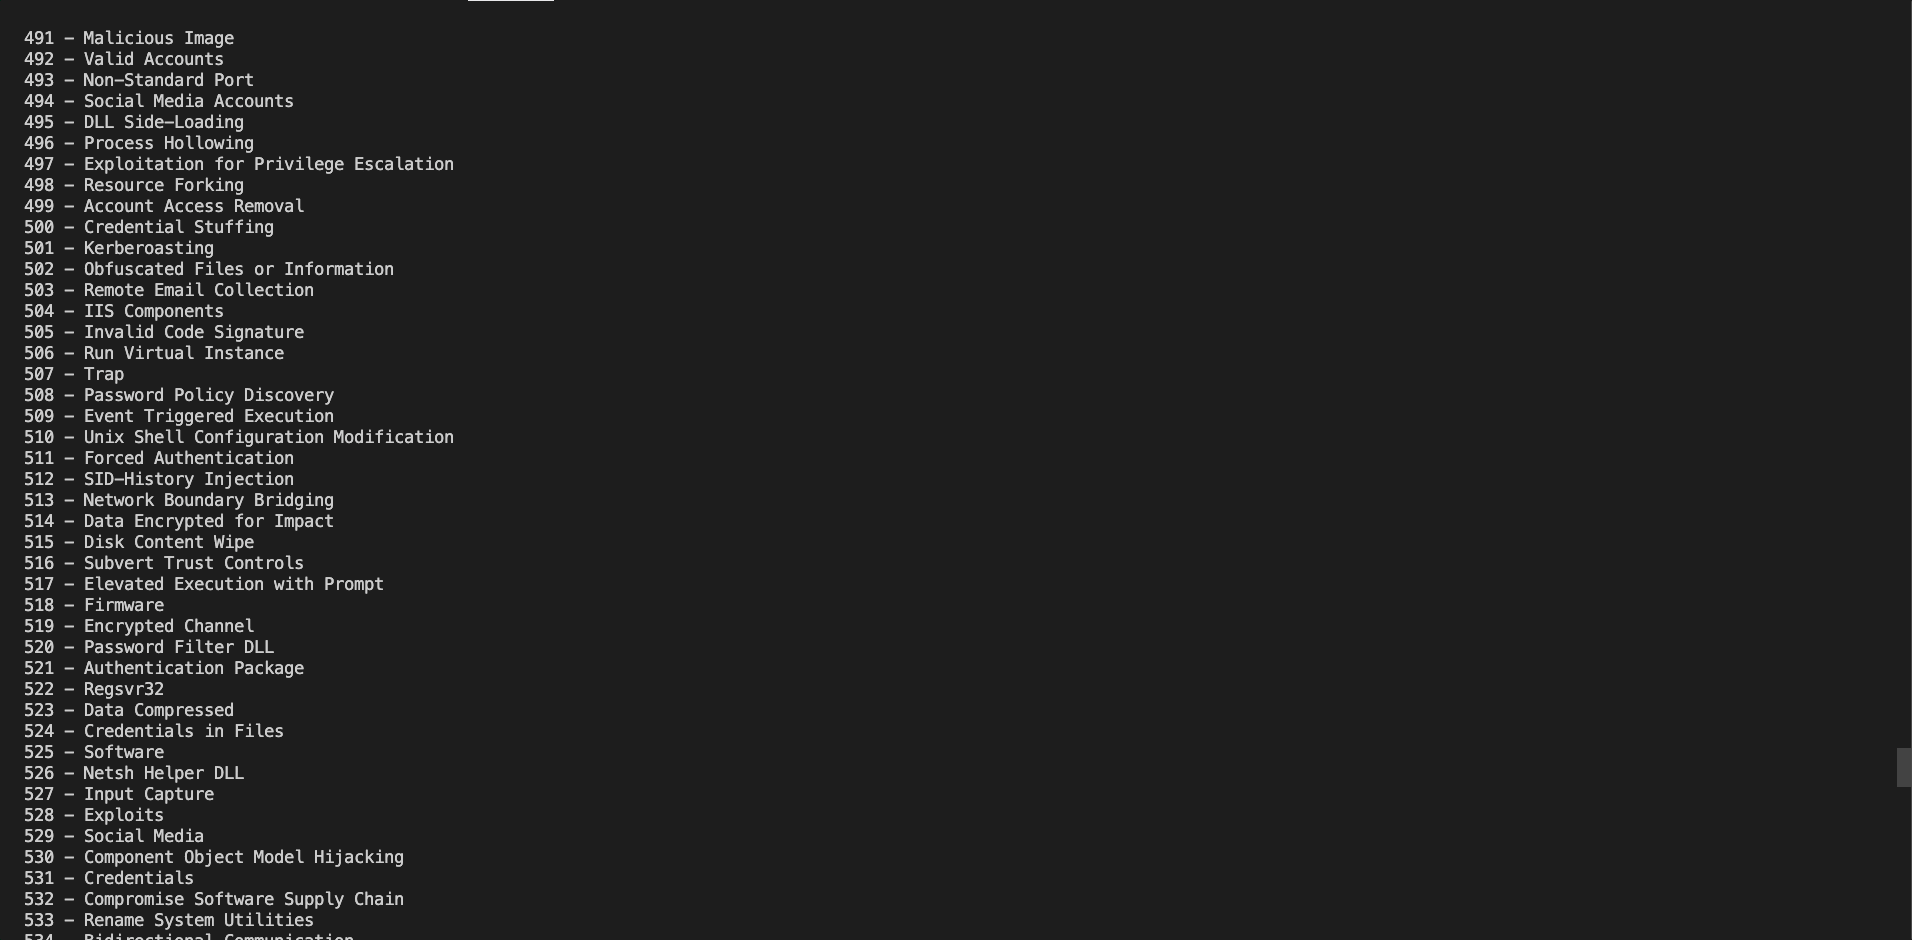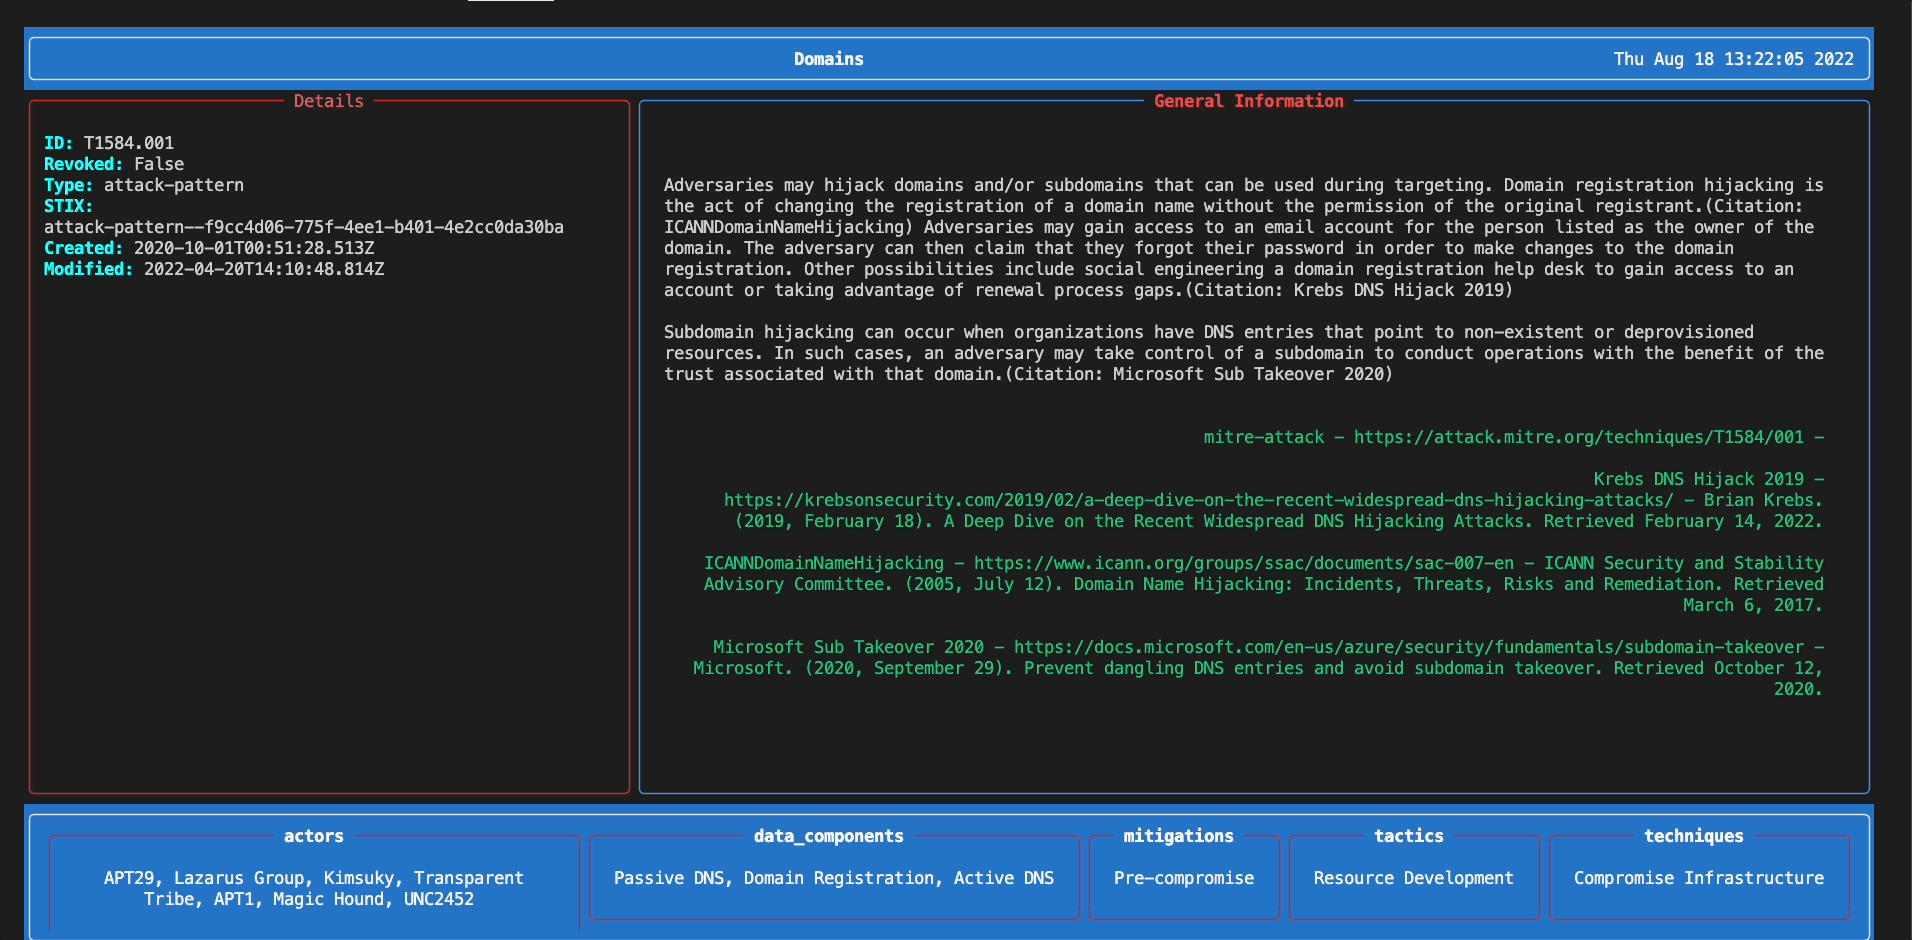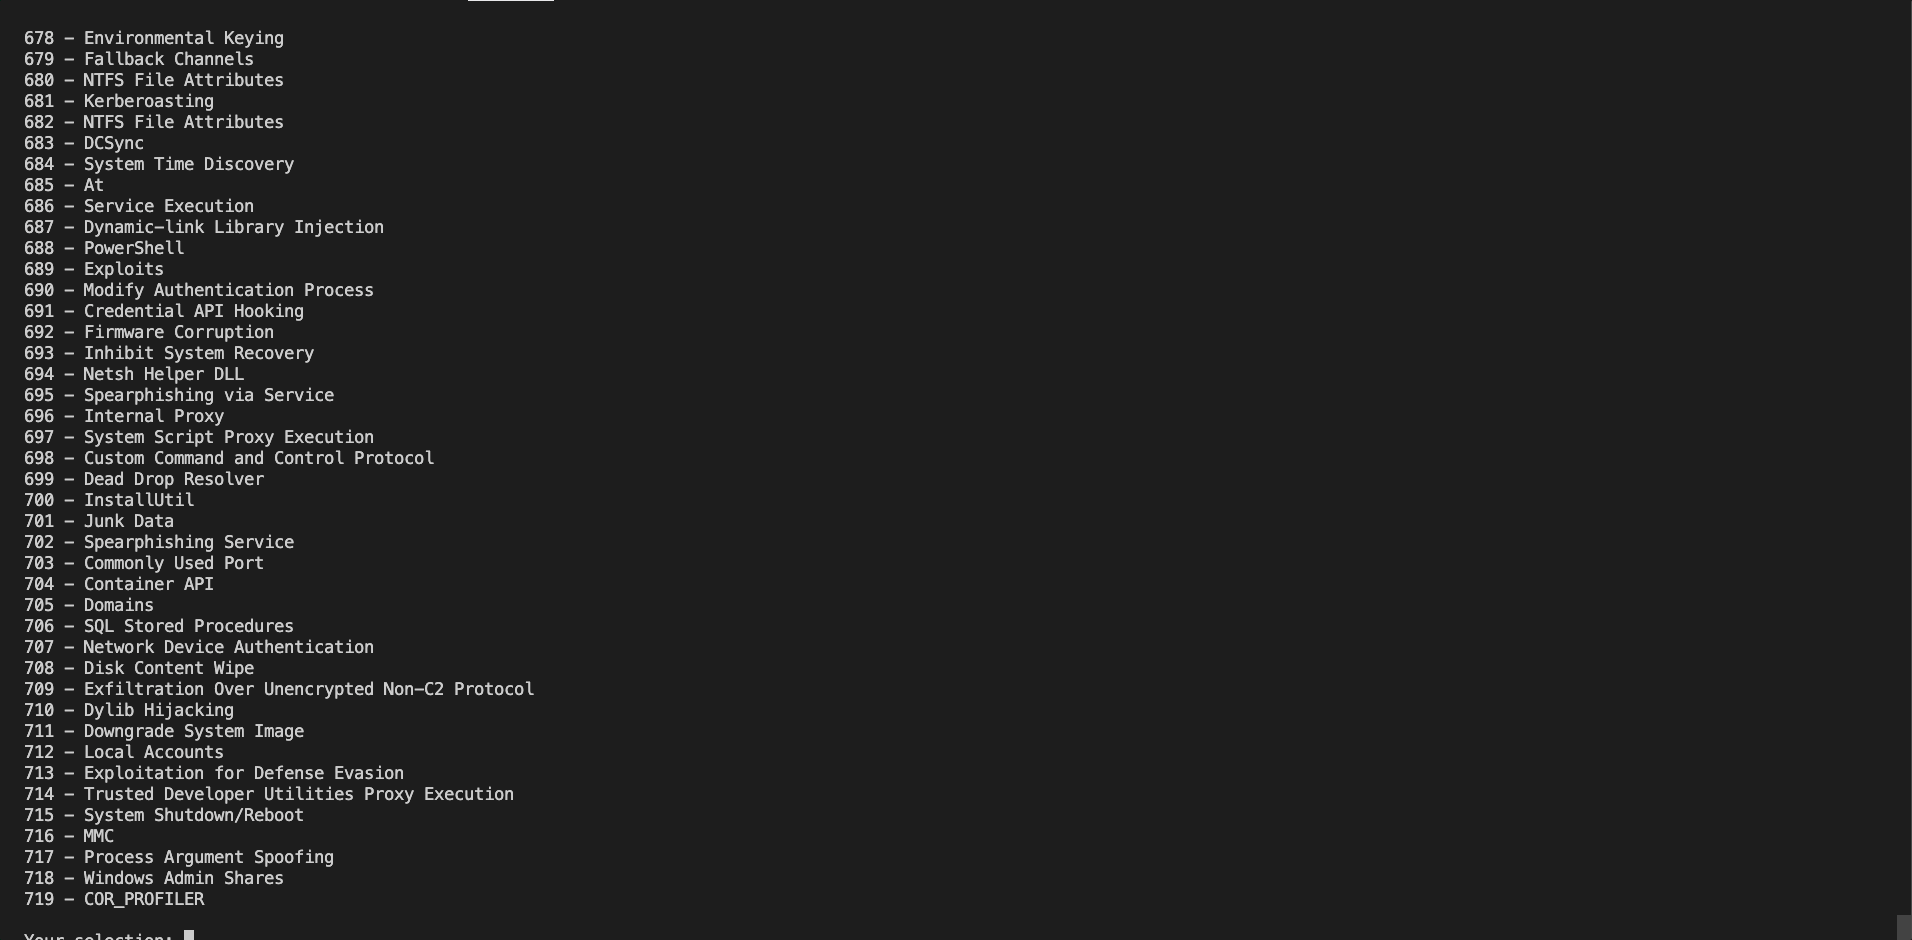 swimlane/pyattck
Um pacote Python para interagir com o Mitre ATT&CK Framework
 foospidy/honeypy
Um honeypot de interação baixa a média.
 defensepointsecurity/threat_note
# DPS' Lightweight Investigation Notebook
 pownjs/recon
Um poderoso framework de reconhecimento de alvos alimentado por teoria dos grafos.
 intezer/linux-explorer
Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Conjunto de Ferramentas de Captura e Análise do Twitter
 tnich/honssh
HonSSH é projetado para registrar todas as comunicações SSH entre um cliente e um servidor.
 cyb3rward0g/invoke-attackapi
Um script PowerShell para interagir com o MITRE ATT&CK Framework através de sua própria API
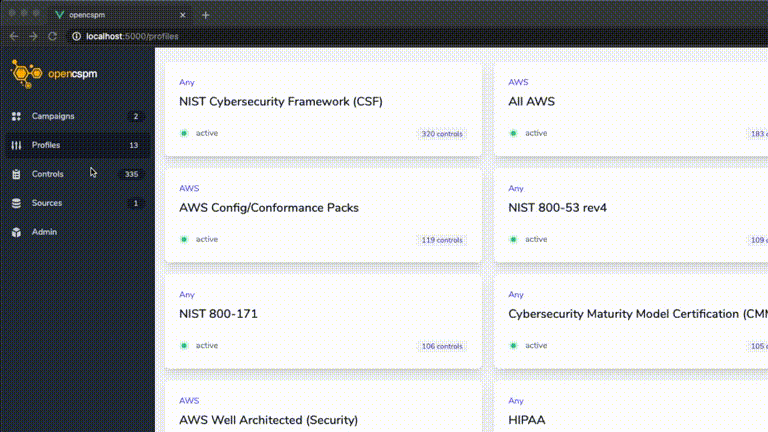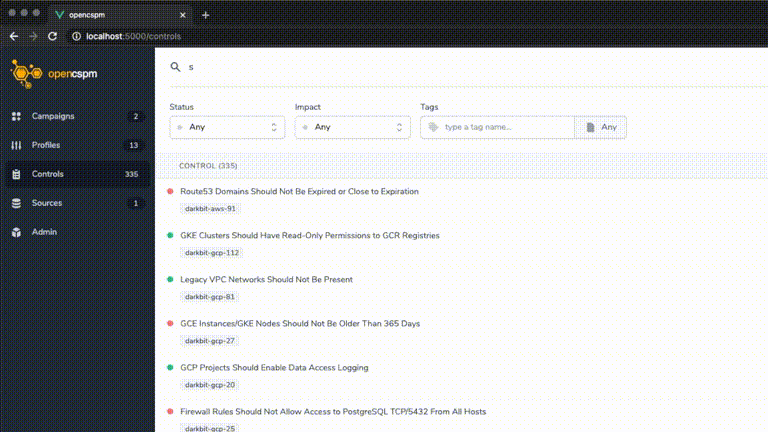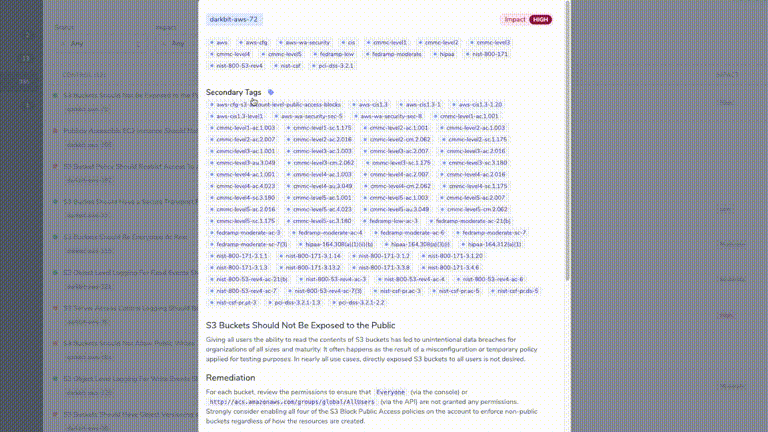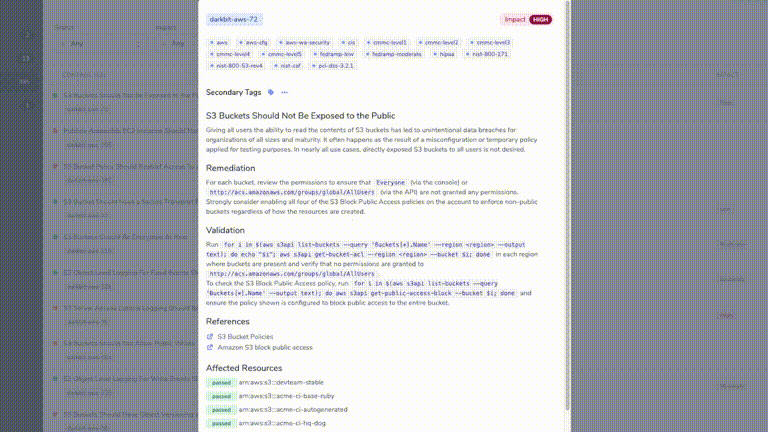 opencspm/opencspm
Mecanismo Aberto de Gerenciamento de Postura de Segurança em Nuvem
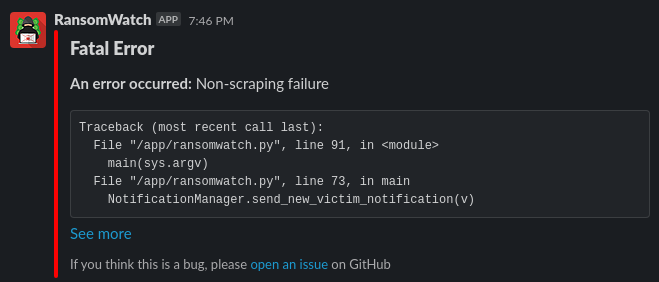 captaingeech42/ransomwatch
Monitoramento de sites de vazamento de ransomware
 phage-nz/ph0neutria
ph0neutria é um construtor de zoológico de malware que coleta amostras diretamente da natureza. Tudo é armazenado no Viper para facilidade de acesso…